 Митхун


есть пастебин для простыней, ты можешь накалякать тестовый плейбук, ты можешь прогнать ping/setup например...
Митхун
в общем без конкретики это все какие-то разговоры в пользу бедных
Митхун
Там много кода,разного,на любой вкус.
да там везде один код и называется это "мы забыли что на таргете нужен питон"
 Дмитрий
да там везде один код и называется это "мы забыли что на таргете нужен питон"
Стиль у set_fact - такой же как и любого другого модуля - зайти по ssh на целевой хост и выполнить действие ?
Дмитрий
Модуль пинг отдаёт понг
Дмитрий
Как и сетап
Митхун
Стиль у set_fact - такой же как и любого другого модуля - зайти по ssh на целевой хост и выполнить действие ?
"зайти по ssh" срабатывает сильно не всегда
точнее оно как бы работает но ты не можешь понять почему, поскольку не настолько глубоко в теме
Митхун
я аналогичные глюки ловил из-за нескольких питонов на системе
и решалось это явным указанием через ansible_python_interpreter или как там ево для хоста-группы
Grek 🇺🇦
да там везде один код и называется это "мы забыли что на таргете нужен питон"
Мне доставил чел, который поменял настройки сети и получил коннекшн рефьюз
Дмитрий
Дмитрий
ну так попробуй? дел то на -e ansi....(ну и т.д.)
У меня перепиленый дженкинс модуль ансимбла
Дмитрий
Там с -e не так просто
 t`o
 Vladislav
и
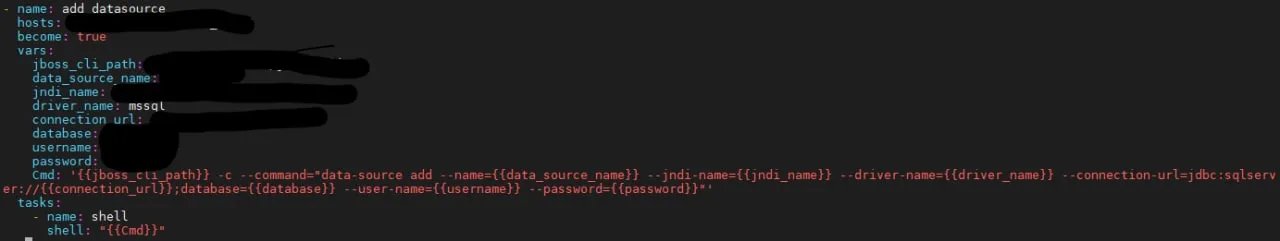
https://docs.ansible.com/ansible/latest/collections/community/general/jboss_module.html
t`o
и
https://docs.ansible.com/ansible/latest/collections/community/general/jboss_module.html
Этот видел, но насколько знаю, в случае если деплоймент не завелся то это не видно
Vladislav
значит, используйте первое. shell, тут говорят, использовать как последнюю надежду
Митхун
да везде говорят
с шеллом сложно с (тут дальше это вот слово которое сложно выговорить и запомнить и которое краеугольный камень (ну один из) ансибла)
 Ivgenich
Митхун
ага. она
Митхун
вот ее сложно соблюсти
t`o
Вложенные переменные или shell?
Sergey
Второе
 Timur
да везде говорят
с шеллом сложно с (тут дальше это вот слово которое сложно выговорить и запомнить и которое краеугольный камень (ну один из) ансибла)
- У вас есть этот препарат... как его... что-то вроде "откуда я знаю, куда ты положила свой сушитель для волос!"?
- Ибупрофен?
- Да, он самый!
 Something
как проще сделать проверку что если запуск в виртуалке то..?
Можно сделать 2 блока с when + register (на виртуалка и бареметал) и потом 2 template, но звучит коряво
Lamobot
как проще сделать проверку что если запуск в виртуалке то..?
Можно сделать 2 блока с when + register (на виртуалка и бареметал) и потом 2 template, но звучит коряво
Зачем это нужно? Разные плейбуки? Или что будет по разному запускаться?
Я бы на основе фактов сделал новые группы.
 Anton
GitHub - lean-delivery/ansible-role-gitlab: Ansible Role - GitLab server
https://github.com/lean-delivery/ansible-role-gitlab
Anton
Подскажите. Перестали поддерживать роль gitlab? Или роль просто стабильная??
 Vadim
changed": false, "msg": "Unable to start service containerd: Job for containerd.service failed because a timeout was exceeded.\nSee \"systemctl status containerd.service\" and \"journalctl -xe\" for details.\n"}
Vadim
коллеги а у модуля systemd нет параметра timeout, можно как-то увеличить его?
 Ilya
коллеги а у модуля systemd нет параметра timeout, можно как-то увеличить его?
может проблема всё-таки не в таймауте, а в containerd.service? Обычно он запускается мгновенно
Vadim
не запускать, а перезапускать, при 180 контейнерах, да может там есть какая-то проблемка. но ее сложнее решить, чем в точке таймаут увеличить
Ilya
не запускать, а перезапускать, при 180 контейнерах, да может там есть какая-то проблемка. но ее сложнее решить, чем в точке таймаут увеличить
Так по таймауту завершается не таска со стороны ансибла, а сам системд не дожидается. Поэтому надо править сам юнит и указывать в нём таймаут. Ну я бы так попробовал. https://unix.stackexchange.com/questions/227017/how-to-change-systemd-service-timeout-value
Vadim
Спасибо за наводку
Ilya
как проще сделать проверку что если запуск в виртуалке то..?
Можно сделать 2 блока с when + register (на виртуалка и бареметал) и потом 2 template, но звучит коряво
when: # Bare-metal/VM task, not applicable for containers
- (ansible_virtualization_role != "guest" or ansible_virtualization_type != "docker")
Вдохновение можно поискать тут: https://github.com/search?q=ansible_virtualization_role&type=code
Something
when: # Bare-metal/VM task, not applicable for containers
- (ansible_virtualization_role != "guest" or ansible_virtualization_type != "docker")
Вдохновение можно поискать тут: https://github.com/search?q=ansible_virtualization_role&type=code
спасибо за подсказку, а как теперь сделать обратное действие? (нужен else)
Something
ставить 2 разных шаблона, но ставить
Timur
Подскажите. Перестали поддерживать роль gitlab? Или роль просто стабильная??
Давно не было запросов на изменение просто. А в чем именно вопрос?
Anonymous
Всем привет! коллеги подскажите пожалуйста как запускать таск на первом хосту в группе, я помню где то видел, типа run_once: true только он на первом хосте в группе прям запускает, так же видел пример типа when ansible_hostname = xyz, но желательно хотелось бы делать без подвязки к хостнейму
Ilya
Всем привет! коллеги подскажите пожалуйста как запускать таск на первом хосту в группе, я помню где то видел, типа run_once: true только он на первом хосте в группе прям запускает, так же видел пример типа when ansible_hostname = xyz, но желательно хотелось бы делать без подвязки к хостнейму
run_once: true
when: inventory_hostname == groups[group_name_in_var][0]
Anonymous
👍👍
Anton
Подскажите. Я добавил в 52 строку
https://github.com/lean-delivery/ansible-role-gitlab/blob/master/tasks/install.yml#L52
вот такие строки.
- name: Print gitlab_admin_username
debug: "msg=gitlab_admin_username: '{{ gitlab_admin_username }}'"
- name: Print gitlab_admin_password
debug: "msg=gitlab_admin_password: '{{ gitlab_admin_password }}'"
А при выполнении playbook получаю
TASK [lean_delivery.gitlab : Print gitlab_admin_username] ******************************************************************************************************************************
Wednesday 16 March 2022 12:00:13 +0600 (0:05:18.410) 0:07:33.455 *******
ok: [gitlab] => {
"msg": "gitlab_admin_username:"
}
TASK [lean_delivery.gitlab : Print gitlab_admin_password] ******************************************************************************************************************************
Wednesday 16 March 2022 12:00:13 +0600 (0:00:00.014) 0:07:33.470 *******
ok: [gitlab] => {
"msg": "gitlab_admin_password:"
}
Anton
Хотя в default gitlab_admin_username есть и определен
Митхун
Хотя в default gitlab_admin_username есть и определен
ты специально их засунул в апострофы чтобы оно не разворачивалось а теперь спрашиваешь "почему не разворачивается?"?
Anton
ты специально их засунул в апострофы чтобы оно не разворачивалось а теперь спрашиваешь "почему не разворачивается?"?
Не. С stack overflow взял. Спасибо.
Митхун
я если чо ненастоящий сварщик. а чо? в этом дело было?
Anton
Я протестирую чуть попозже
Митхун
хотя вру, похоже, кстати. и так и так разворачивается
Митхун
Не. С stack overflow взял. Спасибо.
https://pastebin.com/xuRjSZGY
обрати внимание, в твоем примере почему-то и апострофов нет
Anton
https://stackoverflow.com/questions/64952238/docker-errors-dockerexception-error-while-fetching-server-api-version
Qtozdec
Подскажите пожалуйста, как вывести на экран на каких машинах будет выполняться роль?
Попробуйте сделать
when: 'contents["stdout"] == ""'
when: 'shell_output["stdout"] != ""' - вот так эта штука у меня тож не работает
Qtozdec
ругается на syntax prolem
чатик подскажите как победить эту штуку when: contents.stdout == ""
Lamobot
when: 'shell_output["stdout"] != ""' - вот так эта штука у меня тож не работает
Тогда подробностей давайте. Ошибку целиком и таск.
msg": "The conditional check 'shell_output.stdout != \"\"' failed. The error was: error while evaluating conditional (shell_output.stdout != \"\"): 'shell_output' is undefine
Возможно проблема с логикой:
делаю вот так:
- block:
- name: Check Elasticsearch plugins
shell: /usr/share/elasticsearch/bin/elasticsearch-plugin list
register: shell_output
- name: Display Elasticsearch plugins
debug:
var: shell_output.stdout
- name: Uninstall Elasticsearch plugins
community.general.elasticsearch_plugin:
name: repository-s3
state: absent
- name: Install Elasticsearch plugins
community.general.elasticsearch_plugin:
name: repository-s3
state: present
when: shell_output.stdout != ""
Митхун
а я плагину фильтру могу какие-то параметры передать?
Проблема в логике работы с block
Первые 2 таски надо вынести вне блока
Lamobot
делаю вот так:
- block:
- name: Check Elasticsearch plugins
shell: /usr/share/elasticsearch/bin/elasticsearch-plugin list
register: shell_output
- name: Display Elasticsearch plugins
debug:
var: shell_output.stdout
- name: Uninstall Elasticsearch plugins
community.general.elasticsearch_plugin:
name: repository-s3
state: absent
- name: Install Elasticsearch plugins
community.general.elasticsearch_plugin:
name: repository-s3
state: present
when: shell_output.stdout != ""
Немного странно, ты проверяешь значение переменной вне блока, когда она задаётся внутри
Немного странно, ты проверяешь значение переменной вне блока, когда она задаётся внутри
Как ты считаешь правильнее сделать? Я просто пока такой только вариант вижу
 Zabrodin
Anonymous
не могу понять, сверху run_once отрабатывает как надо, а вот в нижнем fetch'e не хочет, и идет запускатся на второй хост, почему?
Anonymous
- name: configure ca
shell: /usr/share/elasticsearch/bin/elasticsearch-certutil ca --pass {{ elastic_ca_pass }} --out /etc/elasticsearch/certs/{{ ca_name }}.p12 >
run_once: true
when:
- not stat_result.stat.exists
- first_host == true
- name: fetch Elasticsearch CA
fetch:
src: /etc/elasticsearch/certs/{{ ca_name }}.p12
dest: ../roles/elasticsearch_tls/files/certs/{{ ca_name }}.p12
flat: yes
run_once: true
when:
- first_host == true
 Vladimir
Gks почему не хочешь положить серты куда то и их оттуда брать ?
Vladimir
что будет если кто то их на машине изменит и роль перезапустят ?
Anonymous
Да согласен, но артифактори пока что нет :(
Igor
- name: configure ca
shell: /usr/share/elasticsearch/bin/elasticsearch-certutil ca --pass {{ elastic_ca_pass }} --out /etc/elasticsearch/certs/{{ ca_name }}.p12 >
run_once: true
when:
- not stat_result.stat.exists
- first_host == true
- name: fetch Elasticsearch CA
fetch:
src: /etc/elasticsearch/certs/{{ ca_name }}.p12
dest: ../roles/elasticsearch_tls/files/certs/{{ ca_name }}.p12
flat: yes
run_once: true
when:
- first_host == true
Тоже когда то так делал, лучше использовать consult-tempalte + vault
Vladimir
Gks ну положи хотя бы в files
Anonymous
А у меня они и так в файлс лежат) но вопрос мой немного не про это) а почему то с модулем fetch , run_once работать не хочет(
Anonymous
Тоже когда то так делал, лучше использовать consult-tempalte + vault
Спасибо за напутствие! 👍
Vladimir
А у меня они и так в файлс лежат) но вопрос мой немного не про это) а почему то с модулем fetch , run_once работать не хочет(
Зачем тебе тут вообще run_once ?
Vladimir
у тебя же есть переменная first_host