ща меня там тряпками закидают за такие вопросы мне кажется
Потому что это все в доке есть
 inqfen

 inqfen
Прямо список
 Vladimir
Вопрос - а как ты подходил к вопросу по поводу бекапа? Ты перед копированием содержимого бекапишь или нет. Я никак не могу решить для себя стоит ли бекапить или нет. И если бекапить то как - диффом или всю папку.
Vladimir
ну хз
Vladimir
ну например залил не тот конфиг.
Vladimir
ну я также думаю. Просто хотел уточнить. А еще один вопрос - ты перед этим удаляешь содержимое?
Balagur
подскажите, пожалуйста, как сделать - нужно вытащить в переменную значения ansible_host нод группы, где определена определённая переменная
groups['test_group'] | map('extract',hostvars,'ansible_host') вытаскивает все ip, как можно сделать фильтр по переменной hostvars?
 Timur
подскажите, пожалуйста, как сделать - нужно вытащить в переменную значения ansible_host нод группы, где определена определённая переменная
groups['test_group'] | map('extract',hostvars,'ansible_host') вытаскивает все ip, как можно сделать фильтр по переменной hostvars?
Что за фильтр по переменной имеется в виду?
Balagur
Что за фильтр по переменной имеется в виду?
у хоста есть переменная test_vars, если она true, то должна попасть в список
Balagur
т.е.надо сначала как то отфильтровать словарь по этой переменной, а потом вытащить ansible_host
Timur
hostvars | selectattr, а потом map
Lamobot
По-моему, сразу антипаттерн на антипаттерне :)
Выделите хосты в отдельную группу сразу. Или же используйте group_by модуль.
Timur
Или group_by, да
 Fess
 Evgeniy
Fess
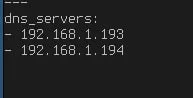
Да можно. С помощью джинджи
Не подскажете, как? Стандартым for он делает каждый элемент в новой строчке
Lamobot
Не подскажете, как? Стандартым for он делает каждый элемент в новой строчке
{{ dns_servers | join(' ') }}
 Artem
всем привет! подскажите как можно ansible_date_time.time с localhost предать в переменную роли другой группы хостов? в доке и гугле ни чего толком найти не смог
 Elenhil
Оо
Artem
скажем есть таска для настройки времени и часового пояса на новом сетевом обоурдовании и вот что бы не заполнять руками переменную настройки даты взять время с контроллера ansible
Elenhil
Так то вы конечно можете сделать set_fact-ом по-идее, но это супер странно
Elenhil
Timur
всем привет! подскажите как можно ansible_date_time.time с localhost предать в переменную роли другой группы хостов? в доке и гугле ни чего толком найти не смог
Что такое "другая роль" и "другая группа хостов" в данном контексте?
Timur
Относительно чего "другая"?
Elenhil
ну и у вас один хрен будет лаг
Elenhil
причем довольно приличный
Timur
Artem
на момент запуска железа до появления канала связи до нтп серверов в тч необходимо бывает смотреть в логи. И без timestamp лог читать проблематично становится )
Elenhil
на момент запуска железа до появления канала связи до нтп серверов в тч необходимо бывает смотреть в логи. И без timestamp лог читать проблематично становится )
хм. У вас канал часами шоль появляется?
Elenhil
ну просто ансиблом это будет с лагом, один фиг
Artem
да, с лагом согласен
Elenhil
+ ansible_date_time как бы хранит дату на момент сбора фактов
Elenhil
а не на момент вызова
Elenhil
то есть там лаг десятки секунд будет
Elenhil
на момент запуска железа до появления канала связи до нтп серверов в тч необходимо бывает смотреть в логи. И без timestamp лог читать проблематично становится )
поставьте нтп сервер на ансибл контроллер, если уж прям критично
Elenhil
До контроллера то есть у вас канал, раз вы настраиваете
Artem
ладно, тогда без костылей проще )
Igor
Как в роли должен называться файл vars/xxx.yml который глобальный для всех ОС
 Отделение Bereke Bank
group_vars/all.yml
Отделение Bereke Bank
как показывает моя практика - если есть вопрос про vars - туда лучше нахуй не лезть
Отделение Bereke Bank
ато потом насуют туда переменных, которые только extra-vars-ами переопределяй
Igor
Там просто рендер дефолтного ямл конфига, не хотел захломлять им дефолты
Igor
Думал просто в варс вынести
 Vladislav 👻
 Elenhil
Его хрен переопределишь
Elenhil
Вот это ключевой момент, тогда понял, засуну в дефолты
https://docs.ansible.com/ansible/latest/user_guide/playbooks_variables.html#understanding-variable-precedence
Владимир
Всем привет!
Подскажите, пожалуйста, такой момент:
Есть такска, в которой один из пунктов запускает докер контейнер. Он запускает и по вебу начинает отдавать два статуса:
Not ready первое время и спустя 8-12 часов начинает отдавать Ready.
Мне надо чекать этот статус следующей таской и как только он станет Ready сделать keepalied рестарт на vps где keepalived status == master, чтоб keepalived перешел на эту vps, где долго вливалась новая база.
Раз в неделю будет обновления между 2 впс и этот цикл будет повторяться (awx)
Для проверки есть баш скрипт.
Vladimir
Владимир
такое ощущение что тут не ансиблом надо извращаться.
ну вот да, у меня тоже. Но мне очень важно, чтоб после того как станет стату Ready awx пошел дальше таски выполнять
Vladimir
лучше в какой нибудь крон повесить. как самое простое
Vladimir
ну дык а почему нельзя в кроне запуститься?
Vladimir
другую роль - таск. либо start-at-task
Vladimir
вообще вариантов вагон и маленькая тележка
Владимир
крон не подходит по причине того, что я использую такую логику:
2 vps
На них keepalived у которого скрипт проверяет этот самый статус Ready. Пока у мастера Ready, ничего не происход.
Если вдруг умирает мастер, кипалайв идет на ноду 2 и становится мастером
Я плейбук свой запускаю на ноде (обновления базы и вливание ее), где статус keepalived == backup or fault
Grek 🇺🇦
Не проще это решить репликацией базы, чтоб при смене мастера в кипаливд и мастер базы менялся
Vladimir
Vladimir
я же говорю вагон и маленькая тележка - зависит от архитектуры, степени геморойности для реализации и прочего. Проще репликацией вообще.
Vladimir
я же говорю вагон и маленькая тележка - зависит от архитектуры, степени геморойности для реализации и прочего. Проще репликацией вообще.
тогда 1. не надо вливать весь дамп. Дамп можно оставить для бекапов
2. время простоя будет намного меньше чем заливка дампа.
3. интуитивнее чем монстрячить скрипты
Vladimir
но скрипт все равно нужен будет для того чтобы переключать из passive в мастер. либо руками зайти и поправить если это постгря
Grek 🇺🇦
У постгри есть патрони, там все уже придумали за нас
 Vladimir
всем привет, я тут как то спрашивал про то где хранить секреты, мне посоветовали пару вариантов:
- hashicorp vault + consul - не подходит так как надо поднимать свою виртуалку с бэкендом (ну или 2-3 для отказоустойчивости)
- aws ssm - не подходит потому что aws
- lockbox от яндекса - не подходит потому что он еще в превью и нет под него модуля у ансибла
есть еще варианты?
Grek 🇺🇦
ansible-vault
Vladimir
У постгри есть патрони, там все уже придумали за нас
не знаю. Но если следовать общераспространенной практике то для того чтобы авто переключение было - 3 ноды, если нод меньше - тогда скорее всего ручками ибо можно нарваться когда связь между нодами нет или просто сетевые проблемы и обе станут мастерами. Ну и как говорят в классике - картина маслом
Vladimir
три из трех. неплохо
Vladimir
ansible-vault
забыл написать, что волт не подходит так как мне надо сохранить и передавать на сервера ssl сертификаты, а плейбуков много в разных репозиториях и ходить по каждому репу менять серты и шифровать их не очень хочется
Grek 🇺🇦
Ну тогда тебе не обойтись без отдельного инстансов для волта, иначе все будет не то
Vladimir
Ну тогда тебе не обойтись без отдельного инстансов для волта, иначе все будет не то
ну вот пока писал вспонил что под бэк можно постгрес использовать, ктото пользует? как оно себя ведет?
Vladislav 👻
hashicorp vault