 Vladimir


- name: "1"
src: "/var/log/nginx/"
 Lamobot
---
- hosts: localhost
gather_facts: no
vars:
path_apps:
- name: "e"
src: "/var/log/tomcat/"
- name: "1"
src: "/var/log/nginx/"
tasks:
- debug:
msg: '{{ path_apps | map(attribute="src") | list }}'
Lamobot
Выдаёт
ok: [localhost] =>
msg:
- /var/log/tomcat/
- /var/log/nginx/
Lamobot
Проверяй дебагом
Vladimir
работает -_-
Vladimir
)) я как то 3 года не ходил. После того как начал во сне решать проблемы по работе - решил что пора-пора... Так что это как крайний показатель)) Если что
 akamit
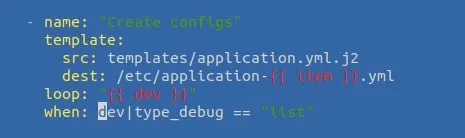
хмм.. а может оно вместе с loop не работает...
Alex
на какой loop ?
akamit
 akamit
 Elenhil
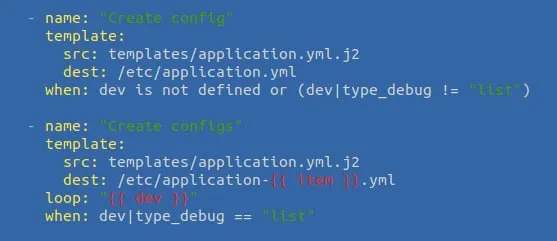
Зачем у вас в одной переменной и листы и не листы?
Elenhil
Разнесите по разным, у вас не вычтут из зп
Elenhil
Ну и да, в этом случае не dev а item в условии
Elenhil
Я на это и намекаю
akamit
т.е. я хочу создать один или нескольеко файлов, в зависимости от переменной dev
если
dev: eth0 - то один файл /etc/application.yml
если
dev:
- eth0
- eth1
то два файла
Elenhil
т.е. я хочу создать один или нескольеко файлов, в зависимости от переменной dev
если
dev: eth0 - то один файл /etc/application.yml
если
dev:
- eth0
- eth1
то два файла
А почему не сделать лист с одним элементом и создавать всегда столько файлов сколько в листе?
akamit
ну у меня в этой таске и нет item. я вас не пойму(
akamit
А почему не сделать лист с одним элементом и создавать всегда столько файлов сколько в листе?
не хочу ломать "легаси"
Elenhil
не хочу ломать "легаси"
ну вы сильно упростите этим логику и уберете ненужные странные условия
Alexandr
Всем привет. Кто может подсказать, хочу запустить сервис один через модуль expect, так как надо передать 3 пароля при запуске, и да что то на подобие hashicorp vault пока не используется. По логам я вижу что служба получила 3 пароля и ошибок нет, но по завершению таска почему то идет в shutdown, но если я на ноде запускаю скрипт вручную все работает ок
---
- name: start service
hosts: node1
become: yes
become_user: test
tasks:
- name: start test_service
expect:
chdir: /opt/
command: ./test.sh start &
timeout: "30"
responses:
(.*)password for db:(.*): "testpass"
(.*) password for key1(.*): "testpass"
(.*)password for key2(.*): "testpass"
fs
Привет всем, кто полюзуется AWX, а есть тут какой то правильный способ разделить env? к примеру я хочу что бы плейбуки для прода и для стейджа были как бы в разных разделах, тип как в jenkins, или тут это не так делается,
fs
?
 Timur
Откуда столько ботов набежало?
Владимир
Всем привет!
Подскажите, пожалуйста, такой момент:
в инвертаре две group1 & group2 группы в каждой по одному хосту
- hosts: gourp2
vars_files: defaults/main.yml
tasks:
- name: uploads maps
import_tasks: tasks/upload_map.yml
Хочу в плейбуке hosts: group2 таска, которая копирует файл лежащий на хосте из group1 на хост group2 — как это правильно сделать?
в одну группу засунуть не могу, так как помимо копирования файла есть другие таски специально для разных груп
- name: sync converted map on nodes
copy:
remote_src: no
src: /srv/ru-kz.osm.pbf
dest: ./
owner: root
group: root
mode: 0755
when: node_status.stdout == "backup" or node_status.stdout == "fault"
Сейчас такая ошибка:
msg: |-
Could not find or access '/srv/ru-kz.osm.pbf' on the Ansible Controller.
If you are using a module and expect the file to exist on the remote, see the remote_src option
Владимир
а что за хранилище? файл огромный для роли( и обновляется раз в неделю
Lamobot
А file со списками не работает.
Lamobot
Тут только loop
Lamobot
Тяжела жизнь с ансиблом :)
Vladimir
ну тогда и paths: '{{ path_apps | map(attribute="src") | list }}'
' мне не особо нужен
Elenhil
но В ИДЕАЛЕ да, если у вас есть задача регулярного копирования артифактов с С1 на С2 лучше поднять какое-то хранилище на С1
Elenhil
если это условно 1 файл в неделю, то синхронайз
Владимир
если это условно 1 файл в неделю, то синхронайз
да чет пока не получается 🙁
- name: Transfer file from ServerA to ServerB
synchronize:
src: /srv/ru-kz.osm.pbf
dest: ./
delegate_to: "{{ inventory_hostname }}"
when: node_status.stdout == "backup" or node_status.stdout == "fault"
msg: |-
rsync: link_stat "/srv/ru-kz.osm.pbf" failed: No such file or directory (2)
rsync: mkdir "/Volumes/Files/Work/some/gitlab/ors-convert-map/tasks" failed: No such file or directory (2)
rsync error: error in file IO (code 11) at main.c(657) [Receiver=3.1.2]
Anonymous
If you need functionality that is not available in any of the thousands of Ansible modules found in collections, you can easily write your own custom module. When you write a module for local use, you can choose any programming language and follow your own rules
Вот тебе прямая цитата
Нас прервали грубо. Продолжим. Я читать умею. Этот пост к чему?
Anonymous
Причем тут raw и все это выше в цитате?
Anonymous
И причём тут виндовс?
Elenhil
Делаем ставки, насколько его на этот раз хватит
Anonymous
Ну, я бы на твоем месте вёл себя очень тихо и спокойно
Anonymous
Ммм, так все же переходим на личности. Удачи, удачи
 Vladimir
всем привет, посоветуйте куда положить ssl сертификаты , чтобы ансибл их забирал при настройке nginx, ссд не летсенкрипт, свои
Elenhil
Elenhil
Если в облаке- в секрет менеджер облака
Elenhil
Ну или хотя бы ансибл волт
Vladimir
о блин, можно же волтом файлы зашифровать и положить в репу
Vladimir
эм, херово то что когда серты менять надо будет то придется бегам по всем репозиториям
Elenhil
эм, херово то что когда серты менять надо будет то придется бегам по всем репозиториям
Положите в один репозиторий
Elenhil
В ажуре vault, в авс секретменеджер вроде
Vladimir
мимо) яндекс)
Vladimir
да там подвезти секретницу какуюто, но еще не трогал ее
Elenhil
Но почитайте про hashivault, он онпремиз, но очень простой для минимальных нужд и очень суперкрутой, особенно в сочетании с консулом
Sergey
Ну, я бы на твоем месте вёл себя очень тихо и спокойно
Сразу имей в виду, ты опять вышел погулять на крайне тонкий лёд.
GithubReleases
ansible/ansible tagged: v2.9.25
Link: https://github.com/ansible/ansible/releases/tag/v2.9.25
Release notes:
New release v2.9.25
GithubReleases
ansible/ansible tagged: v2.11.4
Link: https://github.com/ansible/ansible/releases/tag/v2.11.4
Release notes:
New release v2.11.4
 Vladislav
#вопрос
есть ansible с несколькими тасками баш-портянок в screen
Можно ли как-то добиться от ansible ожидания окончания работы скриптов? например, после появления опредленных файлов-меток?
 inqfen
#вопрос
есть ansible с несколькими тасками баш-портянок в screen
Можно ли как-то добиться от ansible ожидания окончания работы скриптов? например, после появления опредленных файлов-меток?
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/wait_for_module.html
Vladislav
О! спс. есть куча вариантов
Balagur
добрый день!
подскажите, пожалуйста, по хендлерам - если есть две роли, как-то можно вызвать хендлер из другой роли? требуется чтобы хендлер был один для обоих ролей.
 Evgeniy
Grek 🇺🇦
У вас функционал ролей дублируется?
Timur
добрый день!
подскажите, пожалуйста, по хендлерам - если есть две роли, как-то можно вызвать хендлер из другой роли? требуется чтобы хендлер был один для обоих ролей.
Хендлер выполняется в конце плея. Неважно, в какой роли он был изначально активирован.
Vladimir
привет всем, сижу вот со вчерашнего вечера знакомплюсь с хашикорп волт, и не могу понять главного, при создании секрета, он куда записывается?
inqfen
https://t.me/ru_hashicorp
Не в ансибл
Vladimir
ща меня там тряпками закидают за такие вопросы мне кажется
Elenhil
привет всем, сижу вот со вчерашнего вечера знакомплюсь с хашикорп волт, и не могу понять главного, при создании секрета, он куда записывается?
в бекенд который ты ему указываешь. Например, в консул
Elenhil
Но нет, не закидают, там норм поцаны