 headstone whoopee


не ну раньше там в документации было типа добавить ключ, проверить его, то я делал так
- name: Add Docker’s official GPG key
apt_key:
url: https://download.docker.com/linux/debian/gpg
state: present
и проверял его
а сейчас поменялось на то что я выше кинул
 Отделение Bereke Bank
headstone whoopee
да оно будет, но просят переписать под новую версию документации
headstone whoopee
а еще и это
echo \
"deb [arch=amd64 signed-by=/usr/share/keyrings/docker-archive-keyring.gpg] https://download.docker.com/linux/debian \
$(lsb_release -cs) stable" | sudo tee /etc/apt/sources.list.d/docker.list > /dev/null
Отделение Bereke Bank
да оно будет, но просят переписать под новую версию документации
Ну скачай файл, положи куда просят раз уж так)
 Elenhil
да оно будет, но просят переписать под новую версию документации
in soviet russia код пишут под документацию, а не наоборот
headstone whoopee
ну я и пишу код под документацию)
 Zangar
Просто любопытно, а почему тут пишут и комментируют про #LDAP?
 Lamobot
Просто любопытно, а почему тут пишут и комментируют про #LDAP?
Потому что многие пытаются использовать ansible как замену LDAP. Что не очень верно.
 George
@SLASH_CyberPunk наш спор еще актуален?
George
или ты все для себя уже установил?
Zangar
А если нет LDAP в инфре или опасно выставлять?
George
что за задача?
George
насчет опасно - выставь oauth или типа того
Zangar
Да не задача, просто интересно про #LDAP (именно с хэштегом)
Zangar
Так сказать, изучаю лор чата
Elenhil
А если нет LDAP в инфре или опасно выставлять?
если вам опасно выставлять лдап, но безопасно ходить ансиблом - это странно)
Elenhil
Да не задача, просто интересно про #LDAP (именно с хэштегом)
Потому что это типичная задача, с типичными проблемами, которую раз в месяц стабильно кто-то пытается решить
Elenhil
и раз в месяц им говорят - ставьте лдап)
Zangar
если вам опасно выставлять лдап, но безопасно ходить ансиблом - это странно)
Но ведь, если сервер скомпрометировать, то можно будет гулять по лдапу. А если дать доступ только парочке простых но молодых ребят, то меньше площади урона
Lamobot
Но ведь, если сервер скомпрометировать, то можно будет гулять по лдапу. А если дать доступ только парочке простых но молодых ребят, то меньше площади урона
А если паяльник использовать к админу, то будет вся инфра затронута?
Lamobot
Так чего теперь, админа уволить?
 Vladislav 👻
@SLASH_CyberPunk наш спор еще актуален?
Времени не было все проверить, но я не понимаю, в чем спор, если вариант поломки априори не правильный
George
Времени не было все проверить, но я не понимаю, в чем спор, если вариант поломки априори не правильный
почему неправильный? очень даже реалистичный
Vladislav 👻
Мы это в прошлый раз выяснили
Elenhil
Но ведь, если сервер скомпрометировать, то можно будет гулять по лдапу. А если дать доступ только парочке простых но молодых ребят, то меньше площади урона
Wut? Как можно"гулять по лдапу" и какой именно сервер надо компроментировать?
Zangar
Wut? Как можно"гулять по лдапу" и какой именно сервер надо компроментировать?
Получить данные о лдап-сервере...
Хотя, если через члена домена дойдут до сервера лдап, то это вина кривых рук админа... Почти метод уточки почти сработал, я почти понял про #LDAP
Elenhil
Zangar
Но если внести в домен сервер с админской ролью...
Отделение Bereke Bank
И что эти данные дадут?)
список юзеров. а там какой нибудь vasyan777 с паролем 12345 и админскими привелегиями 😏
Elenhil
список юзеров. а там какой нибудь vasyan777 с паролем 12345 и админскими привелегиями 😏
Дык пароли то хэшированы)
Elenhil
Но если внести в домен сервер с админской ролью...
А если скомпрометировать ансибл контроллер который ходит везде?)
Отделение Bereke Bank
А если скомпрометировать ансибл контроллер который ходит везде?)
макбук сеньор девопса?
Zangar
Асус*
 Evgeniy
 headstone whoopee
смотрите, это:
curl -fsSL https://download.docker.com/linux/debian/gpg | sudo gpg --dearmor -o /usr/share/keyrings/docker-archive-keyring.gpg
эквивалентно этому?
- name: Add GPG key
apt_key:
url: https://download.docker.com/linux/debian/gpg
keyring: /usr/share/keyrings/docker-archive-keyring.gpg
state: present
и это:
echo \
"deb [arch=amd64 signed-by=/usr/share/keyrings/docker-archive-keyring.gpg] https://download.docker.com/linux/debian \
$(lsb_release -cs) stable" | sudo tee /etc/apt/sources.list.d/docker.list > /dev/null
этому?
- name: Set up the repository
lineinfile:
path: /etc/apt/sources.list.d/docker.list
line: deb [arch=amd64 signed-by=/usr/share/keyrings/docker-archive-keyring.gpg] https://download.docker.com/linux/debian {{ ansible_distribution_release }} stable
state: present
create: yes
George
А ты сам запускал ?
George
и мне кажется, что для управления репами есть отдельный модуль ансибла
headstone whoopee
да но, apt_key depracted уже
https://github.com/docker/docker.github.io/pull/11990
George
Evgeniy
Вербоуз вруби? Пользователь точно тот? Ходишь по айпи или по днс?
Пользователь рут, хожу по ИП, в вербоуз чистовато
George
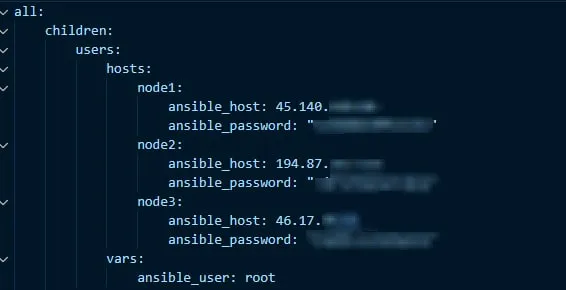
У тебя в ссш конфиге нет особых параметров или в инвентори?
 George
или может спецсимволы в пароле?
Evgeniy
или может спецсимволы в пароле?
Кавычки не лишние. Они не имеют разницы, что с ними что без них. Спец символов нет
George
тогда безыдейно, только дамп трафика снимать
Evgeniy
Реально муть...
 Elinka22
Блин, а я до сих пор кодю в миднайт коммандере или vi
Elinka22
Ну и работаю я всегда в терминале. Не знаю как прикрутить по ссш удаленную консоль )
Elinka22
На своём ноуте никогда не держу ничего, кроме iterm2
 Вячеслав
там по ощущениям ансибл непонятно от какого пользователя пробует подключиться.
headstone whoopee
я просто обычно указываю и тип подключения и порт и пользователя
George
там по ощущениям ансибл непонятно от какого пользователя пробует подключиться.
Ну, так auth.log на серверах посмотри
George
Что как маленький
Elinka22
И ссш ключи в агента
Elinka22
become? Или просто коннекте нет?
Elinka22
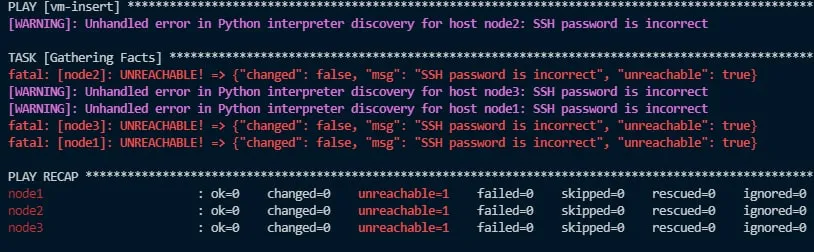
SSH password is incorrect
https://t.me/pro_ansible/201031
В модули на хосте все стоят? paramico там
Sergey
 Антон
CHIP
Ещё бы увидеть команду которой запускается плейбук и как подключаются по ссх, а митоген уж точно не виноват