 Ilia


сложнее, но мне было интересно, как это реализуется, так как у меня не получилось передать
Ilia
вот где when: variable_name
Ilia
можно туда передать этот variable_name из extra-vars?
 Timur
можно туда передать этот variable_name из extra-vars?
А в чем смысл подобной затеи? Вам же все равно значение переменной нужно передать
Ilia
 Ilia
- name: write to local file
ansible.builtin.copy:
content: "{{ shell_output }}"
dest: "{{ dest }}"
when: "{{ variable_name }}"
Ilia
и таска
Ilia
а в extra-vars "variable_name=prod"
Timur
А почему не просто
vars:
env_name: prod
Ilia
ну или так
Timur
И далее:
when: env_name=='prod'
Ilia
суть идеи, чтоб вот этот prod или dev передать вместе с запуском плейбука
Ilia
например из консоли или из awx
Timur
Сделайте просто разные инвентари для прода, стейджа и т.п.
Timur
Их и передавайте при запуске
Ilia
и вопрос в том, возможно так сделать или нет)
Ilia
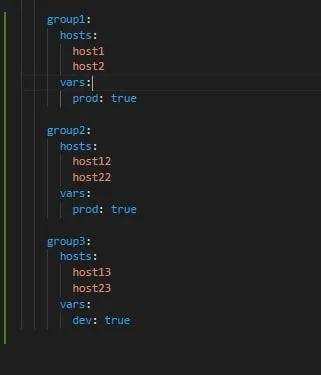
в инвентори понятно, что можно сделать дополнительную группу, в которую включить дочерние группы
Timur
в инвентори понятно, что можно сделать дополнительную группу, в которую включить дочерние группы
Нет. Речь о том, что можно вообще разные инвентари использовать
 Отделение Bereke Bank
И вместо дичи с when
include_tasks: {{ variable_name }}.yml
Timur
И вместо дичи с when
include_tasks: {{ variable_name }}.yml
Это как раз не дичь, это нормальное ветвление динамическое.
Отделение Bereke Bank
Это как раз не дичь, это нормальное ветвление динамическое.
when плохо масштабируется
Timur
Да, инклуд в целом удобнее when
 Mentat
Доброго вечера. А есть какие-то рекомендации лучших собаководов по тулам для ansible+gitops, или нет бога кроме таура?
 George
Ансибл и гитопс? Это шутка такая?
Mentat
Вечер, хочется странного. Cобственно, почему нет? я и так все в репе храню, тут только либо я сверху наворачиваю gitlab-ci, либо что-то другое тащу. Выглядит на первый взгляд неплохо
M@s0n
Всем привет
Подскажите, а есть возможно проверки резольвинга хостнеймов в авс через ансибл?
Ну то есть у меня флоу где терик подымает инстансы EC2,а потом подключается ансибл и ведь когда он сразу запуститься у него не удастся подключиться к целевым машинами по той простой причине, что они ещё не поднялись
Как-то на уровне ансибла решается данная проблема проверки доступен ли хост?
(не знаю просто куда копать :( )
 Pit
Lamobot
Всем привет
Подскажите, а есть возможно проверки резольвинга хостнеймов в авс через ансибл?
Ну то есть у меня флоу где терик подымает инстансы EC2,а потом подключается ансибл и ведь когда он сразу запуститься у него не удастся подключиться к целевым машинами по той простой причине, что они ещё не поднялись
Как-то на уровне ансибла решается данная проблема проверки доступен ли хост?
(не знаю просто куда копать :( )
Модуль wait_for
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/wait_for_module.html
Timur
Anonymous
всем привет. Мне необходимо проверить наличие установленного пакета на любом хосте из группы, и на основе этого условия выполнить тот или иной плейбук.
Все, что я смог придумать - использовать для проверки условия переменную в hostvars localhost:
- hosts: group1
tasks:
- name: gather packages facts
package_facts:
manager: auto
- name: detect vim
delegate_to: localhost
delegate_facts: True
set_fact:
vim_check: True
when: "'vim' in ansible_facts.packages"
- include: some_play.yml
when: "{{ hostvars['localhost'].vim_check }}"
- hosts: group1, group2
tasks:
- include_role:
name: vim_update
when: "not {{ hostvars['localhost'].vim_check }}"
В итоге оно работает, как задумывалось, но при выполнении каждого таска еще получаю в выводе
[WARNING]: conditional statements should not include jinja2 templating delimiters such as {{ }} or {% %}. Found: {{ hostvars['localhost'].vim_check }}
Буду очень признателен, если кто-то подскажет, что использовать, чтобы выполнить эту задачу по-человечески
....
дело в этом:
when: "not {{ hostvars['localhost'].vim_check }}"
условия пишутся без темплейт-конструкций:
when: "not hostvars['localhost'].vim_check"
о чем, кстати, явно говорит варнинг:
conditional statements should not include jinja2 templating delimiters such as {{ }} or {% %}
Anonymous
@Fin0000 благодарю
Anonymous
всем привет. Мне необходимо проверить наличие установленного пакета на любом хосте из группы, и на основе этого условия выполнить тот или иной плейбук.
Все, что я смог придумать - использовать для проверки условия переменную в hostvars localhost:
- hosts: group1
tasks:
- name: gather packages facts
package_facts:
manager: auto
- name: detect vim
delegate_to: localhost
delegate_facts: True
set_fact:
vim_check: True
when: "'vim' in ansible_facts.packages"
- include: some_play.yml
when: "{{ hostvars['localhost'].vim_check }}"
- hosts: group1, group2
tasks:
- include_role:
name: vim_update
when: "not {{ hostvars['localhost'].vim_check }}"
В итоге оно работает, как задумывалось, но при выполнении каждого таска еще получаю в выводе
[WARNING]: conditional statements should not include jinja2 templating delimiters such as {{ }} or {% %}. Found: {{ hostvars['localhost'].vim_check }}
Буду очень признателен, если кто-то подскажет, что использовать, чтобы выполнить эту задачу по-человечески
но вообще основной вопрос было про переменную. Можно ли использовать какую-то глобальную, доступную для всех тасков в примере, без обращения в hostvars?
 Pavel
добрый вечер Коллеги, есть вопрос и мы как то его обсуждали в другой плоскости
тут надо к нему вернуться
есть json вида
{
"server1":
{
"name": "server1",
"ip_address": "1.1.1.1"
},
"server2":
{
"name": "server2",
"ip_address": "2.2.2.2"
},
....
"servern":
{
"name": "servern",
"ip_address": "n.n.n.n"
}
}
мы же можем из этого построить инвентори файл?
при условии, что мы не знаем сколько всего серверов
напомните куда копать
Pavel
наверно разумно копать в сторону динамического инвентори?
Timur
наверно разумно копать в сторону динамического инвентори?
Да, смотрите на динамический инвентарь.
Timur
Можно делать его на лету самим ансиблом, если не хотите программировать.
Pavel
Можно делать его на лету самим ансиблом, если не хотите программировать.
это к ansible-inventory?
Pavel
Нет. Модули add_host и group_by
гм, а как тогда через него обратиться к советующей части json файла?
я так понимаю мы цепляем файл как переменную
cmdb_servers: "{{ lookup('file', '/cmdb.json') | from_json }}"
но как мне получить список имен или ip, если я не знаю что написано в поле "server1"?
Lamobot
гм, а как тогда через него обратиться к советующей части json файла?
я так понимаю мы цепляем файл как переменную
cmdb_servers: "{{ lookup('file', '/cmdb.json') | from_json }}"
но как мне получить список имен или ip, если я не знаю что написано в поле "server1"?
Предположу, что как-то так через фильтры:
dict2item | map(attribute="value")
Pavel
Предположу, что как-то так через фильтры:
dict2item | map(attribute="value")
О, супер, я про это постоянно забываю, это оно )))
Спасибо!
Отделение Bereke Bank
добрый вечер Коллеги, есть вопрос и мы как то его обсуждали в другой плоскости
тут надо к нему вернуться
есть json вида
{
"server1":
{
"name": "server1",
"ip_address": "1.1.1.1"
},
"server2":
{
"name": "server2",
"ip_address": "2.2.2.2"
},
....
"servern":
{
"name": "servern",
"ip_address": "n.n.n.n"
}
}
мы же можем из этого построить инвентори файл?
при условии, что мы не знаем сколько всего серверов
напомните куда копать
Скармливаешь его как какую нибудь extravars
В hosts плейбуков фильтрами делаешь магию
Pavel
Скармливаешь его как какую нибудь extravars
В hosts плейбуков фильтрами делаешь магию
вот именно, я про фильтры забываю и тупикую )
Alimar
Всем привет! Как правильно передавать пароли и приватные ключи ansible через .gitlab-ci.yml?
 Fire
Отделение Bereke Bank
Всем привет! Как правильно передавать пароли и приватные ключи ansible через .gitlab-ci.yml?
Безпарольное судо для ансибла
Ключ я в гитлаб образ закидывал
Oleg
комрадз, подскажите, пжлст, есть массив
stuff:
- name: env01
var01: '1'
- name: env02
var02: '2'
как мне описать в таске when: var01 is is defined?
Fire
Fire
а не stuff['var01']?
Смотря что хочется. Можно циклом пройтись, а можно и именованный список сделать.
Oleg
Смотря что хочется. Можно циклом пройтись, а можно и именованный список сделать.
нужно просто, что если var01 is defined, то выполнить таску
Alimar
Это способ передачи данных в шифрованном виде.
private key сохранять в variable gitlab и использовать ssh-agent или использовать ansible-vault?
Oleg
а вообще так можно было бы описать?
stuff:
- name: env01
var: '1'
- name: env02
var: '2'
типо для разных env одинаковые именование переменных, но просто с разными значениями?
Fire
private key сохранять в variable gitlab и использовать ssh-agent или использовать ansible-vault?
Зависит от задачи и личных предпочтений
Oleg
Да.
а как тогда в таком случае описать такску где надо var is defined, если она имеется для обоих env?
Oleg
Да.
в цикле понятно
{% for var in stuff %}
{% if var['name'] == 'env01' %} и тд
Отделение Bereke Bank
а как тогда в таком случае описать такску где надо var is defined, если она имеется для обоих env?
Не понятно что ты хочешь
Oleg
а вот как в таске? если для env01 переменная var задана, но она же есть и для env02
stuff:
- name: env01
var: '1'
- name: env02
var: '2'
- name: Deploy file
template:
src: file.sh.j2
dest: file.sh
when: var is defined
Fire
а как тогда в таком случае описать такску где надо var is defined, если она имеется для обоих env?
Сделай словарь, а не список.
Oleg
Сделай словарь, а не список.
этот вариант я рассматриваю, просто хотелось по красоте словарем и там перечислять
Fire
 Elenhil
разбейте уже на группы, вы уже вопросом с пятым приходите, который решается тупо правильным разбитием на группы\инвентори
Oleg
Придется так
 headstone whoopee
а как такое можно оформить в виде задачи?
curl -fsSL https://download.docker.com/linux/debian/gpg | sudo gpg --dearmor -o /usr/share/keyrings/docker-archive-keyring.gpg
Отделение Bereke Bank