 Timur


Так и я о том же
Timur
Непонятно - зачем порядковый номер хоста понадобился кому-то
 Dmitry
Там проблема в том, что при разных плеях номер может быть разным
Это не проблема, мне надо крон разбить по часам выполнения джоб, хочу привязать часы к порядковому номеру, не важно какой во сколько, главное в разное время
 Lamobot
Это не проблема, мне надо крон разбить по часам выполнения джоб, хочу привязать часы к порядковому номеру, не важно какой во сколько, главное в разное время
Где-то была статья как это сделать идемпотентно, но там вроде через хэш делалось
Lamobot
Это не проблема, мне надо крон разбить по часам выполнения джоб, хочу привязать часы к порядковому номеру, не важно какой во сколько, главное в разное время
https://ansibledaily.com/idempotent-random-number/
Вот где я это видел. Статья старая, стоит подпилить напильником :)
cent
Это не проблема, мне надо крон разбить по часам выполнения джоб, хочу привязать часы к порядковому номеру, не важно какой во сколько, главное в разное время
Я бы в vars к сервакам прописал явное время. А то только на самих тачкам можно будет смотреть кто и когда запускался
Timur
Timur
В hostvars сразу загнать
Timur
И сразу идемпотентно будет
 Andrey
Простой вопрос: playbook состоит из нескольких play. В первом play определяю несколько переменных. Как их перенести в следующие play?
Andrey
пробовал через set_fact, но при выводе
ansible.builtin.debug:
var: ansible_facts
ничего не возвращается
Lamobot
Простой вопрос: playbook состоит из нескольких play. В первом play определяю несколько переменных. Как их перенести в следующие play?
А в каком месте плея вы их определяете?
Lamobot
Прям в середине, через register вывода команды
Сделайте во втором плее
ansible.builtin.debug:
var: название_переменной_из_register
Andrey
Пробовал, пишет ошибку что variable is undefined
Lamobot
Пробовал, пишет ошибку что variable is undefined
Вот так отлично всё выводится. Может где-то в другом месте ошиблись?
---
- hosts: localhost
gather_facts: no
tasks:
- debug:
msg: 'Test'
register: test_register
- hosts: localhost
gather_facts: no
tasks:
- debug:
msg: '{{ test_register }}'
Andrey
Может быть дело в том что у меня между первым и вторым play хосты меняются?
Lamobot
А :)
Lamobot
Естественно эта переменная уходит к тому хосту на котором она регистрировалась
Andrey
Ага, а как ее между хостами передать?
Lamobot
Её можно получить на других хостах через hostvars
hostvars["inventory_hostname"]["registered_var_name"]
Andrey
Интересно, попробую. Спасибо!
Sergey
@Lamobot слушай, мне любопытная мысль пришла в голову.
По идее все эти велосипеды из костылей с register - это аналог хост-фактов. А в этом разе просто нужный скрипт складывается в /etc/ansible/facts.d, чтобы на выходе JSON отдать - и всё.
Lamobot
@Lamobot слушай, мне любопытная мысль пришла в голову.
По идее все эти велосипеды из костылей с register - это аналог хост-фактов. А в этом разе просто нужный скрипт складывается в /etc/ansible/facts.d, чтобы на выходе JSON отдать - и всё.
там будут ansible_local переменные же, а не факты :)
И туда вроде нельзя положить yaml ансибла с запуском нужного модуля :)
Sergey
там будут ansible_local переменные же, а не факты :)
И туда вроде нельзя положить yaml ансибла с запуском нужного модуля :)
Факты и переменные - невелика разница, особенно с учётом того, что всё равно всё в host_vars "сплющивается". Ты имеешь в виду вот этот ключ ansible_local?
Sergey
Да
В доке явно написано - "If you use this pattern frequently, a custom facts module would be more efficient than facts.d."
Sergey
Глядя в некоторые куски кода, которые прилетают в чат, част оловлю себя на мысли - "а почему автор решил, что башсибл - это лучше, чем модуль на Питоне?" И как-то не нахожу ответа.
 Dmitriy
Глядя в некоторые куски кода, которые прилетают в чат, част оловлю себя на мысли - "а почему автор решил, что башсибл - это лучше, чем модуль на Питоне?" И как-то не нахожу ответа.
потому что "баш умею" а это разбирать надо ?:)
Lamobot
Глядя в некоторые куски кода, которые прилетают в чат, част оловлю себя на мысли - "а почему автор решил, что башсибл - это лучше, чем модуль на Питоне?" И как-то не нахожу ответа.
register не всегда же используется при баше. К примеру, модуль find :)
Если ты знаешь питон или программист, то почему бы и не написать модуль? :) А если не знаешь? Не у всех есть программистский бэкграунд: у меня нет, допустим. И времени не хватает подучить питон. Это печально :)
 Глеб
 Timur
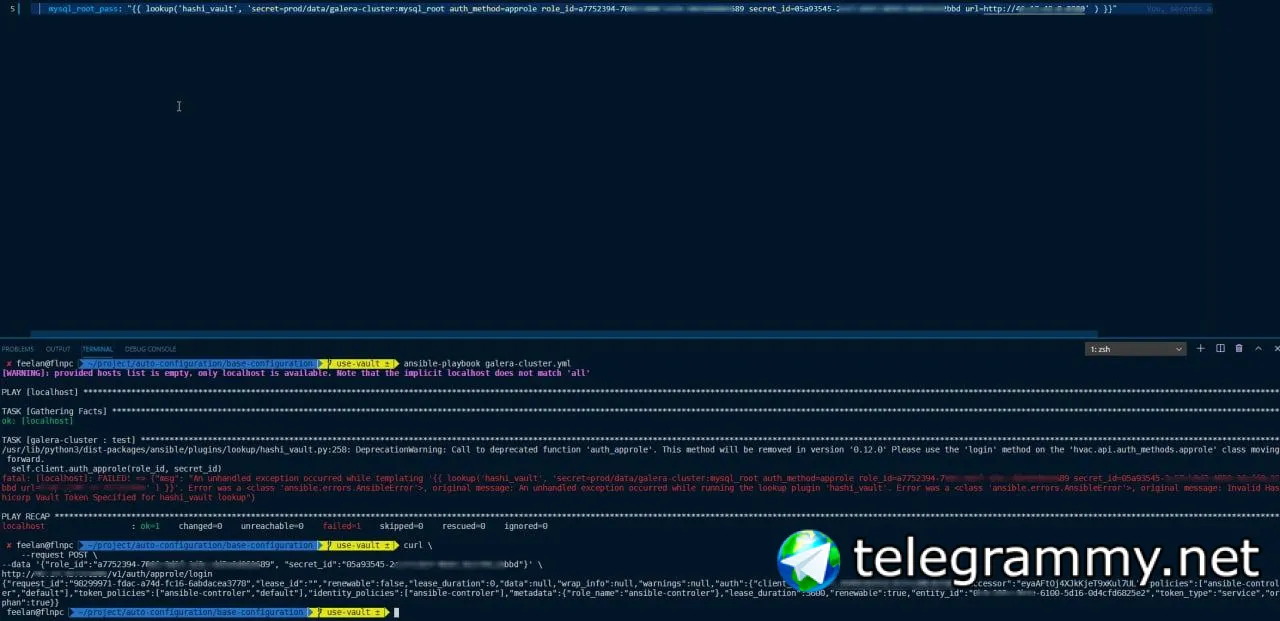
В доке явно написано - "If you use this pattern frequently, a custom facts module would be more efficient than facts.d."
Ну, в принципе, модуль можно и на баше написать, вообще говоря
Lamobot
Ну, в принципе, модуль можно и на баше написать, вообще говоря
В чем отличие модуля от баш-скрипта в таком случае? :))
Anonymous
В чем отличие модуля от баш-скрипта в таком случае? :))
Для реализации "интерфейса"(сознательно в кавычках) на bash необходимо будет реализовать change, state(ok, failed), работу с аргументами модуля (если в модуле таковые предполагаются). Писать все это добро на bash странная затея.
Timur
Anonymous
Да, можно. Только конвенцию(выше ее назвали интерфейс) надо бы соблюсти.
Timur
Разумеется. Но обработку аргументов и всякие changed, diff и т.п. на баше вполне можно реализовать
Anonymous
можно, но на python приятней
Timur
Это да
Timur
Даже пример есть:
https://github.com/pmarkham/writing-ansible-modules-in-bash/blob/master/ansible_bash_modules.md
Anonymous
В чем отличие модуля от баш-скрипта в таком случае? :))
Модуль должен придерживаться некоторых "соглашений". Т.е. нафигачить на bash не "а бы как", а конкретно должен реализовывать change, state(ok, failed), работу с аргументами. Разница только в этом.
Timur
И идемпотентность обеспечивать еще
Timur
Есть неидемпотентные модули, которые всегда выдают changed: true
Anonymous
ну, такие модули. такой бизнес функционал у них. видимо по другому нельзя. такое тоже бывает
Timur
Модуль на баше может быть неплохим вариантом для девайсов, у которых есть баш, но нет питона
Anonymous
Модуль на баше может быть неплохим вариантом для девайсов, у которых есть баш, но нет питона
Да. Очень редкий кейс. Очень тяжело такой модуль поддерживать
Timur
Да. Очень редкий кейс. Очень тяжело такой модуль поддерживать
Да не. Баш поддерживать не сложнее питона, в принципе. Вопрос в том, что лучше знаешь просто
Timur
Ну, и у питона большой набор библиотек под разные вещи написан
cent
Да не. Баш поддерживать не сложнее питона, в принципе. Вопрос в том, что лучше знаешь просто
Имеет место быть на том же openwrt или других embedded системах.
Но главный аргумент в пользу python, против bash в том, что сам по себе bash мало полезен. В основном, юзают весь набор базовых утилит из busybox. И вот тут уже начинается каша с версиями. И очень трудно все контролировать. Допустим, в маке часто древний баш из коробки. И там нет GNU sed, readlink. Собственно, какой-то функционал в этом модуле может не работать.
Anonymous
В Python гораздо проще "управлять" данными, чем в bash. Хочешь класс создай, хочешь массив словарей и т.д.
Andrii
получаю ошибку
{"changed": false, "msg": "Non-string value found for env option. Ambiguous env options must be wrapped in quotes to avoid them being interpreted. Key: PORTUS_PASSWORD"}
docker_container:
env: "{{ services.registry.portus.envs }}"
registry
portus:
name: "portus"
envs:
PORTUS_PASSWORD: "{{ portus_password }}"
portus_password берется из vault
portus_password: "{{ vault_portus_password }}"
 UglyKoyote
В Python гораздо проще "управлять" данными, чем в bash. Хочешь класс создай, хочешь массив словарей и т.д.
да и массивы обратывает он сильно быстрее баша, вроде бы
Александр
приветствую
Александр
Каким условием проверить установлено ли приложение?
Александр
В apt опции не нашёл
Александр
Мне нужна работа с условием, если приложение установлено то снести другое
 Elenhil
Мне нужна работа с условием, если приложение установлено то снести другое
И - идемпотентность, ага
Elenhil
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/package_facts_module.html
cent
В apt опции не нашёл
https://askubuntu.com/questions/423355/how-do-i-check-if-a-package-is-installed-on-my-server
Elenhil
Sergey
Мне нужна работа с условием, если приложение установлено то снести другое
Два взаимоисключающих пакета?
Александр
Два взаимоисключающих пакета?
можно сказать и так. два пакета увязаны зависимостями. Для того чтобы всё сделать нормально нужно удалить оба, подтереть папки за ними и установить один нужный
cent
В apt опции не нашёл
https://dev.to/setevoy/ansible-check-if-a-package-installed-on-a-remote-system-4402 - кстати, еще и такое есть
Александр
выводы получились всё равно кривые. Такое ощущение что он проверяет стояла ли вообще программа а не стоит ли сейчас.
Elenhil
выводы получились всё равно кривые. Такое ощущение что он проверяет стояла ли вообще программа а не стоит ли сейчас.
"кривые выводы"? А, ну всё понятно. Их надо просто распрямить
Александр
вывелось на 10 компах что стоит пакет. Подключаюсь к компу, запускаю удаление - пишет что пакет не установлен.
Elenhil
вывелось на 10 компах что стоит пакет. Подключаюсь к компу, запускаю удаление - пишет что пакет не установлен.
ну вы через dpkg посмотрели? Может у него алиас? или имя корявое, и апт не видит а дпкг видит
Elenhil
тут не телепаты
Elenhil
код покажите, опять же
Elenhil
блин
Александр
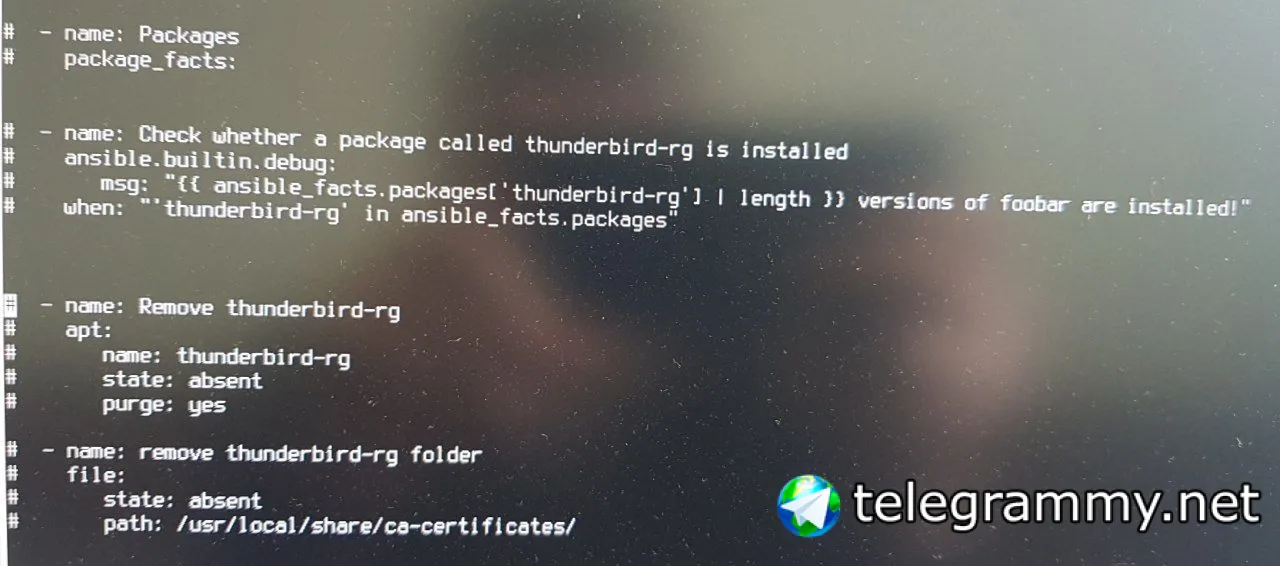 Александр
Находит верхними командами вдвое больше чем пытается удалить нижними
Sergey
 Отделение Bereke Bank
может ты просто одним плеем его грохнешь везде, а вторым сделаешь как надо?