 Evgeniy


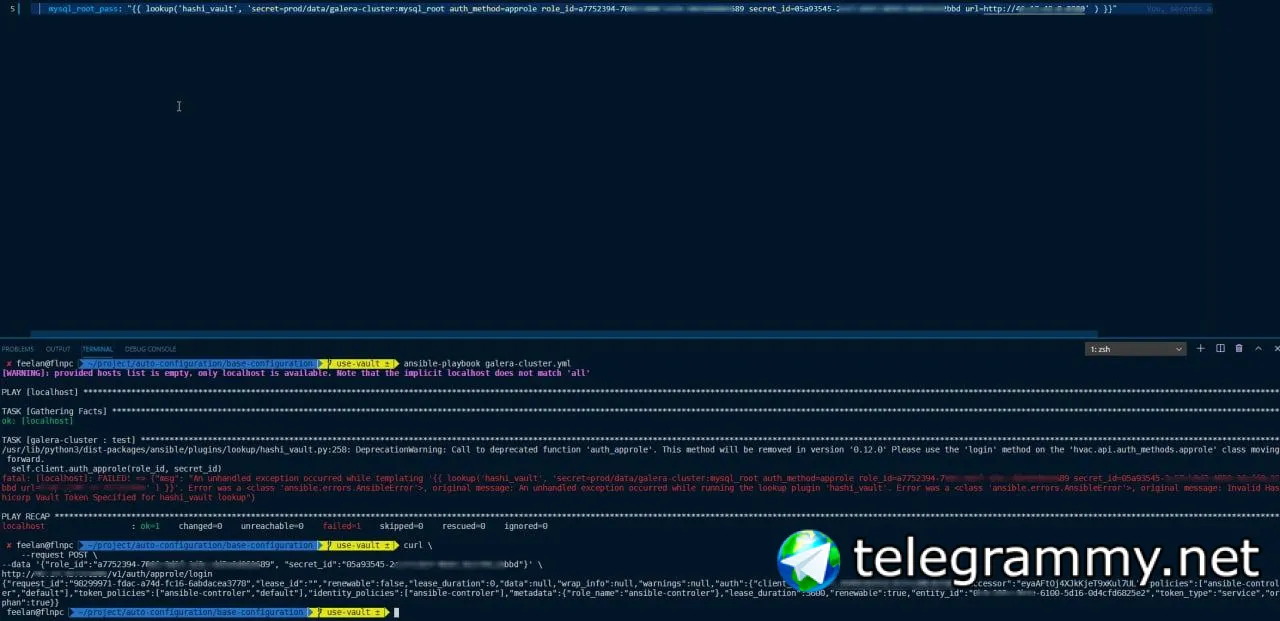
У меня просто не удалось нормально получить секреты из ваульта через approle с помощью ансибла)
Evgeniy
 Lamobot
Написано же - неправильный токен :)
Evgeniy
Написано же - неправильный токен :)
Дак какой ещё токен, если используется approle, а при approle используется login
Evgeniy
Телега и 32 дюйма...
Anonymous
Коллеги, подскажите, есть такой массив, хочу обратиться к имени бд, подскажите как правильно mysql:
db:
- {name: dbname1, encoding: "latin1"}
- {name: dbname2, encoding: "latin1"}
Anonymous
обращаться пытаюсь так - name: Print the debug
ansible.builtin.debug:
msg: print DBANME={{mysql.db.name}}
Grek 🇺🇦
у тебя в db список
Grek 🇺🇦
смекаешь?
Anonymous
я могу через луп прогнать - понятно, я вот например хочу dbname2 на прямую обратится без лупа
Grek 🇺🇦
через фильтр надо
https://stackoverflow.com/questions/57858362/ansible-how-to-use-selectattr-with-yaml-of-different-keys
 Elenhil
@Elenhil а ты чего заблочил?) Я хотел спросить по поводу ансибла и ваульта)
а зачем мне в личку писать?
cent
А кто-то придумал лайвхак, как обойти loop in block error?
https://github.com/ansible/ansible/issues/13262
Поделитесь секретом)
 Timur
А кто-то придумал лайвхак, как обойти loop in block error?
https://github.com/ansible/ansible/issues/13262
Поделитесь секретом)
Just avoid handling it that way
Elenhil
там эе написано всё
Elenhil
единственный вариант - инклюд_таск в лупе, и нужные таски сунуть в отдельный файл
 Anton
подскажите, какое значение ansible_architecture на 32 битных машинах? под рукой нет.. i686 ? i586? i386?
cent
единственный вариант - инклюд_таск в лупе, и нужные таски сунуть в отдельный файл
Ну, да) Только если это не однофайловый плейбук с тасками внутри)
Elenhil
Ну, да) Только если это не однофайловый плейбук с тасками внутри)
у вас квота на файлы выдается? Не больше одного файла на отдел?
cent
у вас квота на файлы выдается? Не больше одного файла на отдел?
С соседнего отдела что ли?)
Вот так всегда.. В детстве хотим быть космонавтами, а потом попадаем в опенспейс..
Lamobot
А кто-то придумал лайвхак, как обойти loop in block error?
https://github.com/ansible/ansible/issues/13262
Поделитесь секретом)
Через include_tasks и отдельный файл. Или же попробовать jinja фильтры.
cent
подскажите, какое значение ansible_architecture на 32 битных машинах? под рукой нет.. i686 ? i586? i386?
Тот, кто не юзает тесты детектед?)
cent
Через include_tasks и отдельный файл. Или же попробовать jinja фильтры.
Ну, jinja фильтры не для всего же подойдут. Например нельзя сделать на них аналог loop_var, который подставится в другие таски.
Timur
Блоки не для циклов
Timur
Используйте инклуды
 Отделение Bereke Bank
Почему у тебя один файл плейбука?
Timur
Ок. И как использовать инклуды в одном файле плейбука?
Очень просто. Создать еще один файл с тасками и заинклудить его.
cent
Очень просто. Создать еще один файл с тасками и заинклудить его.
Ну, как вариант, наверное, через создание файла в tmp и инклуд его же. Но может все же есть какой-то более простой хак?
Timur
Ну, как вариант, наверное, через создание файла в tmp и инклуд его же. Но может все же есть какой-то более простой хак?
Что может быть более простого, чем инклуд простейшего файла с тасками?
Timur
Объясните ваш юзкейс подробнее тогда, если хотите конструктивной помощи
cent
Объясните ваш юзкейс подробнее тогда, если хотите конструктивной помощи
В одном файле выполнить таски внутри loop
Lamobot
В одном файле выполнить таски внутри loop
- task1:
loop: xxx
- task2:
loop: xxx
- task3:
loop: xxx
:)
Timur
Премия за максимально всратый код ансибла?
George
Премия за максимально всратый код ансибла?
господи, сто лет сюда не заходил, но чего то с твоего сообщения ору)
George
А может ежигодную премию такую будем выдавать ?)
Elenhil
Премия за максимально всратый код ансибла?
она уже принадлежит тому кто написал гит на ансибле
cent
- task1:
loop: xxx
- task2:
loop: xxx
- task3:
loop: xxx
:)
Ну, ок. loop в yaml anchor, чтобы не было дублирования и раздать всем таскам. Засчитано.
Итого:
- через файл tmp
- loop как anchor
Какие еще есть варианты?
Elenhil
Вы же хотите страдать? Вот, ваш шанс настал
 Sergey
Подскажите плиз, быть может кто-то юзает плагин динамического инвентори azure_rm - https://docs.ansible.com/ansible/latest/collections/azure/azcollection/azure_rm_inventory.html
Ему можно как-то в основном инвентори файле задать статикой группы хостов ?
Просто хочется все запихать в один инвентори файл) но чую придется делать отдельными
 Ivanov
Всем привет! Хочу уточнить ваше мнение, можно ли как-то оптимизировать данную задачу:
Необходимо дозаписывать в фаил хосты, которые используются в плейбуке.
Сейчас реализовано это так, генерируется темплейт и сохраняется в отдельный файл с помощью данной функции.
{% for host in play_hosts %}
[{{ hostvars[host]['ansible_nodename'] }}]
address {{ hostvars[host]['ansible_nodename'] }}
{% endfor %}
А потом вывод из сгенерированного файла идет в основной. Но и з минусов то, что нельзя проверить сходу, есть ли дубли.
Ivanov
Недавно это было реализованно так:
Роль:
---
- name: Generate hosts.conf for munin server (Generate file with all hosts from play)
template:
src: "{{template_munin}}hosts.conf.j2"
dest: "{{dest_munin_confd}}hosts.conf"
delegate_to: "{{munin_master}}"
Генерируемый файл с хостами:
{% for host in play_hosts %}
[{{ hostvars[host]['ansible_nodename'] }}]
address {{ hostvars[host]['ansible_nodename'] }}
{% endfor %}
Т.е. как работало - при запуске плейбука собиралась информация о хостах и генерировался файл с ними. Но это не самый оптимальный вариант, т.к. фаил каждый раз будет сгенерирован с 0 и информация о старых хостах будет затёрта. По этому я придумал костыль, что сначала генерируется файл из темллейта, а потом инфа из него просто дописывается в основной файл с хостами.
Ivanov
Не знал такого, почитаю.
Sergey
Подскажите плиз, быть может кто-то юзает плагин динамического инвентори azure_rm - https://docs.ansible.com/ansible/latest/collections/azure/azcollection/azure_rm_inventory.html
Ему можно как-то в основном инвентори файле задать статикой группы хостов ?
Просто хочется все запихать в один инвентори файл) но чую придется делать отдельными
а все разобрался, сложил все файлы с инвентори в одну папку и скормил ансиблу
Ivanov
понял, вот буду наверное думать, как так же сделать лучше) Чтоб базовый файл только дополнялся + проверялся на дубли
Elenhil
cent
понял, вот буду наверное думать, как так же сделать лучше) Чтоб базовый файл только дополнялся + проверялся на дубли
Как вариант, чтобы не было дублей можно добавлять не блоком, а заменять/добавлять строку
Ivanov
Вот дополнение из другого файла скорее всего реализую окончательно. Т.е. в /tmp генерирую hosts, а потом их » в нужный мне фаил.
Elenhil
Подскажите плиз, быть может кто-то юзает плагин динамического инвентори azure_rm - https://docs.ansible.com/ansible/latest/collections/azure/azcollection/azure_rm_inventory.html
Ему можно как-то в основном инвентори файле задать статикой группы хостов ?
Просто хочется все запихать в один инвентори файл) но чую придется делать отдельными
conditional_groups:
nomad_servers: "tags['role'] == 'nomad'"
consul_servers: "tags['role'] == 'consul'"
Elenhil
понял, вот буду наверное думать, как так же сделать лучше) Чтоб базовый файл только дополнялся + проверялся на дубли
но зачем
Сделайте темплейт, и оно всегда у вас будет в актуальном состоянии.
Sergey
Sergey
conditional_groups:
nomad_servers: "tags['role'] == 'nomad'"
consul_servers: "tags['role'] == 'consul'"
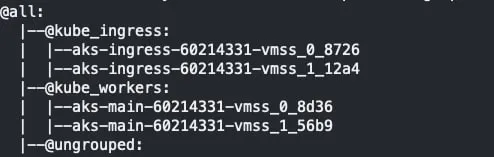
а отдельную группу с локалхостом можно подсунуть ему ?
Sergey
 Sergey
а вот и нет
Elenhil
https://docs.ansible.com/ansible/latest/inventory/implicit_localhost.html
Elenhil
но вообще я искал и не нашел похожую проблему, да. Решил отдельным инвентори файлом и втыканием -i dynamyc_invenrory.yml -i other_inventory.yml
Ivanov
 Ivanov
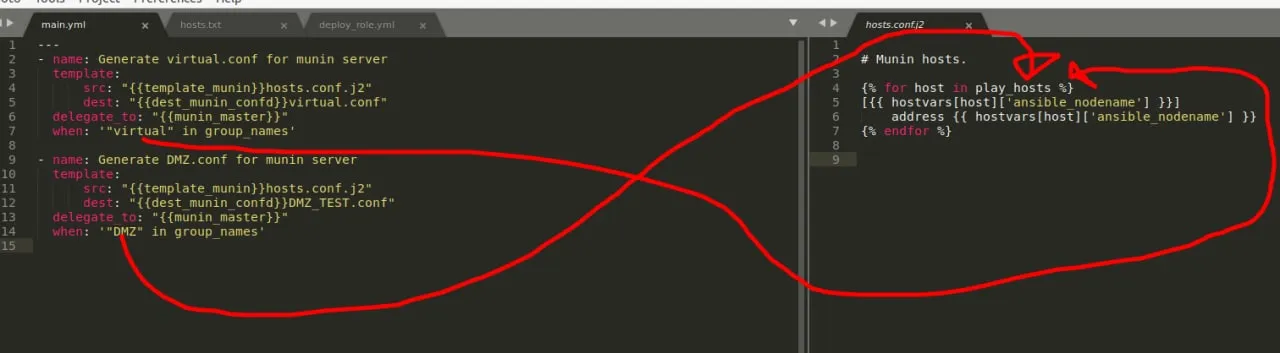
Т.е. если я запущу с all, чтоб скрипт отдельно отработал для virtual и dmz
Evgeniy
@Elenhil подскажи, как лучше доставлять secret_id для hasicorp vault в lookup
Elenhil
@Elenhil подскажи, как лучше доставлять secret_id для hasicorp vault в lookup
ты не поверишь. https://docs.ansible.com/ansible/2.9/plugins/lookup/hashi_vault.html#parameter-secret_id
it
Всем добрый день.
Подскажите, если будет вот такой конфиг и буду использовать ansible pull, то если пакеты уже установлены, то apt-get update производиться не будет или ошибаюсь?
- name: Install packages
apt:
pkg:
- curl
- wget
state: latest
update_cache: yes
register: apt_output
- debug:
var: apt_output
Elenhil
Всем добрый день.
Подскажите, если будет вот такой конфиг и буду использовать ansible pull, то если пакеты уже установлены, то apt-get update производиться не будет или ошибаюсь?
- name: Install packages
apt:
pkg:
- curl
- wget
state: latest
update_cache: yes
register: apt_output
- debug:
var: apt_output
если update_cache: yes то должно производиться
it
если update_cache: yes то должно производиться
Вопрос был: если пакеты уже установлены, то update_cache всё равно будет сделан?
Timur
Всем добрый день.
Подскажите, если будет вот такой конфиг и буду использовать ansible pull, то если пакеты уже установлены, то apt-get update производиться не будет или ошибаюсь?
- name: Install packages
apt:
pkg:
- curl
- wget
state: latest
update_cache: yes
register: apt_output
- debug:
var: apt_output
Будет. Просто если версии и так актуальные, то в результате будет changed: false
it
А как бы реализовать, чтобы он производился только если пакетов нет?
Elenhil
Как он у вас приведет в latest если неизвестно какой там лейтест должен быть?
it
Как он у вас приведет в latest если неизвестно какой там лейтест должен быть?
Допустим сделаю не latest.
Интересно как это реализовать, не вопрос зачем.
Elenhil
Допустим сделаю не latest.
Интересно как это реализовать, не вопрос зачем.
Не надо воспринимать ансибл как баш. Роли крайне желательно должны быть идемпотентными