Пора пилить новый плагин инвентаря - гугл шитс 😂😂😂
опасно - там наверняка на api выставлены лимиты и есть шанс что плагин перестанет работать если его слишком часто дергать
 Jungo


 Timur
Ну, а как вы хотите ансиблом достучаться до гугла иначе, чем через api?
Timur
Из ноосферы ансибл информацию получать не умеет
Timur
Есть готовый питоновский интерфейс, кстати:
https://github.com/burnash/gspread
Timur
Можно варс плагин буквально из трех строчек сделать с помощью этой либы
Stanislav СтасХЦ
Коллеги, я сломал моск: https://gist.github.com/hanzhinstas/eab4bbec06245f9c7fef3c0008273ef6 вот есть таск и переменные к нему.
WTH я получаю ругань вида
"ansible_loop_var": "pool_", "changed": false, "msg": "AnsibleUndefinedVariable: 'str object' has no attribute 'name'"
Какого фига оно строка то?
Ansible 2.10.3 есличо
в общем ларчик просто открывался и комбайн тут не то чтобы сильно причем. В шаблоне использовался вложенный хеш в котором тоже по ошибке предполагалось поле name и ругань была именно на его остутствие а не на pool.name
Stanislav СтасХЦ
Но крови оно мне выпило изрядно
 Vladislav 👻
А кто-нибудь в курсе, какой порядок приоритета group_vars у вложенных групп?
например есть global_group в которой есть две группы group1 и group2, из какой группы попадет значение в переменную?
Stanislav СтасХЦ
Vladislav 👻
в плане?
Alex
platforms:
- name: EL
versions:
- 5
- 6
- 7
- name: Amazon
versions:
- all
вот это NewRelic тру Ынтерпрайз. До сих пор RHEL5 поддерживает )))
Vladislav 👻
А кто-нибудь в курсе, какой порядок приоритета group_vars у вложенных групп?
например есть global_group в которой есть две группы group1 и group2, из какой группы попадет значение в переменную?
Отвечаю на свой вопрос, похоже по вложенности групп зависимость. Если во вложенной группе переопределяется, то используется она, в противном случае выше стоящая в группе
 Aleksey
Ща. С телефона не удобно
Aleksey
Короче чото с варибле прецененс
Vladislav 👻
Короче чото с варибле прецененс
оно?
https://docs.ansible.com/ansible/2.9/reference_appendices/general_precedence.html
Vladislav 👻
вроде там ничего нового, повтор из глобального приоритета
 Vladislav
Всем привет, есть ansible 2.9.13 и hashicorp vault на одной ноде.
Читать от туда могу, к примеру так
- name: Vault that requires authentication via username and password
ansible.builtin.debug:
msg: "{{ lookup('community.general.hashi_vault', 'secret=nodes/salm token=s.h8FbXGGOi8paf8Y url=http://127.0.0.1:8200') }}"
Но вот проблема с записью в vault, юзаю https://github.com/TerryHowe/ansible-modules-hashivault
это ставил pip install ansible-modules-hashivault и это тоже ansible-galaxy install 'git+https://github.com/TerryHowe/ansible-modules-hashivault.git'
Vladislav
мож кто юзает такую связку, направит в нужную сторону?
Alex
> Но вот проблема с записью в vault
сам таск и ошибку мы должны угадать?
Vladislav
> Но вот проблема с записью в vault
сам таск и ошибку мы должны угадать?
- hashivault_write:
secret: nodes/test_name
data:
admin: foe
root: fum
RROR! couldn't resolve module/action 'hashivault_write'. This often indicates a misspelling, missing collection, or incorrect module path
Lamobot
- hashivault_write:
secret: nodes/test_name
data:
admin: foe
root: fum
RROR! couldn't resolve module/action 'hashivault_write'. This often indicates a misspelling, missing collection, or incorrect module path
А доку читали?
https://github.com/TerryHowe/ansible-modules-hashivault#reading-and-writing
 Elenhil
А, не, врайт тоже есть
Elenhil
Смотрите правильно ли поставились модули
Vladislav
Vladislav
ансибл и на этот модуль поругается
Grek 🇺🇦
Ансибл точно 2 питон испол зует и запускается от того юзера для которого поставили модуль?
Vladislav
Ансибл точно 2 питон испол зует и запускается от того юзера для которого поставили модуль?
использует точно 2 питон. Ставил модуль под тем юзером под которым и запускаю
Grek 🇺🇦
Ну, чудес не бывает. Напишите простой питон скрипт и вызовите этот модуль, получится - что то с ансиблом и его конфигом, нет - модуль криво встал
Vladislav
Vladislav
но теперь при hashivault_secret или hashivault_write (missing client token) , как передать токен? что-то в доках не нашел.
Это проходит успешно
- hashivault_auth_method:
method_type: token
token: s.9Li4Sm2AP5shM
Vladislav
Так а в чем было дело?
для меня это странно конечно. Я сейчас под рутом установил через пип модуль... и оно заработало... Хотя запускаю плейбуки под своим юзером
Vladislav
pip install ansible-modules-hashivault
Elenhil
Или vault_token параметр или VAULT_TOKEN енв
Vladislav
все понял
Vladislav
спасиб всем за хелп
Grek 🇺🇦
для меня это странно конечно. Я сейчас под рутом установил через пип модуль... и оно заработало... Хотя запускаю плейбуки под своим юзером
скорее всего где-то в таске есть become, или в конфиге другой ansible_user
при установке от рута модули доступны всем
Vladislav
 Alexander
ребят, нет ни у кого примера запуска standalone докер(podman)-контейнера ансиблем?
 Fire
ребят, нет ни у кого примера запуска standalone докер(podman)-контейнера ансиблем?
Модуль ж есть докеровский.
Anonymous
сайт ансибола у одного меня лежит?
Anonymous
в беларуси походу недоступен
 Отделение Bereke Bank
Чтоб не оркестрировали протесты 👌
Anonymous
может это они омерику блочить начали а сайт ансибла там
Vladislav
еще раз привет, возвращаюсь с вопросом по modules-hashivault, писать туда я научился. У меня такая задача, генерить пароли в цикле и записывать их потом в vault. Как лучше генерировать?
Elenhil
"{{ lookup('password', '/dev/null chars=ascii_letters,digits') }}"
Elenhil
господа. Очень хочу что бы я мог открыть в редакторе плейбук и тыкнув по имени роли, перейти к коду этой роли. Какие редакторы так умеют? Мой саблайм чот не способен
Elenhil
Idea умеет?
Vladislav
Elenhil
то что доктор прописал. Еще раз спс)
учтите, что write обновляет всегда. 2 раза запустили - обновило
Vladislav
учтите, что write обновляет всегда. 2 раза запустили - обновило
да. Вот мне постоянно ansible говорит что есть изменения
Vladislav
пока еще не смотрел в эту сторону
Vladislav
чтобы он changed не показывал, если не обновил
Elenhil
у меня как-то так write_secret_if_not_exists.yml
- name: Read secret {{secretpath}} from Vault
delegate_to: 127.0.0.1
hashivault_read:
mount_point: "secret"
secret: "{{vault_env}}/{{secretpath}}"
key: value
register: result
no_log: true
ignore_errors: yes
- name: Write secret {{secretpath}} to Vault
delegate_to: 127.0.0.1
hashivault_write:
mount_point: "secret"
secret: "{{vault_env}}/{{secretpath}}"
data:
value: "{{secretvalue}}"
when: result.failed
а потом
- name: create monitoring secrets with checking the existance
include_tasks: write_secret_if_not_exists.yml
vars:
secretpath: "{{item.key}}"
secretvalue: "{{item.value}}"
with_dict:
"path": "{{ lookup('password', '/dev/null chars=ascii_letters,digits') }}"
"path2": "{{ lookup('password', '/dev/null chars=ascii_letters,digits') }}"
Anonymous
что делать если у тебя винда но нужен ансибл?
Anonymous
 Lamobot
что делать если у тебя винда но нужен ансибл?
У меня винда - никаких проблем. Просто ансибл держите на тех же серверах, что и админите.
 Pit
Anonymous
У меня винда - никаких проблем. Просто ансибл держите на тех же серверах, что и админите.
типа заходишь на каждый из серверов и в нем запускаешь плейбук для него же? )
Отделение Bereke Bank
типа заходишь на каждый из серверов и в нем запускаешь плейбук для него же? )
Нет делаешь один сервер типа контроллером. У меня это был vpn серв)
Anonymous
типа бастион хост?
Отделение Bereke Bank
Можно и его. В общем хост, который имеет ssh доступ до всех серверов в нужном участке инфры
Без предварительной ебли с firewall и т.п
Elenhil
я предпочитаю виртуалку
Alexander
что делать если у тебя винда но нужен ансибл?
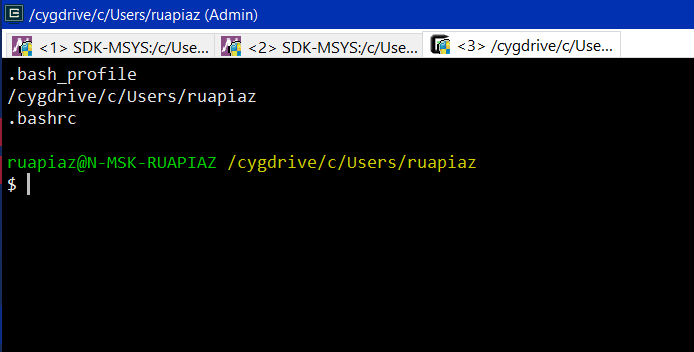
есть gitbash, есть msys64, его родитель и есть cygwin, у которого установка немного очевиднее. Все это обертывается в conemu и вроде, с грехом помолам, работает. Я даже с него тестил плейбуки.
Alexander
 Dmitriy
что делать если у тебя винда но нужен ансибл?
зачем держать ансибл на своем пк? сегодня- завтра сетевики взбунтуются(или безопасники), порежут права и что делать ? так хотя бы будет 1 хост, от которого все будут иметь доступ к управляемым серверам...имхо так проще