Народ а кто то работает с jupyter ansible? конкретно интересует вопрос подключения файла с переменными в плейбук а то через блок #vars много дублировать приходится
Ключ "--extra-vars" поддержвиает указание файла с переменными, но вообще-то есть более вменяемые способы запускать Ansible - Tower/AWX, Polemarch, Rundeck, вот это вот всё.
 Sergey


 Дмитрий
В смысле - не то? А чего тогда надо?
я работаю с этой штукой
https://github.com/ansible/ansible-jupyter-kernel#vars
там идея все записывать в ячейки и от туда дергать. но у меня несколько плейбуков раскиданных по файлам, а переменные одни на все. поэтому приходится копи пастить
Sergey
я работаю с этой штукой
https://github.com/ansible/ansible-jupyter-kernel#vars
там идея все записывать в ячейки и от туда дергать. но у меня несколько плейбуков раскиданных по файлам, а переменные одни на все. поэтому приходится копи пастить
Ты хочешь #странное - ещё бы из Excel запускал... Но остановиться же уже всё равно сложно, правда? В общем, поименуй файлы разными именами и загрузи их все одним таском с циклом или несколькими тасками по очереди.
Дмитрий
Ты хочешь #странное - ещё бы из Excel запускал... Но остановиться же уже всё равно сложно, правда? В общем, поименуй файлы разными именами и загрузи их все одним таском с циклом или несколькими тасками по очереди.
да если бы я, мне за уши хватает дефолтного. Шеф сказал работать в юпитере. я страдаю но ем кактус.
 Maxim
Коллеги, добрый день
Подскажите должна ли работать такая конструкция loop с тэгами?
- name: test loop with tags
hosts: localhost
tasks:
- name: Echo items based on a tag condition
shell: echo {{item.cmd}}
with_items:
- {cmd: 'package_1', tag: 'first'}
- {cmd: 'package_2', tag: 'second'}
 Elenhil
Дмитрий
врят ли это мне поможет
Oleg
Комрадз, подскажите, плиз, можно ли как ниб по красоте одной таской описать подобное:
- name: Deploy config files
template:
src: "{{ item.src }}"
dest: "{{ app_path }}/{{ item.dest }}"
with_items:
- { src: 'master_redis.conf.j2', dest: '{{ app_path }}/master/redis.conf', when: "'master' in {{ group_names }}"}
- { src: 'slave_redis.conf.j2', dest: '{{ app_path }}/slave/redis.conf', when: "'slave' in {{ group_names }}" }
что бы и with_items и when сразу в таком описание. Есть что то подобное?
 Valiy
По-моему по красоте убрать логику мастер/слейв в шаблон)
Oleg
да, так тоже можно, но мне интерсно просто на этом примере узнать от опытных пользователей -можно ли так описывать таску в принципе)
Sergey
да, так тоже можно, но мне интерсно просто на этом примере узнать от опытных пользователей -можно ли так описывать таску в принципе)
Во-первых, таска из роли, что-либо знающая о группах = протекающая абстракция.
Во-вторых, для редиса конфиг у мастера и слейва отличается наличием всего одной строчки (slaveof) - без неё все slave-related директивы не действуют.
Maxim
да, хотелось бы так
печально, хотел засунуть в цикл и тегами дергать
а может есть что-то аналогичное ?
задача - вставлять в цикл item (и затем вызывать item при определенном tag)
а пока без цикла получаются однотипные таски + тэги
Sergey
да, хотелось бы так
печально, хотел засунуть в цикл и тегами дергать
а может есть что-то аналогичное ?
задача - вставлять в цикл item (и затем вызывать item при определенном tag)
а пока без цикла получаются однотипные таски + тэги
Это не задача, а, кхм, способ решения. Проблема микроскопа, в общем. Как изначальная задача выглядит?
Maxim
то, что выше - просто пример
на деле установка софта
Elenhil
то, что выше - просто пример
на деле установка софта
Что вам мешает сделать список пакетов в групварз?
Elenhil
Зачем теги?
 Timur
Комрадз, подскажите, плиз, можно ли как ниб по красоте одной таской описать подобное:
- name: Deploy config files
template:
src: "{{ item.src }}"
dest: "{{ app_path }}/{{ item.dest }}"
with_items:
- { src: 'master_redis.conf.j2', dest: '{{ app_path }}/master/redis.conf', when: "'master' in {{ group_names }}"}
- { src: 'slave_redis.conf.j2', dest: '{{ app_path }}/slave/redis.conf', when: "'slave' in {{ group_names }}" }
что бы и with_items и when сразу в таком описание. Есть что то подобное?
Задайте разные значения нужного вам параметра для слейва и мастера в инвентаре. А в таске просто ссылайтесь на этот параметр. И все. Не нужен ни цикл, ни when.
Elenhil
особенность данного проекта)
Эт какая особенность запрещает юзать основной функционал ансибла, если не секрет?
Elenhil
Использовать тэги для логики - очень плохая идея. Слишком легко выстрелить себе в ногу
Maxim
Хорошо, спасибо коллеги
Timur
Использовать тэги для логики - очень плохая идея. Слишком легко выстрелить себе в ногу
Вообще теги - зло. Но это мое лично имхо
Elenhil
Теги - прекрасны для разработки, когда дебажишь таски где-то посередине плейбука
Elenhil
А для реального выполнения да, зло
Timur
Теги - прекрасны для разработки, когда дебажишь таски где-то посередине плейбука
Что они дают такого, что нельзя сделать без них?
Elenhil
Что они дают такого, что нельзя сделать без них?
Не надо комментировать - раскомментировать таски)
Elenhil
Собственно и всё
Timur
Можно сделать параметры в условиях, если так нужно
Timur
А обмазываться тегами или условиями - разница не принципиальная
Valiy
Хм, а если есть большая роль, например elasticsearch . Один раз накатил, установилось, сконфигурировалось. Через какое-то время надо что-то добавить в конфиг. С помощью тэгов можно запустить только конфигурирование, без установки. Что тут плохого?
Timur
Хм, а если есть большая роль, например elasticsearch . Один раз накатил, установилось, сконфигурировалось. Через какое-то время надо что-то добавить в конфиг. С помощью тэгов можно запустить только конфигурирование, без установки. Что тут плохого?
То, что теги вы можете задать только на одном уровне - в коммандлайне
Timur
И у них есть куча ограничений по наследованию и масштабированию, в отличие от обычных переменных
Timur
Вызывать только определенные таски можно, добавив соответствующие условия
Yar
Всем привет.
Yar
Подскажите, каким модулем можно проверить, что содержимое файла идентично примеру, не копируя/перезаписывая удаленный файл?
Timur
Yar
Мне нужно проверить на пачке хостов, что конфиг совпадает с примером. Если это так - то заменить его на новый. Если отличается от примера - не трогать.
Timur
Мне нужно проверить на пачке хостов, что конфиг совпадает с примером. Если это так - то заменить его на новый. Если отличается от примера - не трогать.
Не понял. Если он и так совпадает, то на что его менять?
Yar
На более свежую версию)))
Timur
А, т.е. вы сравниваете со старой версией, а меняете на новую?
Yar
Да.
Timur
А не проще сравнивать сразу с новой тогда?
 Yar
А не проще сравнивать сразу с новой тогда?
С новой не совпадет ни один из двух вариантов... Причем если просто заменить, конфиг сломается на части конфигураций.
Timur
С новой не совпадет ни один из двух вариантов... Причем если просто заменить, конфиг сломается на части конфигураций.
Так вы же и так менять собираетесь. Или что?
Yar
Очевидно, я пытаюсь поменять только тот конфиг, который можно менять. А вот тот, что не совпадает со старым - там версия настроек отличается
Timur
Ага, понятно
Timur
Ну, в принципе, для установления идентичности можно контрольные суммы файлов сравнить
Timur
Чексуммы можно получить модулем stat
Yar
Получается:
1. stat на локальный файл
2. stat на удаленный файл
3. Копируем локальный файл 2, when результат первых двух идентичен
Я верно понял?
Balagur
Подскажите, пожалуйста, как можно в template src менять в зависимости от группы хоста, что бы не делать отдельный таск на каждую группу.
Lamobot
Получается:
1. stat на локальный файл
2. stat на удаленный файл
3. Копируем локальный файл 2, when результат первых двух идентичен
Я верно понял?
Вчера был пример с check_mode вроде бы
Valiy
Получается:
1. stat на локальный файл
2. stat на удаленный файл
3. Копируем локальный файл 2, when результат первых двух идентичен
Я верно понял?
зачем что-то копировать? получил две чексуммы, а дальше template или copy нового конгфига, но с условием что обе суммы совпали
Yar
зачем что-то копировать? получил две чексуммы, а дальше template или copy нового конгфига, но с условием что обе суммы совпали
третий пункт copy when и есть))
Lamobot
Зачем чексуммы? Зачем этот геморрой?
В идеале, нужно просто закинуть новый конфиг.
Но если всё же чекать, то check_mode
https://docs.ansible.com/ansible/latest/user_guide/playbooks_checkmode.html
Timur
Timur
Подскажите, пожалуйста, как можно в template src менять в зависимости от группы хоста, что бы не делать отдельный таск на каждую группу.
Разумеется. Просто укажите в src путь в виде переменной, которая имеет разные значения для разных групп.
Timur
Зачем чексуммы? Зачем этот геморрой?
В идеале, нужно просто закинуть новый конфиг.
Но если всё же чекать, то check_mode
https://docs.ansible.com/ansible/latest/user_guide/playbooks_checkmode.html
Не, там более сложный алгоритм. Я ж сразу уточнил - не подойдет ли обычный template
Timur
copy с check_mode или stat - разница непринципиальная. Но у stat лучше читаемость и с ним проще понять суть того, что делает плейбука.
Timur
Рад за вас
Yar
Yar
При delegate на локалхост выдает ошибку:
sudo: no password was provided
Yar
???
Вот эта часть если включена. Такое ощущение, что берет для локалхоста данные для удаленного хоста.
- name: Save local hash
stat:
path=/home/admin/ansible/playbooks/roles/d_auth/files/auth.cfg
delegate_to: localhost
register: lc_file
Yar
 Jungo
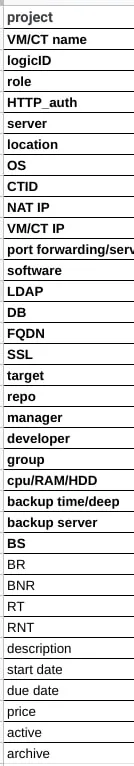
Коллеги а нет ли кейса когда ансибл берет переменные из гугл шитс? у меня около 300 проектов. у всех уникальное имя, docroot зависящий от этого имени, алиасы доменов, или единственный вариант это делать мега файл с кучей переменных в разметке yaml?
Timur
Коллеги а нет ли кейса когда ансибл берет переменные из гугл шитс? у меня около 300 проектов. у всех уникальное имя, docroot зависящий от этого имени, алиасы доменов, или единственный вариант это делать мега файл с кучей переменных в разметке yaml?
У шитса есть api:
https://developers.google.com/sheets/api/samples/reading
Jungo
project:
docroot: /vautl/www/project
alias: project.ru project.com
mbstring_overload: 2
ldap_group: project-super
db: project_prod_db
http_auth: project:123
repo: gitlab.ru/project
вот примерно такой набор переменных
Timur
Можете дергать его через варс-плагин или тупо через модуль uri с возвращением результата GET
Jungo
У шитса есть api:
https://developers.google.com/sheets/api/samples/reading
это да, я знаю и про query select - но на мастер классе я спрашивал мне сказали что так лучше не хранить
но это удобно конечно - делать селекты для разработчиков и высылвать в почту
Jungo
просто оч частый кейс: сделай окружение и пришли описание - если все хранить в переменых то можно генерировать шаблон письма поидее и ансибд умеет слать на email
Timur
просто оч частый кейс: сделай окружение и пришли описание - если все хранить в переменых то можно генерировать шаблон письма поидее и ансибд умеет слать на email
Да, можно. Но непонятно - при чем тут гугл шитс
Jungo
Да, можно. Но непонятно - при чем тут гугл шитс
 Lamobot
Пора пилить новый плагин инвентаря - гугл шитс 😂😂😂