Привет всем! С наступившим!
Есть ли в Ansible возможность запрашивать пароль для шифрованных хранилищ только при необходимости?
У меня есть много ролей. В каждой роли есть своё хранилище переменных, зашифрованное уникальным паролем. Я включаю хранилище в каждую роль так: include_vars: vars/encrypted.yml. Для того, что бы расшифровать хранилище приходится добавлять каждый VaultID в ansible.cfg или использовать --vault-id.
Ansible запрашивает пароль для КАЖДОГО указанного VaultID, даже если данное хранилище не будет задействовано в итоге. Таким образом, если я запущу одну роль, то приходится править либо ansible.cfg, либо параметры командной строки, что бы вписать только необходимые VaultID для данного запуска.
Как мне запрашивать пароль динамически (только для используемых ролей)? Можно ли использовать модуль Ansible Prompt для запроса пароля и как-нибудь объявить данный VaultID перед вызовом модуля include_vars?
P. S.: хранить пароли в файлах/скриптах не могу, исходя из соображений безопасности.
Тебе нужно vault хранилище где ты можешь создать подразделение с набором паролей к твоим ролям далее получить токен доступа к этому набору ну и использовать его для расшифровки
 Nikolay ▂

 Nikolay ▂
Hashicorp vault хранилище к примеру.
 Elenhil
В таком случае не совсем понятен смысл вводить VaultID и шифрование разными паролями в Ansible, если их использование требует таких костылей. Условно - зачем мне расшифровывать хранилище с сертификатами Nginx, если мне нужно просто накатить пароли системным пользователям?
Это как если бы SSH для подключения к серверу требовал бы перед подключением расшифровывать все ключи от всех моих серверов.
У тебя не должно быть хранилища с сертификатами
У тебя должно быть хранилище для прода/стейджа/дева
 Emil
У меня половина лица в оливье, но я тоже предлагаю Hashicorp
Nikolay ▂
О оливье надо заточить ))
Elenhil
В таком случае не совсем понятен смысл вводить VaultID и шифрование разными паролями в Ansible, если их использование требует таких костылей. Условно - зачем мне расшифровывать хранилище с сертификатами Nginx, если мне нужно просто накатить пароли системным пользователям?
Это как если бы SSH для подключения к серверу требовал бы перед подключением расшифровывать все ключи от всех моих серверов.
Это как облегчает процесс подключения (вводишь только 1 волтид), так и менеджмента (отдаешь пароль толькотому кто имеет доступ к конкретному енву) так и хранения (у тебя для каждого енва переменные одинаковые)
Ivan
Пароли в ролях - ты хочешь странного.
Это почему?
Не обязательно пароли - можно ставить "!" в качестве паролей и раскладывать ключи админов. Это в качестве примера
Elenhil
Это почему?
Не обязательно пароли - можно ставить "!" в качестве паролей и раскладывать ключи админов. Это в качестве примера
потому что роли - это то что должен делать ансибл, а пароли - это переменные которые надо в эту роль отдать
Sergey
Это почему?
Не обязательно пароли - можно ставить "!" в качестве паролей и раскладывать ключи админов. Это в качестве примера
Потому что роль как объект в Ансибле не для этого.
Sergey
Роль должна уметь принимать параметры.
Elenhil
ты же не хранишь ничего в функциях ЯП?
Sergey
Sebor▂▅▇█▓▒░
Первый в новом году!
Sergey
И не лдап вовсе. Может самл
"Раскладывать ключи админов" - это подделка под централизованное управление доступом, которое чаще всего делается через LDAP.
 Никита
Sebor▂▅▇█▓▒░
Ну, проекту не один год
Sebor▂▅▇█▓▒░
Только это комбайн
Никита
На сколько всё стабильно и безопасно?
Ну это софт Red Hat, есть платная версия RHEL Identity Management
Sergey
FreeIPA называется
Не называется. FreeIPA - это большая балалайка от RH, и LDAP-сервер - лишь малая её часть.
Никита
Не называется. FreeIPA - это большая балалайка от RH, и LDAP-сервер - лишь малая её часть.
ага, там еще много ништяков
Sergey
https://t.me/pro_ansible/173668
+++ ^^^
И именно развёртывания этого решения не желают костылеводы вида "хочу разложить ключи".
Sergey
ага, там еще много ништяков
Гораздо меньше, чем написано в рекламных материалах. Ну, вернее, так: плюсов ровно столько, сколько написано, а о минусах писать не принято :-D
Никита
Гораздо меньше, чем написано в рекламных материалах. Ну, вернее, так: плюсов ровно столько, сколько написано, а о минусах писать не принято :-D
кому нужна стабильность и есть деньги, подойдёт idm
Sebor▂▅▇█▓▒░
кому нужна стабильность и есть деньги, подойдёт idm
Кому нужен лдап, подойдёт опенлдап)
Sergey
кому нужна стабильность и есть деньги, подойдёт idm
IdM = identity management, это вообще не конкретный софт, а концепт. Это раз. Изначально речь шла не о решении от RH, а о самой идее: разложить X ключей на Y тачек для Z пользователей. Это два. Обсуждать применимость решения от RH для управления пользователями в этом чате - оффтоп: если бы у людей уже было какое-то платное решение, они бы не раскладывали ключи с помощью Ansible, правда? Это три.
Sergey
Есть, кстати, чатик такой - @ru_ldap.
 Evgeniy
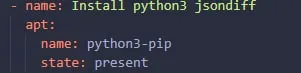
Ребята. подскажите как пофиксить)
Unable to find any of pip2, pip to use. pip needs to be installed.
Гугл не помогает
Evgeniy
 Grek 🇺🇦
Ребята. подскажите как пофиксить)
Unable to find any of pip2, pip to use. pip needs to be installed.
Гугл не помогает
ниче не понятно из твоего сообщения
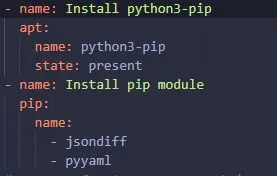
ты ставишь python3-pip через apt, а ошибку кидаешь явно от другого таска
Evgeniy
 Elenhil
У таски есть такая опция
Ivan
pip3 нужон, а юзается просто pip
Grek 🇺🇦
# Install (Bottle) for Python 3.3 specifically,using the 'pip3.3' executable.
- pip:
name: bottle
executable: pip3.3
вот прям из доки пример
Evgeniy
 Aleksey
"Раскладывать ключи админов" - это подделка под централизованное управление доступом, которое чаще всего делается через LDAP.
у меня пока не сложилось четкого мнения про твой подход.
Aleksey
с одной стороны лдап это правильный вариант когда хостов много и ролевая модель сложна, однако избыточна в множестве других случаев, например когда увеличивать площадь поддерживемых сервисов нет смысла
Aleksey
быть может лдап можно отдать кому то внешнему ?
Aleksey
может это и обычно, но нет.
Aleksey
у некоторых инфраструктур нет компаний
Aleksey
а у других нет форточки
Aleksey
а у третьих нет бабла на всякие окты
Aleksey
я пока не уверен что именно надо сделать
Aleksey
нет же. сначало надо крутой домен
Aleksey
.porn
Aleksey
auth.porn
Your domain is available!
Aleksey
кажется этот домен можно использовать для информированного согласия на
auth.sex
Ваш домен доступен!
11.124,41 ₽в течение первого года
Aleksey
когда оно сломается у тя будут большие проблемы. поэтому не плохо бы положить туда хотя бы четыре девятки
Aleksey
но вот беда у локального логопаса девяток больше чем четыре
Aleksey
опять же у лдапа будут зависимости на днс и на сертификаты. а значит днс должен быть еще более доступен чем лдап. но вот беда днс это сервер и его нельзя развязать от пользователей.
Aleksey
получается не красиво.
Aleksey
как это влияет на расчет девяток ?
Aleksey
если оно внешнее то скорее уменьшеает
Aleksey
мало кто из облаков готов на более чем 99.95
Aleksey
из этих соображений, если Сережа не предложит альтернтив мне кажется мем с лдапом можно дисквалифицировать
Anonymous
из этих соображений, если Сережа не предложит альтернтив мне кажется мем с лдапом можно дисквалифицировать
https://www.vaultproject.io/docs/secrets
Aleksey
https://www.vaultproject.io/docs/secrets
это тоже вариант, но как он влияет на оценку надежности ?
Aleksey
сделать нормально ценой чего ?
Anonymous
это тоже вариант, но как он влияет на оценку надежности ?
как поднимешь у "себя", такая и будет надежность
Aleksey
как поднимешь у "себя", такая и будет надежность
что делать с цепочкой зависимостей ? dns <>ldap <> cert
Anonymous
что делать с цепочкой зависимостей ? dns <>ldap <> cert
Как обычно, "дублированием". Если честно, то не понимаю, что Вы пытайтесь решить
Aleksey
высокопарно. а если квалификации достаточно а обоснования не достаточно?
Aleksey
Как обычно, "дублированием". Если честно, то не понимаю, что Вы пытайтесь решить
дублирование это начало и основы. на нем врядли получится сделать выше 99
Anonymous
дублирование это начало и основы. на нем врядли получится сделать выше 99
смотря сколько копий "сервиса" :). смотря, как он "приключается" между копиями
Aleksey
Aleksey
но в целом я пока сомневаюсь в универсальности ответа используйте ldap
Anonymous
но в целом я пока сомневаюсь в универсальности ответа используйте ldap
Так написал альтернативу. Чем плоха то?
Anonymous
а какую проблему она решает ?
ну, это вам в документацию. в основном хранение всяких секретов, но может и ssh "раздавать"
Anonymous
https://www.vaultproject.io/docs/secrets/ssh
Aleksey
ну, это вам в документацию. в основном хранение всяких секретов, но может и ssh "раздавать"
она решает вопрос с надежностью ? может быть рвет связь зависимостей ?
Aleksey
это "просто" еще один вариант получить централизованную аутентификацию
Aleksey
без авторизации впрочем
Anonymous
она решает вопрос с надежностью ? может быть рвет связь зависимостей ?
Уже выше писал. Проблема надежности решается увеличением копии сервиса. И корректным переключением на эти копии