 Anonymous


и это хорошо
Balagur
Добрый день!
Подскажте, пожалуйста по инвентори, почему не подхватываются переменные из testhost.yml?
Или group_vars может быть только в корневом каталоге?
inventories
│ ├── group_vars
│ │ ├── all.yml
│ │ └── test.yml
│ └── testgroup
│ ├── group_vars
│ │ └── testhost.yml
│ └── hosts
Sergey
Добрый день!
Подскажте, пожалуйста по инвентори, почему не подхватываются переменные из testhost.yml?
Или group_vars может быть только в корневом каталоге?
inventories
│ ├── group_vars
│ │ ├── all.yml
│ │ └── test.yml
│ └── testgroup
│ ├── group_vars
│ │ └── testhost.yml
│ └── hosts
Ансибл поддерживает две структуры проекта: https://docs.ansible.com/ansible/2.3/playbooks_best_practices.html#directory-layout и https://docs.ansible.com/ansible/2.3/playbooks_best_practices.html#alternative-directory-layout.
Твой вариант не относится ни к первой, ни ко второй.
Balagur
├── inventories
│ └── testgroup
│ ├── group_vars
│ │ └── testhost.yml
│ └── hosts
убрал верхнй group_vars, но почему-то результат тот же - переменные не подхватываются, до этого они похватывались только из inventories/group_vars
Sergey
 Fire
Sergey
^^^ +++
Александр
Подскажите пожалуйста
Александр
Хочу забрать папку с удалённой машины
Александр
Я так понимаю это делается командой synchonize
Balagur
Значит структура не верна.
Согласен, легко может быть, подскажите, как должно быть правильно
@all:
|--@testgroup:
| |--@testhost:
| | |--testhost.local
Fire
Александр
какой каталог там локальный, какой удалённый я так и не понял
Александр
src - это локальная машина?
Fire
какой каталог там локальный, какой удалённый я так и не понял
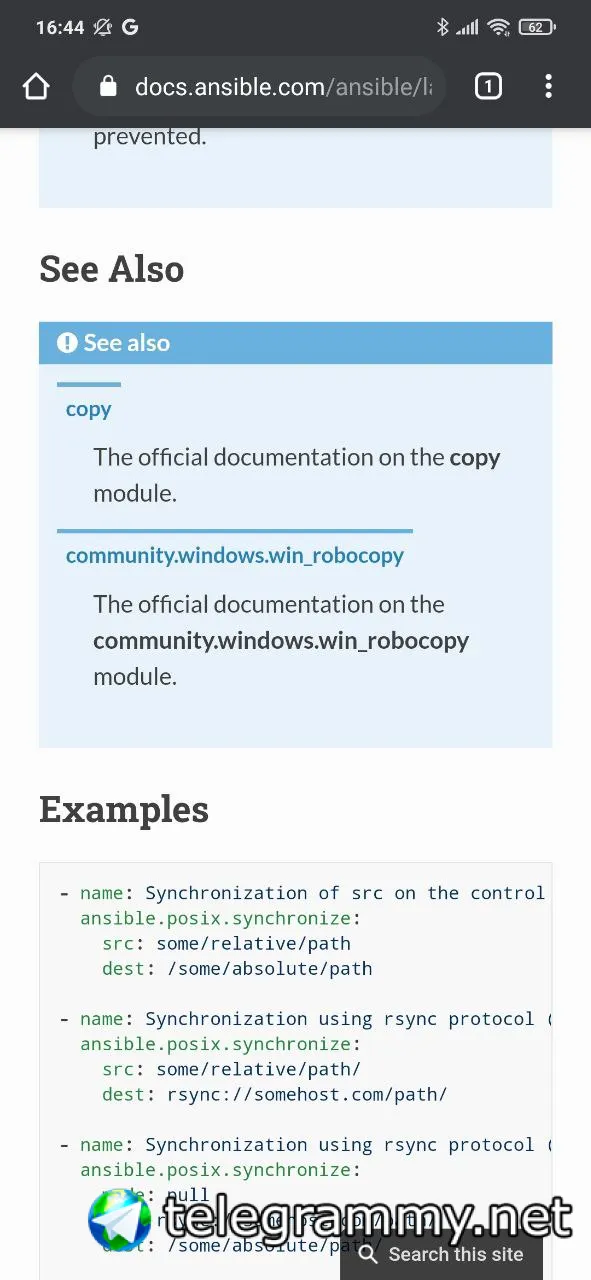
А что пишут в документации? Там есть примеры.
Александр
есть, но ни фига не понятно
Александр
нет описалова какой каталог на какой машине располагается
Fire
 Александр
объясни
 Dmitriy
объясни
а, я понял в чем сложность, src это то, что на тачке откуда пуляется ансибл, прописывается так, если считать директорию files в таске /. Тобишь src: files/temp.txt = /etc/ansible/roles/my_role/files/temp.txt. Для удобства я в директории files делаю структуру от корня и синхронизирую
Александр
мне нужно скопировать файлы с удалённого сервера
Александр
как прописать?
Fire
Также, можно синкнуть в обратную сторону, если выставить определённый режим.
Александр
Также, можно синкнуть в обратную сторону, если выставить определённый режим.
Это я видел но документация очень скупа
Александр
каталог на сервере доступен только под root, т.к. другой пользователь владелец каталога, руту пароль задавать не хочу, менять права папок тоже
Александр
Поэтому и хотел сделать это через ansible
Fire
каталог на сервере доступен только под root, т.к. другой пользователь владелец каталога, руту пароль задавать не хочу, менять права папок тоже
Выбранный вами модуль - это обёртка над rsync
Александр
Я понимаю, но не понимаю на каком хосте он выполняется и поэтому не пойму какой из путей локальный какой удалённый
Александр
- synchronize:
mode: pull
src: rsync://somehost.com/path/
dest: /some/absolute/path/
Александр
получается тогда это мой пример
Fire
Александр
по дефолту src - локальная машина dest - удалённая
Александр
а мне нужно наоборот тащить, поэтому и вопросов много
Александр
разобрался, заработало
CHIP
 CHIP
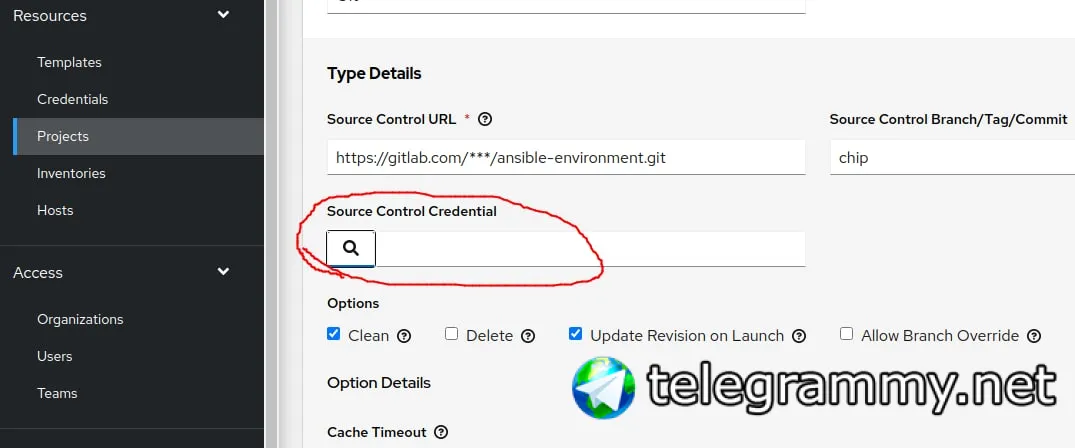
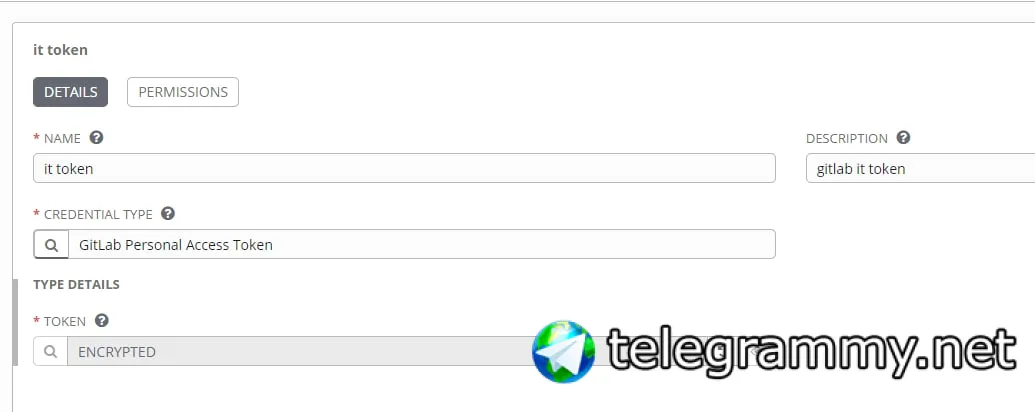
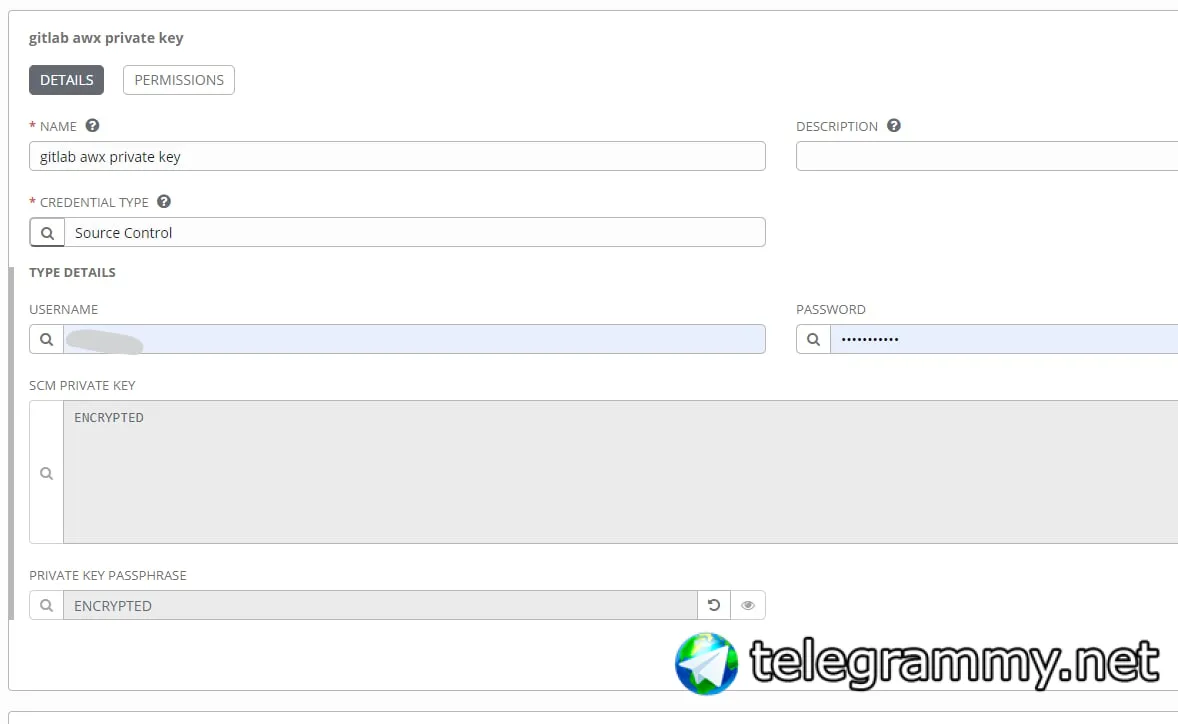
в Credentials сделал кред с токеном для подлючения, но в этой фигне он не появляется
 CHIP
 CHIP
понял, спасибо)
 Ilia
да.
я просто сделал служебную учетку со своим ssh ключом и токеном
CHIP
да.
я просто сделал служебную учетку со своим ssh ключом и токеном
у меня по ходу не сработает, 2хфакторка включена(
CHIP
блин, прийдется служебную учетку тоже делать
CHIP
да.
я просто сделал служебную учетку со своим ssh ключом и токеном
сделал через аксес токен на самой репе, все работает, сенкс)
CHIP
TASK [detect roles/requirements.(yml/yaml)] ************************************
ok: [localhost] => (item={'ext': '.yml'})
ok: [localhost] => (item={'ext': '.yaml'})
я так понял что для того чтоб нам залить роли нужно их перечислить в roles/requirements.(yml/yaml)....
CHIP
блин вот это уже ломает мою локальную настройку
 Stefan
добрый вечер
а почему появился такой способ объявления модуля? например
ansible.builtin.command
вместо просто command? не нахожу в инете
Sergey
добрый вечер
а почему появился такой способ объявления модуля? например
ansible.builtin.command
вместо просто command? не нахожу в инете
Потому что ты смотришь доку по 2.10. Переключи на 2.9 - и всё станет хорошо
-
добрый вечер
а почему появился такой способ объявления модуля? например
ansible.builtin.command
вместо просто command? не нахожу в инете
https://github.com/ansible-community/ansible-build-data/blob/main/2.10/CHANGELOG-v2.10.rst
Stefan
Потому что ты смотришь доку по 2.10. Переключи на 2.9 - и всё станет хорошо
интересно почему это реализуется)
Sergey
Народ! С Новым годом! Пусть ваши плейбуки будут зелёными, групварсы - безошибочными, а модули - быстрыми и понятными!
Sebor▂▅▇█▓▒░
Sergey
Sergey
Div
 citius
 Eduard
Всех с 2021)
 Andrey
Eduard
За что бан?
 Наиль
С Новым Годом)
Stanislav СтасХЦ
- name: “Update tzdata”
yum:
name: tzdata-2021a-1-el7
state: present
Lamobot
Всем ещё больше идемпотентных плейбуков, инфры как код и простой понятной jinja в новом 2021! И чтения доков перед вопросами в чат :)
 Nikolay ▂
Всех с новым годом ))
 George
ага
George
2021
George
привет
Ivan
Привет всем! С наступившим!
Есть ли в Ansible возможность запрашивать пароль для шифрованных хранилищ только при необходимости?
У меня есть много ролей. В каждой роли есть своё хранилище переменных, зашифрованное уникальным паролем. Я включаю хранилище в каждую роль так: include_vars: vars/encrypted.yml. Для того, что бы расшифровать хранилище приходится добавлять каждый VaultID в ansible.cfg или использовать --vault-id.
Ansible запрашивает пароль для КАЖДОГО указанного VaultID, даже если данное хранилище не будет задействовано в итоге. Таким образом, если я запущу одну роль, то приходится править либо ansible.cfg, либо параметры командной строки, что бы вписать только необходимые VaultID для данного запуска.
Как мне запрашивать пароль динамически (только для используемых ролей)? Можно ли использовать модуль Ansible Prompt для запроса пароля и как-нибудь объявить данный VaultID перед вызовом модуля include_vars?
P. S.: хранить пароли в файлах/скриптах не могу, исходя из соображений безопасности.
Emil
 Ivan
либо пересмотри политику хранения секретов в энсибле, либо google: hashicorp vault ++ approles
В таком случае не совсем понятен смысл вводить VaultID и шифрование разными паролями в Ansible, если их использование требует таких костылей. Условно - зачем мне расшифровывать хранилище с сертификатами Nginx, если мне нужно просто накатить пароли системным пользователям?
Это как если бы SSH для подключения к серверу требовал бы перед подключением расшифровывать все ключи от всех моих серверов.
 Pit
В таком случае не совсем понятен смысл вводить VaultID и шифрование разными паролями в Ansible, если их использование требует таких костылей. Условно - зачем мне расшифровывать хранилище с сертификатами Nginx, если мне нужно просто накатить пароли системным пользователям?
Это как если бы SSH для подключения к серверу требовал бы перед подключением расшифровывать все ключи от всех моих серверов.
если тебе неясен смысл введения vault id в твоем собственном хранилище - другие тем более этого не поймут
Ivan
если тебе неясен смысл введения vault id в твоем собственном хранилище - другие тем более этого не поймут
>смысл вводить VaultID <...> в Ansible
Я говорю про Ansible в целом.