 Michael


но, ему всего лишь нужно сделать sudi
Anonymous
Версия ансибла какая?
Michael
ansible 2.9.6
Michael
что значит?
Anonymous
Модуль shell
Lamobot
Ты ни под user, ни под jenkins не можешь выполнить groupadd!
Тебе нужно повысить привилегии через sudo. Sudo позволяет им выполнить привилегированную команду от другого юзера. В данном случае от root
Michael
Да, так и должно быть :)
но у меня в задании нельзя пользоваться рутом.... мне кажеться кермит прав, попробую через шелл, там можно прописать sudo
 John Roe
* Kermit неразборчива стал материться
Sergey
но у меня в задании нельзя пользоваться рутом.... мне кажеться кермит прав, попробую через шелл, там можно прописать sudo
😂🤦🏻
Канеш. Зачем вообще ансибл, модуль шелл тащит.
Lamobot
но у меня в задании нельзя пользоваться рутом.... мне кажеться кермит прав, попробую через шелл, там можно прописать sudo
Ты очень буквально понимаешь задание, и не очень понимаешь, как это происходит в системе. Из-за этого такие вопросы. Ответ один. Забиваешь на ансибл, идёшь в bash и пробуешь сделать это без ансибла. Читаешь маны, гайды, гуглы и просвещаешься. Потом возвращаешься к ансиблу, и вопросов не будет :)
Anonymous
Доступы проверь через shell. Если все ок, то пиши таски
Anonymous
Anonymous
Если в судо есть ограничения, то страдай
Anonymous
Ибо на интерпретатор python нужны права
Anonymous
Рутовые
Anonymous
Это одна из феерических фишек ансибл
Anonymous
Рядом с глобальными переменными стоит
Michael
спасибо!
Michael
постепенно приходит понимание
Anonymous
Все в контексте sudo, ансибл вполне работает от пользователя без привилегии. А то ща накинут с верху.
Michael
https://www.unixsysadmin.com/ansible-sudo/
Michael
как раз в тему
Anonymous
appuser ALL=(ALL)
Anonymous
Дальше не читал
Michael
он там про шеллы говорит
Anonymous
О чем?
Anonymous
Как ему грустно быть одному? Ну, правда, после all это не серьезно
Michael
не, это он пример привёл что так не правильно делать
Anonymous
👏
Anonymous
Молодец
Michael
короче, если. все правильно понял, модули ансибл не могут работать с sudo user если он не рут, если идти в
обход, шелл может прописать sudo и поднять привилегии, а
become нужен что бы запустить шелл под тем юзером что иммет права
Michael
😳так?
Anonymous
Почти
Anonymous
Ну, более менее так
Michael
😁
Anonymous
Условно Вы совершенно правы
Lamobot
короче, если. все правильно понял, модули ансибл не могут работать с sudo user если он не рут, если идти в
обход, шелл может прописать sudo и поднять привилегии, а
become нужен что бы запустить шелл под тем юзером что иммет права
1. Не для всех тасок нужны рут права, для начала.
2. Можно попробовать добавить питон в sudoers для юзера, но я не проверял.
3. Ну и в основе конечно нужны рут права :)
Anonymous
Anonymous
Это не работает, как в "книжке"
Michael
1. это понятно, я думал разделить такси на те что с повышенным доступом и те что обычные
2.про питона я вообще не думал...
3. а как правильно давать права, в /etc/sudoers? и как знать на что именно, ведь имя скрипа то постоянно изменяется... может поэтому надо питона повышать?
Michael
неужели все пользуются рутом, это ж не безопасно 😜
Sergey
1. это понятно, я думал разделить такси на те что с повышенным доступом и те что обычные
2.про питона я вообще не думал...
3. а как правильно давать права, в /etc/sudoers? и как знать на что именно, ведь имя скрипа то постоянно изменяется... может поэтому надо питона повышать?
Права в sudoers внезапно даются на интерпретатор.
Sergey
Калечные сетапы, где специальной УЗ для автоматизации выдаются ограниченные права, сломаны изначально.
Michael
значит чтобы создать более менее безопасный сетап, нужно создавать скрипты на баше и запускать их через шелл под sudo user, а этому юзеру выдавать права только на специфические задачи
 George
1. это понятно, я думал разделить такси на те что с повышенным доступом и те что обычные
2.про питона я вообще не думал...
3. а как правильно давать права, в /etc/sudoers? и как знать на что именно, ведь имя скрипа то постоянно изменяется... может поэтому надо питона повышать?
Никак. Разве что вводить в сам ансибл ролевую модель или устраивать перехват на уровне системных вызовов
George
Условно - каждого юзера помещать в свою песочницу
George
Готовых решений, если что, не видел
 Отделение Bereke Bank
значит чтобы создать более менее безопасный сетап, нужно создавать скрипты на баше и запускать их через шелл под sudo user, а этому юзеру выдавать права только на специфические задачи
Чтобы создать более менее безопасный сетап достаточно не давать разработчикам ssh. И все
George
Чтобы создать более менее безопасный сетап достаточно не давать разработчикам ssh. И все
И отобрать право на изменение плейбуков, ога-ога
 Anton
Michael
Условно - каждого юзера помещать в свою песочницу
а можно примерчики, или где можно про это почитать?
George
ух, сложно будет ) это нужен контроль syscall'ов )
Lamobot
Чтобы создать более менее безопасный сетап достаточно не давать разработчикам ssh. И все
Я бы вообще им ничего не давал, всё равно даже кодить не умеют 🤣🤣🤣
Michael
тогда я не понимаю, что же делают приличные люди если нужно playbook запустить из jenkins, и на выходе получить например нового юзера на jenkins Master
Michael
типа своя папка + public key
Отделение Bereke Bank
Приличные люди не используют женкинс
Michael
😳 а что же они используют, стесняюсь спросить
Отделение Bereke Bank
Да я рофлю
Michael
какая то мистика, все вокруг пишут про то что рутом пользоваться нельзя, а нормального способа что бы обойтись без него так и не придумали... я пригорюнился😢
Lamobot
тогда я не понимаю, что же делают приличные люди если нужно playbook запустить из jenkins, и на выходе получить например нового юзера на jenkins Master
Это ж у тебя тестовое задание.
Если тебе дать реальный таск, то ты либо всё там сломаешь, либо напишешь, почему заставляют работать и ничего не платят :)
Michael
👍😂
Отделение Bereke Bank
какая то мистика, все вокруг пишут про то что рутом пользоваться нельзя, а нормального способа что бы обойтись без него так и не придумали... я пригорюнился😢
Я хожу под учеткой с судо без пароля. Норм тема. Ебли нету
 headstone whoopee
а в начале .yml файлов же не обязательно добавлять ---?
в плане или это для Ansible плохим тоном считается?
а то у меня на всем проекте .yml файлы не имеют начальной строки (конфигурация докера)
Lamobot
а в начале .yml файлов же не обязательно добавлять ---?
в плане или это для Ansible плохим тоном считается?
а то у меня на всем проекте .yml файлы не имеют начальной строки (конфигурация докера)
На это ругается yamllint, однако всё работает и без них
headstone whoopee
ну да, но все же это варнинг
Lamobot
А, нашёл в спеке.
--- - это конец описания директив для ямла и начало самого документа
Lamobot
https://yaml.org/spec/1.2/spec.html#id2800401
Lamobot
Судя по доке, можно и так и так писать. Просто без --- нельзя первым символом первой строки документа (не считая закомментированных строк) использовать %.
В ансибле не используется, поэтому для него не важно.
Michael
Это ж у тебя тестовое задание.
Если тебе дать реальный таск, то ты либо всё там сломаешь, либо напишешь, почему заставляют работать и ничего не платят :)
это если фирма изначально не заточена под security
Michael
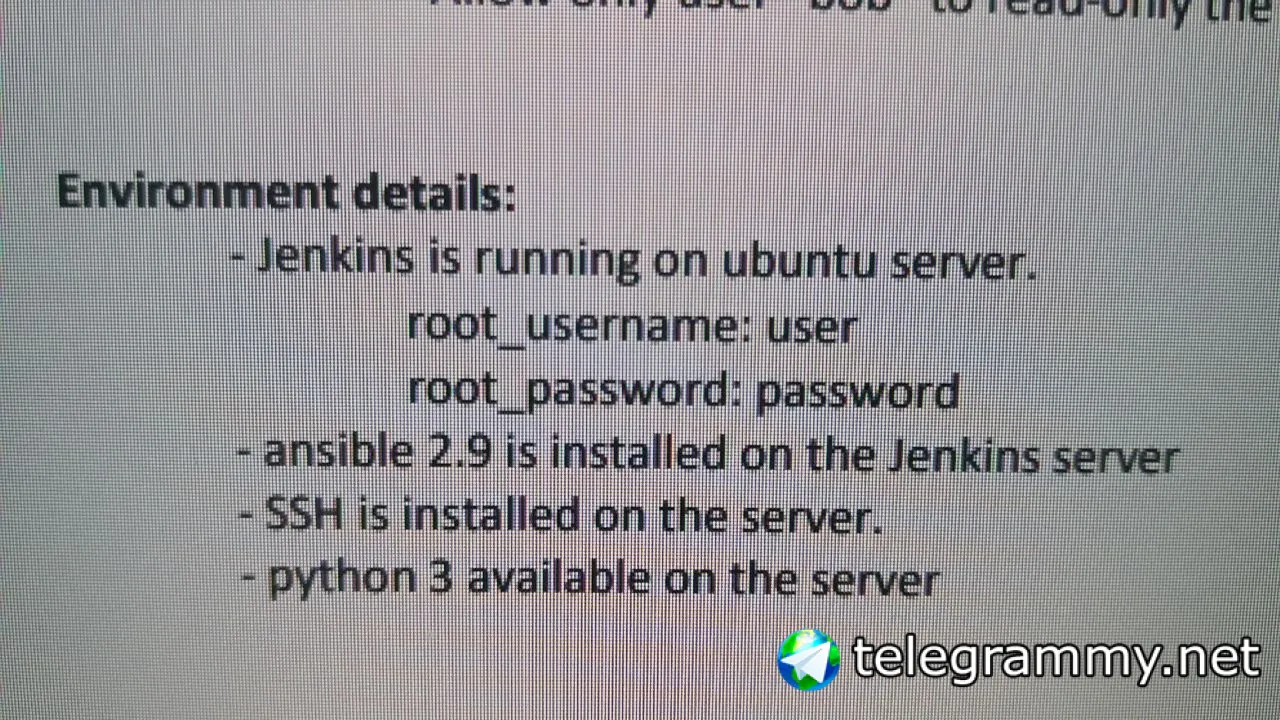 Michael
можно ли из этого понять что jenkins бежит под юзером user?