 Anonymous


ну, может под шумок сделают "область" видимости переменных
Anonymous
а то игрушка без ног и рук...
 inqfen
Потом ещё немного изменений и солт готов
Anonymous
у солта есть фатальный недостаток (с) сами знайте кто
Anonymous
а какие варианты для быстрой миграции?
пока можно подождать. либо решат проблемы, либо будет форк. поживем увидим :)
 Anton
Anonymous
Кто?
это мое странное чувство юмора. отсылка на лурку про "фатальный недостаток". не обращайте внимания...
Michael
Привет, кто может помочь?
Запутался совсем😒
в ansible_become_pass надо давать пароль на юзера который указан в ansible_become_user, или пароль юзера который запускает playbook?
Michael
если так, то тот звер что запускает playbook должен быть в группе sudoers?
Michael
тогда ansible_become_user должен иметь NOPASSWD в /etc/sudoers, или как то по другому? 🤷
Lamobot
Привет, кто может помочь?
Запутался совсем😒
в ansible_become_pass надо давать пароль на юзера который указан в ansible_become_user, или пароль юзера который запускает playbook?
man sudo
"The policy may require that users authenticate themselves with a password or another authentication mechanism."
Юзер вводит свой пароль, если хочет воспользоваться привилегиями через sudo. Ну если конечно не стоит NOPASSWD
Michael
это я понимаю
Michael
я не догоняю какие юзеры используют какие права
Michael
то есть, какая разница если ansible использует become и без него
blank
то есть, какая разница если ansible использует become и без него
Become - повышение привилегий на конечных узлах
Michael
а если конечный узел это local Host?
Michael
задача: добавить нового юзера, root пользоваться нельзя.
есть юзер с привилегиями рута, нужно все провернуть с его помощью
Anonymous
задача: добавить нового юзера, root пользоваться нельзя.
есть юзер с привилегиями рута, нужно все провернуть с его помощью
Кхм, неплохо вас торкнуло. Ещё раз перечитайте свой пост/сообщение
Michael
😢 да, не отпускает уже второй день
Michael
а в чем собственно я не прав?
Anonymous
Минералки там попить, хз
Anonymous
Сладкое чего схавать
Michael
кх, м-да, старший товарищ и брат не оставит в беде, спасибо за дельный совет😂👍
 Alexander
задача: добавить нового юзера, root пользоваться нельзя.
есть юзер с привилегиями рута, нужно все провернуть с его помощью
Ну так andible_become_pass и будет паролем от этого юзера
Anonymous
Become работает странно. В плане инфраструктуры очень странно. Ибо в судо надо прописывать python.
Michael
так не работает
Anonymous
И не будет работать
Anonymous
Я выше уже написал почему
Anonymous
После загрузки и выполнения на хосте запускается python
Anonymous
И если нету судо правил для python, то как бы ой
Michael
 Anonymous
Угу
Anonymous
И это проблема
Michael
мля
Michael
и что же делать?
Anonymous
Угу
Anonymous
Жить дальше
Michael
как вообще подходят к такому?
Michael
есть же путь😭
Anonymous
Никто не парется. Все от рута и норм
Anonymous
Или от пользователя
Anonymous
Без повышения привилегии
Lamobot
задача: добавить нового юзера, root пользоваться нельзя.
есть юзер с привилегиями рута, нужно все провернуть с его помощью
Что такое "юзер с привилегиями рута"?
Anonymous
Это типа oleg с правилами sudo на рут
Michael
 Michael
я не совсем понимаю что за зверь такой...
Michael
задачка с интервью
Anonymous
Что такое "юзер с привилегиями рута"?
Там очень странный become. Очень похоже на наебмануть
Anonymous
Права то на интерпретатор python
Michael
типа, значит become только через SSH отрабатывает, а локально нельзя его использовать
Lamobot
я не совсем понимаю что за зверь такой...
Для ubuntu это нормально. По-умолчанию, root там доступен только через sudo. С тех юзеров, которые находятся в группе sudo. Как минимум, это первый юзер заданный при установке системы.
Anonymous
типа, значит become только через SSH отрабатывает, а локально нельзя его использовать
Можно. Ты меня не слушай. Я всякий бред несу
Lamobot
Соответсвенно вы заходите под user, а потом когда делаете sudo ... он вас спрашивает пароль. Вот тот же самый пароль от user и нужно использовать
Lamobot
И это немного мимо ансибла - оффтопик здесь.
Lamobot
Ансиблу нужно просто указать использовать для коннекта user с паролем, и become: yes сделать и задать такой же пароль для become
Anonymous
Соответсвенно вы заходите под user, а потом когда делаете sudo ... он вас спрашивает пароль. Вот тот же самый пароль от user и нужно использовать
А можно пример кода, где это работает с судо правами на интерпретатор?
Michael
Соответсвенно вы заходите под user, а потом когда делаете sudo ... он вас спрашивает пароль. Вот тот же самый пароль от user и нужно использовать
я сам не захожу, запускаю из jenkins, все на локальной машине, jenkinsв группе sudoers, user become тоже в sudoers...
Michael
и чей пароль нужно давать, от jenkins или от user?
Michael
😂
Michael
истерический смех
Lamobot
А можно пример кода, где это работает с судо правами на интерпретатор?
Если sudo даёт тебе права рута от системы, то тебе не нужны отдельные "на интерпретатор"
# Allow members of group sudo to execute any command
%sudo ALL=(ALL:ALL) ALL
Anonymous
Anonymous
То что там писать?
Anonymous
Ой
Michael
- hosts: localhost
gather_facts: false
connection: local
# privilege user read from encrypted file
vars_files: passwd.yml
vars:
ansible_become: true
ansible_become_method: sudo
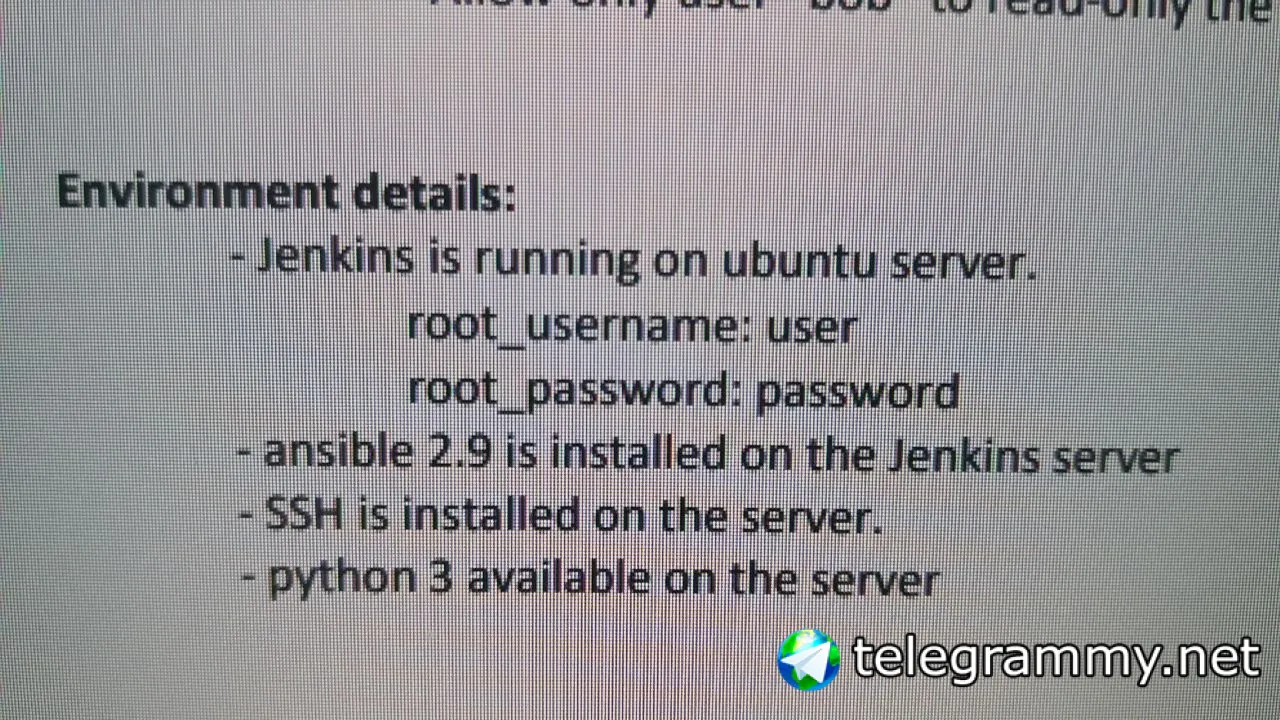
ansible_become_user: "{{ root_username }}"
ansible_become_pass: "{{ root_password }}" # from passwd.yam vault
tasks:
- command: whoami
register: whoami
- debug:
var: whoami.stdout
- name: Create group
group:
name: "{{ user_to_add }}"
state: present
- name: Add user
user:
name: "{{ user_to_add }}"
shell: /bin/bash
group: "{{ user_to_add }}"
state: present
comment: User {{ user_to_add }} Created by Jenkins+Ansible
Michael
ok: [localhost] => {
"whoami.stdout": "user"
}
Read vars_file 'passwd.yml'
Michael
<localhost> ESTABLISH LOCAL CONNECTION FOR USER: jenkins
<localhost> EXEC /bin/sh -c 'echo ~jenkins && sleep 0'
<localhost> EXEC /bin/sh -c '( umask 77 && mkdir -p " echo /var/tmp/ansible-tmp-1607783664.4841142-184410850410395 " && echo ansible-tmp-1607783664.4841142-184410850410395=" echo /var/tmp/ansible-tmp-1607783664.4841142-184410850410395 " ) && sleep 0'
Using module file /usr/lib/python3/dist-packages/ansible/modules/system/group.py
<localhost> PUT /var/lib/jenkins/.ansible/tmp/ansible-local-23200xxdmtgqd/tmpik0plwyp TO /var/tmp/ansible-tmp-1607783664.4841142-184410850410395/AnsiballZ_group.py
<localhost> EXEC /bin/sh -c 'setfacl -m u:user:r-x /var/tmp/ansible-tmp-1607783664.4841142-184410850410395/ /var/tmp/ansible-tmp-1607783664.4841142-184410850410395/AnsiballZ_group.py && sleep 0'
<localhost> EXEC /bin/sh -c 'sudo -H -S -p "[sudo via ansible, key=tcdlvyfgyunwihmddtdwjyuzmolfuvtj] password:" -u user /bin/sh -c '"'"'echo BECOME-SUCCESS-tcdlvyfgyunwihmddtdwjyuzmolfuvtj ; /usr/bin/python3 /var/tmp/ansible-tmp-1607783664.4841142-184410850410395/AnsiballZ_group.py'"'"' && sleep 0'
<localhost> EXEC /bin/sh -c 'rm -f -r /var/tmp/ansible-tmp-1607783664.4841142-184410850410395/ > /dev/null 2>&1 && sleep 0'
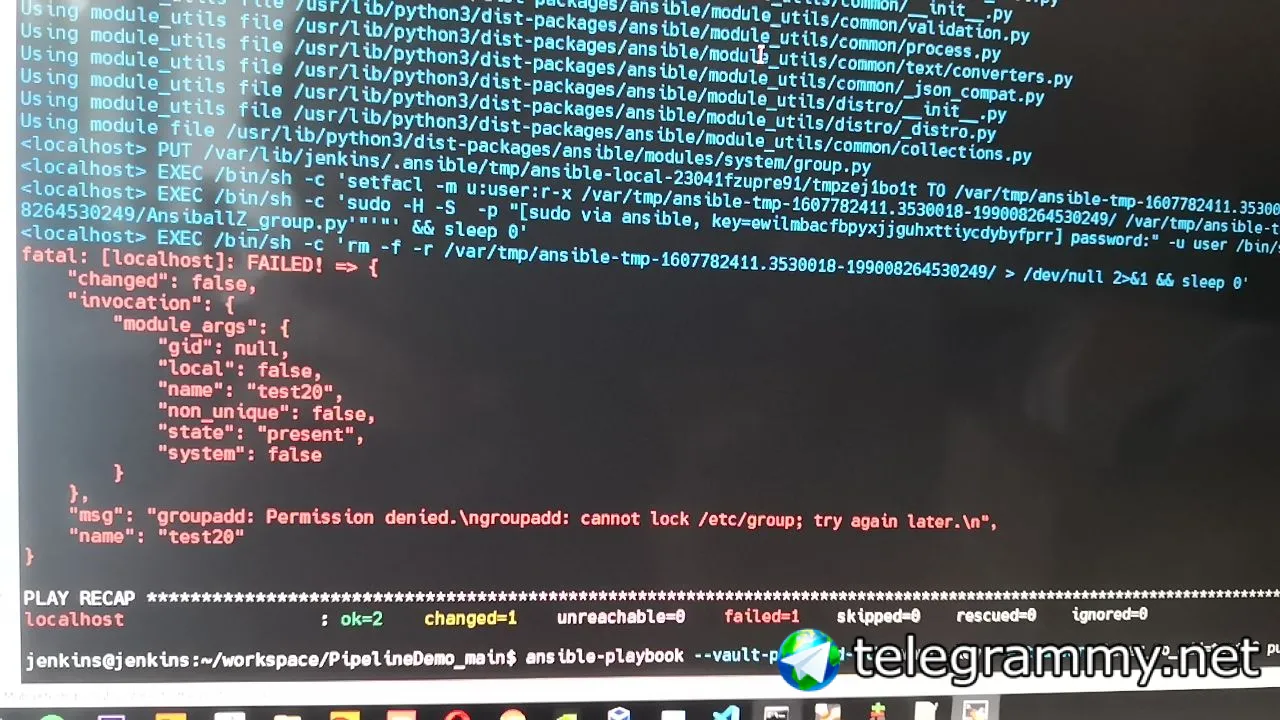
fatal: [localhost]: FAILED! => {
"changed": false,
"invocation": {
"module_args": {
"gid": null,
"local": false,
"name": "test20",
"non_unique": false,
"state": "present",
"system": false
}
},
"msg": "groupadd: Permission denied.\ngroupadd: cannot lock /etc/group; try again later.\n",
"name": "test20"
}
Michael
вот здесь
Anonymous
Нет прав. И?
Michael
EXEC /bin/sh -c 'sudo -H -S -p "[sudo via ansible, key=tcdlvyfgyunwihmddtdwjyuzmolfuvtj] password:" -u user /bin/sh -c '"'"'echo BECOME-SUCCESS-tcdlvyfgyunwihmddtdwjyuzmolfuvtj ; /usr/bin/python3 /var/tmp/ansible-tmp-1607783664.4841142-184410850410395/AnsiballZ_group.py'"'"' && sleep 0'
Michael
как нет, есть
Michael
user ALL=(ALL:ALL) ALL
Anonymous
Нет прав у пользователя
Anonymous
Значит запускаешь от другого пользователя
Michael
-u user
Anonymous
Плейбук или чего там
Michael
ок, так ведь запускаеться become с user
Anonymous
Версия какая? 2.10+?