 Anonymous


affects_2.11
Anonymous
вроде же все есть в pr
Anonymous
на заметку. не все, что есть в devel попадает в будущий/следующий релиз. с чем это связано ¯ \ _ (ツ) _ / ¯
GithubReleases
ansible/ansible tagged: v2.10.4rc1
Link: https://github.com/ansible/ansible/releases/tag/v2.10.4rc1
Release notes:
New release v2.10.4rc1
kbks
доброй ночи. господа, а не поможете в следующей ситуации?
Есть описаный дикт на каждом энве формата
app:
service1:
ver0.1:
ver0.2:
service2:
ver01:
ver02:
Хочу получить лист формата
env-service1-ver0.1
env-service1-ver0.2
но как не кручу получается два отдельных вывода:
msg: env-service1-ver0.1
msg: env-service1-ver0.2
пробовал и with_items и with_dict
debug:
msg: "{{env}}-service1-{{ item }}"
with_items: "{{ app.service.keys() |list }}"
 Andrew
доброй ночи. господа, а не поможете в следующей ситуации?
Есть описаный дикт на каждом энве формата
app:
service1:
ver0.1:
ver0.2:
service2:
ver01:
ver02:
Хочу получить лист формата
env-service1-ver0.1
env-service1-ver0.2
но как не кручу получается два отдельных вывода:
msg: env-service1-ver0.1
msg: env-service1-ver0.2
пробовал и with_items и with_dict
debug:
msg: "{{env}}-service1-{{ item }}"
with_items: "{{ app.service.keys() |list }}"
Как вариант - сработать через lookup('template). Или напрямую писать в формате jinja2 когда определяете переменную. with_items всегда будет разбивать на несколько, так как такова его логика работы (выполнить таск несколько раз с каждым из элементов)
Lamobot
доброй ночи. господа, а не поможете в следующей ситуации?
Есть описаный дикт на каждом энве формата
app:
service1:
ver0.1:
ver0.2:
service2:
ver01:
ver02:
Хочу получить лист формата
env-service1-ver0.1
env-service1-ver0.2
но как не кручу получается два отдельных вывода:
msg: env-service1-ver0.1
msg: env-service1-ver0.2
пробовал и with_items и with_dict
debug:
msg: "{{env}}-service1-{{ item }}"
with_items: "{{ app.service.keys() |list }}"
Если по всему словарю, то:
- set_fact:
result: '{{ result|default([]) }} + {{ app[item]
| dict2items
| map(attribute="key")
| map("regex_replace", "^", "env-"~item~"-")
| list }}'
loop: '{{ app | dict2items | map(attribute="key") | list }}'
Возможно, есть варианты проще, вроде использования json_query
На мой взгляд, проще переделать структуру данных, чтобы их было удобнее использовать в ансибле.
kbks
туплю с утра пораньше)
там после ver: описание с какими опциями запускать каждую версию и на это завязано много автоматизации(
придется и автоматизацию переписывать. сейчас на это нет ресурсов(
Lamobot
kbks
чем и занимаюсь(
 Ruslan
Всем привет. Подскажите в чем проблема. Пытаюсь собрать образ на хосте
https://gist.github.com/PetrovRuslan/de3d72ffebe68c0c3a708ae84c6495ab
Появляется ошибка
fatal: [localhost]: FAILED! => {"changed": false, "msg": "Requested build path /root/demo-dockerfile/Dockerfile could not be found or you do not have access."}
Ruslan
Нет, я её понимаю. Я не понимаю, почему у меня доступа нет, если я хожу под рутом
 Fire
Dockerfile-то существует?
Ruslan
Да, я его вижу
Fire
Руками пробовал собрать?
Ruslan
Да, собирается
Ruslan
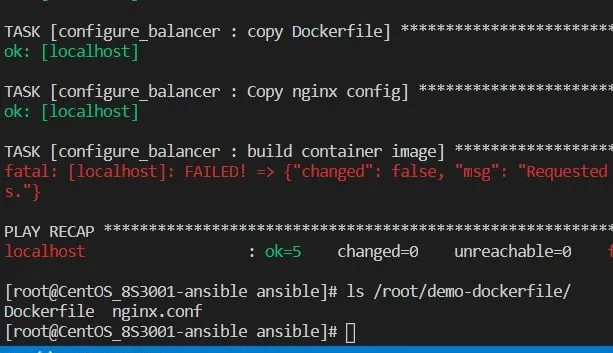 Ruslan
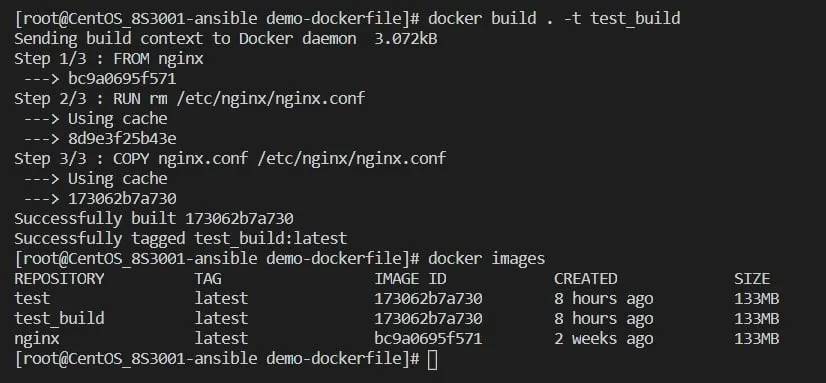 Ruslan
Только для ясности
Lamobot
Всем привет. Подскажите в чем проблема. Пытаюсь собрать образ на хосте
https://gist.github.com/PetrovRuslan/de3d72ffebe68c0c3a708ae84c6495ab
Появляется ошибка
fatal: [localhost]: FAILED! => {"changed": false, "msg": "Requested build path /root/demo-dockerfile/Dockerfile could not be found or you do not have access."}
Читайте внимательнее доку по модулю и path параметру.
Use with state 'present' to build an image. Will be the path to a directory containing the context and Dockerfile for building an image.
Ruslan
Ruslan
Читайте внимательнее доку по модулю и path параметру.
Use with state 'present' to build an image. Will be the path to a directory containing the context and Dockerfile for building an image.
Если добавляю в path, то
fatal: [localhost]: FAILED! => {"changed": false, "msg": "Unsupported parameters for (docker_image) module: state found in build. Supported parameters include: args, cache_from, container_limits, dockerfile, etc_hosts, http_timeout, network, nocache, path, pull, rm, target, use_config_proxy"}
Grek 🇺🇦
- name: Build docker image
docker_image:
name: test_image
build:
path: "{{playbook_dir}}"
nocache: yes
pull: yes
dockerfile: "{{playbook_dir}}/Dockerfile"
state: present
source: build
Lamobot
Если добавляю в path, то
fatal: [localhost]: FAILED! => {"changed": false, "msg": "Unsupported parameters for (docker_image) module: state found in build. Supported parameters include: args, cache_from, container_limits, dockerfile, etc_hosts, http_timeout, network, nocache, path, pull, rm, target, use_config_proxy"}
Это про path параметр, а не про state.
В нём должна быть директория откуда брать файлы для сборки, а не путь к докерфайлу.
path: /root/demo-dockerfile/
Ruslan
Это про path параметр, а не про state.
В нём должна быть директория откуда брать файлы для сборки, а не путь к докерфайлу.
path: /root/demo-dockerfile/
Надо чаще вдумываться, когда читаешь. Спасибо
Alex
подскажите в каких случаях нужно ставить кавычки\двойные кавычки при обьявлении переменных?
Fire
подскажите в каких случаях нужно ставить кавычки\двойные кавычки при обьявлении переменных?
Всё зависит от экранирования спецсимволов.
Alex
в таком случае норм?
file_path: "data1:10:extend"
 Sergey
Помогите. Ansible 2.9 хочу поработать с доскер композер. П шет что не может загрузить модуль уже ставил все что хочешь. И для pytbon 2.7 и 3.5
Grek 🇺🇦
Ошибку покажи
Sergey
fatal: [clien1]: FAILED! => {"changed": false, "msg": "Failed to import the required Python library (Docker SDK for Python: docker (Python >= 2.7) or docker-py (Python 2.6)) on client1's Python /usr/bin/python3. Please read module documentation and install in the appropriate location. If the required library is installed, but Ansible is using the wrong Python interpreter, please consult the documentation on ansible_python_interpreter, for example via pip install docker or pip install docker-py (Python 2.6). The error was: No module named 'docker'"}
 Denis
Помогите. Ansible 2.9 хочу поработать с доскер композер. П шет что не может загрузить модуль уже ставил все что хочешь. И для pytbon 2.7 и 3.5
Проверь, все ли у тебя установлены requirements
https://docs.ansible.com/ansible/latest/collections/community/general/docker_compose_module.html#requirements
Sergey
все нужные пакеты стоят
Denis
не может найти либу докера питонячью. Ну тут уже копай локально
Denis
pip list | grep docker
Denis
если выхлоп пустой, то разбирайся с пипом. ansible тут уже не причем
Sergey
Спасибо
Lamobot
На ubuntu 20.04 помимо чтобы работал модуль питона docker нужно ставить python3-docker и python3-distutils
Sergey
Debian
 Игорь
Скажите, а можно сделать так, чтобы ансибл посчитал vars, собрал шаблоны и просто вывел результат в stdout? В духе terraform plan?
 Николай
--check --diff
Игорь
как-то это тупо работает. шаг создания директории показывает "changed" как ожидается, а следующее копирование файла в эту директорию валится с директория не существует
Николай
а чего ж ты хотел. Оно же не создаётся реально
Игорь
я бы хотел видеть, что он ожидает создать реально без учета фактического состояния файловой системы
 Anton
я бы хотел видеть, что он ожидает создать реально без учета фактического состояния файловой системы
там есть для создания реально в независимости от состояния флага проверки параметры
check_mode
Игорь
там есть для создания реально в независимости от состояния флага проверки параметры
check_mode
https://docs.ansible.com/ansible/latest/user_guide/playbooks_checkmode.html а где там параметры?
Anton
check_mode: no
заставит задачку выполняться внезависимости от того в режиме проверки ты или нет
Anton
как раз вчера делал
when: ansible_check_mode
check_mode: no
Игорь
check_mode: no
заставит задачку выполняться внезависимости от того в режиме проверки ты или нет
по-моему, такой параметр это способ заранее грабли разложить :)
тем более что у меня плейбук с сотней ролей и двумя сотнями инклюдов
Anton
по-моему, такой параметр это способ заранее грабли разложить :)
тем более что у меня плейбук с сотней ролей и двумя сотнями инклюдов
Если четко осознаешь что за что отвечает и как должно работать, то граблей не должно быть.
Игорь
Если четко осознаешь что за что отвечает и как должно работать, то граблей не должно быть.
моя задача выяснить, что будет происходить. если бы я знал, что за что отвечает — вопроса бы не было
Lamobot
моя задача выяснить, что будет происходить. если бы я знал, что за что отвечает — вопроса бы не было
Для этого лучше использовать виртуалки/контейнеры + молекула/тестинфра/ассерты
Anton
моя задача выяснить, что будет происходить. если бы я знал, что за что отвечает — вопроса бы не было
Виртуалка + софт для снятия и сравнения дампов
Sergey
по-моему, такой параметр это способ заранее грабли разложить :)
тем более что у меня плейбук с сотней ролей и двумя сотнями инклюдов
Написал развесистую клюкву и ужаснулся?
Игорь
Написал развесистую клюкву и ужаснулся?
что "dry run" может быть проигнорирован изнутри плейбука? ну да, страшновато.
Oleg
комрадз! поднимаю контейнеры через docker-compose, но для v3 нет у ansible модуля. Кто что использует для этого?
 Aleksandr
Думать в сторону крио)
 Отделение Bereke Bank
комрадз! поднимаю контейнеры через docker-compose, но для v3 нет у ansible модуля. Кто что использует для этого?
Можно же вообще выкинуть компост и юзать только ансибл. Или вы композ файлы ещё и для сворма юзаете?
Oleg
Можно же вообще выкинуть компост и юзать только ансибл. Или вы композ файлы ещё и для сворма юзаете?
у нас обычный композ без сворма. Пока генерю docker-compose.yml ансиблом и shell стартую =)
 [IPT] Dmitry
где лучше хранить в inventory файлы для хоста? это не template, мне надо ролью определённому пользователю складывать на каждом хосте свой ssh-key. по логике это host_vars, но я бы для удобства хотел файлом всё же
Sergey
[IPT] Dmitry
#LDAP декабрь :-)
вообще было бы смешно, если не так грустно. на деле энсибл ограниченный инструмент, который втюхивает тебе что надо делать так и так, толком не объясняя почему
Sergey
вообще было бы смешно, если не так грустно. на деле энсибл ограниченный инструмент, который втюхивает тебе что надо делать так и так, толком не объясняя почему
Ансибл тебе ничего не делает. Скорее, им люди пользуются как умеют. В результате получают то, что получают.
 Гайрат
[IPT] Dmitry
Ансибл тебе ничего не делает. Скорее, им люди пользуются как умеют. В результате получают то, что получают.
просто из логики, вот что бы в лесу сдохло, если бы у энсибла были host/files или role/host/files
[IPT] Dmitry
я конечно публичники в переменные загоню, но почему бы мне их файлами не хранить, т.к. это их естественная форма?
Sergey
я конечно публичники в переменные загоню, но почему бы мне их файлами не хранить, т.к. это их естественная форма?
Потому, что массово раскладывать паблик-ключи файлами - это неестественная форма.
Sergey
Поэтому раз ты готов страдать - запили роль, а в ней файлопомойку.
Sergey
И в files создавай каталоги с именем хоста, откуда можно забрать файлы благодаря подстановке путей.
Sergey
Всё равно же фигню делаешь, так какая уже разница.....
[IPT] Dmitry
ну я бы хотел не делать фигню, а чтобы он умел это делать. просто я ещё ни разу не видел кейса нормального, чтобы у кого-то энсибл в реальности работал красиво без какой-то фигни
[IPT] Dmitry
везде хоть какая-то мелочь несусветная но будет. меня удивляет, что такие проблемы возникают у многих, а ситуация не шибко меняется
Sergey
везде хоть какая-то мелочь несусветная но будет. меня удивляет, что такие проблемы возникают у многих, а ситуация не шибко меняется
А ты почитай на хабре "девопс - всё" - возможно, какие-то вещи станут понятнее.
Sergey
Никто не хочет делать нормально, в массе своей все хотят тупо подпереть проблему костылём.