 Dennis


Хмм переписал
---
- name: Copy configuratoin file
template:
src: "{{ item.src }}"
dest: "{{ item.dest }}"
mode: "0644"
loop:
- { src:'zabbix_server.conf.j2', dest:'/etc/zabbix/zabbix_server.conf' }
- { src:'web/zabbix_nginx.conf.j2', dest:'/etc/nginx/conf.d/zabbix.conf' }
- { src:'web/zabbix_php.conf.j2', dest:'/etc/php-fpm.d/zabbix.conf' }
- { src:'web/zabbix.conf.php.j2', dest:'/etc/zabbix/web/zabbix.conf.php' }
notify:
- "Restart zabbix server"
- "Restart Nginx and php-fpm"
tags:
- zabbix5_server_configuration
А оно не работает
fatal: [zabbix-staging.mgmt.rtelexs.com]: FAILED! => {"msg": "The task includes an option with an undefined variable. The error was: 'dict object' has no attribute 'src'\n\nThe error appears to be in '/home/denis.ananev/ansible-roles/zabbix-server/tasks/configure-server.yml': line 2, column 5, but may\nbe elsewhere in the file depending on the exact syntax problem.\n\nThe offending line appears to be:\n\n---\n - name: Copy configuratoin file\n ^ here\n"}
Dennis
Это я понял, что конкретно не так не пойму
 Sergey
У тебя невалидный YaML.
Dennis
он же говорит что ему src не нравится
Dennis
Прошу извинить
 Boris 🦍
Привет всем. Буду благодарен за любую подсказку. Загружаю файл на cnd сервер курлом, все отлично curl <server> -F "file=@/path/file.tar.gz" / Хочу это же перенсти в uri модуль - name: Upload a file via multipart/form-multipart
uri:
url: <server>
method: POST
body_format: form-multipart
body:
file:
filename: /path/file.tar.gz
mime_type: application/octet-stream
Получаю 400 ошибку 18:18:29 json:
18:18:29 message: 'CDN installation error: can''t unpack file'
18:18:29 success: 'false'
18:18:29 msg: 'Status code was 400 and not [200]: HTTP Error 400: Bad Request'
18:18:29 redirected: false
18:18:29 server: openresty/1.15.8.2
Может, конечно, дело в настройках сервера, но с курлом то работет. вот Что я делаю не так?
Anonymous
Привет всем. Буду благодарен за любую подсказку. Загружаю файл на cnd сервер курлом, все отлично curl <server> -F "file=@/path/file.tar.gz" / Хочу это же перенсти в uri модуль - name: Upload a file via multipart/form-multipart
uri:
url: <server>
method: POST
body_format: form-multipart
body:
file:
filename: /path/file.tar.gz
mime_type: application/octet-stream
Получаю 400 ошибку 18:18:29 json:
18:18:29 message: 'CDN installation error: can''t unpack file'
18:18:29 success: 'false'
18:18:29 msg: 'Status code was 400 and not [200]: HTTP Error 400: Bad Request'
18:18:29 redirected: false
18:18:29 server: openresty/1.15.8.2
Может, конечно, дело в настройках сервера, но с курлом то работет. вот Что я делаю не так?
параметр body_format: form-multipart в модуле uri работает "не корретно". в том числе и в dev ветке
Boris 🦍
параметр body_format: form-multipart в модуле uri работает "не корретно". в том числе и в dev ветке
а 2.10 версия ансибла же стабильная уже ? в этой версии вроде идобавили эти параметры
Anonymous
а 2.10 версия ансибла же стабильная уже ? в этой версии вроде идобавили эти параметры
при попытке передать бинарник и стринг он все это запилит, но бинарник будет битый
Sergey
https://t.me/pro_ansible/171166
^^^ +++
Модуль сломан.
Boris 🦍
ну хорошо. спасибо за инфо
Sergey
А чего смущает? Отлаживаешь локально, кидаешь в проект патченный модуль, радуешься.
Anonymous
у меня не хватило терпения. там много править надо
Anonymous
т.к. urllib3, вместо requests
Anonymous
есть core ansible team, пусть чинят. там нельзя сходу взять и починить. уже пробовал...
Anonymous
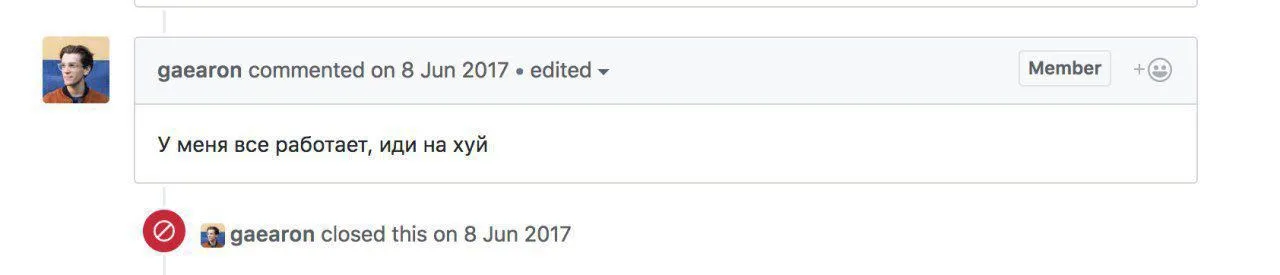
ответы в issue типа: "Thank you once again and we look forward to seeing you on the list or IRC. Thanks!" очень вдохновляют
Anonymous
нормальное закрытие таски :)
 Timur
 Timur
Бывает и так
Stanislav СтасХЦ
Это интернет, дитя. Тут могут послать накуй
Alex
 Viktor
Привет. Подскажите, а как ansible прописывает имена ролей исполняющимся таскам в stdout?
Я бы хотел видеть в выводе строки типа TASK [role_type : my_task_name] *****
Но оно всплывает как-то рандомно:
TASK [manage lvm logical volume(s)]
...
TASK [create new filesystem on new lvm logical volume(s)]
...
TASK [lvm : mount new filesystem(s)]
Откуда берется lvm: в последней строчке? Как сделать так, чтобы имя роли прописывалось в каждой таске?
Viktor
полагаю, должен существовать классный плагин, есть у кого?
 V 🏴☠️
- name: {{role_name}}
V 🏴☠️
Но вообще лучше что-то типа такого:
- name: "{{role_name}} | task description"
Viktor
это ж два года править придется :(
хотел плагину
V 🏴☠️
Ну прогони седом
V 🏴☠️
Или чем там больше нравится
 Отделение Bereke Bank
ну тогда чего ты ожидаешь?)
Viktor
ну тогда чего ты ожидаешь?)
ну как минимум, почему в таске `TASK [lvm : mount new filesystem(s)]` имя роли прописалось. По какой логике оно появляется иногда?
Отделение Bereke Bank
оно появляется если таска находится в роли. таски без имени роли прописаны отдельно в плейбуке
Lex
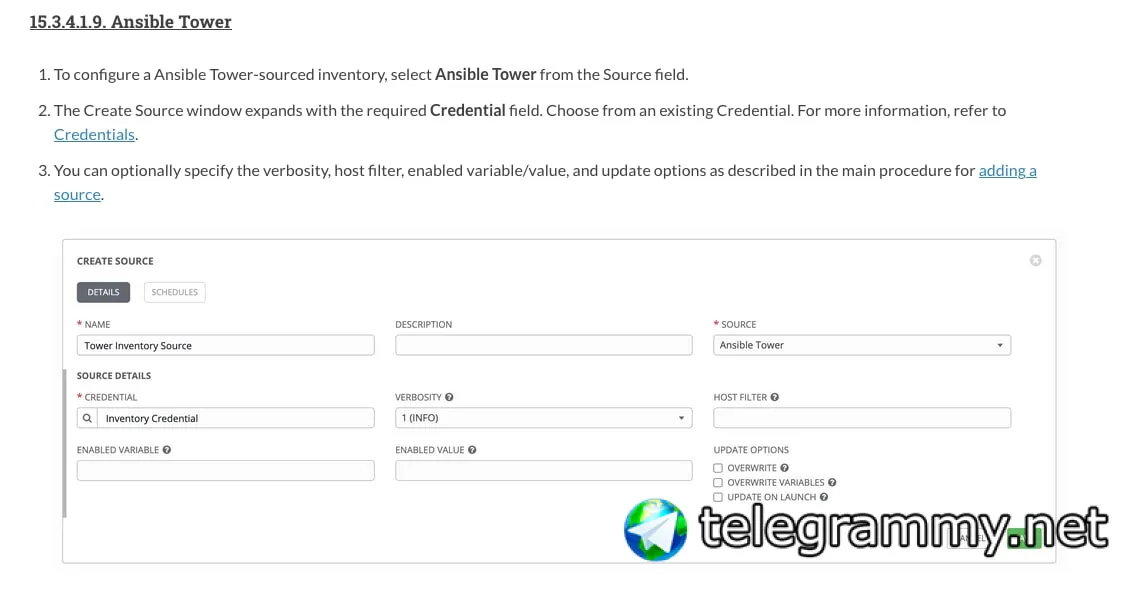
Парни, всем привет! А есть - кто пользуется awx/tower? Как там теперь указывать inventory_id при source ansible_tower
 Fire
Lex
 Lex
раньше там было поле, в которое вбивалось inventory_id. теперь его нет )
Lex
причем старые source работают исправно...а новые создать не получается ))
Fire
Инкриментом каким-нибудь.
Lex
ну вновь созданным - да, инкрементом, а когда в инвентарь надо присосать другой инвентарь...надо указать - какой именно, а то он не понимает и ничего не работает )
 Константин
недавно хак придумал как в AWX использовать vault pass
Константин
при заборе инвентори из scm
Константин
новый проект с пассом внутри, подцеплять через варс в нужном проекте
Константин
криво, косо, но работает
Timur
это ж два года править придется :(
хотел плагину
Как вариант:
https://stackoverflow.com/questions/61750004/show-roles-in-ansible-output
Oleg
всем добра!
подскажите плиз, есть таска:
- name: Make data subdirs
file:
path: "{{ item.path }}"
state: directory
with_items:
- { path: 'dir01' }
- { path: 'dir02' }
when: "'server1' in {{ group_names }}"
можно ли как то сюда же (в одной такске) сделать несколько when? что бы, например, dir01 when server1, а dir02 when server2?
Timur
Не нужно обвешиваться when-ами
Oleg
понимаю, чот можно разнести на несколько тасок, а так что бы в одной
Lamobot
всем добра!
подскажите плиз, есть таска:
- name: Make data subdirs
file:
path: "{{ item.path }}"
state: directory
with_items:
- { path: 'dir01' }
- { path: 'dir02' }
when: "'server1' in {{ group_names }}"
можно ли как то сюда же (в одной такске) сделать несколько when? что бы, например, dir01 when server1, а dir02 when server2?
Можно.
В host_vars для server1 задаете переменную
paths_for_server:
- 'dir1'
- 'dir2'
И для остальных так же, если нужны
И таск с loop: '{{ paths_for_server | default([]) }}'
Oleg
значит такого не существует?
with_items:
- { path: 'dir01', when: 'server1' }
- { path: 'dir02', when: 'server2 } }
Timur
Делайте одну таску создания директорий с переменной, задающей пути. А саму переменную назначайте разную на разные группы и хосты как хотите. И никаких when для проверки группы не нужно будет.
Timur
значит такого не существует?
with_items:
- { path: 'dir01', when: 'server1' }
- { path: 'dir02', when: 'server2 } }
Это просто не нужно. Вы зачем-то пытаетесь придумать костыль для того, что и без костылей отлично работает.
Oleg
😬
Lex
причем старые source работают исправно...а новые создать не получается ))
на новый сурсах нет переменной source_vars... вернее есть, но она пустая..как ее подставить пока не придумал ) если кто сталкивался - все еще актуально
Oleg
Комрадз! Есть инвентарь:
[app]
app01 var=true
app02 var=true
app03 var=false
Есть цикл:
{% for host in groups['app'] %}
{% if hostvars[host]['var']|bool %}
{{ansible_hostname}}
В результате на обоих app01 и app02 создается файл с содержимым:
app01
app02
Есть ли вариант что бы на каждом отдельном хосте создавался файл только со своим ansible_hostname, а не брал и свой и еще одного хоста из группы?
Lamobot
Комрадз! Есть инвентарь:
[app]
app01 var=true
app02 var=true
app03 var=false
Есть цикл:
{% for host in groups['app'] %}
{% if hostvars[host]['var']|bool %}
{{ansible_hostname}}
В результате на обоих app01 и app02 создается файл с содержимым:
app01
app02
Есть ли вариант что бы на каждом отдельном хосте создавался файл только со своим ansible_hostname, а не брал и свой и еще одного хоста из группы?
Так просто пропиши там {{ansible_hostname}} без всяких условий
 Vladislav 👻
Комрадз! Есть инвентарь:
[app]
app01 var=true
app02 var=true
app03 var=false
Есть цикл:
{% for host in groups['app'] %}
{% if hostvars[host]['var']|bool %}
{{ansible_hostname}}
В результате на обоих app01 и app02 создается файл с содержимым:
app01
app02
Есть ли вариант что бы на каждом отдельном хосте создавался файл только со своим ansible_hostname, а не брал и свой и еще одного хоста из группы?
взять переменную в инвентори и положить её в каждый хост, а в темплейте сделать просто условие
Oleg
взять переменную в инвентори и положить её в каждый хост, а в темплейте сделать просто условие
var , но с разным значением уже я же упомнял
Vladislav 👻
хотя все и так есть, по сути надо просто условие
Vladislav 👻
не делай цикл по хостам, не будет пачки хостов в файле
Vladislav 👻
{% if var|bool %}
{{ansible_hostname}}
{% endif %}
Oleg
а де в шаблоне jinja2 надо указать чот бы все пробелы удалить?
Oleg
Нашел такое решение, но где его разместить?
app.jinja_env.trim_blocks = True
app.jinja_env.lstrip_blocks = True
Отделение Bereke Bank
Какие пробелы?
Oleg
между блоками.
например у меня генерится конфиг и вместо тех полей, где if отработал как false, остается пустое место в конфиге, и если таких блоков с false несколько, то образуется некое расстояние между блоками в конфиг файле итоговом
Lamobot
https://jinja.palletsprojects.com/en/2.11.x/templates/#whitespace-control
Можно использовать {%- -%}
Viktor
оно появляется если таска находится в роли. таски без имени роли прописаны отдельно в плейбуке
Из моего примера, таски описаны в одном main друг за другом, в одной роли.
Либо я тебя не понял
Viktor
оно появляется если таска находится в роли. таски без имени роли прописаны отдельно в плейбуке
https://github.com/ansible/ansible/pull/72511 таки нашел
Отделение Bereke Bank
Мда. Это в какой версии?
Anonymous
s-hertel merged 3 commits into ansible:devel from s-hertel:fix_task_get_name