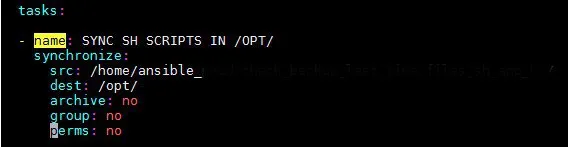
дефолт вроде и так no
Там archive: yes по дефолту и он включает все эти опции
 Lamobot


 Svyatoslav
 Svyatoslav
@Lamobot спасибо!
Lamobot
Svyatoslav
ну да, меня тоже смутило это, найти на просторах интернета сходу не смог, с похожей ситуацией по крайней мере
Svyatoslav
я так вчера закинул скрипты на пару баз в /tmp, думал выполню sql-ки, вечером postgresql "встал" с ошибкой что писать не смог в /tmp, прав нет
Svyatoslav
Может версию ansible 2.3.0 виновата... Не решаюсь пока обновить его на Centos 6.8.
 Tadeusz
6-й центос, 2.3 ансибл... ужас какой
Svyatoslav
Почему? Он стабильный, все баги известны. Мы только думаем переходить на 7 версию. Обнова не всегда равно стабильность
Svyatoslav
Ну меня только python 2.6.6 напрягает в 6-ом центосе
 George
потому что 0дей и все такое
George
если у вас есть процесс патчменеджмента и вы своевременно ставите апдейты - молодцы
Alex
Может версию ansible 2.3.0 виновата... Не решаюсь пока обновить его на Centos 6.8.
CentOS 6/ansible 2.9.x - полет нормальый
Alex
Тот же таск пробовал, как у меня?
нее, кроме старой версии питона и проблем с ssl - в общем все работает стабильно
Svyatoslav
нее, кроме старой версии питона и проблем с ssl - в общем все работает стабильно
Аа, а какие проблемы с ssl?
Alex
можно конечно прикрутить 3й питон, но нам оно не на столько критично
Svyatoslav
get_url:
…
validate_certs: no
а, ну тогда норм)
ладно, понял, раз говоришь норм 2.9 на центосе 6, буду обновляться на выходных
Svyatoslav
Пасиб, @lexx107
 Отделение Bereke Bank
Дмитрий
Добрый день
Дмитрий
 Дмитрий
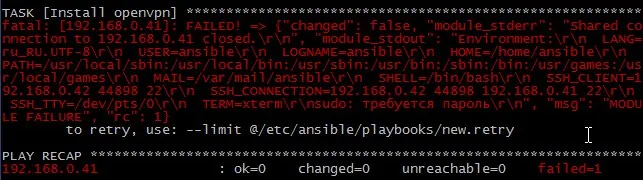
имею такую ошибку при установке
Дмитрий
- name: Install
hosts: rserv
become: true
become_method: sudo
become_user: root
gather_facts: false
tasks:
- name: Install openvpn
apt: name=openvpn update_cache=yes
 V 🏴☠️
become
Дмитрий
сам плэйбук
V 🏴☠️
-K опция для ввода become пароля
Svyatoslav
Уже 8 есть)
эт понятно, но я против того, чтобы на ПРОДе обновки RedHat тестить, а отдельный серв держать для этого и самому тестировать такое
V 🏴☠️
однако воспринимает только если пользователь добавлен в файл sudoers
Поэтому нужна опция -K и наличие пользователя в группе sudo/wheel
Дмитрий
Поэтому нужна опция -K и наличие пользователя в группе sudo/wheel
не пойму как это можно автоматизировать скажем на 20 ПК, это же везде надо создавать пользователя, помещать в sudoers, и копировать ключ. Ну и каждый раз вводить пароль?
V 🏴☠️
не пойму как это можно автоматизировать скажем на 20 ПК, это же везде надо создавать пользователя, помещать в sudoers, и копировать ключ. Ну и каждый раз вводить пароль?
Каждый раз воодить пароль - это безопасность. Автоматизировать - при провиженинге задать пользователя и группу у него или ходить первый раз рутом с созданием пользователя, потом рута отключать. В sudoers ничего не надо помещать, особенно для получения прав рута
Дмитрий
Каждый раз воодить пароль - это безопасность. Автоматизировать - при провиженинге задать пользователя и группу у него или ходить первый раз рутом с созданием пользователя, потом рута отключать. В sudoers ничего не надо помещать, особенно для получения прав рута
Если у пользователя не будет повышения прав не получиться установить ПО
V 🏴☠️
Если у пользователя не будет повышения прав не получиться установить ПО
Для этого не нужно пилить sudoers, для этого достаточно пользователю быть в группе sudo у Deb-Like и wheel у RH-Like. Это основы линукс ОС
V 🏴☠️
Всё это можно избежать, используя AD (ну или FreeIPA условный)=) И ключ сам будет лежать и права будут нужные
Дмитрий
Всё это можно избежать, используя AD (ну или FreeIPA условный)=) И ключ сам будет лежать и права будут нужные
даже если везде указать пользователя созданого в АД, его же всё равно помещать на каждом пк в группу sudo?
V 🏴☠️
даже если везде указать пользователя созданого в АД, его же всё равно помещать на каждом пк в группу sudo?
Зачем? Оно групповыми политиками рулится
Sergey
даже если везде указать пользователя созданого в АД, его же всё равно помещать на каждом пк в группу sudo?
Зависит. Если не готов конфигурировать sudo на поход за sudoers в LDAP - то да, через локальную группу.
Дмитрий
а как ключ будет лежать?
Sergey
Только это не про ансибл ;-)
V 🏴☠️
У ансибла есть модули для управления freeipa, например
V 🏴☠️
Можешь почитать как он это делает
Sergey
У ансибла есть модули для управления freeipa, например
У свежего ансибла нет модулей для управления FreeIPA.
V 🏴☠️
Это всё делается на этапе провиженинга
V 🏴☠️
Страдайте и делайте руками
V 🏴☠️
Пользователь с разрешением привилегий рута для первоначальной настройки всё равно нужен
V 🏴☠️
Всегда
V 🏴☠️
У убунты первый пользователб имеет права рута. У цементоса есть рут, у дебиана есть рут
V 🏴☠️
Пользуйтесь ими, чтобы руками не ходить
George
+
V 🏴☠️
Ну сразу не смогли правильно, значит страдайте
V 🏴☠️
Там был вопрос в том, что вообще руками. Без скрипта
V 🏴☠️
Бещ ансибла
V 🏴☠️
Без всего
Lamobot
Кстати, для тех кому лениво ставить LDAP и ключики раскатывать руками, есть возможность доступа по сертам подписанным корневым ключиком. :)
https://www.paepper.com/blog/posts/how-to-properly-manage-ssh-keys-for-server-access/
V 🏴☠️
Кстати, для тех кому лениво ставить LDAP и ключики раскатывать руками, есть возможность доступа по сертам подписанным корневым ключиком. :)
https://www.paepper.com/blog/posts/how-to-properly-manage-ssh-keys-for-server-access/
Vault by Hashicorp вроде как то же самое может делать, только проще в организации (если не учитывать сам Vault). Но тут уже прям офтоп
Sergey
^^^ +++
Sergey
насчёт оффтопа плюсую
 Aleksey
Кстати, для тех кому лениво ставить LDAP и ключики раскатывать руками, есть возможность доступа по сертам подписанным корневым ключиком. :)
https://www.paepper.com/blog/posts/how-to-properly-manage-ssh-keys-for-server-access/
Я не понял юзеров то всё равно надо создавать...и судо давать
Дмитрий
Спасибо всем, много нового сказали буду читать!
Lamobot
Я не понял юзеров то всё равно надо создавать...и судо давать
Ну в рутовый authorized_keys пихни все ключи и не заморачивайся :)
 Michael
Оставлю это тут. Вдруг кто встретит такие же грабли :|
https://jtprog.ru/notes-20200925/
Alex
Оставлю это тут. Вдруг кто встретит такие же грабли :|
https://jtprog.ru/notes-20200925/
глянул у себя - -o ControlPath=~/.ssh/master-%r@%h:%p
Michael
глянул у себя - -o ControlPath=~/.ssh/master-%r@%h:%p
А у меня было по разному :|
Не каждый день перенастраиваешь сиё добро. Одно значение в ~/.ssh/config, а другое в ~/.ansible.cfg
Michael
А у меня было по разному :|
Не каждый день перенастраиваешь сиё добро. Одно значение в ~/.ssh/config, а другое в ~/.ansible.cfg
Агенту ссш как оказалось плевать на всех он Д’Артаньян. Только по своему и никак иначе.
V 🏴☠️
Возможно глупый вопрос. А как --limit указать группу хостов, а не хосты?
Sergey
Так же точно, как и хост.
V 🏴☠️
Хм