 Александр


оно?
 Обсессивно беспечное начало основополагающих раздумий
оно?
Оно, осталось только конкретное хзначение выцепить у одного правила ) Будем дальше писать.
Александр
а не проще через SNMP?
Обсессивно беспечное начало основополагающих раздумий
Возможно и проще, но надо выполнить правило на самом микротике, при тике пакета в правиле.
Обсессивно беспечное начало основополагающих раздумий
Может вовсе проще по логу будет. Мол в логе есть запись с префиксом - выполнить правило.
Александр
так это ж только статистика.
Александр
я думал необходим сбор статистики по правилам, потому и предложил
Александр
SNMP
Обсессивно беспечное начало основополагающих раздумий
 Kirilka
помогите с настройкой VRRP!
Вопрос номер 1:
Адрес на интерфейсе, к которому прособачиваю vrrp с маской.
Адрес на "vrrp-интерфейсе" должен быть БЕЗ маски? Ну, так на вики в примере...
Вопрос номер 2:
хосты в сети, к которой прицепил vrrp интерфейс светятся в ARP таблице 2 раза: на основном интерфейсе и на vrrp интерфейсе. это так и должно быть?
Вопрос номер 3:
Переодически куда то пропадает маршрут до сети (при этом он вроде должен быть всегда, ибо dynamic, active, connected). Как так? Возможно связано с тем что я интерфейс мучаю и адреса ставлю то с масками, то нет, но...
 Innokentiy
> Адрес на "vrrp-интерфейсе" должен быть БЕЗ маски?
да, адрес на псевдоинтерфейсе должен быть без маски
Innokentiy
> это так и должно быть?
нет, адреса не должны дублироваться
Innokentiy
> Как так?
¯\_(ツ)_/¯
 Dim-soft
подскажите из winbox подключаюсь к другому ПК по ssh - только черно/белый терминал ? цветной никак не получить ?
насколько страшно хранить закрытый ключ ssh от других ПК на микротике - не уведут ?
 Аня 🕊
подскажите из winbox подключаюсь к другому ПК по ssh - только черно/белый терминал ? цветной никак не получить ?
насколько страшно хранить закрытый ключ ssh от других ПК на микротике - не уведут ?
а стоит ли подключаться к ПК по ssh через микротик? напрямую нельзя?
если нет, и если нужно обязательно через микротик, то хранить ключ там всё равно придётся, страшно это или нет. можно его запаролить, чтобы было чуть менее страшно
Anonymous
какие ужасы Вы пишете :O
Dim-soft
а стоит ли подключаться к ПК по ssh через микротик? напрямую нельзя?
если нет, и если нужно обязательно через микротик, то хранить ключ там всё равно придётся, страшно это или нет. можно его запаролить, чтобы было чуть менее страшно
бывает, что внутрь сети я только через romon попадаю - соответственно winbox работает, а маршрутизации туда и нет совсем
Dim-soft
И вопрос больше к тому, что враги если найдут микротик, то пароли вытащат, через downgrade прошивки и уязвимости, а как хранятся закрытые ключи ?
Аня 🕊
Dim-soft
В виде файлов на флэше, очевидно
пароли пользователей хранятся зашифрованными и только уязвимость позволяет их достать. Вопрос насколько надежно хранятся сертификаты
Аня 🕊
не сертификаты, а приватные ключи. хранятся просто в виде файлов на флэшке, я уверена
Аня 🕊
хотите частично себя обезопасить — используйте запароленные ключи
 Kartograf
Вопрос, зачем хранить приватный ключ?
Dim-soft
Вопрос, зачем хранить приватный ключ?
чтобы в скриптах на микротик подключаться по ssh к linux машинам и выполнять команды
Dim-soft
хотите частично себя обезопасить — используйте запароленные ключи
надо выполнять подключение по ssh из скриптов - некому вводить пароли
Аня 🕊
Печаль
Dim-soft
Может велосипед, но мне при смене канала оператора (по любой причине) надо дать команду asterisk = sip reload я могу дать её через ssh вопрос про логины / пароли.
хочу сделать вход по ключам.
с linux на mikrotik - осилил, теперь пилю обратно
Kirilka
ище одно....
в экспорте раздел /interface vrrp повторяется 2 раза.
первый раз раз для бриджей, второй раз для влан-интерфейса, соответственно после него.
/interface vrrp
add interface=bridge-new-wifi name=vrrp-bridge-new-wifi vrid=21
add interface=bridge-on-vlan2 name=vrrp-vlan2 vrid=22
/interface vlan
add interface=ether3 name=vlan769 vlan-id=769
/interface vrrp
add interface=vlan769 name=vrrp-vlan769
Kirilka
это нормальная выдача экспорта?
 Moneron 🇷🇺
чтобы в скриптах на микротик подключаться по ssh к linux машинам и выполнять команды
Ииииииии…
ТАДАМ!
Это невозможно из скриптов.
 Vasily
мониторьте по снмп микрот и из забикса выполняйте любые скрипты
Vasily
Смотря сколько устройств мониторить и по каким пораметрам в целом удобно и гибко
Dim-soft
Смотря сколько устройств мониторить и по каким пораметрам в целом удобно и гибко
Задача поддерживать один астериск
 Алексей
Доброго дня.
есть микротик. на нем есть сеть 192.168.1.ххх
теперь айтишник заказчика хочет, чтобы эта сеть никак не затронулась, но при этом чтобы появилась еще одна сеть 10.123.хх.ххх и чтобы из нее пакеты тоже ходили в интернет... кто подскажет как ээто сделать? dhcp там нет... правильно ли я понимаю, что на бридж надо дать дополнительный адрес, создать сеть и прокинуть маршрут до интернета с pref. source 192.168.1.1?
Если вторая сеть за тем же интерфейсом, то да на него вешать ещё один айпи и юзать этот айпи в качестве шлюза во второй сети.
 Мяулорд
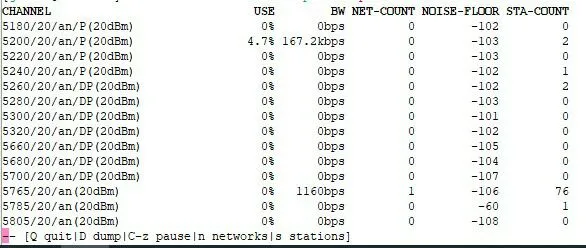
Добрый день, кто подскажет, есть вифи точка-точка, в скане вижу только одну ап, хотя рядом их куча...если сделать фрекскан то говорит, то вообще говорит все свободно только канал с этой точкой вижу, шумит на меня она настолько сильно?
Moneron 🇷🇺
скан-лист проверьте
Moneron 🇷🇺
default?
 MR.MD
Рерята есть vps там поднят openvpn по udp как можно радом с ним поднят и tcp чтоб работал
Мяулорд
Да, что с дефолтом, что с настройкой, по частотам вижу ходит сканирует.
 Андрей
Мяулорд
default?
Подвинул свою точку на 15м вниз, все так же вижу ту чужую...с идеальными параметрами 😔 по всему похоже на помехи, но смущает что вижу только одну точку. Ну не может же настолько сильно фонить
Moneron 🇷🇺
Посмотрите ещё снупером. Может, что интересное покажет. Вообще со сканлистом дефолт и выбранной россией должно во фриквенси юзадж отображаться 13 каналов
Мяулорд
Посмотрите ещё снупером. Может, что интересное покажет. Вообще со сканлистом дефолт и выбранной россией должно во фриквенси юзадж отображаться 13 каналов
Тишина на всех каналах кроме того на котором, вижу трафик от той точки, периодически проскакивает, что-то от других, которые рядом со мной.
Мяулорд
 Shakhnazarov Artur V.
Коллеги как прописать, конкретного vpn пользователя, чтоб мог валиься только на один конкретный адрес в сетки
Cumberbatch
Коллеги как прописать, конкретного vpn пользователя, чтоб мог валиься только на один конкретный адрес в сетки
Артур.
А теперь ещё раз. Все в одном сообщении и что бы понятно было
 Maxim
Артур.
А теперь ещё раз. Все в одном сообщении и что бы понятно было
*ясновидец вкл* Он хочет чтобы один пользователь vpn-сервера получал один и тот же адрес и в фаерволе разрешать ему доступ только к одному адресу из локальной сети, а всё остальное запретить *ясновидец выкл*
Алексей
как-то я открыв клуб попал на старинное сообщение...
 Danil
В опенвпн'е просто пушать маршрут только до одного хоста
Cumberbatch
*ясновидец вкл* Он хочет чтобы один пользователь vpn-сервера получал один и тот же адрес и в фаерволе разрешать ему доступ только к одному адресу из локальной сети, а всё остальное запретить *ясновидец выкл*
Если так. То в секретах пптп указать конкретный адрес для пользователя, указать в профиле сервера only one. В fw разрешить выделенному адресу «ходить» ту да то остальным запретить.
evgenii76
Если так. То в секретах пптп указать конкретный адрес для пользователя, указать в профиле сервера only one. В fw разрешить выделенному адресу «ходить» ту да то остальным запретить.
Дополню. В файерволе удобно такие вещи делать в своей цепочке
Bomberman
Привет всем!
Есть проблема....
С сервака смотрю блюрей, и, если с компа начать копировать на сервак оооочень большой файл, то микрот перезагружается
Железо - RB951G-2HnD
Алексей
Cumberbatch
Ахмет
Например
Ахмет
Пусть человек проверит. Может он там трафик с третьего на второй порт красит
Алексей
Што? Если включен то трафик пойдет через проц.
я в том плане включать бридж-фаервол на 951-м как-то оно стиранновато, на мой взгляд.
Bomberman
Пусть человек проверит. Может он там трафик с третьего на второй порт красит
нет, просто бридж из всех портов (кроме первого) и вафли
Igor
Привет всем! Понимаю, что вопрос не по чату, вопрос больше к Инокентию или иным Цискарям. Маршрутизатор Cisco 1921 можно зарезервировать питание через PoE? То есть подключить его и через стандартный выход И через PoE одновременно?
Innokentiy
вопрос на базовую логику, цискари к вопросу отношения не имеют
Innokentiy
1. google://cisco+1921+specs; ctrl+F “PoE”
2. посмотреть на питальник циски, сравнить с 30 ваттами, которые максимум можно отдать по PoE
Innokentiy
отдельно замечу, что через выход устройства питаются крайне редко
Igor
Аргумент, спасибо!)
Igor
То есть резервирования питания на этом девайсе не предусмотрено?
Igor
Я, например, МТ с PoE резервирую через PoE, на случай отвала ветки, в которую воткнут блок питания, полёт нормальный вроде.
Innokentiy
СПЕКИ НЕ ЧИТАЙ
@
СРАЗУ СПРАШИВАЙ В МИКРОТИКОЧАТЕ
Igor
Судя по спекам - нет.