 mr_stasevich


Причем неделю назад всё хорошо работало довольно долгое время.
 Bomberman
может что-то с самим SFP-модулем?
mr_stasevich
Может и с ним. Потому что другой (не + ) модуль работает хорошо.
Другой админ, когда разворачивал эту сеть микротов до меня, говорил, что поначалу такая же фигня была, но уже никто не помнит, как они это победили. Так что и не факт, что модуль виноват
Bomberman
 Innokentiy
//чувствительные//
Innokentiy
мощность у них у всех плюс-минус километр одинаковая
mr_stasevich
Планировали соединять два других здания, которые на бОльшем расстоянии, потом все поменялось, а модели остались
Innokentiy
хочу сказать ровно то, что сказал
Innokentiy
по выходной мощности трансиверы не сильно различаются
Innokentiy
разниуа в чувствительности приемника
Anonymous
Добрый вечер Знатокам Микротика RB-2011 почему то оперативка куда то уходит и неизвестно сверху где (memory) как ее восстановить или как узнать где утечка Оперативки???
Andy
День добрый. Вопрос есть ребят смотрите у меня есть 2 микротика.
Микротик1(192.168.20.1) воткнут интернет в 1 порт, в 3 порт воткнут Микротик2 (192.168.30.1).
В микротике2(192.168.30.1) Соответственно воткнут только 1 провод в 1 порт он же интернет любезно предоставленный микротиком1 выставил статику что интернет он получает на адрес 192.168.20.150 в той подсети.
Цель дать доступ из подсети к компам 192.168.20.1 в сеть 192.168.30.1 (На оборот работает автоматом) Каждый из них должен быть сам DHCP-Serverom и пулы свои раздавать а не микротик 192.168.20.1.
Bomberman
Зачем такие грабли?
Не проще сделать 2 адреса из разных подсетей на разных интерфейсах, создать разные пулы дхцп и повесить разные дхцп-серверы на эти интерфейсы?
Или, мы не ищем легких путей?
yes_future2021
Всем привет!
Есть небольшой вопрос по утилите Fetch.
Решил средствами Routeros делать бэкапы и лить их каждый день на FTP.
На некоторых роутерах всё нормально, на некоторых - проблема. Полез смотреть подробности. Нашёл проблему - fetch говорит "Connection timeout", и скрипт прерывается.
Прочитал, что таймаут менять нельзя, и он составляет 60 секунд.
Но никаких 60 секунд я не наблюдаю. Сообщение Connection timeout вылетает секунд через 5-6. Причём пробую в терминале запустить только одну эту команду fetch, получаю "таймаут". Запускаю ЭТУ ЖЕ команду ещё раз - и всё нормально проходит.
Сижу вот горожу костыльный огород в шедулере. Чтобы сначала у меня запускалось задание, в котором fetch ловит таймаут.
А через минуту уже нормальное задание по бэкапу
Так и пришлось костыли использовать.
Закономерность: все проблемные микротики - с архитектурой arm.
На роутерах с mibsbe и powerpc fetch работает без проблем
yes_future2021
Костыль такой: ставим в шедул скрипт, который фетчем коннектится (безуспешно) на наш фтп. И на 10 секунд позже в шедул ставим рабочий скрипт, который в котором уже строка с fetch нормально отрабатывает.
Привет всем владельцам RB3011😊
 Raul
Добрый вечер Знатокам Микротика RB-2011 почему то оперативка куда то уходит и неизвестно сверху где (memory) как ее восстановить или как узнать где утечка Оперативки???
Прошивка какая? Ребут помогает. На 6.42.х встретил утечку памяти на crs326. Обновился до 6.43.х все нормально стало
emigrate
Всем привет. Вопрос по капсману. Настраиваю капс, цепляю на него другое устройство, все работает, на на первом устройстве который является контроллером вайфай сеть не поднимается
 Hab
firewall блочит
 Evgeny
Добрый вечер Знатокам Микротика RB-2011 почему то оперативка куда то уходит и неизвестно сверху где (memory) как ее восстановить или как узнать где утечка Оперативки???
Не замечал. Какая версия прошивки? Что с кэшами DNS, ARP, ND?
 Alexander
Доброго времени суток!
Подскажите как правильнее прокинуть виланы через EoIP тунель? Для каждого вилана отдельный тунель делать или привязать к одному тунелю все виланы?
Alexander
а там уже на каждый вилан бридж делать?
Bomberman
И много вланов?
Alexander
8-10
Evgeny
Доброго времени суток!
Подскажите как правильнее прокинуть виланы через EoIP тунель? Для каждого вилана отдельный тунель делать или привязать к одному тунелю все виланы?
А что, в EoiP VLAN'ы не ходят? Или Вам нужно из локалки сбриджевать их с транкового порта?
Alexander
верняк
Alexander
есть L2 канал от стороннего провайдера с одним виланом, по концам микротики, на них транки приходят
Alexander
из моих локалок
Alexander
может лучше способ чем EoIP есть для таких целей?
Evgeny
есть L2 канал от стороннего провайдера с одним виланом, по концам микротики, на них транки приходят
во-1, пишите одним сообщением, тут не любят мультипостинг.
во-2, а если на eoip с двух сторон повесить VLAN-интерфейсы и их уже бриджевать с чем там надо - это пробовали?
Bomberman
Alexander
Пров транк даёт?
ну с одним виланом смысла в транке нет, там хоть транк хоть ацесс
по железу прова естестно бегает в транке, а мне на микротики пока сказал чтоб ацессом вывели
Alexander
во-1, пишите одним сообщением, тут не любят мультипостинг.
во-2, а если на eoip с двух сторон повесить VLAN-интерфейсы и их уже бриджевать с чем там надо - это пробовали?
1. принято, сори
2. та должно работать, решил спросить все таки может правильнее как то можно сделать, может че новое придумали)
Evgeny
1. принято, сори
2. та должно работать, решил спросить все таки может правильнее как то можно сделать, может че новое придумали)
Тренер может поправить, если я ошибаюсь, но вот так - наиболее корректно, на мой взгляд. Сейчас для интереса проверил - оно корректно работает. Можно трафик поснифить для верности, если есть сомнения.
Ну и да, сейчас Вам напишут, что L2 - BAD и это все костыли :)
 Otto
Alexander
маршрутизацию придумали
и как мне пробросить десяток виланов через чужой один вилан с помощью маршрутизации?
Evgeny
VPN!
Evgeny
Я так и знал :D
Otto
и как мне пробросить десяток виланов через чужой один вилан с помощью маршрутизации?
ну а что мешает терминировать сети на железках и гнать маршруты через туннель? так то да, растягивать л2 поверх туннелей - прям фонит бэд дизайном
Bomberman
L2 поверх L2…
Evgeny
ну а что мешает терминировать сети на железках и гнать маршруты через туннель? так то да, растягивать л2 поверх туннелей - прям фонит бэд дизайном
Ну вдруг у человека просто ярая необходимость. Ему выше описали возможность, а тот факт, что это бэд дизайн - уже другой вопрос :)
Alexander
хм... видать мало кто
и в сети чета ничего вразумительного не могу найти
Alexander
 Alexander
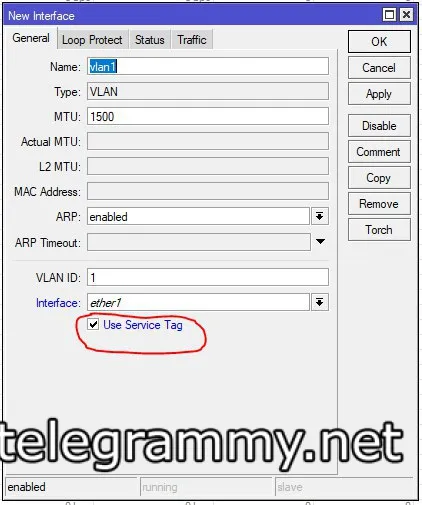
это я понял, вопрос в том как правильно юзать?
на какой вилан ставить галку?
на магистральный?
или же галку ставить на виланах, которые бегают в основном?
 Алексей
Костыль такой: ставим в шедул скрипт, который фетчем коннектится (безуспешно) на наш фтп. И на 10 секунд позже в шедул ставим рабочий скрипт, который в котором уже строка с fetch нормально отрабатывает.
Привет всем владельцам RB3011😊
У меня на 3011 фетч норм работает, тоже на фтп лью, на внешний.
Cumberbatch
это я понял, вопрос в том как правильно юзать?
на какой вилан ставить галку?
на магистральный?
или же галку ставить на виланах, которые бегают в основном?
https://wiki.mikrotik.com/wiki/Manual%3AInterface/VLAN#Q-in-Q
Alexander
https://wiki.mikrotik.com/wiki/Manual%3AInterface/VLAN#Q-in-Q
дада видел
802.1ad compatible Service Tag
это все пояснение)))
Cumberbatch
Alexander
Спасибо
Alexander
На основной в вашем понятии
Поддержка Q-n-Q от железа провайдера нужна, если он дает один вилан на выходах и неизвестно сколько у прова железок по пути и какие?
Cumberbatch
Поддержка Q-n-Q от железа провайдера нужна, если он дает один вилан на выходах и неизвестно сколько у прова железок по пути и какие?
Вам почитать нужно бы сначала теории. Либо перефразируйте вопрос.
 Evgenii
Добрый вечер, подскажите пожалуйста, как в консоли добавить все интерфейсы в интерфейс лист?
 Moneron 🇷🇺
Добрый вечер, подскажите пожалуйста, как в консоли добавить все интерфейсы в интерфейс лист?
У вас уже есть список all
no_name
Доброе утро!
no_name
Подскажите, какие роутеры умеют spectral-historiy на 5g ?
Moneron 🇷🇺
Currently, this feature is supported only for Atheros AR92xx, AR93xx and is NOT supported for Atheros 802.11ac chips (e.g. QCA98xx). See routerboard.com to determine the wireless chip on your device.
no_name
Hab
Так на сайте производителя все есть
Evgenii
У вас уже есть список all
я хочу добавить все интерфейсы в адрес лист, а потом исключить некотороые
 Андрей
Доброго дня.
есть микротик. на нем есть сеть 192.168.1.ххх
теперь айтишник заказчика хочет, чтобы эта сеть никак не затронулась, но при этом чтобы появилась еще одна сеть 10.123.хх.ххх и чтобы из нее пакеты тоже ходили в интернет... кто подскажет как ээто сделать? dhcp там нет... правильно ли я понимаю, что на бридж надо дать дополнительный адрес, создать сеть и прокинуть маршрут до интернета с pref. source 192.168.1.1?
Андрей
причем там на этой статике правил - гора.... называется добро пожаловать в шоколадницу(
Bomberman
Доброго дня.
есть микротик. на нем есть сеть 192.168.1.ххх
теперь айтишник заказчика хочет, чтобы эта сеть никак не затронулась, но при этом чтобы появилась еще одна сеть 10.123.хх.ххх и чтобы из нее пакеты тоже ходили в интернет... кто подскажет как ээто сделать? dhcp там нет... правильно ли я понимаю, что на бридж надо дать дополнительный адрес, создать сеть и прокинуть маршрут до интернета с pref. source 192.168.1.1?
что мешает просто на интерфейс навесить ещё один айпи и вперёд, да, ещё проветь, что есть маскарад в инет для этой сети
Андрей
что мешает просто на интерфейс навесить ещё один айпи и вперёд, да, ещё проветь, что есть маскарад в инет для этой сети
там есть маскарад для pppoe без указания сети. думаю достаточно?
Андрей
аут интерфейс указан pppoe....
Андрей
а ip-routes не надо маршрут от новой сети добавлять?
Bomberman
а ip-routes не надо маршрут от новой сети добавлять?
если внутри роутера - то так нормально будет ходить
если извне - надо
 Обсессивно беспечное начало основополагающих раздумий
Ткните пожалуйста пальцем в скрипт, чекающий тик счётчика правила и далее выполняет действие.
Обсессивно беспечное начало основополагающих раздумий
Или хотя бы как глянуть количество пакетов прошедших по правилу?
Андрей
Или хотя бы как глянуть количество пакетов прошедших по правилу?
так в файерволе есть столбец bytes и packets
соответственно если войти в само правило - последняя страница statistics и там есть тоже самое?
 Александр
Или хотя бы как глянуть количество пакетов прошедших по правилу?
/ip firewall filter print stats