Доступ в интернет с резервированием канала
Даже не пытайтесь сделать это на координатора. )) мы перед ним ставим микротики или циски
 evgenii76

 Александр
и я о том же как координатор он работает все эти функции есть но сделано ......
 Vladimir
 Moneron 🇷🇺
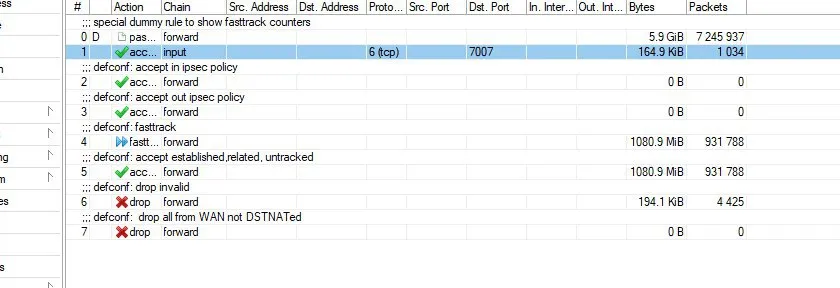
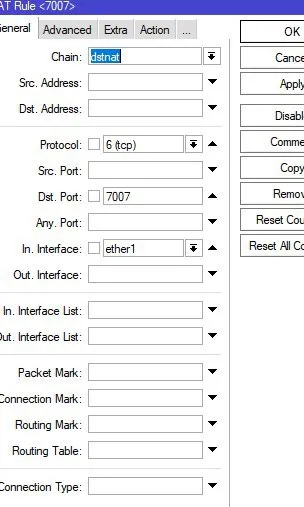
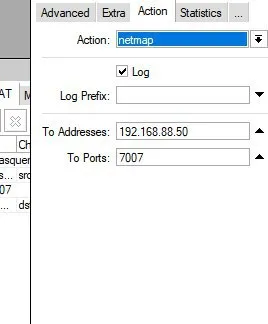
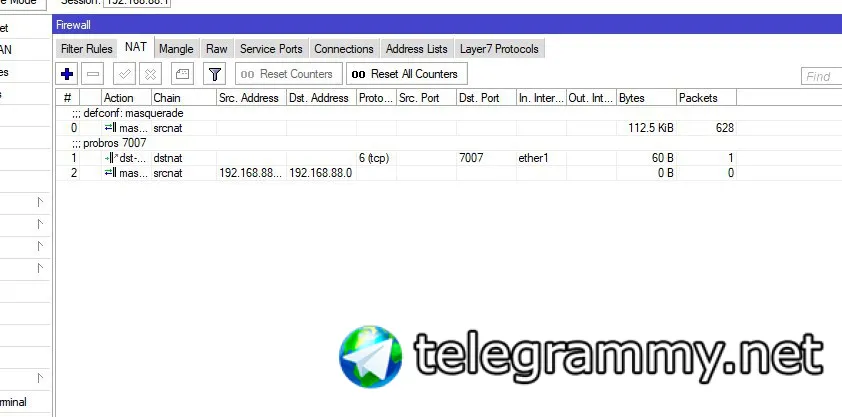
Не нужно в инпут ничего открывать. Если там дефолтный фаервол – то он пропускает "пробросы" внутрь сети. Снимайте дампы на сервере, долетают туда пакеты или нет. Смотрите счётчики на правиле дст-ната. Если проверяете из той же сети, в которой находится сервер – то ещё придётся освоить hairpin nat, без него не взлетит. В to-ports не нужно указывать порт, если он не меняется.
Vladimir
7 правило увидеть нужно
Vladimir
что там дропается на forward
Moneron 🇷🇺
Новое !дстнатное с ВАН, показывали выше
Vladimir
вообще да, инпут не дропится из скрина
Vladimir
тогда проброс и тест из вне
Vladimir
но инпут не дропить жесть, у меня сразу брут начинается
Moneron 🇷🇺
Руслан, добавьте в нат правило:
/ip fi nat add chain=srcnat src-address=192.168.88.0/24 dst-address=192.168.88.0/24 action=masquerade
 Руслан
Vladimir
firewall filter
 Hab
счетчик тикает на правиле в нате?
 Vladimir
Провайдер у вас предоставляет публичный ip адрес Руслан?
Hab
на dst вон тикает
Hab
все норм
Hab
интернет как получает роутер
Hab
dhcp?
Руслан
dhcp да
Vladimir
Вы это правило добавляли в nat?
/ip firewall nat add chain=dstnat action=dst-nat protocol=tcp dst-port=7007 to-addresses=192.168.*.* in-interface=ether1
Vladimir
С указанием адреса сервера
Hab
для теста можно отключить все правила
Rodion
Почему бы торчем не посмотреть, какие пакеты куда ходят?
Vladimir
Если счетчик тикает то да сработало правило
Vladimir
Вопрос куда ушел пакет
Vladimir
И что там с фаерволом
Moneron 🇷🇺
И сделайте дст нат так:
/ip fi nat add chain=dstnat proto=tcp dst-port=7007 dst-address-type=local action=dst-nat to-address=<адрес сервера>
Moneron 🇷🇺
Без указания ин-интерфейса. Фаервол на время тестов отключите.
 Maxim
Подскажите, создаю PPTP или L2TP Server binding, в них указываю нужных юзеров. Периодически стал замечать (уже 3 раза было) что создаются динамические интерфейсы для этих юзеров, а мои статические не при делах, пока не сбросишь подключение. Соответственно не работают правила фаервола, где указан этот интерфейс Кто-нибудь сталкивался?
Bomberman
Подскажите, создаю PPTP или L2TP Server binding, в них указываю нужных юзеров. Периодически стал замечать (уже 3 раза было) что создаются динамические интерфейсы для этих юзеров, а мои статические не при делах, пока не сбросишь подключение. Соответственно не работают правила фаервола, где указан этот интерфейс Кто-нибудь сталкивался?
А правилами фаерволла что сделать пытаетесь?
Maxim
разрешить трафик на эти интерфейсы. Порт проброшен на эти интерфейсы
Dmitry
Было когда у клиента связь моросит и он срочно переподключается, например через запасной канал. Появляется интерфейс с таким же именем и -1 добавляется. В профиле есть настройка "only one", вроде помогает
Maxim
Было когда у клиента связь моросит и он срочно переподключается, например через запасной канал. Появляется интерфейс с таким же именем и -1 добавляется. В профиле есть настройка "only one", вроде помогает
Понял, тогда на каждого придется профиль создавать, не очень удобно но хоть будет работать. Благодарю за совет
Dmitry
Нене, профиль общий на группу однотипных клиентов.
Maxim
Или имеется ввиду ony one - rf;ljq ndfhb gj jlyjve& )
Maxim
Каждого интерфейса по одному?
Dmitry
Defines whether a user is allowed to have more than one connection at a time
yes - a user is not allowed to have more than one connection at a time
https://wiki.mikrotik.com/wiki/Manual:PPP_AAA
Dmitry
Каждый юзер - только один коннект. А значит он упадет на нужный прибитый интерфейс, а не будет генерить ...-1, ...-2
Bomberman
разрешить трафик на эти интерфейсы. Порт проброшен на эти интерфейсы
Интересное извращение…
Maxim
Maxim
Интересное извращение…
Камеры на объектах, микротики с объектов соединяются по vpn к офису, где публичный адрес, через который поток с камер идет на внешний ресурс.
Юрий
Всем привет. Увидел конфигурацию, 2 Сар ас, соединены кабелем с 3011, плюс на каждом вафельном интерфейсе (и на 2.4 и на 5) поднят wds друг с другом. В общем долго не было времени изучать, вопрос, как это ещё может работать? Вроде как 3 кольца получается, но работают и раздают сетку по воздуху, доступ по проводу есть, в логах ошибок вроде не было.
Юрий
*2 кольца
 Dmitrii
На бриджах по умолчанию STP включен. Он ставит кольцевые линки в disable
Юрий
Объяснение человека, кто настраивал - для бесшовного роуминга 👆😄 так вот и прикол, интерфейсы не были в отключке вроде. Либо из-за отсутствия времени не досмотрел.
Dmitrii
Они не отключаются программно, они лочатся от трафика. Почитайте про stp
Юрий
Спс
Dmitrii
Тут скорее не для бесшовного роуминга а для отказоустойчивости
Юрий
Тут скорее не для бесшовного роуминга а для отказоустойчивости
Судя по тому, что точки расположены в 7 метрах друг от друга, думаю все же человек надеется на бесшовный роуминг.
Dmitrii
Ну надеяться он может на что угодно, а вот располагать точки в 7 метрах смысла особо нет, они только мешают друг другу
Юрий
Факт
Dmitrii
Судя по конфигурации он ещё и посадить их мог на одну частоту, чтобы "все одинаково было, и лучше переключалось"
Moneron 🇷🇺
А WDS на разных частотах у вас и не заведётся
Dmitrii
Точки сами, ap в смысле?
Dmitrii
Хотя да, туплю, простите, это ж сабинтерфейс
Moneron 🇷🇺
Объяснение человека, кто настраивал - для бесшовного роуминга 👆😄 так вот и прикол, интерфейсы не были в отключке вроде. Либо из-за отсутствия времени не досмотрел.
Я такую канитель видел. Работало отвратно. Переделал всё на капсман, народ вздохнул
Юрий
Я такую канитель видел. Работало отвратно. Переделал всё на капсман, народ вздохнул
Привет Александр. Ну, я предложил грохнуть wds, он отказался, значит пусть надеется дальше. Но вопрос, какой смысл капсмана на двух ТД? По-моему от 10 точек ещё можно, но не меньше.
Dmitrii
Я такую канитель видел. Работало отвратно. Переделал всё на капсман, народ вздохнул
Поднимали в тестовом режиме в классе попарно 9 точек, переключение работает и без капсмана. В боевой нагрузке может и просядет, не знаю
Dmitrii
Привет Александр. Ну, я предложил грохнуть wds, он отказался, значит пусть надеется дальше. Но вопрос, какой смысл капсмана на двух ТД? По-моему от 10 точек ещё можно, но не меньше.
В управлении из одного места, в удобстве развертывания дополнительно точек, когда надо будет.
Moneron 🇷🇺
Смысл в капсмане на двух точках такой же, как и оспф на двух роутерах. Работает отлично, заранее масштабируемо, из одного места управляемо. Почему нет? Вот на одной точке можно и без капсмана обойтись, это да.
Anonymous
Коллеги, такой вопрос - у меня в глав офисе 2 wan канала, филиалы по vpn висят на первом wan. Когда сижу в глав офисе на wan2 - я не вижу подсети филиалов, когда сижу на первом wan1 - вижу,это можно побороть как то ?
Dmitrii
Mark route выход настроили корректно?
Cumberbatch
Коллеги, такой вопрос - у меня в глав офисе 2 wan канала, филиалы по vpn висят на первом wan. Когда сижу в глав офисе на wan2 - я не вижу подсети филиалов, когда сижу на первом wan1 - вижу,это можно побороть как то ?
VPN настроены на ip или имя? В главном офисе клиент или сервер?
Anonymous
VPN настроены на ip или имя? В главном офисе клиент или сервер?
ВПН настроены на ip, в глав офисе статика (сервер), в филиалах динам. ip (,клиент, vpn l2tp)
Cumberbatch
Anonymous
IP на wan разные?
конечно,2 wan,2 внешних белых ip, но vpn клиенты-тики из филиалов подключаются только по одному адресу (wan1)
Anonymous
и вот когда я сижу в глав офисе на wan2 - то маршрутизации нет в филиалы как будто,я их не вижу