а так - штатные телепаты в отпуске. может, файрволл блокирует
Да нет, все по дефолту- никаких настроек не производилось
 Руслан

 Руслан
Щас скриншот
 😷Драничек
Сервер в той же сети, что и вы?
Руслан
да
😷Драничек
Тогда читайте мое сообщение выше)
 Anonymous
Тогда читайте мое сообщение выше)
Тогда ему и firewall настраивать в бридже, если локалка фильтруется.
 Dmitrii
на сервер ходите снаружи, или изнутри сети?
Dmitrii
я бы ставил на то, что снаружи порт закрыт. DST-nat не открывает порт автоматически
Dmitrii
если вы хотите ходить снаружи внутрь, то вам нужно либо открыть в firewall/filter порт для forwarding либо поставить галочку в последнем правиле Drop forward - ! dstnat
Dmitrii
покажите фильтры
Руслан
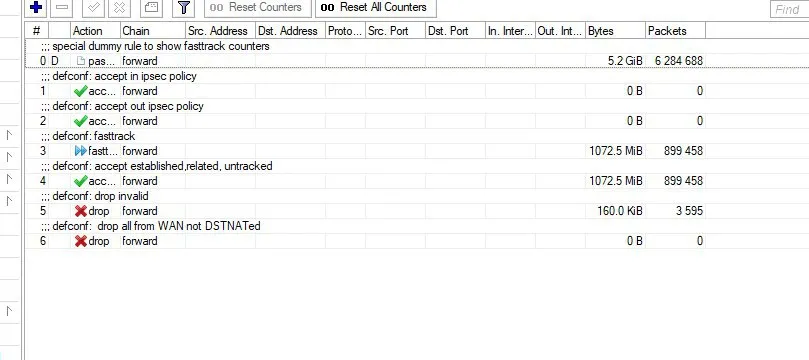 😷Драничек
А лучше весь конфиг
Dmitrii
6 правило
Dmitrii
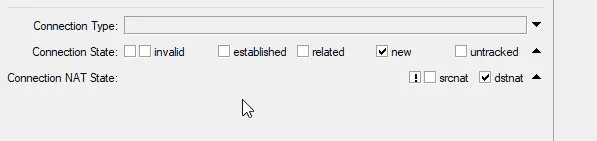 Dmitrii
кстати, я туплю, до него трафик не доходит
Dmitrii
значит рассказывайте откуда куда идете и по каким адресам.
Руслан
есть компьютер(сервер) надо на айпи сервера пробросить порты 7007, 3639, 8087 извне для работы с ноутбука за пределами кафе
Dmitrii
вы сделали правило в NAT?
Dmitrii
как вы его проверяете?
Dmitrii
снаружи?
evgenii76
Руслан
через 2ip.ru
Руслан
пишет порт закрыт
 Vladimir
Откройте
 Alexey
на самом сервере то открыты?
Dmitrii
давайте начнем с того, что вы выложите вывод /export на http://pastebin.com
Руслан
на самом сервере то открыты?
а что еще и на сервере нужно открывать, а я думал только на роутере
Dmitrii
на сервере в файрволе могут быть закрыты. с соседнего компа-то можете подключиться по внутреннему ip?
Руслан
давайте начнем с того, что вы выложите вывод /export на http://pastebin.com
/export config
так?
Vladimir
/export compact file
Vladimir
/ip firewall filter add chain=input protocol=tcp dst-port="нужный порт" action=accept
Vladimir
правило должно быть до дропов всех и всего
Vladimir
/export compact file
Тут все пароли будут видны, учтите это, и имя нужно задать через file=file.rsc
Александр
Александр
ты что ничего получше не нашел?
Александр
что именно ты имеешь ввиду под словом роутер?
 ewcha
Он же на комп просто ставился раньше
Александр
Доступ в интернет с резервированием канала
доступ точно , маршрутизация и межсетевое жкранирование точно ,
Александр
но блин простите там все через жопу это не к работа жто к настройке и удобству
Vladimir
А какой порт открыл и какой проверяешь, адрес вообще белый?
Vladimir
Некоторые выдают серый из вне не доступен, порты не пробрасывает провайдер
 Sergey
давайте будем политкоректными и называть адреса публично-маршрутизируемыми
Vladimir
Мне билайт то публичный то не публичный выдает
Vladimir
Билайн
Руслан
а как вообще тогда узнать белый или нет?
Bomberman
 Vladimir
И лучше включить inline comment
Руслан
да лишнии)
Vladimir
А ip2 умеет порты контролить?
 Vladimir
Сначало открыть как я написал в input порты потоп пробрость в dstnat
Vladimir
Vpn для слабаков 😂
Sergey
публичный ип на ноут + отключить фаерволл что бы порты не блочил
Vladimir
/ip firewall filter add chain=input protocol=tcp dst-port=7007,3639,8087 action=accept
/ip firewall nat add chain=dstnat action=dst-nat protocol=tcp dst-port=7007,3639,8087 to-addresses=192.168.*.* in-interface="внешний_интерфейс"
to-addresses=192.168.*.* - тут локальный ип сервака
in-interface="внешний_интерфейс" - тот что провайдера
Vladimir
если там tcp
Vladimir
публичный ип на ноут + отключить фаерволл что бы порты не блочил
Если ноут цепляется к микроту по л2тп и там нет фильтрации адресов, то ему не нужен паблик ип