 Михаил


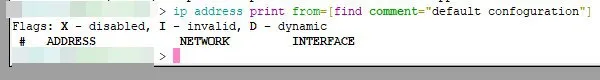
ip address print from=[find comment="default confoguration"]
Михаил
мне нужно вытянуть параметры из дефолтного конфига, он мне выдаёт пустоту
Михаил
 Moneron 🇷🇺
Print where <условия>
Михаил
О да!!! спасибо огромное )) я так тоже делал )) но опечатался и по этому мне выводило пустое значение
 Mihail
 Mihail
День добрый.
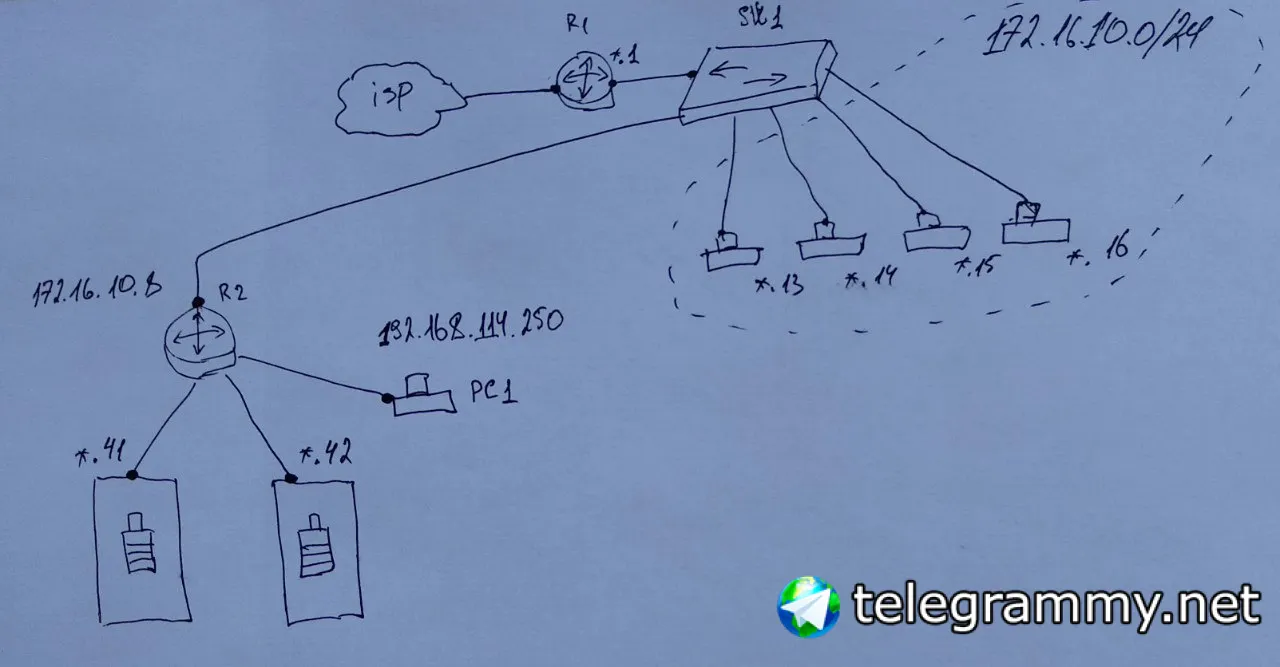
Подскажите с вопросом - набросал схему подключения, на R2 создан bridge, в нем с конкретно указанными адресами на оборудовании 192.168.114.250 PC1,
на нем программа по сбору данных с оборудования, 192.168.114.41 и 192.168.114.42 само оборудование.
В оборудовании прописана адресация жёстко. Находясь в одной L2 среде на PC1 инфоррмация собирается.
Планирую переключить PC1 на коммутатор SW1. Соответственно у PC1 смениться адрес на 172.16.10.*
Без указания шлюза работать перестает. Указать шлюз негде.
Нужно на R2 прописать NAT правило, но как ?
Mihail
срц-нат правило, где дст – адрес bridge в котором торчит оборудование , экшн маскарад ?
 no_name
Не реклама! Кто смотрел подобную оболочку? Кто что думает? https://www.youtube.com/watch?v=DG7BLsexop0&feature=youtu.be&app=desktop
no_name
Mihail
интересно силами микротика, что бы не трогать винду
no_name
интересно силами микротика, что бы не трогать винду
там 2 строчки прописать, у тебя шлюз же в новой сети R1 ? Сделай тогда чтобы R1 видел сетку за R2
Moneron 🇷🇺
День добрый.
Подскажите с вопросом - набросал схему подключения, на R2 создан bridge, в нем с конкретно указанными адресами на оборудовании 192.168.114.250 PC1,
на нем программа по сбору данных с оборудования, 192.168.114.41 и 192.168.114.42 само оборудование.
В оборудовании прописана адресация жёстко. Находясь в одной L2 среде на PC1 инфоррмация собирается.
Планирую переключить PC1 на коммутатор SW1. Соответственно у PC1 смениться адрес на 172.16.10.*
Без указания шлюза работать перестает. Указать шлюз негде.
Нужно на R2 прописать NAT правило, но как ?
Маскарад по дст-листу к этим адресам. Можно дополнить указанием срц-адреса.
Mihail
спасибо, попробую.
Moneron 🇷🇺
Статик роут пропиши в винде или что там у тебя, я так понял def gw у тебя другой
На серверах слева видимо нет гейтвеев
Mihail
да, там только статика
Moneron 🇷🇺
да, там только статика
А в чём сложность на этих двух машинах нарисовать шлюз и не юзать костыли?
Mihail
это зарядный стенд, нету там возможности такой , на заводе вшили ip и все
Mihail
пока помню, с Саратова-Энгельса желающих нет в декабре в Самаре послушать Александра? Кто собирается - в личку, скооперируемся.
 Artem
Ребят, а кто-нибудь пробовал на микротике настроить local SMTP чтобы ибп APC могла через микротик сообщения слать (в некоторых ИБП отсутствует настройка авторизации...) Вобщем аналог IIS 6 local smtp от майкрософт
 😷Драничек
Ребят, а кто-нибудь пробовал на микротике настроить local SMTP чтобы ибп APC могла через микротик сообщения слать (в некоторых ИБП отсутствует настройка авторизации...) Вобщем аналог IIS 6 local smtp от майкрософт
Вы можете заюзать stunnel для этих целей. Требуется винда или линукс
Moneron 🇷🇺
пока помню, с Саратова-Энгельса желающих нет в декабре в Самаре послушать Александра? Кто собирается - в личку, скооперируемся.
Только там не Алексей будет, а я
 Maxim
Всем привет. Парни, подскажите пожалуйста, для работы IPSec нужно разрешить udp 500, 4500 и протоколы ipsec-esp и ipsec-ah? Или что-то ещё?
Artem
Вы можете заюзать stunnel для этих целей. Требуется винда или линукс
Да на server данная функция настроена, НО когда тухнет сер по правилам APC оповещения прекращаются, так как серв потух... Думал можно также сделать на микротике, он то продолжает работать
Artem
не его ;) я им шифрую чистый GRE)
тогда отбой, по дефолту скинул ответ ) Как правило ipsec/l2tp )
Maxim
тогда отбой, по дефолту скинул ответ ) Как правило ipsec/l2tp )
да я понял, спасибо за участие)
Maxim
Просто пару дней уже бъюсь с этой ветренной мельницей. Работало работало а потом сломалось и понять не могу почему. Логи противоречивы.
Maxim
Если есть гуру познавшие дзен IPSec и готовые обсудить со мной эту боль, отвечайте, думаю всем будет интересно почитать)
Artem
Если есть гуру познавшие дзен IPSec и готовые обсудить со мной эту боль, отвечайте, думаю всем будет интересно почитать)
Может потихоньку выключить все запрещающие правила и попробовать, если грешите на фильтр
Maxim
Может потихоньку выключить все запрещающие правила и попробовать, если грешите на фильтр
Гасил fw f весь - не помогало
Artem
Канешн. Если положить IPSec - туннели в лёт стратуют.
АААА, посмотрите в ипсеке в пирах ничего не подвисло и по вкладкам гляньте. У меня так Eoip тупорезил пока не ребутнешь. Пир подвисал
Maxim
Maxim
 Maxim
И тут посыпалось
Maxim
то фаза 1 не проходит то фаза 2
Artem
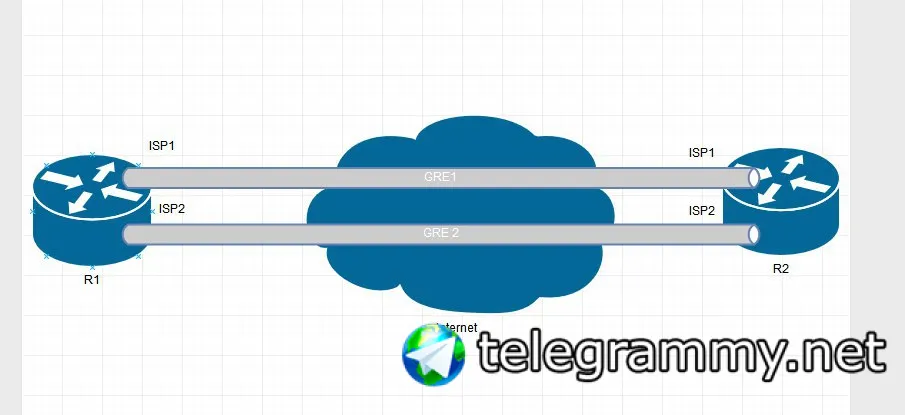
так, может чтото ассиметрично возвращается не через того провайдера или отправляется?
Вот посмотрите по RSA
https://wiki.mikrotik.com/wiki/Manual:IP/IPsec#Road_Warrior_setup_with_RSA_Authentication
там внизу пример
Artem
https://www.youtube.com/watch?v=OJOl4a332us
Может подможет
Maxim
так, может чтото ассиметрично возвращается не через того провайдера или отправляется?
Вот посмотрите по RSA
https://wiki.mikrotik.com/wiki/Manual:IP/IPsec#Road_Warrior_setup_with_RSA_Authentication
там внизу пример
Если положить IPSec - GRE строится нормально. Опять же если выключить вторую политику даже одна просто не строится
Maxim
https://www.youtube.com/watch?v=OJOl4a332us
Может подможет
Я вики перечиатал, это посмотрю. Спасибо.
Maxim
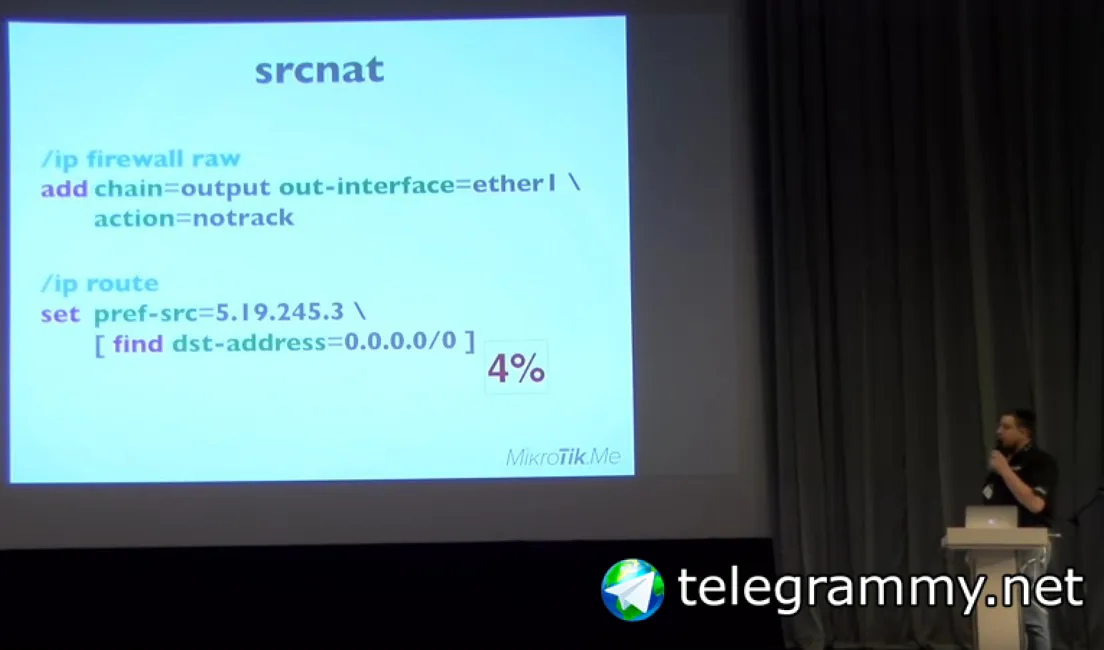
Есть ещё интеренсный момент. Презентация Кирилла Васильева МУМ2018 Россия. Речь идёт о NAT
Maxim
 Maxim
суть в том, чтобы не загонять в NAT трафик который генерится на роутере и в RAW мы его закидываем в no-track и для него не работает коннекшн трекинг
Maxim
Делаю такую штуку на одном роутере - у меня с него перестают пинги ходить куда-либо на внешку, хотя на нём внешний адрес
Maxim
PPPoE подключение. В ip routes добавил маршрут к 0.0.0.0/0 чреез pppoe подключение с pref-spurce этого подключения. Всё равно не работает.
Cumberbatch
Victor
Всем привет!
Victor
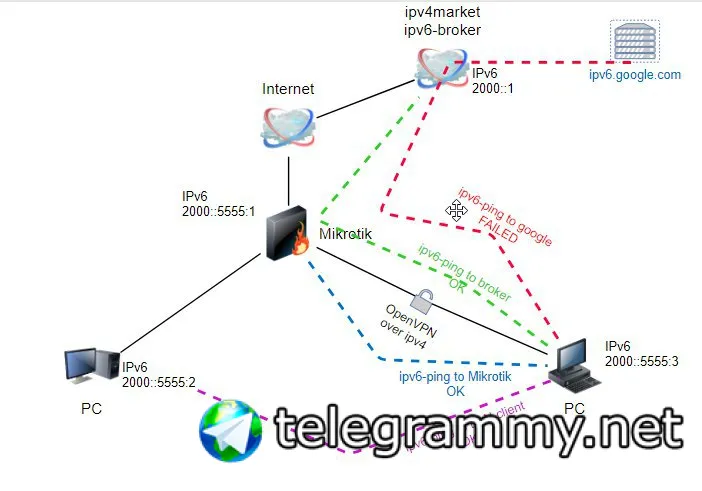
есть такая схема подключения
Victor
 Victor
клиент за OVPN получает все настройки ipv6 - пингует клиентов и ipv6-брокера - но не пингует интернет
Victor
Интернет - может пинговать этого клиента за ovpn-ом по ipv6
Victor
Клиент 2000::5555:2 работает с интернетом без проблем
Moneron 🇷🇺
У ип4маркета гугль заблочен, вроде
Moneron 🇷🇺
Попробуйте попинговать 2600::
Moneron 🇷🇺
И ещё: почему микротик в огне? 😄
 Maxim
Victor
Попробуйте попинговать 2600::
заблочен - но пингуется
Клиент 2000::5555:2 спокойно пингует и гугл и яндекс и dns с ipv6 от Cloudflare
Moneron 🇷🇺
заблочен - но пингуется
Клиент 2000::5555:2 спокойно пингует и гугл и яндекс и dns с ipv6 от Cloudflare
Овпн в каком режиме? Tun или tap?
 Dmitrii
Если положить IPSec - GRE строится нормально. Опять же если выключить вторую политику даже одна просто не строится
Сегодня тестили, при смене peer policy может залипнуть в старом состоянии на неопределенное время. Роутеры ребутали? Политики пробовали с нуля пересоздать эти?
Maxim
Сегодня тестили, при смене peer policy может залипнуть в старом состоянии на неопределенное время. Роутеры ребутали? Политики пробовали с нуля пересоздать эти?
Ребутил но не пересоздавал. Попробую. Спасибо.
 Alexey
пятничный вопрос. переброс конфига с hap ac на hap ac2 через экспорт кто то пробовал?
NB
пятничный вопрос. переброс конфига с hap ac на hap ac2 через экспорт кто то пробовал?
Навскидку не заработает.
NB
Нет сфп
NB
Ругнётся что нет такого интерфейса.
 Hab
проще заново настроить
Moneron 🇷🇺
проще заново настроить
Ну, если конфиг +- дефолтный, то да. А если что-то серьёзное было — но экпорт и импорт вербоз
Hab
Ну не с 0 само собой, часть из конфига подергать