 Moneron 🇷🇺


 Anonymous
сделали все
Anonymous
единственное заработал OVPN
Anonymous
больше ничего нер работает
Anonymous
Moneron 🇷🇺
Не верю в магию
Anonymous
валю на провайдера
Moneron 🇷🇺
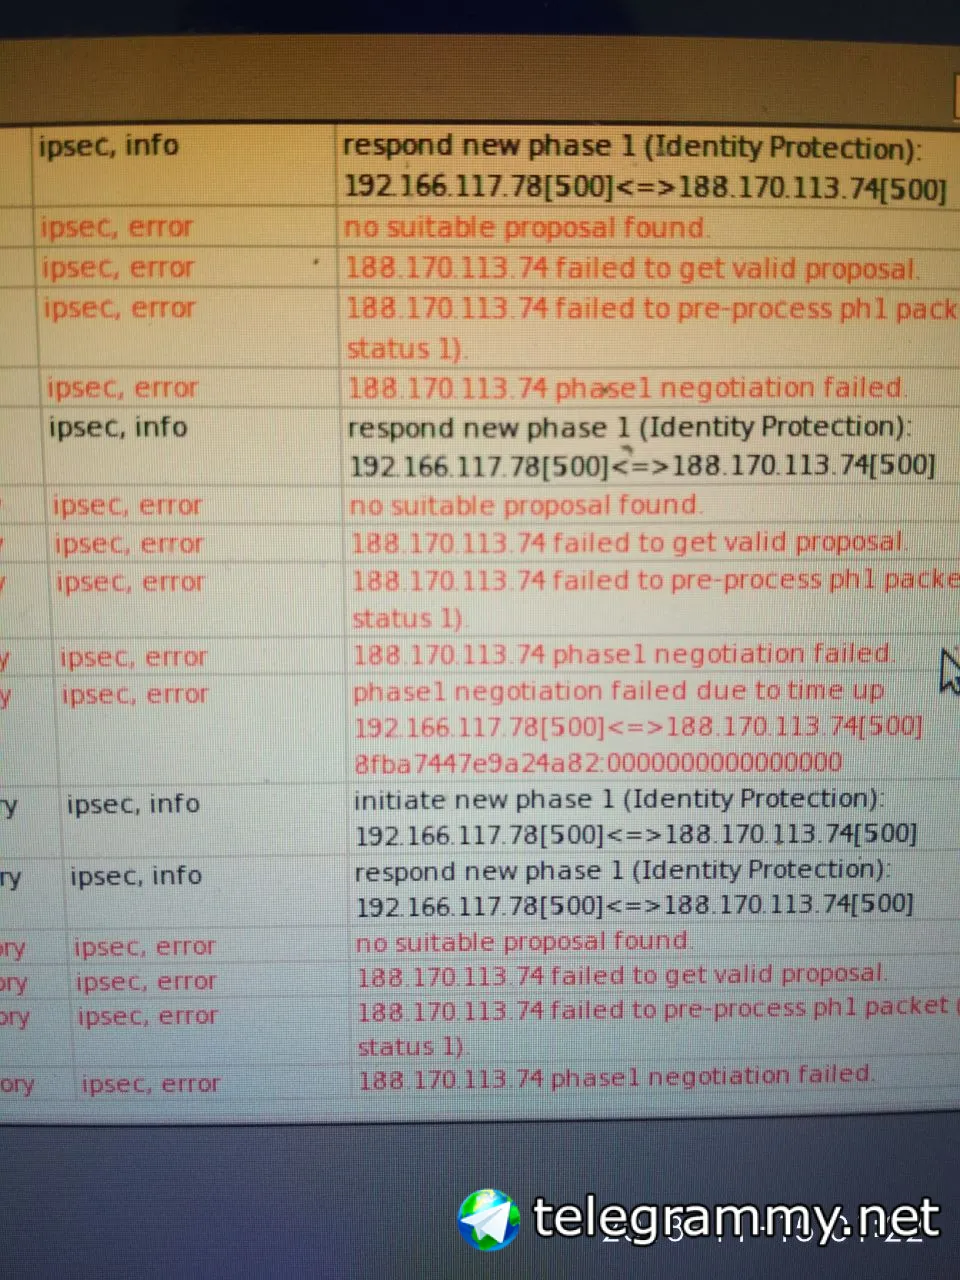
Пир профили посмотрите, раз до последней обновились. И ipsec дебажится добавлением топиков ipsec,!debug. Добавьте, гляньте, что происходит
Anonymous
хорошо
 Dmitrii
Ipsec идёт поверх транспорта вашего. То есть на него провайдер не влияет
Cumberbatch
Ipsec идёт поверх транспорта вашего. То есть на него провайдер не влияет
ESP провайдер блочит если то усе
Dmitrii
Даже если поверх ovpn?
yes_future2021
Всем привет!
Есть несколько WiFi точек в одном L2 с роутером, на котором поднят CAP менеджер и DHCP.
Причём у CAP интерфейсов флаг DRSMB, и они есть все в одном бридже (назовём wifi bridge) с флагами D.
DHCP сервера два - один работает на интерфейсе, смотрящем в весь L2 сегмент. А второй запущен на wifi bridge.
Так вот клиенты WiFi получают адреса чётко от второго DHCP сервера. То есть получается, что сами WiFi точки находятся в одном L2 сегменте с роутером, на котором CAP поднят. А клиенты этих же точек находятся, получается, в своём обособленном L2 сегменте, в котором также находятся виртуальные CAP интерфейсы.
Правильно я всё понял:?
 Nikita
Всем привет!
Есть несколько WiFi точек в одном L2 с роутером, на котором поднят CAP менеджер и DHCP.
Причём у CAP интерфейсов флаг DRSMB, и они есть все в одном бридже (назовём wifi bridge) с флагами D.
DHCP сервера два - один работает на интерфейсе, смотрящем в весь L2 сегмент. А второй запущен на wifi bridge.
Так вот клиенты WiFi получают адреса чётко от второго DHCP сервера. То есть получается, что сами WiFi точки находятся в одном L2 сегменте с роутером, на котором CAP поднят. А клиенты этих же точек находятся, получается, в своём обособленном L2 сегменте, в котором также находятся виртуальные CAP интерфейсы.
Правильно я всё понял:?
Два бриджа: один технический для общения с точками, второй юзерской, в который заводи капы через datapath
Nikita
То есть физические порты или вланы , на которых висят роутеры загоняй в технический/management бридж
Nikita
А виртуальные капы, которые ты забираешь с физических роутеров должны войти в юзерской бридж
Nikita
Dhcp на техническом бридже поднимать не обязательно (если они по маку соединяются)
yes_future2021
yes_future2021
А, ещё один вопрос. Добавил адрес на "юзерский" бридж, и по DHCP на этом бридже раздаю адреса из этой "юзерской" подсети.
При этом все юзеры имеют доступ в "техническую" подсеть, у которой другая адресация.
Если делаю tracert с WiFi клиента на клиента в "технической" подсети, то 1-й - хоп адрес роутера, который назначен на "юзерский" бридж, 2-й хоп - финальное устройство.
Попробовал создать на роутере (где CAP и DHCP) правило в Firewal Rules, которое запрещает доступ из "юзерской" подсети в "техничемкую".
Но оно не работает, и счётчик правила на нуле.
Получается, такой тип трафика с CAP бриджа на другой бридж через файрвол не ходит.
yes_future2021
Где в таком случае настраивать ограничение доступа между этими подсетями?
 Pro.Bizz...
Всем привет.
Вопрос может быть дурацкий, но все же почему при заходе в quick set отваливаются WIFI клиенты?
Dmitrii
коллеги, что-то туплю. Как в консоли при использовании ip firewall filter set numbers=1
очистить параметр ? Убрать у него значение?
Nikita
Где в таком случае настраивать ограничение доступа между этими подсетями?
На файрволле запрети трафик между сегментами
Nikita
А, ещё один вопрос. Добавил адрес на "юзерский" бридж, и по DHCP на этом бридже раздаю адреса из этой "юзерской" подсети.
При этом все юзеры имеют доступ в "техническую" подсеть, у которой другая адресация.
Если делаю tracert с WiFi клиента на клиента в "технической" подсети, то 1-й - хоп адрес роутера, который назначен на "юзерский" бридж, 2-й хоп - финальное устройство.
Попробовал создать на роутере (где CAP и DHCP) правило в Firewal Rules, которое запрещает доступ из "юзерской" подсети в "техничемкую".
Но оно не работает, и счётчик правила на нуле.
Получается, такой тип трафика с CAP бриджа на другой бридж через файрвол не ходит.
Криво создал правило. Смотри трафик через torch. У тебя два хопа, значит трафик идет через файрволл роутера.
ip firewall filter add chain=forward in-interface=bridge-guest out-interface=bridge-mgmt action=drop
Nikita
Ну и подними повыше правило на всякий случай
yes_future2021
Ну и подними повыше правило на всякий случай
Да, повыше не поднял.
Извиняюсь, что по такой мелочи отвлёк
 Artem
Всем привет, кто подскажет как решить проблему избежав двойного NAT если в роли шлюза безопасности подключенного к провайдеру хочется ASA 5506x а за нее поставить микротик и им рулить всю сеть?
 Evgeny
Всем привет, кто подскажет как решить проблему избежав двойного NAT если в роли шлюза безопасности подключенного к провайдеру хочется ASA 5506x а за нее поставить микротик и им рулить всю сеть?
От AS-ы до микрота обычную маршрутизацию, можно по 30 маске, и на AS-е маршрут до локалки с микротом в качестве шлюза
Moneron 🇷🇺
А, ещё один вопрос. Добавил адрес на "юзерский" бридж, и по DHCP на этом бридже раздаю адреса из этой "юзерской" подсети.
При этом все юзеры имеют доступ в "техническую" подсеть, у которой другая адресация.
Если делаю tracert с WiFi клиента на клиента в "технической" подсети, то 1-й - хоп адрес роутера, который назначен на "юзерский" бридж, 2-й хоп - финальное устройство.
Попробовал создать на роутере (где CAP и DHCP) правило в Firewal Rules, которое запрещает доступ из "юзерской" подсети в "техничемкую".
Но оно не работает, и счётчик правила на нуле.
Получается, такой тип трафика с CAP бриджа на другой бридж через файрвол не ходит.
Значит, правило некорректное написали. Вы на пакет флоу гляньте, где он ещё может ходить?
Moneron 🇷🇺
Anton
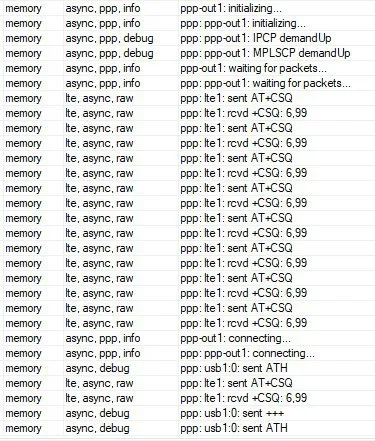
Господа, привет. Веру в жизнь начинаю терять. Есть 912UAG-2HPnD и SIM7100 с симкой yota. Никак не поднимается PPP-интерфейс. Точнее поднимается, но на первых пакетах падает. Уже не знаю, куда копать. Вики читал...
Единственное отличие от вики в том, что появляется интерфейс LTE, которого там нет
Anton
Кто-то вообще имел опыт сопряжения микрота и стороннего pci-e lte-модуля?
Dmitrii
Mti-link делают
Dmitrii
Свои модули
Moneron 🇷🇺
Кто-то вообще имел опыт сопряжения микрота и стороннего pci-e lte-модуля?
Добавьте в логгинг топик async, и внимательно изучите сообщения.
Anton
 no_name
 Мяулорд
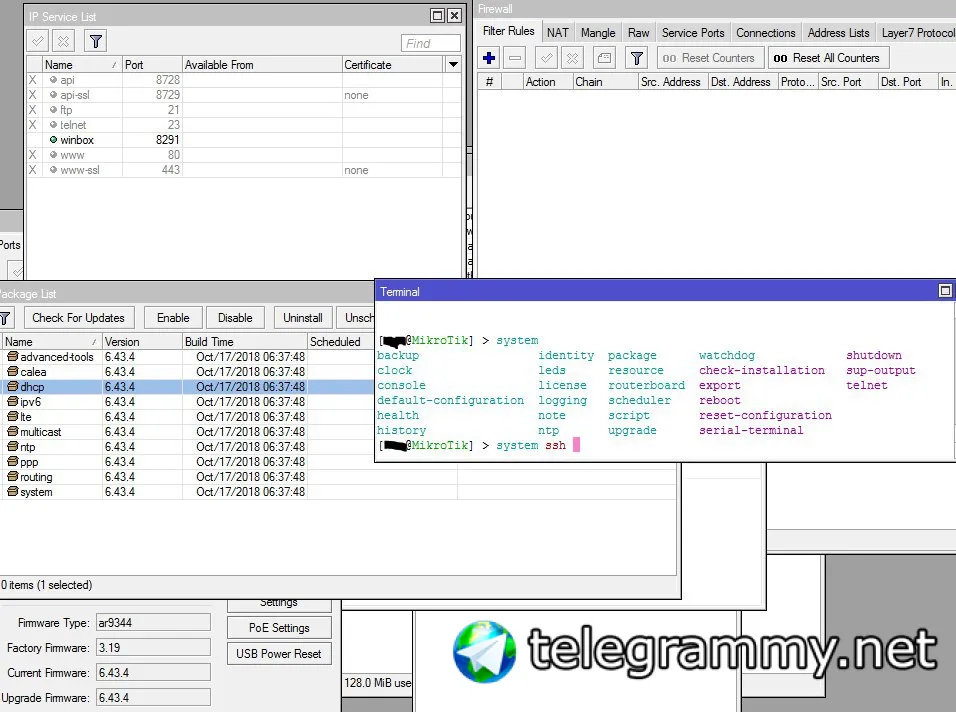
хм калеа...откуда она у вас в россии
 Алексей
no_name
 Аня 🕊
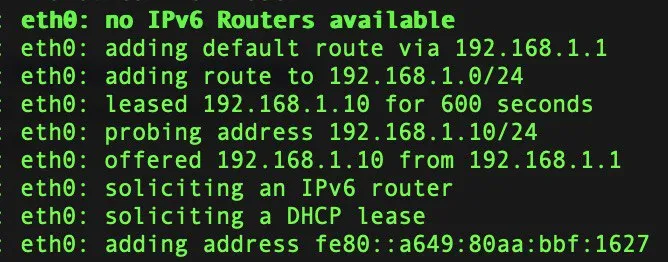
ребята, есть глупенький вопрос, я неопытная. у меня почему-то все устройства в сети получают IPv6 адрес, хотя на роутере пакет ipv6 вообще полностью отключен, как такое может быть? или они их не по DHCP получают, а как-то иначе?
 Kartograf
ребята, есть глупенький вопрос, я неопытная. у меня почему-то все устройства в сети получают IPv6 адрес, хотя на роутере пакет ipv6 вообще полностью отключен, как такое может быть? или они их не по DHCP получают, а как-то иначе?
https://ru.wikipedia.org/wiki/Link-local_address
не эти случаем?
 Evgenii
ребята, есть глупенький вопрос, я неопытная. у меня почему-то все устройства в сети получают IPv6 адрес, хотя на роутере пакет ipv6 вообще полностью отключен, как такое может быть? или они их не по DHCP получают, а как-то иначе?
скорее всего они сами себе назначают адреса для общения в рамках одной локальной сети.
Аня 🕊
ах, видимо, да
Аня 🕊
 Kartograf
Аня 🕊
значит на устройствах надо отрубать
Evgenii
подобные адреса начинаются на fe80, если я не путаю
 😷Драничек
подобные адреса начинаются на fe80, если я не путаю
Не ошибаетесь. Это и есть префикс Link-Local Address
Evgeny
Кто-то вообще имел опыт сопряжения микрота и стороннего pci-e lte-модуля?
C Huawei, например, появляется нормальный lte интерфейс. Без ppp
Anton
C Huawei, например, появляется нормальный lte интерфейс. Без ppp
В том и дело, с ними проблем нет. А тут уже не знаю куда копать
Anton
На вики материал старый уже. Статей годных тоже не нашел
Anton
Только с ROS 7 обещают полноценную поддержку этих модулей как LTE
😷Драничек
А где можно почитать все обещалки РОС7?
Аня 🕊
судя по горе обещаний, когда выйдет ROS 7, мы все будем навеки счастливы
Anton
Жаль только не пенсии уже
Anton
Или в другой жизни
Nikita
Или в другой жизни
Написание своего стабильного и безопасного ядра с нуля - очень рисковое занятие, потому они его так долго делают
Nikita
Ибо брать на себя ответственность за перебой работы половины интернета в мире..
 Алексей
Насчет половины интернета- ну совсем перебор. А вот свое ядро с нуля- это же путь в никуда. Мы тут уже в полный рост импортозамещаемся...
Nikita
Насчет половины интернета- ну совсем перебор. А вот свое ядро с нуля- это же путь в никуда. Мы тут уже в полный рост импортозамещаемся...
Разрабы еще в 2015 столкнулись с непреодолимыми ограничениями ядра линукс, потому приняли решение писать своё
Nikita
Олег говорил на mtcna
Алексей
нынче конец 2018. Вангую так они на линуксе и останутся. Только ядро до актуального подтянут.
Nikita
Вангую к 2022 году будут писать заново под квантовые процессоры
 Maxim
Речь об IPSec. Парни, вики по МТ говорит что: "phase1 negotiation failed due to time up" what does it mean?
There are communication problems between the peers. Possible causes include - misconfigured Phase 1 IP addresses; firewall blocking UDP ports 500 and 4500; NAT between peers not properly translating IPsec negotiation packets. А как быть если ошибка есть, и в то же время висит соединение между хостами на 500 порту.
Moneron 🇷🇺
Разрабы еще в 2015 столкнулись с непреодолимыми ограничениями ядра линукс, потому приняли решение писать своё
Не своё они пишут, а пишут новый системный код на обновлённом пингво-ядре. По-крайней мере, мне Марис так сказал
Nikita
Moneron 🇷🇺
Алексей
Не своё они пишут, а пишут новый системный код на обновлённом пингво-ядре. По-крайней мере, мне Марис так сказал
Это больше на правду похоже. Их давно критикуют за древнее ядро
 Михаил
всем првиет, помогите пожалуйста с написанием команды, всю голову уже сломал )))