Udp:500,4500 на инпут открыто?
На микротике да, т.к. с вин10 ипсек взлетает за 2 секунды. С убенте только л2тп без ипсека, если его включать просто отваливается.
Чёт я только сейчас подумал что можно бы и логи на микротике посмотреть
 Danil

 Danil
Кстати если в настройках л2тп тоже выбрано шифрование mchapv2 то какие данные шифруются? Только нагрузка в пакетах?
 Evgeny
Нашёл в интернетах что там поле пустое и даже что нужно прописать в полях для фазы1 и фазы2 - всё равно не взлетает ипсек.
У разрабов на гитхабе есть ссылка на утилиту для теста ike на предмет поддерживаемых алгоритмов. Попробуйте ей, потом впишите нужные данные в поля фаз - и все должно взлететь
Danil
Спасибо, попробую
Evgeny
Кстати если в настройках л2тп тоже выбрано шифрование mchapv2 то какие данные шифруются? Только нагрузка в пакетах?
Аутентификация вроде как.
И да, смотрите дебаг логи в Микротике. Если там no proposal chosen, значит не могут договориться о шифровании. для этого как раз в поля прописываются алгоритмы принудительно
Evgeny
И в PPP-Active Connections же можно посмотреть какое шифрование в данный оммент используется на L2TP туннеле
 Moneron 🇷🇺
Кстати если в настройках л2тп тоже выбрано шифрование mchapv2 то какие данные шифруются? Только нагрузка в пакетах?
Вот не нужно использовать mppe совместно с ипсеком. У линуксов как раз с этим проблемы
Danil
Moneron 🇷🇺
Danil
Я выше писал уже, что без ипсека л2тп взлетает на убунте сразу, так что думаю не в этом дело
Danil
Буду копать логи микротика
Moneron 🇷🇺
Я выше писал уже, что без ипсека л2тп взлетает на убунте сразу, так что думаю не в этом дело
Юз энкрипшн – это не ipsec, это mppe. И не стоит его использовать вместе с ипсеком. Когда работал в дц, коллега на этих граблях попрыгал
Moneron 🇷🇺
Именно с линукса не взлетало
Evgeny
Юз энкрипшн – это не ipsec, это mppe. И не стоит его использовать вместе с ипсеком. Когда работал в дц, коллега на этих граблях попрыгал
Спасибо, кстати. В профиле выставлял всегда use-encryption=required
Но все работало и с убунтой в конечном счете. Поправлю пожалуй. Спасибо)
 Кочевник
Господа доброго времени суток всем. Вопрос вот в чем: в офисе стоит микротике 951. Пропал интернет у сотрудников но gre туннель работает и доступ к ресурсам удаленным есть. В логах генерируются сообщения pptp,info tcp connection established from с разных адресов. Меня взломали что ли? И как противодействовать?
 Anonymous
Господа доброго времени суток всем. Вопрос вот в чем: в офисе стоит микротике 951. Пропал интернет у сотрудников но gre туннель работает и доступ к ресурсам удаленным есть. В логах генерируются сообщения pptp,info tcp connection established from с разных адресов. Меня взломали что ли? И как противодействовать?
Настройте автобанилку таких эстэблишеров
Anonymous
И проверяйте настройки роутера, на предмет неавторизованного доступа.
Кочевник
Не пинайте сильно но как это сделать? Не силен в настройке сего девайса
Anonymous
mikrotik bruteforce погуглите
Anonymous
И проверьте настройки!
Кочевник
Спасибо
 Albert
Всем привет. Может у кого то есть уже готовое решение. В общем проблема в том, что при обрыве одного провайдера и переключение на другого происходит нормально, а ip телефоны все через первого провайдера ломятся. Сбрасывать коннекшены в ручную уже надоело.
Cronos
Всем привет. Может у кого то есть уже готовое решение. В общем проблема в том, что при обрыве одного провайдера и переключение на другого происходит нормально, а ip телефоны все через первого провайдера ломятся. Сбрасывать коннекшены в ручную уже надоело.
Это решается в route, кажется DIstance=255 маршрут до ip телефонии
 😷Драничек
Всем привет. Может у кого то есть уже готовое решение. В общем проблема в том, что при обрыве одного провайдера и переключение на другого происходит нормально, а ip телефоны все через первого провайдера ломятся. Сбрасывать коннекшены в ручную уже надоело.
Вчера писали уже. Используйте маршрут в blackhole на сервер IP-телефонии при падении основного.
Albert
Max
Добрый день!
Подскажите плз, есть ли у микротик решение с 2G/3G/LTE/CDMA поддержкой на 2 сим карты а в идеале с 2-мя радиомодулями?
На офф сайте нашел только устройства на 1 сим(
Rodion
Добрый день!
Подскажите плз, есть ли у микротик решение с 2G/3G/LTE/CDMA поддержкой на 2 сим карты а в идеале с 2-мя радиомодулями?
На офф сайте нашел только устройства на 1 сим(
https://mikrotik.com/product/sxt_lte_kit
Но модем один
Алексей
Добрый день. имеется 2 штуки SXTsq 5 ac. Необходимо с их помощью сделать беспроводной мост. Растояние не большое. может ест mrfrjq-то хороший мануал по этой моделе? или у кго-то есть опыт с этой моделью? мост необходим прозрачный L2, чтобы не было подмены MAC и прочего
 Vassiliy
Добрый день. имеется 2 штуки SXTsq 5 ac. Необходимо с их помощью сделать беспроводной мост. Растояние не большое. может ест mrfrjq-то хороший мануал по этой моделе? или у кго-то есть опыт с этой моделью? мост необходим прозрачный L2, чтобы не было подмены MAC и прочего
https://lanmarket.ua/stats/sozdanie-besprovodnogo-mosta-na-tochkah-dostupa-sxt
Алексей
это вижу) по ней и делаю сейчас)
J
Добрый день! Прошу подсказать, в железной версии микротика есть ограничения comp-lzo и UDP при OPEN VPN, кто нибудь знает есть и эти ограничения в софтверной версии, если покупать как программу и ставить в облако?
Если можно дублируйте в личку.
Спасиб!
 ༼ つ ◕_◕ ༽つ
https://ip-pro.eu/en/mikrotik_dhcp_option_121_generator
Evgeny
Добрый день!
Подскажите плз, есть ли у микротик решение с 2G/3G/LTE/CDMA поддержкой на 2 сим карты а в идеале с 2-мя радиомодулями?
На офф сайте нашел только устройства на 1 сим(
Можно самому собрать на базе, например, RB M33G. Там 2 слота для модемов и 2 sim-карты
Googlov
Добрый день! Прошу подсказать, в железной версии микротика есть ограничения comp-lzo и UDP при OPEN VPN, кто нибудь знает есть и эти ограничения в софтверной версии, если покупать как программу и ставить в облако?
Если можно дублируйте в личку.
Спасиб!
Все что вы написали этих настроек в микротике нет
Albert
Вчера писали уже. Используйте маршрут в blackhole на сервер IP-телефонии при падении основного.
добавил роут /32 до сервера телефонии регистрация есть, но состояние недоступен
J
Спасибо!!
 Сергей
Можно на EdgeRouter X или EdgeRouter 4 поставить WireGuard намного лучше OpenVPN
какие плюсы у wg ? есть реальный опыт использования ?
wg умеет пушить роуты клиентам ?
DJ
Народ помогите с маршрутизацией
DJ
есть 2 микрота соеденены по vpn
DJ
маршруты на тачке вот такие
DJ
Постоянные маршруты:
Сетевой адрес Маска Адрес шлюза Метрика
172.16.189.0 255.255.255.0 172.16.4.0 1
172.16.4.0 255.255.255.0 172.16.189.0 1
172.16.189.0 255.255.255.0 10.90.2.2 1
172.16.4.0 255.255.255.0 10.90.2.2 1
DJ
172.16.189.0 сеть в которую необходимо попасть мне из сети 172.16.4.0 шлюз vpn сервера 10.90.2.2
DJ
Трассировка маршрута к 172.16.189.55 с максимальным числом прыжков 30
1 <1 мс <1 мс <1 мс 172.16.4.1
2 33 ms 35 ms 34 ms 10.90.2.2
3 * * * Превышен интервал ожидания для запроса.
4 * * * Превышен интервал ожидания для запроса.
Googlov
какие плюсы у wg ? есть реальный опыт использования ?
wg умеет пушить роуты клиентам ?
Да. и в этом: https://www.wireguard.com/performance/
 Drurus
 Dmitrii
регаться по промоссылке и выбирать нужный ДЦ - акция не во всех
Dmitrii
ой, извините, промоссылку убрали, ща поищу
Drurus
Вот о том и речь
 Evgeniy
Здравствуйте! Никак не разберусь как теперь vlan на микротике (после обновления прошивки), вот что не понимаю:
1. Если я правильно понял, то что на свитчах, что на роутерах для настройки vlan в настройки switch лазить не нужно, всё на бридже так ?
2. В настройках бриджа мы указываем порты, указываем vlan, а так же какие из этих портов с тэгированным трафиком, а какие нет и указываем их vlan, настройкой vlan filtering говорим фильтровать vlan на бридже и указываем pvid
И вот тут я запутался... Зачем на бридже делать vlan filtering и указывать pvid, если мы это и так делаем в bridge - vlan ? Мы там указываем бридж влан порты на которых тэгированный и не тэгированный трафик... Помогите пожалуйста разобраться....
Evgeniy
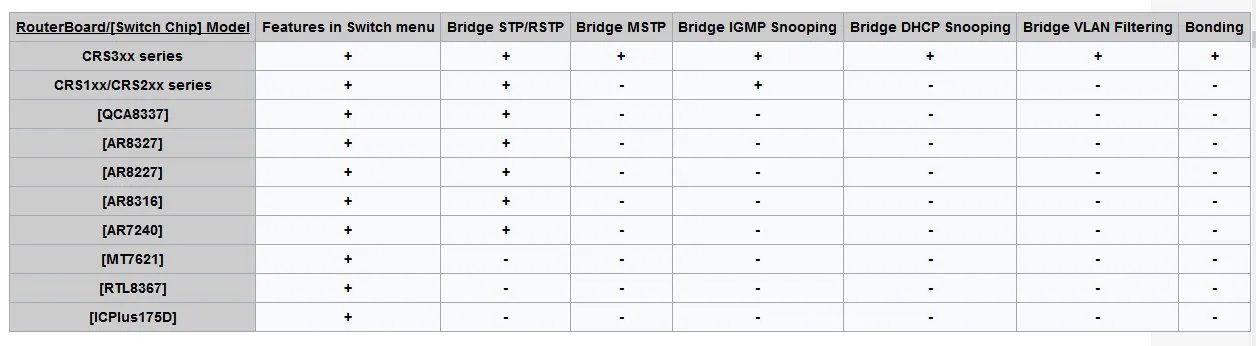
если не свитч 3хх то нужно лезть во вкладку свитч
То есть если это свитч 1-2, то всё то же самое, только вместо мастер порт бридж, так?
 Sergey
там не будет аппаратной фильтрации вланов
Sergey
то есть свитч так же придется настраивать
Sergey
 Sergey
только непонимаю, после того как я в свитче настрою вланы, отправлю часть на цпу, на каком порту их принимать в роутере, если порты в бридж не добавлю, они выйдут из свитч группы?
Sergey
там 8327 + 8227
Sergey
первый гигабитный с сфп портом, второй стомегабитный
Sergey
они не соеденены между собой, вланы надо отправить на цпу, а там сбридживать
Evgeniy
там 8327 + 8227
AR8327 и 8227 это что ? Модель процессора, архитектура в настройках это можно как то посмотреть?
Sergey
Evgeniy
они не соеденены между собой, вланы надо отправить на цпу, а там сбридживать
Так и раньше было помню.
Sergey
кстати раньше они были 2 разные свитчгруппы с двумя мастер портами, в бридже, теперь без мастер порта все порты сувать в бридж
Sergey
AR8327 и 8227 это что ? Модель процессора, архитектура в настройках это можно как то посмотреть?
смотреть можно во вкладке свитч пишет название
Evgeniy
только непонимаю, после того как я в свитче настрою вланы, отправлю часть на цпу, на каком порту их принимать в роутере, если порты в бридж не добавлю, они выйдут из свитч группы?
Немного не понял... Если ты настроил влан на свитче, сбриджевал порты, далее отправляешь из порта в бридже на роутер или что то иначе хочется сделать?
Sergey
я как понимаю настраиваешь вланы на свитче, нужные отправляешь в цпу, это будет аппаратно в свитче, в самом свитче порты которые участвуют в свитчинге Ж) загоняешь в в бридж, и на бридж вешаешь вланы, на которые потом ип
Evgeniy
кстати раньше они были 2 разные свитчгруппы с двумя мастер портами, в бридже, теперь без мастер порта все порты сувать в бридж
Только наверное в 2 разных бриджа... скрости то на свитчах разные?
Sergey
Только наверное в 2 разных бриджа... скрости то на свитчах разные?
в один бридж, нужно же что бы оба свитча были с одной сетью
Sergey
при этом можно всё настроить через бридж влан фильтринг, но тогда будет через цпу всё ходить в неподдерживаемых железках, тоесть почти во всех
Sergey
врообще я ожидал что они просто сделают настройку свитч чипа через бридж, и спрячут от пользователя свитч, но они так не сделали и меня запутали
Сергей
в один бридж, нужно же что бы оба свитча были с одной сетью
«Currently it is possible to create only one bridge with hardware offloading on CRS3xx series devices. Use the hw parameter to select which bridge will use hardware offloading.»
Evgeniy
в один бридж, нужно же что бы оба свитча были с одной сетью
Да, извини, я просто никогда их не соединял в одну сеть, мне это не нужно было. 100-ки использовал отдельно гиги отдельно. Тоесть сейчас они нормально работают в одном бридже???
Sergey
Да, извини, я просто никогда их не соединял в одну сеть, мне это не нужно было. 100-ки использовал отдельно гиги отдельно. Тоесть сейчас они нормально работают в одном бридже???
ну в дефолтной конфигурации они были все в одном бридже