 Anton


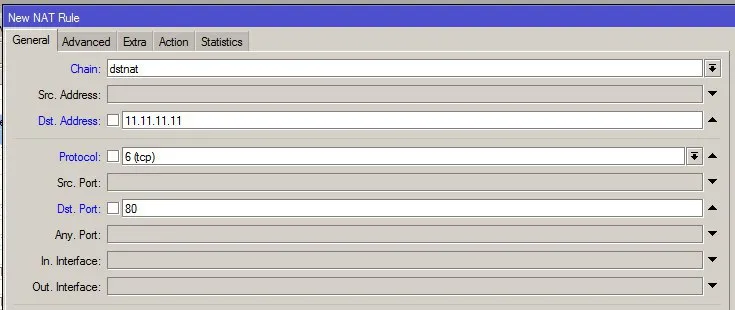
Добрый день. Насколько верно при публикации порта в Интернет в правиле NAT только указывать в Dst.add и не указывать физический интерфейс в In.Int?
Anton
 Cumberbatch
Добрый день. Насколько верно при публикации порта в Интернет в правиле NAT только указывать в Dst.add и не указывать физический интерфейс в In.Int?
Если нет ограничения с какого интерфейса идёт трафик для пересылки то ок
 Moneron 🇷🇺
Добрый день. Насколько верно при публикации порта в Интернет в правиле NAT только указывать в Dst.add и не указывать физический интерфейс в In.Int?
Это верно, ибо с таким правилом можно написать хаирпин нат и по внешнему адресу получать доступ из локалки
Anton
вот ведь. я тут мучался с хаирпин нат, когда указывал In.int. :)
no_name
 no_name
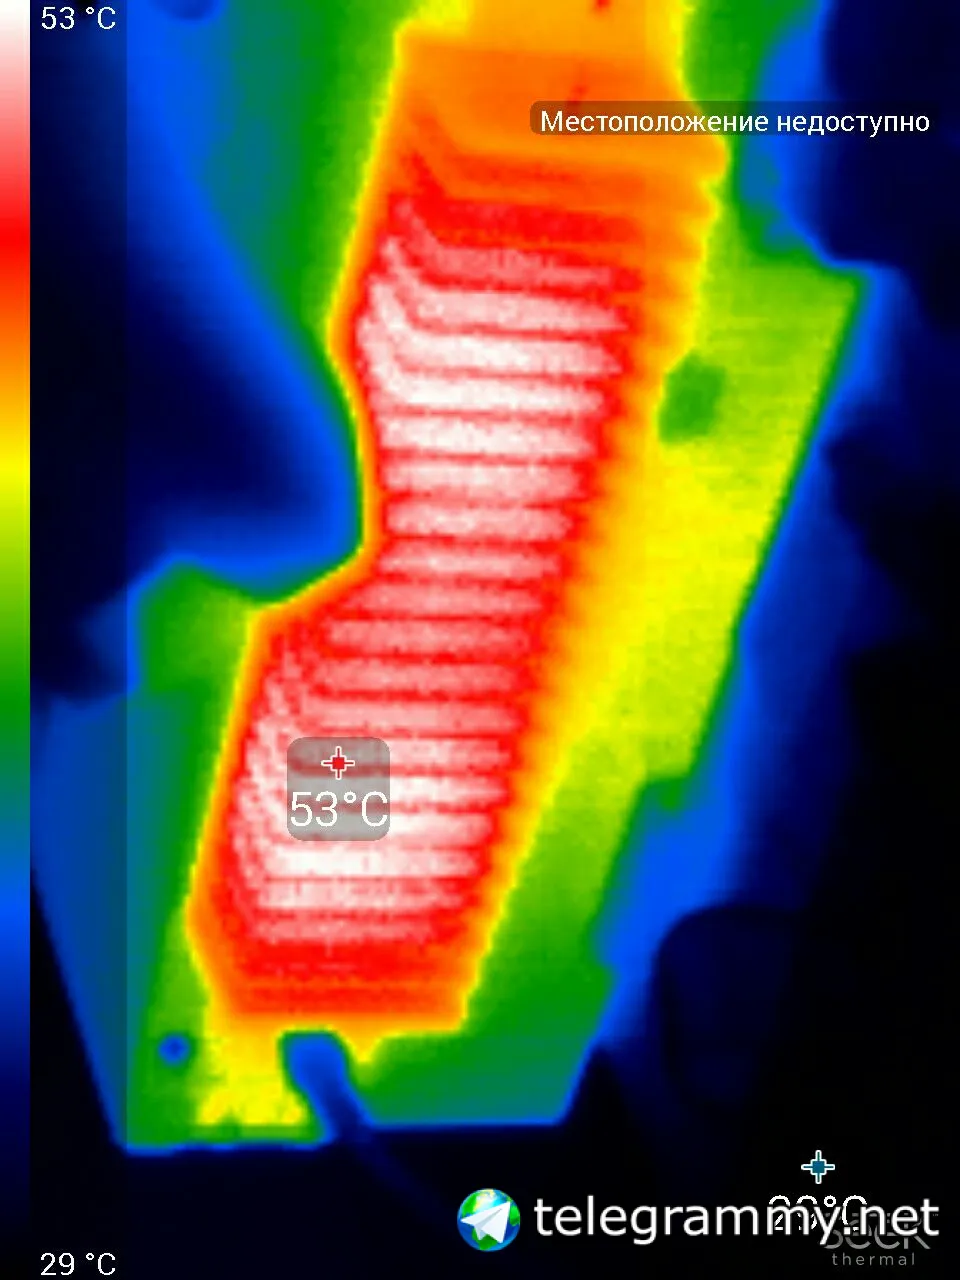
20% cpu CCR1009
 Alexey
что то задрали в последнее время перебором паролей для pptp. хочу сделать f2b таким образом: прилетает новый пакет на порт 1723 и источник попадает в адрес-лист с таймаутом например 10с. если после этого с адресом поднимается gre, то можно считать, что это доверенное подключение, авторизовались с 1 раза. добавляем в белый список на сутки например. а если сыпятся с одного адреса только новые пакеты на порт 1723, без последующего поднятия gre, значит это перебор. и добавлять такой источник по очереди например в 3 листа с коротким таймаутом, 4ю попытку в блок-лист на месяц например и уже пакеты из этого листа дропать.
рабочая схема получится или не? или может проще как нибудь реализовать можно?
 Ilya
Коллеги, приветствую. Может кого заинтересует. Инженер телеком в Воронеже https://voronezh.hh.ru/vacancy/27865984
 Alexandr
Всем привет! Подскажите, а можно в dhcp сделать mace static, а потом не выдавать этому клиенту шлюз?
 Danil
Господа!
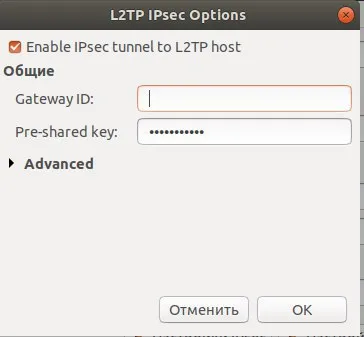
Подскажите такой вопрос - настроил на микротике L2TP+IPSEC.
С винды подключаюсь все ок.
С убунты подключаюсь - в настройках IPSEC есть поле "Gateway ID" - пробовал писать туда айпишник микротика - не работает.
Если подключаться без ИПСЕКа, то убунта соединяется успешно
Danil
 Dmitrii
Всем привет! Подскажите, а можно в dhcp сделать mace static, а потом не выдавать этому клиенту шлюз?
статика у клиента или динамика в выдаче - определяется как раз через make static. а что ему будет выдаваться - зависит от настроек DHCP - NETWORKS
Dmitrii
Если хотите конкретному клиенту не выдавать шлюз - либо ему делать отдельный networks на один адрес, либо на микротике фильтраните в дроп весь трафик от него на форварде и все
Dmitrii
и что есть у него шлюз, что нету...
Dmitrii
можете раздать маршрут через 121 и тогда дефолт гейт отвалится, но опять же, опции DHCP раздаются на подсеть в networks
Moneron 🇷🇺
можете раздать маршрут через 121 и тогда дефолт гейт отвалится, но опять же, опции DHCP раздаются на подсеть в networks
Можно статик лизам свои опции выдавать
Dmitrii
согласен, проглядел :(
Marat
Добрый вечер! Вопрос такой. Есть роутер микротик с адресом 192.168.0.1, можно ли как-то узнать не появилось ли в сети еще одно устройство с таким же адресом?
Moneron 🇷🇺
Добрый вечер! Вопрос такой. Есть роутер микротик с адресом 192.168.0.1, можно ли как-то узнать не появилось ли в сети еще одно устройство с таким же адресом?
В голову приходит поменять адрес и просканить сеть
Marat
В голову приходит поменять адрес и просканить сеть
т.е. роутеру временно дать другой адрес и пинг на 0.1 сделать?
Cumberbatch
т.е. роутеру временно дать другой адрес и пинг на 0.1 сделать?
Можно и так только после смены немного подождите. Другие устройства в сети могут ещё какое то время хранить ваш мак адрес.
Marat
ясно. буду пробовать. спасибо!
Marat
нашел еще одно устройство, которое подключено к 10 порту и имеет адрес как роутера, как его можно удаленно заблокировать? порт отключать нельзя, там много чего еще подключено
Cumberbatch
 Master
нашел еще одно устройство, которое подключено к 10 порту и имеет адрес как роутера, как его можно удаленно заблокировать? порт отключать нельзя, там много чего еще подключено
Может замороченно, но все же. Если известен mac-адрес. в raw создать правило дропающее мак адрес с интерфейса откуда он лезет.
Вариант 2. Если все получают адреса с дхцп от микротика, можно блокировать всех кто не является клиентом вашего дхцп.
Master
или да, в бридже
Marat
Спасибо за идеи. Буду пробовать.
Master
Не за что
 Drurus
Сколько микротик может лажать?
Drurus
MicroTik RouterOS < 6.43rc3 - Remote Root
 Innokentiy
мицротик?
 Evgenii
Всем добрый вечер, можете скинуть ссылку на чат по цискам? Знаю тут есть цискари :)
Drurus
То пароли в открытом виде в бекапе хранят, то бекап без шифрации
Drurus
Да сделали бы этот винбокс через ссх
Drurus
Дебаг этот неинформативеый при импорте, хер отладишь
Drurus
Ситуация:
- подготовлен rsc
- сделан сброс без дефолтных настроек
Если импортировать файл вручную - без ошибок влетает.
Если сброс с параметром run-after-reset то конфу не загружает, только первые несколько строк.
Вот куда копать ?
 Аня 🕊
Аня 🕊
и ещё, возможно, rsc в папке flash должен лежать
но вряд ли эта проблема. если несколько строк все-таки загружает, значит до файла достучаться может
Drurus
Попробую завтра, спасибо
 Avolon
привет
Avolon
128камер 4мП что посоветуете ? между сданиеми оптика думаю свитч взять с sfp тока кокой??
Moneron 🇷🇺
MicroTik RouterOS < 6.43rc3 - Remote Root
Ничего, что версия неактуальна несколько месяцев? И когда подобное постите – прикладывайте пруфы
Moneron 🇷🇺
Дебаг этот неинформативеый при импорте, хер отладишь
Не умеете в verbose – не жалуйтесь на информативность
Moneron 🇷🇺
 Илья
128камер 4мП что посоветуете ? между сданиеми оптика думаю свитч взять с sfp тока кокой??
Любой гигабитный берите
 Raul
128камер 4мП что посоветуете ? между сданиеми оптика думаю свитч взять с sfp тока кокой??
Если Mikrotik и без poe, то crs326, если с poe, то crs328. По поводу sfp, нужно смотреть какой битрейт у камер, если меньше 6 мб/с, то sfp хватит, если больше 6, то нужны sfp+ модули.
Avolon
спасибоо
Drurus
Не умеете в verbose – не жалуйтесь на информативность
Не то. Нужен дебаг при автозагркзке конфига
Drurus
Ничего, что версия неактуальна несколько месяцев? И когда подобное постите – прикладывайте пруфы
Вчера выложили. Что, очень старая❓😆
https://www.exploit-db.com/exploits/45578/
Moneron 🇷🇺
Вчера выложили. Что, очень старая❓😆
https://www.exploit-db.com/exploits/45578/
Честно говоря, очень сильно притомили обсасывать апрельскую (АПРЕЛЬСКУЮ, КАРЛ!!!) уязвимость. Из каждого, блин, утюга. Только пропатчили её в день публикации в current и на следующий день в bugfix
Drurus
Тогда ок:)
 ewcha
Хейтор детектед
Innokentiy
Moneron 🇷🇺
но цве вроде другая?
Имеет самое непосредственное отношение к той старой дырке. Цве по номерам не сверял. Мт закрыли приличную пачку дырдочек.
 Evgeny
Господа!
Подскажите такой вопрос - настроил на микротике L2TP+IPSEC.
С винды подключаюсь все ок.
С убунты подключаюсь - в настройках IPSEC есть поле "Gateway ID" - пробовал писать туда айпишник микротика - не работает.
Если подключаться без ИПСЕКа, то убунта соединяется успешно
Насколько я помню, в это поле ничего не писал. Тоже долго ломал мозг с убунтой пока нормально не подружил ее с микротом
Алексей
Господа, кто в манглах понимает хорошо?
Алексей
Задайте вопрос, и те кто понимают вам ответят)
Не хочется разводить оффтоп. Уже задавал тут подобный вопрос.
 Владислав
Ребята посоветуйте VPN с выделеным ip человеческий. Клиент за NATом находится костыль делать не охота вот хочу сказать что VPN купил 😚
 Maxim
Если мангл микротика то это не оффтоп
Алексей
Есть микрот, есть два провайдера, дают интернет по ПППОЕ (стастика). Нужно поднять 2 GRE туннеля до обалчного роутера. Первый GRE с WAN1 (подниматеся нормально). Второй GRE с WAN2 - не поднимается. Думаю проблема именно с манглами и роутингами. Уперся ппц.
Moneron 🇷🇺
Maxim
У тебя должно быть два правила в прероуьинге, которые маркируют соединения приходящие с каждого из pppoe интерфейсов
Moneron 🇷🇺
Moneron 🇷🇺
Либо без манглов по срц роут рулами
Moneron 🇷🇺
Гре туннель терминируется с роутера. Это цепочка аутпут, а не прероутинг
Danil
Насколько я помню, в это поле ничего не писал. Тоже долго ломал мозг с убунтой пока нормально не подружил ее с микротом
Нашёл в интернетах что там поле пустое и даже что нужно прописать в полях для фазы1 и фазы2 - всё равно не взлетает ипсек.
Moneron 🇷🇺
Нашёл в интернетах что там поле пустое и даже что нужно прописать в полях для фазы1 и фазы2 - всё равно не взлетает ипсек.
Дебаг логи нужно смотреть. У ипсека это то ещё занятие, но надо
Алексей
Гре туннель терминируется с роутера. Это цепочка аутпут, а не прероутинг
А Routing Adjustment что делает?
Danil
На микротике в разделе ипсек в ремонт пирах пусто вообще в момент подключения. Видимо сама убунта косячит ещё при обмене ключами
Moneron 🇷🇺
А Routing Adjustment что делает?
Корректирует маршрут, учитывая роут-марки из ауапут-мангла
Dmitrii
Ребята посоветуйте VPN с выделеным ip человеческий. Клиент за NATом находится костыль делать не охота вот хочу сказать что VPN купил 😚
Купите за евро в месяц arubacloud в чешском дц. Все бесплатные ВПН с рекламой и скидывают пасс
Moneron 🇷🇺