 Yerzhan


здраствуйте! можете подсказать у меня в центральном офисе стоит cisco asa нужно к нему подцепить филиалы по vpn для работы в актив директори, какой микротик можете посоветовать?
 Nikita
здраствуйте! можете подсказать у меня в центральном офисе стоит cisco asa нужно к нему подцепить филиалы по vpn для работы в актив директори, какой микротик можете посоветовать?
Вопрос невнятный. Какой тип впн на циске? Большой трафик полетит через впн туннель? Что еще должны делать филиальные тики помимо впн туннелей?
Nikita
подскажите на ccr1009 SD карта стала называться disk2, но в files есть ещё и disk1 со старой структурой. как поправить ?
А как раньше называлась sd карта? Что такое старая структура?
Nikita
Посоветуйте роутер с wifi в уличном исполнении
wAP/wAP ac если нужен всенаправленный ближнего поля действия, Metal/Groove - если приоритетно дальнее расстояние и скорость не принципиальна (всего один громкий чейн)
 Alan (Александр)
 Александр
Nikita
Есть еще омнитики , там 5 эзер портов
Nikita
Но это скорее на крышу вешать и вещать вокруг себя, больше для радиомостов, чем для ближнего поля
Nikita
И кажется они только 5ггц
Nikita
Можно, но я бы их держал подальше от живых людей
Alan (Александр)
Можно, но я бы их держал подальше от живых людей
лучше под подушку положить что б сигнал был норм когда в кроватке лежишь😆
Nikita
Basebox2, кстати но докупать антенны
Nikita
5ггц аутдор официально запрещен
Nikita
Для раздачи интернета на юзерские девайсы для аутдор лучше всего серия wAP
Nikita
Омнитики, грувы, металлы, бейзбоксы - все-таки больше транзитные железки
Yerzhan
 Cumberbatch
а какой лучше впн исользовать:
Если не знаете то используйте gre.
И в Telegram можно правки делать в сообщении. :)
Виталий
 Виталий
Доброго дня всем
Виталий
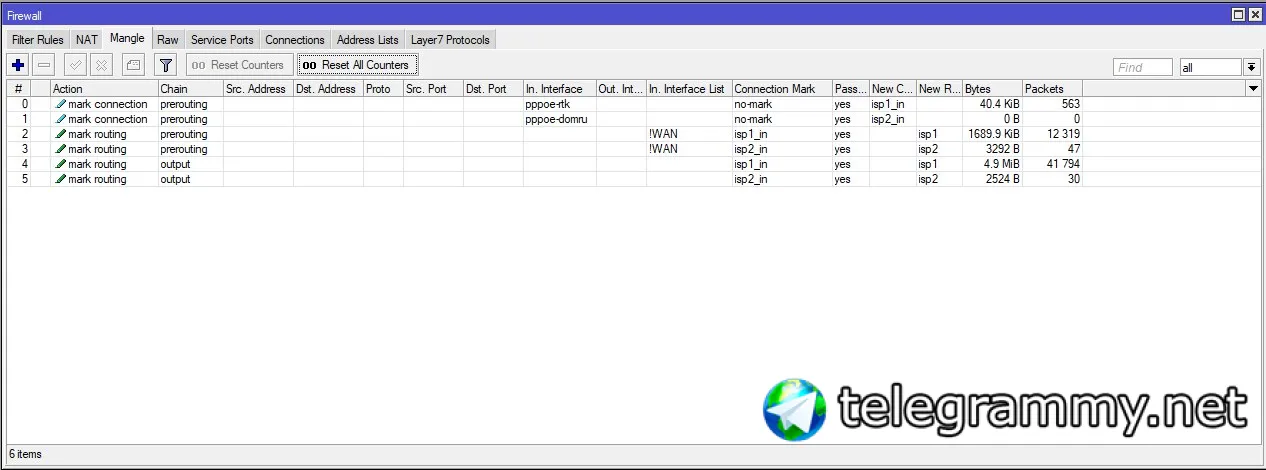
подскажите, как может такое быть (см счетчики 2, 4 и 6 правило).
Коннект не метится, но по этому коннекту метится роутинг...
 Evgeny
Ребутните роутер, вероятно в контраке есть коннекты с этой меткой уже.
Виталий
Ребут был
Виталий
Спасибо понял, счетчики сбрасывал
 Damir
Всем привет. Подскажите как правильнее сделать? Есть три офиса, центральный и два доп. В центральном FreeBSD в дополнительном FreeBSD и Mikrotik, планируем перевоз цетрального в дополнительный, а в бывший центральный будем ставить микротик, то есть будет в цетре FreeBSD и два доп офиса на Микротиках, на чем лучше организовать связь? Сейчас OpenVPN на TCP и как следствие лаги при нагрузках.
 Moneron 🇷🇺
Фря в л2тп/ипсек умеет? Если да, то используйте его
Moneron 🇷🇺
Итак, долгожданный апдейт. Линейка Long-term (ex Bugfix) обновилась до версии 6.42.9
Сегодня понедельник, а значит, можно начать аккуратно обновляться.
HKA
Добрый день.
 Alexey
неплохая новость)
Bomberman
Evgeny
УРА!!!! Даешь море поломанных конфигов бриджей!
Moneron 🇷🇺
в 6.42.9 нет новых бриджей
Штоа?! Думаю, что это неправильное утверждение, т.к. в ченджлогах мелькает vlan filtering
Evgeny
в 6.42.9 нет новых бриджей
В 6.41 есть. А те, кто сидит на багфиксе, будут обновляться именно с 6.40.9
 Сергей
Штоа?! Думаю, что это неправильное утверждение, т.к. в ченджлогах мелькает vlan filtering
действительно, мастер порт в 6.42.9 выпилили
 AlexShmel🐝
Всем привет, хелпаните с точкой, не могу выявить проблему в сети
AlexShmel🐝
 AlexShmel🐝
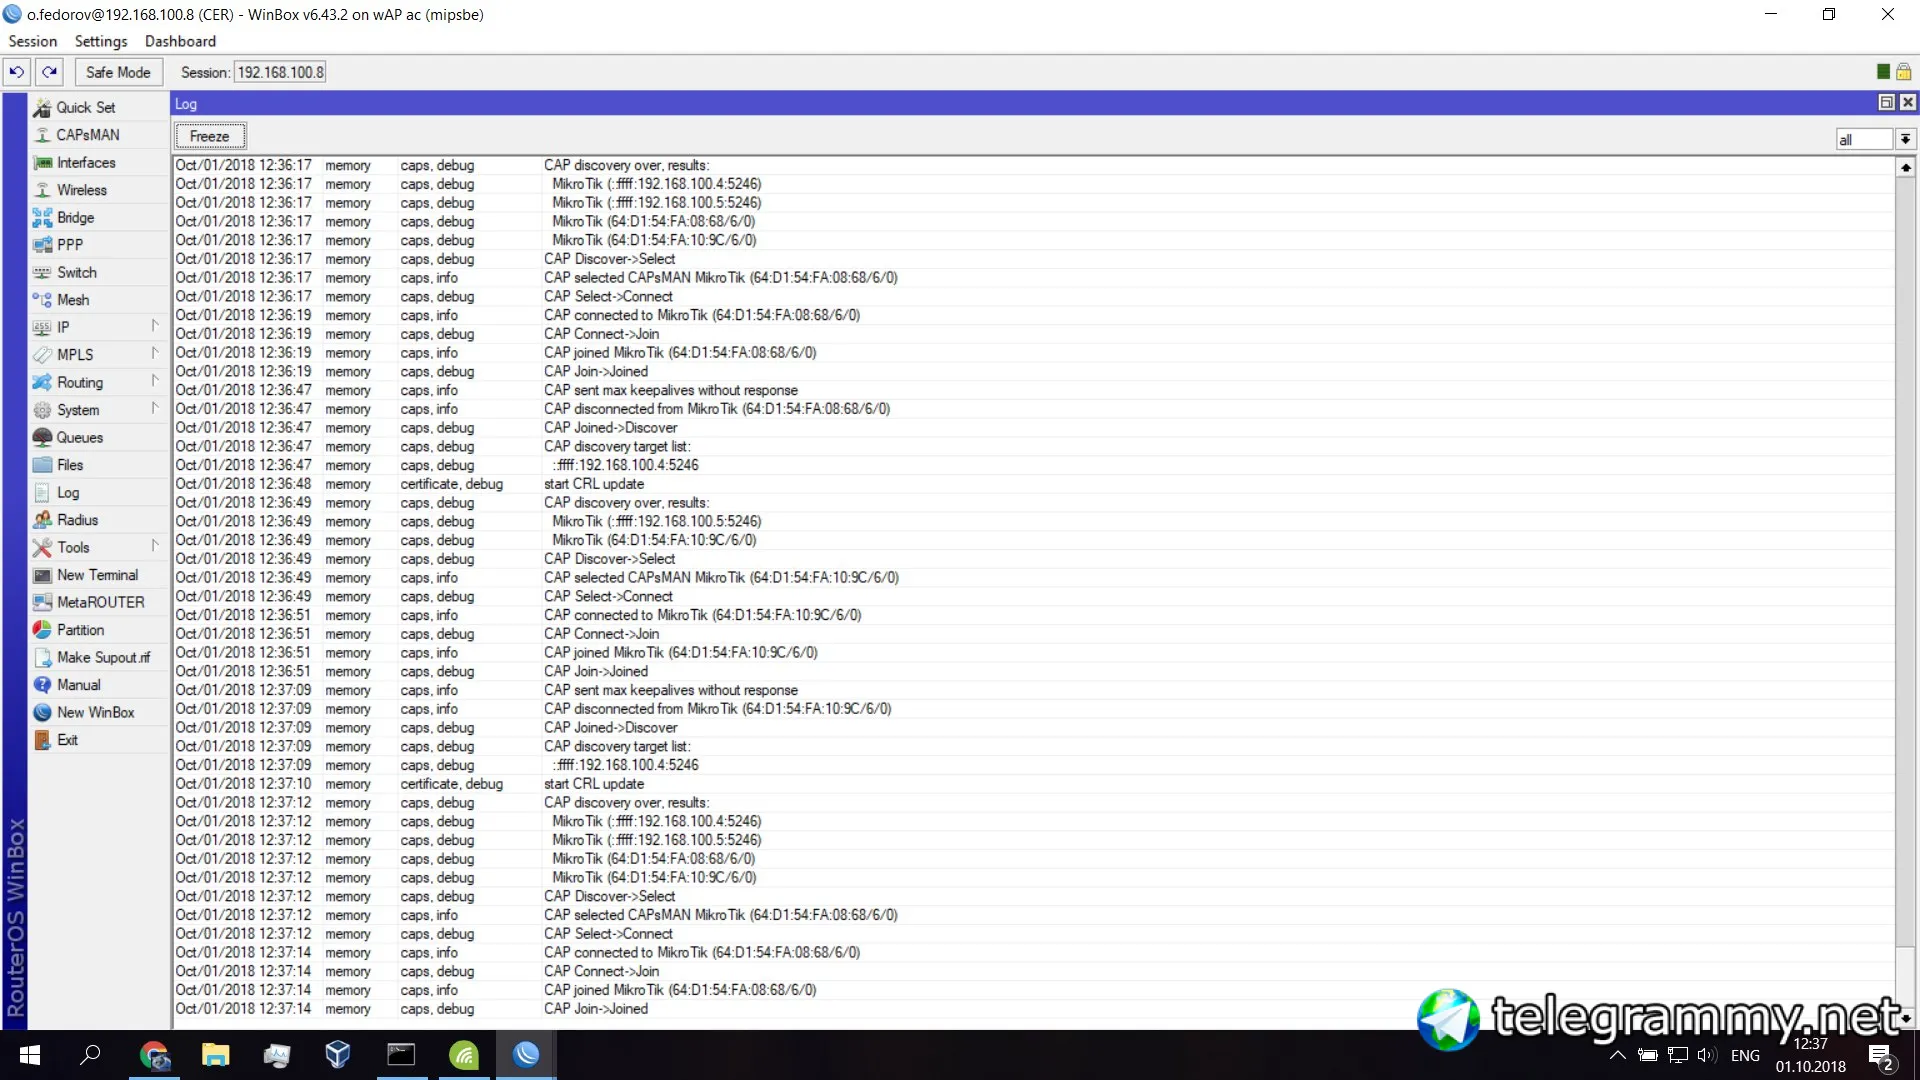
есть две АП по капсману
AlexShmel🐝
и одна регулярно отпадает
AlexShmel🐝
уже обновил всё в потолок, ресетнул конфиги сделал заново
AlexShmel🐝
"выключил и включил"
AlexShmel🐝
но точка постоянно отпадает и реконектиццо
AlexShmel🐝
подскажите куда смотреть\копать в поисках проблемы
AlexShmel🐝
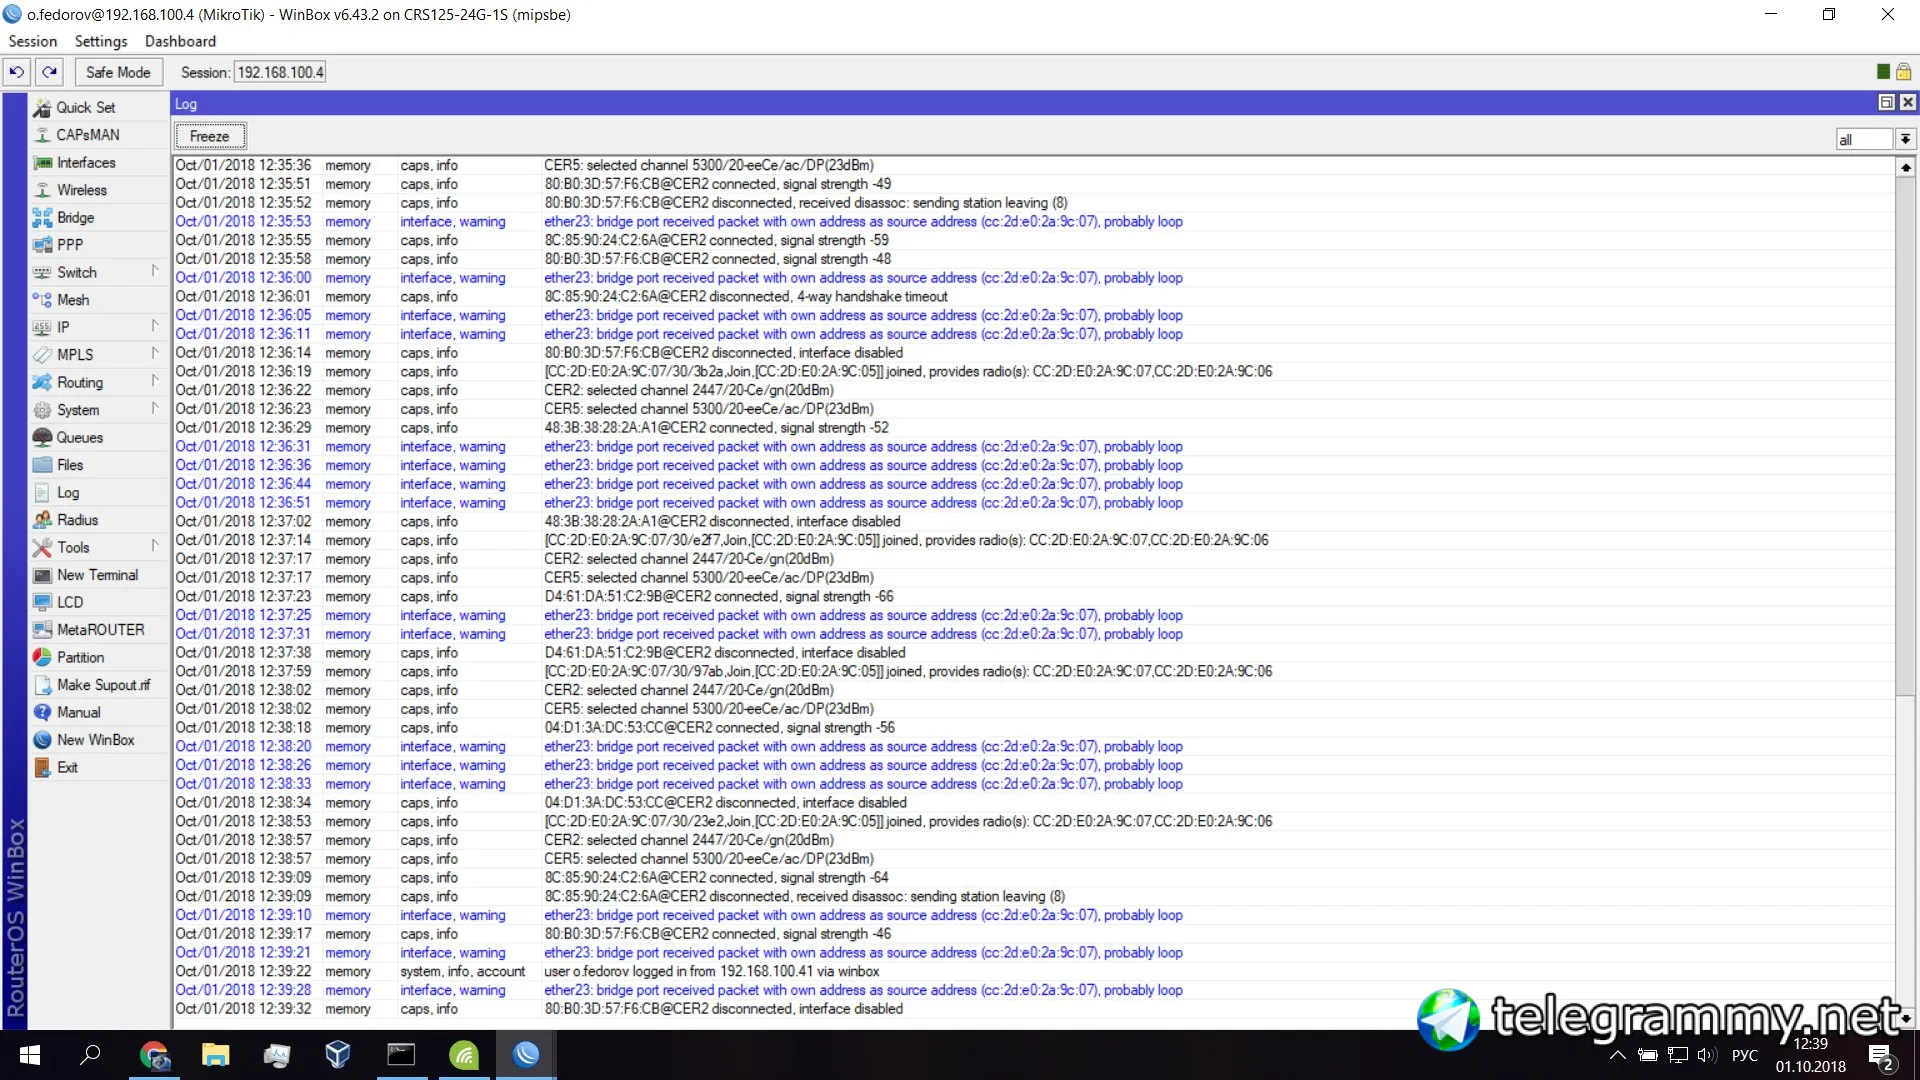
о. нашел на свитче
AlexShmel🐝
 AlexShmel🐝
какие интерфейсы нужно на AP добавить в бридж ?
Alex
Никакие
Alex
Петля из за этого
AlexShmel🐝
поставить none ?
AlexShmel🐝
фак. оно меня выкинуло когда я все порты удалил(
Alex
ip наверное на бридже висел
AlexShmel🐝
её можно как то ресетнуть ?
AlexShmel🐝
в винбоксе вижу по маку, но не могуй зайти
 Cooper
Телнет мак?
AlexShmel🐝
точнее сначала я удалил все интерфейсы и меня выкинуло, я зашел по маку, повесил бридж на eth1 и теперь по маку не могу зайти(
AlexShmel🐝
бутнул, заработало
AlexShmel🐝
потыкал бридж и loop protect вроде завелось, пока ничего не падает, спасибо за помощь
AlexShmel🐝
хотя остался один вопрос, если на АП всего два radio я могу раздавать только два SSID ?
AlexShmel🐝
я хочу на 2.4Ghz повесить ещё и гостевую сеть помимо основной
Petr
я хочу на 2.4Ghz повесить ещё и гостевую сеть помимо основной
Можно виртуальный интерфейс повесить для этого (или несколько), так что пожалуйста
Moneron 🇷🇺
я хочу на 2.4Ghz повесить ещё и гостевую сеть помимо основной
Настоятельная просьба перестать флудить и формулировать мысли в одном сообщении
AlexShmel🐝
yes_future2021
Всем привет! После обновления до RouterOS 6.43.1 мои IPsec пиры в винбоксе стали ругаться, что аутентификация через PSK небезопасна, юзайте, мол, сертификаты.
Собственно, два вопроса.
1. Насколько небезопасна конфигурация с PSK ?
2. Есть ли где-нибудь нормальная инструкция по сертификатам? Потому что попробовал по wiki mikrotik и ещё парочке советов из форумов - так, как надо, не заводится!
Moneron 🇷🇺
Всем привет! После обновления до RouterOS 6.43.1 мои IPsec пиры в винбоксе стали ругаться, что аутентификация через PSK небезопасна, юзайте, мол, сертификаты.
Собственно, два вопроса.
1. Насколько небезопасна конфигурация с PSK ?
2. Есть ли где-нибудь нормальная инструкция по сертификатам? Потому что попробовал по wiki mikrotik и ещё парочке советов из форумов - так, как надо, не заводится!
Ругань не более чем рекомендация. Призываю @sapounov пояснить за ipsec аутентификацию
Alex
Ругань не более чем рекомендация. Призываю @sapounov пояснить за ipsec аутентификацию
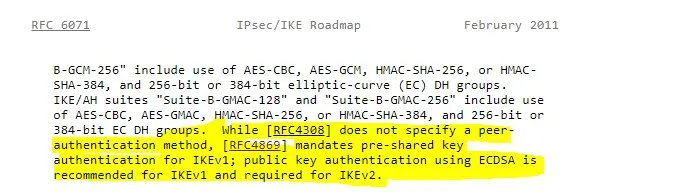
Ну, если обратиться к рекомендациям того же NSA , то для IKEv2 рекомендуются сертификаты
https://tools.ietf.org/html/rfc6071
Moneron 🇷🇺
А если без ike2?
Alex
 Alex
как-то так
Alex
но это просто рекомендации Suite-B .
yes_future2021
То есть я могу оставаться на своём PSK / IKE1 (main который) и не забивать голову, правильно?
Alex
То есть я могу оставаться на своём PSK / IKE1 (main который) и не забивать голову, правильно?
Ну, если не нужно проходить никаких сертификация и есть полная уверенность в сохранности PSK -то почему нет ?
Moneron 🇷🇺
Главное, чтобы пск был длинный и несловарный