 Innokentiy


и поверх мплс обязательно
 Bomberman

 Vladyslav
Кому там интересно про IPTV на hAP mini
Дефолтные настройки роутера.
Первый вариант:
- сделано два бриджа - WAN(ether1, ether3), LAN (ether2, wlan1)
Результат: заикается страшно, картинка сыпется сильно (на большинстве каналов)
Второй вариант:
- без создания второго бриджа
- мастер-порт у ether3 заменен с ether2 на ether1
Результат: заикания, артефакты присутствуют. смотреть(слушать даже) тяжело
Третий вариант:
- мастер-порт у ether3 удален
- включен igmp-proxy
Результат: заиканий меньше, картика особо не сыпется, есть артефакты
Хе, у меня тоже появился клиент с проблемой по iptv... Но там просто mag250 прошитый провайдером со своим порталом.. Работают все каналы некоторое время, потом начинают заикатьсч hd каналы, а потом и обычные. Роутером там прикидывается censored-link wr740. Перезагрузка его помогает на время... Кажись что всё понятно, начальник говорит мол бери какойто микротик и всё, взял хап, заменил. Но это ничего кардинально не решило, начинаются заикания всёравно, хотя позже чем на старом роутере. В общем траблшутить то дело ещё надо, но уже после замены sc коннектора в онушку, ибо он развалился, и при плохом контактея заметил растёт задержка до шлюза провайдера) такэво
Innokentiy
что такое L2 и Level 2?
Vladyslav
l2 он после l1 но перед l3
Vladyslav
но если посмотреть с другой стороны то наоборот
Innokentiy
и что такое «не Л2», а точнее, чем оно мешает мультикасту
 Drurus
А сколько загрузка ЦП? Сколько клиентов IPTV?
Цпу до 10%, irq-10 %, disk -0.
Tool profile ничего странного не показывает.
Клиент один.
На зиксел кенетик проблем с iptv нет.
 Sergey
про мультакст
 Evgeny
Да. Другого тика пока нет проверить
Просто если задача стандартная вроде проброса потока с WAN в LAN, то вроде таких проблем не наблюдал на hAP. Там немного другой процессор, но тоже MIPS архитектура.
Ну и да, на таких слабых железках бриджи нет смысла делать до 6.41
Drurus
Там проц по моему одинаковый у первых 10 устройств( на сайте по списку)
Evgeny
Лучше обновиться?
Лучше проверить на другом девайсе и понять, в каком направлении копать. Но можно попробовать и обновиться конечно.
Evgeny
Там проц по моему одинаковый у первых 10 устройств( на сайте по списку)
Там есть небольшие отличия в моделях - MIPSBE и SMIPS, они вроде чутка по архитектуре отличаются
Drurus
MIPSBE получше будет?
У 951 и hex такой
Drurus
Даже у сАР лайта мибсбе
Drurus
У hex mmips, ошибся
Valerii
Коллеги, приветствую!
Мне нужно настроить несколько аппаратов с нуля, но самому нет возможности этим заняться, к сожалению. Ищу человека в Москве, который хотел бы этим заняться на платной основе, конечно же.
Желательно иметь какие-нибудь бумажки/сертификаты Mikrotik (Cisco тоже сгодится), но если действительно хорошо разбираетесь в микроте и есть опыт, то ок, пообщаемся.
Вкратце, что нужно сделать:
1) 1100x4 (одна штука):
1.a) завести в него 2 интернет канала
1.b) Приоритизировать входящий и исходящий voip, rdp и онлайн кассы трафики. исходящие voip пустить по 1 каналу, 1С(rdp + кассы) по второму и автопереключать канал при падении
1.b) настроить встроенный openvpn сервер на работу по обоим wan интерфейсам с выдачей и отзывом клиентских сертификатов и пушем настроек, в т.ч. маршрута на клиентов. опыт тюнинга различных параметров для хорошей производительности обязателен.
1.d) Настроить оповещение на email / sms при падении одного из каналов и высылку backup'а на email
1.e) настроить коммутатором в небольшой локалке
2) RBD52G (планируется штук 10-15, все нужно установить по разным точкам в Москве)
2.а) настроить как клиента openvpn с заворачиванием только необходимого для 1С(rdp+кассы) трафика в тоннель
2.b) подключить usb 4g модем (Huawei E3372h) и настроить автопереключение канала на него при падении основного и автопереключение обратно при поднятии основного, соответственно
2.c) оповещалка по email/sms о событиях + backup на email
2.d) настроить wifi capsman
3) В нескольких местах (3-4) настроить точку доступа wifi для работы с capsman + RBD52G для бесшовного роуминга. Обязательно уметь тюнить "бесшовность" и сканировать wifi эфир и далее настроить точку адекватно / подальше от соседского шума.
С моделью точек пока не определились, смотрим на RBwAPG-5HacT2HnD или RBcAPGi-5acD2nD
Если есть желание и опыт, пишите в личку.
Спасибо!
 Danil
Господа!
Есть CHR на VDSке с единственным интерфейом.
Добавил бридж в кторый планирую подключать другие тики через туннели.
С этого бриджа не идут пинги и трейсы никуда, хост анричбл.
Дефолтный маршрут на внешний интерфейс с белым ИП есть.
Файрволл весь отключал - нет результата
Или я что то не так понимаю и все будет работать нормально?
Bomberman
Господа!
Есть CHR на VDSке с единственным интерфейом.
Добавил бридж в кторый планирую подключать другие тики через туннели.
С этого бриджа не идут пинги и трейсы никуда, хост анричбл.
Дефолтный маршрут на внешний интерфейс с белым ИП есть.
Файрволл весь отключал - нет результата
Или я что то не так понимаю и все будет работать нормально?
А нат то разрешили для этого интерфейса?
Danil
маскарад поставил вроде на весь трафик идуший наружу
Bomberman
А правило можно глянуть?
Danil
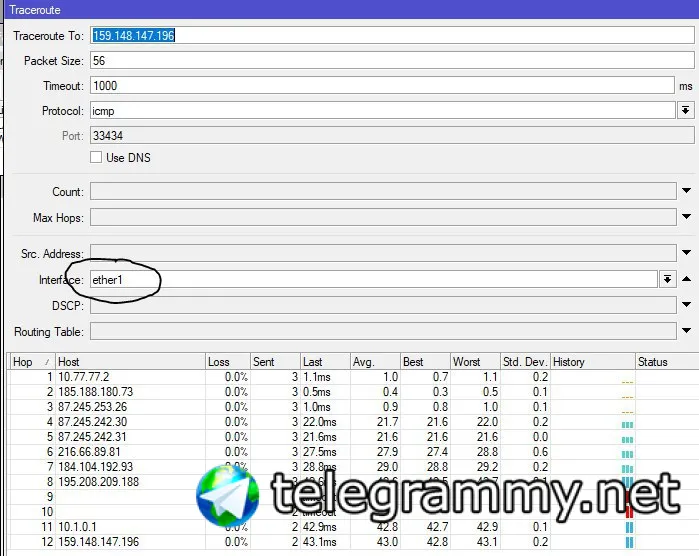
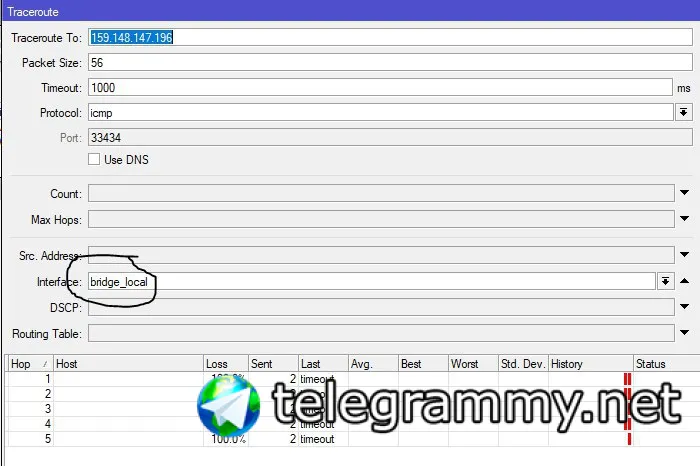
если интерфейс выбрать ether1 то пинги, трейсы - все идет. если выбираю бридж то хост анричбл
Danil
0 chain=srcnat action=masquerade out-interface-list=WAN log=no log-prefix=""
Danil
ether1 включен в интерфейс лист WAN
Bomberman
0 chain=srcnat action=masquerade out-interface-list=WAN log=no log-prefix=""
С таким правилом всё должно пролезть
Cumberbatch
Bomberman
если интерфейс выбрать ether1 то пинги, трейсы - все идет. если выбираю бридж то хост анричбл
А локальный адрес то где висит?
Evgeny
У hex mmips, ошибся
Да, у новых железок с аппаратным айписеком на 400Мбит вроде у всех MMIPS кроме 3011, которая на ARM-е
Danil
Что значит с этого бриджа?
когда запускаю пинг или трейс то выюираю в качестве интерфейса бридж
Danil
А локальный адрес то где висит?
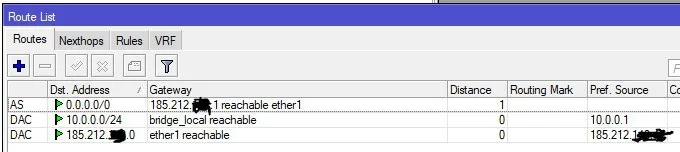
адрес 10.0.0.1 висит на бридже. на эзернете висит белый айпишник
дефолтный маршрут туда же прописан.
Danil
 Danil
 Danil
 Evgeny
При этом ван порт в бридже? Мне кажется, это некорректная конфигурация
Danil
сейчас проверил на другом роутере - такая же картина. видимо я не так понимаю выбор интерфейса для пинга и трейса в микротике.
Evgeny
А, ну ок. Ну тогда Вы пытаетесь через бридж пинговать внешний айпишник. А согласно таблице маршрутизации, этот адрес доступен через ether1. Бридж же в вашем случае вообще как loopback-интерфейс. Поэтому и ответов на пинг нет
Danil
При этом ван порт в бридже? Мне кажется, это некорректная конфигурация
ВАН порт не в бридже. Бридж создал чтобы туда подключать туннели от других микротиков. Делаю типа свой сервак для железок за натами.
Evgeny
Это не лучшая идея бриджевать девайсы на VPS-ке, но если очень надо, то да, ваш вариант будет работать, только клиенты, включенные в бридж, должны иметь маршрут вовне, где гейтвеем будет IP-адрес этого бриджа, т.о. Микротик будет пакеты от клиентов в бридже получать для дальнейшей пересылки.
Cumberbatch
ВАН порт не в бридже. Бридж создал чтобы туда подключать туннели от других микротиков. Делаю типа свой сервак для железок за натами.
Выбирайте просто src адрес. Интерфейс не трогайте. Пустой пусть будет
Cumberbatch
ВАН порт не в бридже. Бридж создал чтобы туда подключать туннели от других микротиков. Делаю типа свой сервак для железок за натами.
Но для этого бриджей не нужно. Настраивайте обычный роутинг и правила src nat ну и fw
Danil
Это не лучшая идея бриджевать девайсы на VPS-ке, но если очень надо, то да, ваш вариант будет работать, только клиенты, включенные в бридж, должны иметь маршрут вовне, где гейтвеем будет IP-адрес этого бриджа, т.о. Микротик будет пакеты от клиентов в бридже получать для дальнейшей пересылки.
мне нужен просто микротик с белым ИП, чтобы к нему цеплялись через тоннели другие микротики за натами. траффик между сетками не нужен. нужнен доступ в удаленные сетки с одного менеджмент аккаунта/туннеля. планирую мапить удаленные сетки на локальные адреса 10.0,1хх,0/24
Danil
Выбирайте просто src адрес. Интерфейс не трогайте. Пустой пусть будет
когда вбиваю сорс адрес бриджа все тоже работает, я просто не так понял суть выбора интерфейса для пинга/трейса
Evgeny
А чем не устраивает вариант просто поднимать туннели с адресацией вида 172.16.0.1 - VPN, 172.168.0.2 - МТ1, 172.168.0.3 - МТ2. И т.д. И в случае необходимости прописать маршруты. Плюс файерволлом проще рулить.
Danil
Но для этого бриджей не нужно. Настраивайте обычный роутинг и правила src nat ну и fw
да, вполне возможно бридж будет не нужен
Evgeny
когда вбиваю сорс адрес бриджа все тоже работает, я просто не так понял суть выбора интерфейса для пинга/трейса
Это интерфейс, ЧЕРЕЗ КОТОРЫЙ микротик будет отправлять пакеты пинга/треса
Danil
А чем не устраивает вариант просто поднимать туннели с адресацией вида 172.16.0.1 - VPN, 172.168.0.2 - МТ1, 172.168.0.3 - МТ2. И т.д. И в случае необходимости прописать маршруты. Плюс файерволлом проще рулить.
тут история такая, что удаленные сетки с которых буду строить туннели не всегда раздаются самими микротиком. т.е. буду ставить смаые простые железки просто как железный впн клинет в удаленной сети
Evgeny
Так в таком случае даже проще с прописыванием маршрутов. При условии, конечно, что сетки удаленные имеют не пересекающуюся адресацию
Danil
Так в таком случае даже проще с прописыванием маршрутов. При условии, конечно, что сетки удаленные имеют не пересекающуюся адресацию
а вот это как раз не факт. поэтому и смотрю в сторону мапинга сетей
Cumberbatch
тут история такая, что удаленные сетки с которых буду строить туннели не всегда раздаются самими микротиком. т.е. буду ставить смаые простые железки просто как железный впн клинет в удаленной сети
Вам об этом и говорят. И бриджи точно не будут работать
Cumberbatch
Ну ладно. Хватит болтовнёй заниматься
 asd
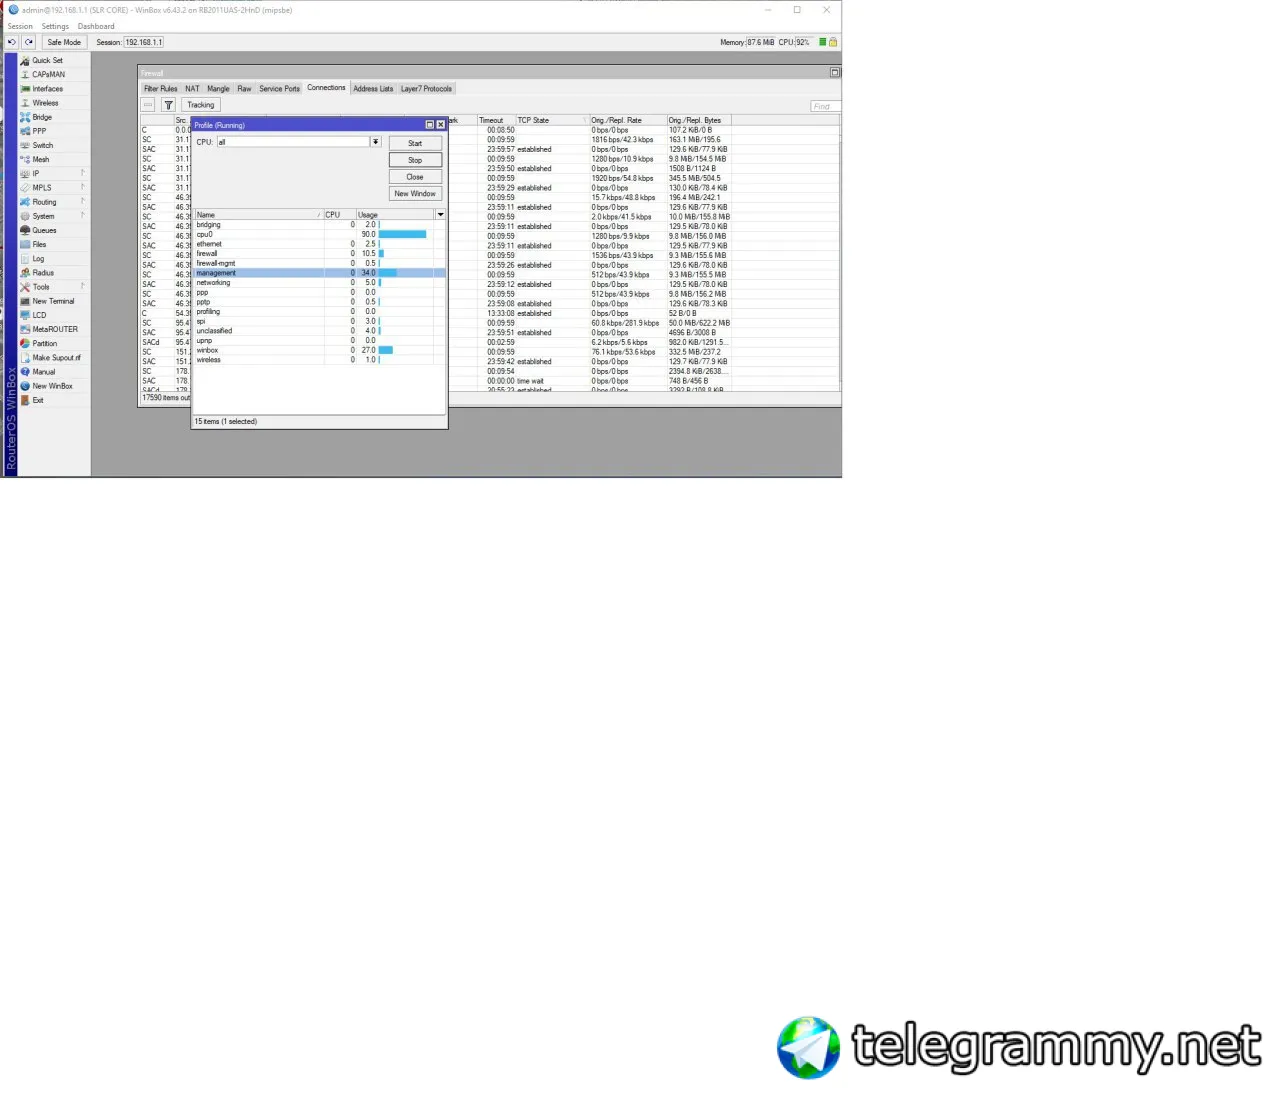 asd
упс сори за картинку не обрезал
asd
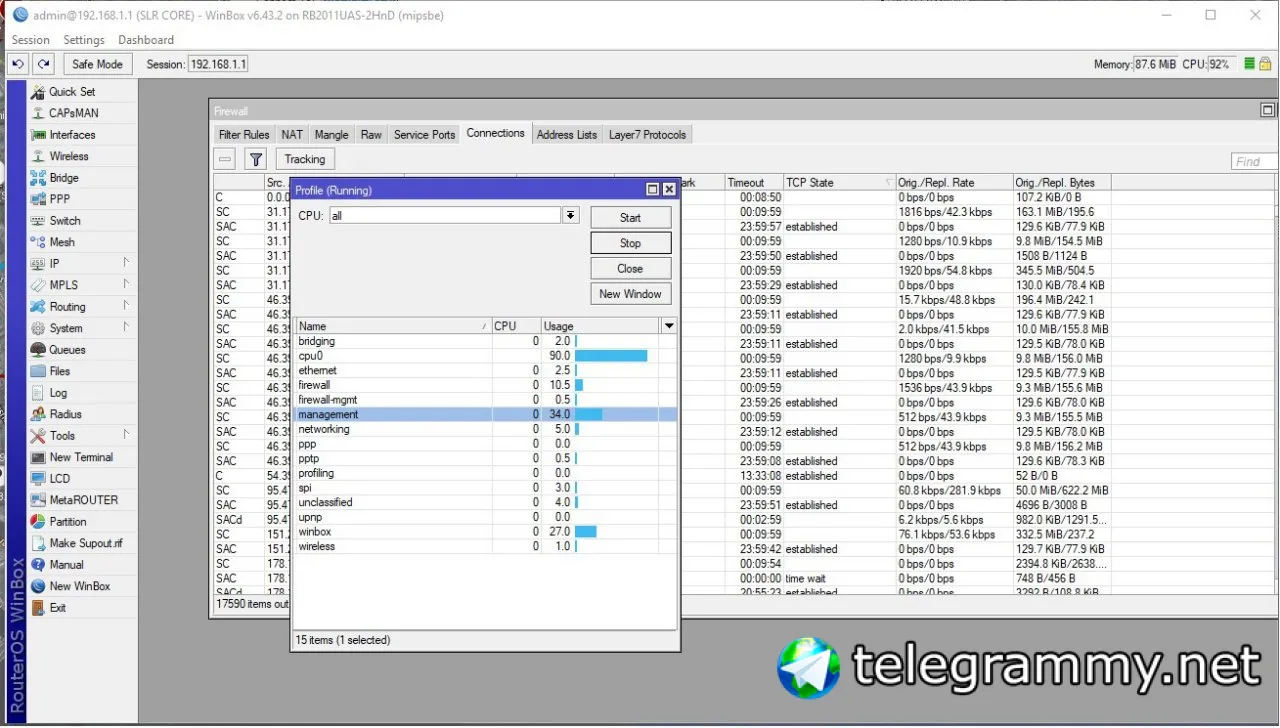
 Александр
Посоветуйте роутер с wifi в уличном исполнении
Александр
Вроде 951-2hnd, только со всепогодный корпусом
Vladyslav
Drurus
настроено igmp proxy
asd
А если закрыть вкладку с коннекшенами? Пустой винбокс тоже грузит?
нет не грузиться иногда ток прыгает до 80 :) . не знал что это так грузит проц
Vladyslav
нет не грузиться иногда ток прыгает до 80 :) . не знал что это так грузит проц
Походу излишки винбокса...
asd
Просто лаги какие то в сети отваливаются устройства . в arp таблице все в статику перевел и отвалилось 4 устройства в сети , но остальная сеть начала стабильно работать . Снова сделал arp динамичным и сетка снова стала лагать устройства то отваливаются то снова появляются хаотично.
Cumberbatch
Просто лаги какие то в сети отваливаются устройства . в arp таблице все в статику перевел и отвалилось 4 устройства в сети , но остальная сеть начала стабильно работать . Снова сделал arp динамичным и сетка снова стала лагать устройства то отваливаются то снова появляются хаотично.
Попробуйте отключить физически эти 4 устройства и вернуть динамику.
asd
Попробуйте отключить физически эти 4 устройства и вернуть динамику.
Да думаю так и сделаю завтра прям на объекты сгоняю
 Сергей
Коллеги, может кто сталкивался :
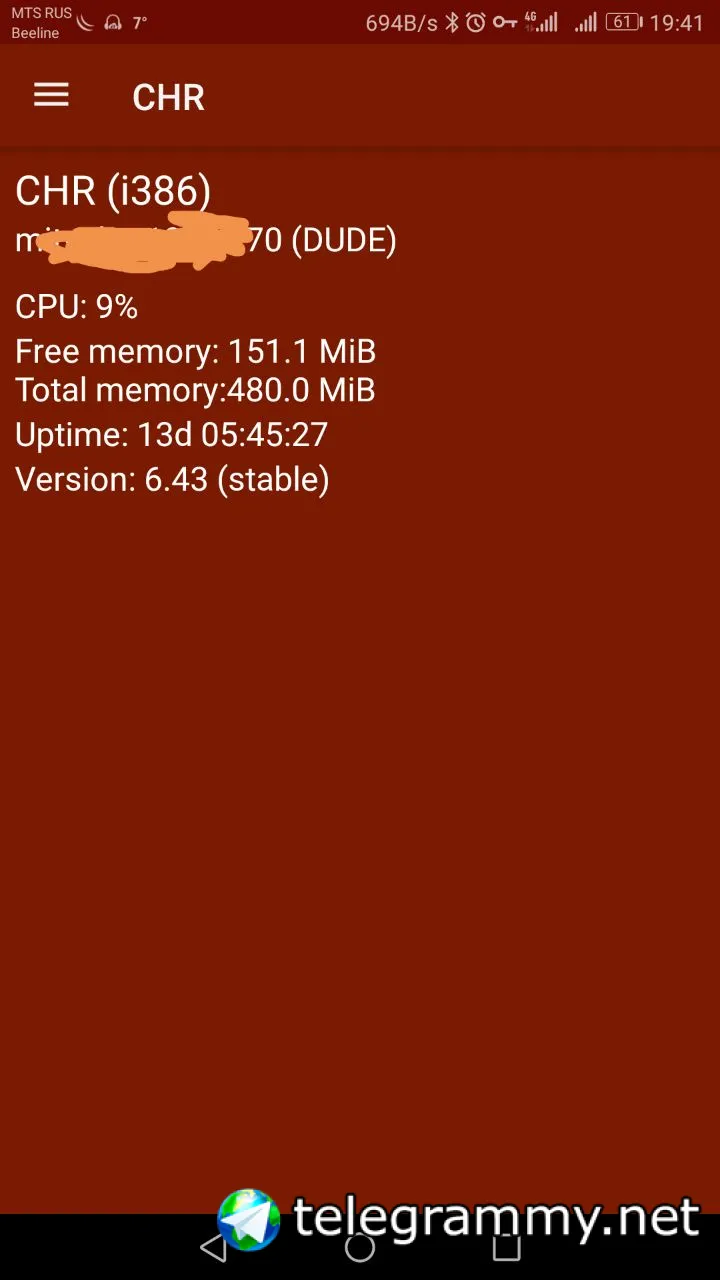
CHR выше версии 6.42.7 не хочет подниматься
 Дмитрий
Лицензия не истекла?
Dmitry
 Dmitry
Вполне себе поднялся и не ругается. Лицензия Р1
Сергей
мой косяк... не подумал на лицензию
она почему то слетела, вернул всё на место
Dim-soft
подскажите на ccr1009 SD карта стала называться disk2, но в files есть ещё и disk1 со старой структурой. как поправить ?