 Kirilka


а тебя вообще, начнём с начала - зачислили на прохождение теста по твоему акку в мт?
 Max
Max:
Немного оффтопа,если по белому ip определяется не верный город на всех устройствах,как-то можно это победить?
Bomberman
Они пока в несознанку уходят. Мы узнаем, мы проверим... А в договоре в явном виде не написано, что они обязаны.
а они точно официалы??
тут проверяли?
https://mikrotik.com/training/centers/europe
Super
Они пока в несознанку уходят. Мы узнаем, мы проверим... А в договоре в явном виде не написано, что они обязаны.
Накрайняк можно было бы написать в головной микротик, указав данные и реквизиты тренера и организаторов
Быть может вопросы решились бы с обратной стороны
Andrei
Официалы.
Andrei
Andrei
2 из 3х зачислили, а 3ю зажали
 Vladyslav
а они точно официалы??
тут проверяли?
https://mikrotik.com/training/centers/europe
Жесть, в Украине аж 2 тренера...
 Moneron 🇷🇺
 Dmitrii
Хм, а разве должны лицензию? За экзамен? Нам выдавали hap lite и все...
Kirilka
хм. полагаю, он имел ввиду сертификат, а не лицензию
Moneron 🇷🇺
В момент назначения экзамена, обучающемуся, в качестве бонуса, в личный кабинет капает лицензия L4/P1
Kirilka
о, а я тут чё-то не то думал вообще)
 Yerzhan
здраствуйте!
Yerzhan
можете подсказать ? данный Маршрутизатор Mikrotik CCR1036-8G-2S+EM CCR1036-8G-2S+EM смогу ли поднять удаленный vpn для пользоватей?
Moneron 🇷🇺
На любом маршрутизаторе mikrotik вы сможете это сделать. Вопрос только производительности. 1036 – зверюга с аппаратным айписеком. Производительность смотрите на оф.сайте. А вообще сначала нужно описать задачу, потом подбирать оборудование. Сколько трафика? Какие ещё сервисы будут, кроме впн?
 Maxim
Max:
Немного оффтопа,если по белому ip определяется не верный город на всех устройствах,как-то можно это победить?
Есть такая контора ICANN называется, она адресами по этому миру управляет. Вот у неё должно быть правильно указана геолокация. Если у неё всё ок, то тогда это косячат те ресурсы, которые вам неверно город отдают, возможно кеш. https://www.icann.org
Yerzhan
На любом маршрутизаторе mikrotik вы сможете это сделать. Вопрос только производительности. 1036 – зверюга с аппаратным айписеком. Производительность смотрите на оф.сайте. А вообще сначала нужно описать задачу, потом подбирать оборудование. Сколько трафика? Какие ещё сервисы будут, кроме впн?
мне нужно чтобы удаленные пользаки подключались к локальносети офиса и пользовались сетевой шарой
 S
вопрос RBwAP2nD попалась точка доступа, не могу ее в режиме моста настроить. Как только в режим моста переключаю - она из сети пропадает совсем, наглухо. пинги при этом ходят до нее и вай фай светит
Moneron 🇷🇺
мне нужно чтобы удаленные пользаки подключались к локальносети офиса и пользовались сетевой шарой
Это понятно и из первого сообщения. Но вопрос объёма трафика, размера пакетов остаётся открытым.
Bomberman
Bomberman
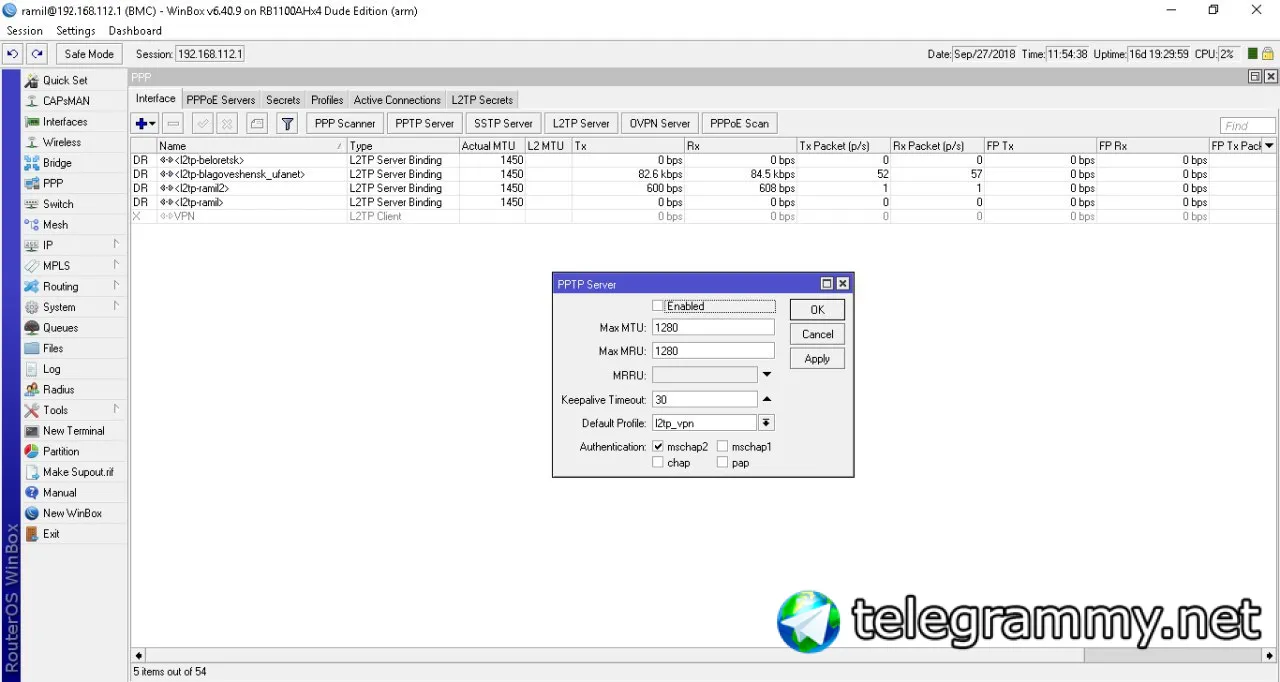
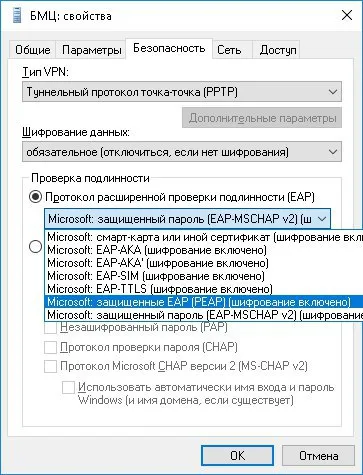
а микротик PEAP-шифрование поддерживает?
Moneron 🇷🇺
Moneron 🇷🇺
Только это не шифрование, а аутентификация
Bomberman
 Moneron 🇷🇺
Пеап – это ж про вифи. Если пптп-юзеров аутентифицировать с радиуса – то в ппп-секретах есть кнопка, это включающая
Vladimir
Есть такая контора ICANN называется, она адресами по этому миру управляет. Вот у неё должно быть правильно указана геолокация. Если у неё всё ок, то тогда это косячат те ресурсы, которые вам неверно город отдают, возможно кеш. https://www.icann.org
в общем случае нету у ip геолокации же, нету.
Хотя бы потому, что я могу диапазон аннонсировать из сотен датацентров по всему миру - ну вот например как гугл делает
Moneron 🇷🇺
в общем случае нету у ip геолокации же, нету.
Хотя бы потому, что я могу диапазон аннонсировать из сотен датацентров по всему миру - ну вот например как гугл делает
Привязка адресов к гео есть на уровне ripe.
Yerzhan
Это понятно и из первого сообщения. Но вопрос объёма трафика, размера пакетов остаётся открытым.
трафик там файлы гонять будут
Bomberman
Moneron 🇷🇺
 Vladimir
Привязка адресов к гео есть на уровне ripe.
в том смысле, что райп поделил выдачу адресов по регионам - да, и не более. Где используется адрес - привязки нет и не было никогда
Bomberman
Понял. В этот пеап, боюсь, МТ не умеет. Приезжайте на мум, там спросите :)
да, я про него и спрашивал)) На мум 1500 км пилить - не вариант))
Moneron 🇷🇺
да, я про него и спрашивал)) На мум 1500 км пилить - не вариант))
Зря. Есть, кто и больше пилит.
Bomberman
Зря. Есть, кто и больше пилит.
я к Вам на курсе в ноябре собираюсь.. в Уфу же в это время приедите?
Moneron 🇷🇺
Да, я
Bomberman
класс)) ждём
Yerzhan
народ не подскажите?
 Artem
народ не подскажите?
Самый простой вариант l2tp/ipsec
Можно OVPN использовать.
Оба варианта подойдут для обычного доступа к файлам на сетевом ресурсе удаленно
Yerzhan
он как сетевой файрвол?
Moneron 🇷🇺
он как сетевой файрвол?
Извините, конечно, но Вы хоть раз в жизни видели микротик и его настройки?
Yerzhan
da
 Ettercap
Итак, друзья, я тут начал раскуривать фаервольную фичу TLS-Host. Оказалась, работает она довольно просто. С её помощью действительно можно блочить https-сайты. Но обо всём по порядку.
1) До установки защищённого соединения сначала нужно установить просто TCP-сессию. Это делается тремя пакетами с флагами [syn], [syn,ack], [ack].
2) После того, как tcp-сессию установили, нужно установить защищённое соединение. Клиент посылает на сервер TLS-Hello. И этот пакет нешифрованный. В нём содержится поле server name, которое и анализируется данным матчером. Получается, мы должны ловить четвёртый пакет в соединении. Пакет идёт ОТ клиента.
3) Исходя из вышесказанного, ловить эти пакеты нужно ДО правила, принимающего установленные соединения, потому что даже пакет [syn,ack] уже будет считаться established, и дальше проверяться не будет.
Ниже, на базе дефолтного конфига, сделанный мною пример с джампом, который первые три килобайта tcp-сессии на 443й порт будет проверять по отдельной цепочке. Собственно, это готовое решение, только модифицируйте под свои нужды цепочку tls-filter путём добавления туда правил с нужными tls-hosts.
И последнее: *.vk.com НЕ ЛОВИТ сам vk.com, а только поддомены, поэтому не забывайте дублировать правило без вайлдкарда. Короче, изучите пример и используйте:
https://pastebin.com/xP50jejc
Работает отлично. Даже приложение youtube на телефоне блокируется и vk также. Единственный вопрос, можно ли сайты как-то объединить в одно правило?
А то если ресурсов много, получается нагромождение:
/ip firewall filter add action=jump chain=forward comment="Goto check TLS-hello" connection-bytes=0-3000 dst-port=443 in-interface=bridge jump-target=tls-filter protocol=tcp
/ip firewall filter add action=reject chain=tls-filter protocol=tcp reject-with=tcp-reset tls-host=youtube.com
/ip firewall filter add action=reject chain=tls-filter protocol=tcp reject-with=tcp-reset tls-host=*.youtube.com
/ip firewall filter add action=reject chain=tls-filter protocol=tcp reject-with=tcp-reset tls-host=ok.ru
/ip firewall filter add action=reject chain=tls-filter protocol=tcp reject-with=tcp-reset tls-host=*.ok.ru
Valerii
На сайте МТ можно сравнить модели, там все наглядно
Я на каком-то .ru сравнивал, но там мало инфы. Пойду к истокам тогда :) Спасибо !
Moneron 🇷🇺
Работает отлично. Даже приложение youtube на телефоне блокируется и vk также. Единственный вопрос, можно ли сайты как-то объединить в одно правило?
А то если ресурсов много, получается нагромождение:
/ip firewall filter add action=jump chain=forward comment="Goto check TLS-hello" connection-bytes=0-3000 dst-port=443 in-interface=bridge jump-target=tls-filter protocol=tcp
/ip firewall filter add action=reject chain=tls-filter protocol=tcp reject-with=tcp-reset tls-host=youtube.com
/ip firewall filter add action=reject chain=tls-filter protocol=tcp reject-with=tcp-reset tls-host=*.youtube.com
/ip firewall filter add action=reject chain=tls-filter protocol=tcp reject-with=tcp-reset tls-host=ok.ru
/ip firewall filter add action=reject chain=tls-filter protocol=tcp reject-with=tcp-reset tls-host=*.ok.ru
Интересно, а как Вы собираетесь их объединить? Написать вайлдкарт * и заблочить весь https? :) Именно для читаемости я все проверки вынес в отдельную цепочку, дальше их там комментируйте и всё
 Tem
проще завернуть весь Dns на свой сервер, где прописать нужные зоны на 127.0.0.1 или заглушку
 Сергей
всем привет, имею 2х провайдеров, по ним с филиалами подняты ipip-tunnelи после обновления прошивки до current 6.43 отпали все туннели через второго (MTC) провайдера, а через первого (Ростелеком) все работает нормально. в лолгах куча ошибок типа ipsec wrong password...
поставил последнюю BugFix и снова все стало нормально. Кто сталкивался, как победить ?😱
Bomberman
> ping 192.168.121.201 size=15000
SEQ HOST SIZE TTL TIME STATUS
0 192.168.121.201 15000 30 39ms (corrupted)
1 192.168.121.201 15000 30 39ms (corrupted)
2 192.168.121.201 15000 30 38ms (corrupted)
sent=3 received=3 packet-loss=0% min-rtt=38ms avg-rtt=38ms max-rtt=39ms
чтоэто значит? битый пакет?
 Maxim
Всем привет! Столкнулся с проблемкой в DHCP. Прошивка 6.42 глюк ловился уже на 2-х микротах. Суть такая, адреса раздает микрот, создал лизы для постоянного адреса. В какойто момент клиент отваливается от сети. При этом адрес, маска, шлюз, все присутствует. Но пинги не идут, сеть не отвечает. Сам комп показывает соединение, но движухи нет. Гашу на компе соединение, опять включаю и все оживает. При этом , компы с прописанными настройками вручную работают без нареканий. Может кто сталкивался?
 Otto
чот имхо даже джамбой микротик такие размеры не умеет
Moneron 🇷🇺
чот имхо даже джамбой микротик такие размеры не умеет
Но тут же никто не говорит про dont-fragment
Otto
угу, эт я в идеальном мире жыву:)
Bomberman
Всем привет! Столкнулся с проблемкой в DHCP. Прошивка 6.42 глюк ловился уже на 2-х микротах. Суть такая, адреса раздает микрот, создал лизы для постоянного адреса. В какойто момент клиент отваливается от сети. При этом адрес, маска, шлюз, все присутствует. Но пинги не идут, сеть не отвечает. Сам комп показывает соединение, но движухи нет. Гашу на компе соединение, опять включаю и все оживает. При этом , компы с прописанными настройками вручную работают без нареканий. Может кто сталкивался?
По мне, это глюк не микротик… больше похоже на кривые драйверы, либо порт косячит
Maxim
микротики разные, порты разные
Maxim
разве что прошивку сменить на новую, но смотрю как то не особо отзывы пока
Maxim
951 и 1100
Bomberman
Компы в порты роутера включены?
Dark
По мне, это глюк не микротик… больше похоже на кривые драйверы, либо порт косячит
Админ-мак в бридже прописан?
 Алексей
никто не хочет за полцены билет на мум купить?
Алексей
😊
Dark
Dark
У меня тоже вопрос есть. Роутер 962-й, по проводу дает скорость 90/90, а по wi-fi 11/70 , торренты потушены, тв-приставок нету, режется как на телефоне, так и на компе.. Никто с таким не сталкивался?
S
Dark
каналы заняты, помехи, сильный сигнал и т п
Клиент говорит что народу мало вокруг, сигнал понизили до 15
S
У меня тоже вопрос есть. Роутер 962-й, по проводу дает скорость 90/90, а по wi-fi 11/70 , торренты потушены, тв-приставок нету, режется как на телефоне, так и на компе.. Никто с таким не сталкивался?
он AC не поддерживает же вроде ? если нет ты 90 по вафле не сделаешь никак
S
в настрайках вафли там еще + 20 минус 20 сдвиг каналов посмотри чтобы стоял
Dark
он AC не поддерживает же вроде ? если нет ты 90 по вафле не сделаешь никак
Да вроде не старый роутер то.. 802.11b, 802.11g, 802.11n 2.4 ГГц, 300Мбит/с, 802.11n 5 ГГц, 802.11ac
S
ну оставь только 5ггц режим и посмотри как будет
Dark
20/40 Се стоит проверили
Dark
ну оставь только 5ггц режим и посмотри как будет
А это только завтра, потому что роутер от меня в 20 км, и юзер даже в винбокс зашел с 3 раза..
S
я не спец, но с вафлей тоже помучился. хотел максимум выжать. у тренера александра есть какой то чел -спец по вафле говорит @moneron
Super
А это только завтра, потому что роутер от меня в 20 км, и юзер даже в винбокс зашел с 3 раза..
пускай по присланной ему ссылке скачает тимвьювер и запустит, продиктует две цифры/строчки - и будет возможность посмотреть самому