 Innokentiy


с ethertype 0x6400
Innokentiy
но ваш вариант запихнуть EoIP в GRE мне нравится
Innokentiy
больше бессмысленных инкапсуляций богу бессмысленных инкапсуляций!
 Alex
всем привет. у меня тут микрот внезапно начал детектить петлю. в соседях видит себя. локальный бридж на втором интерфейсе, на первом провайдер. за бриджем тупой свитч, за ним компы, телефоны, точка доступа RBwAP2nDr2 и фифи-клиенты. короче ничего, что могло создать петлю.
Сегодня ночью тоже словил петлю. Конфигурация полгода работала, логи чистые. А тут на ровном месте.
 Sergey
Vladimir
тут есть смысл, по крайней мере
Innokentiy
и мплс
 Avolon
Привет!
Avolon
Можете подсказать что выбрать ! Контора 40 компов ,2 провайдера +офис(vpn стоит RB951).Вот думаю в центральный оффис что взять (Щас стоит DLINK-1210(24) .В Длинк 20 портов занято ( Хочу его поменять и сделать как главный машрутизатор! Что посоветуете?
Avolon
Предлагают MikroTik CRS125-24G-1S-2HnD-IN Коммутатор 24x10/100/1000 Mbit/s Gigabit Ethernet with Auto-MDI/X, 1xSFP
Александр
Но он больше коммутатор, если задействовать как маршрутизатор то 1 ядро в 600 мегагерц если там нат и ВПН то загрустит, возьмите тогда уж 125 как комутатор и 75Gr3 как управляющий и ВПН и НАТ
 Андрей
Или оставить D-link как коммутатор, если устраивает - и поставить hex в дополнение
Avolon
Длинк в топку ((
Avolon
RB750Gr3 ,,,???
Avolon
тоесть связку CRS125-24G-1S-IN и 750 ? )
Avolon
а в место 750 951 просто валяется один такой!!
Андрей
951 тоже неплохой, но послабее 750r3
Андрей
600 MHz vs 880 MHz *2
Андрей
хотя на crs тоже 600 MHz (
Avolon
вот я и думаю может 951 оставить и прикупить 125!
Avolon
MikroTik CRS125-24G-1S-2HnD-IN + 750 Заказал ) теперь ждать будемс )
Александр
вот я и думаю может 951 оставить и прикупить 125!
ты не ровняй одноядерный 951 и 2 ядра / 4 потока 750GR3 😂
Александр
это небо и земля
Avolon
))))) эт да ))) Пусть лежит еще пригодится )))
Александр
да 951 можешь как WiFi точку использовать или как VPN client
Avolon
А вот еще вопросик ! А может кто посмотреть мои настройки 951 с 2 провайдерами и 1 впн .
Правельно ли все я сделал или вообще нетак ((((
Такто работает и блочит .Но всегда есть но !
https://pastebin.com/nPdxfJeJ
Очень буду признателен закритику !😔
 Danil
Народ, нид хелп!
Поднял CHR образ на VDS с белым IP.
Настроил базовые правила файрвола
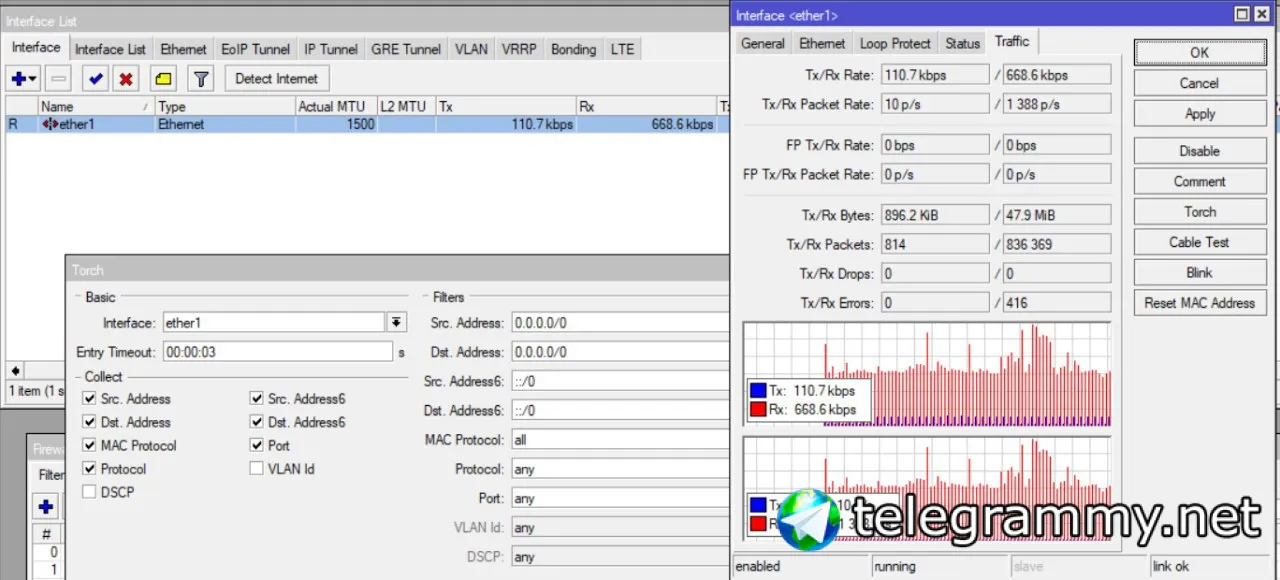
На интерфейсе идет входящий трафик порядка 1 мбит - торч показывает что это протокол арп.
Счетчики в файрволе соотвественно его не считают.
Что с таким делать то ?
 Otto
рав
 Danil
вот такое в торче
Danil
 Artem
Вопрос не совсем микротиковский.
Есть сеть. Там дхцп роль выполняет микрософт. Шлюз уиска аса. Начали хосты цеплять с чегото адрес днс не домена а например 192.168.1.1
Хотя диапазон слвсем не такой.
Может ли это быть результатом что ктото в сети себе на бук по вайфай раздал инет?
Artem
Сейчас загасил майкр дхцп, воткнул туда микротик
Artem
Сеть при майкр дхцп не лагает, нл инет пострянно отваливается
Cumberbatch
Выражайтесь пожалуйста в одном сообщении
 demonjeke
так сообщения редактировать можно
Artem
Так, есть что по делу или нет?
Danil
Danil
или это особенность сети хостера такая?
Cumberbatch
Вопрос не совсем микротиковский.
Есть сеть. Там дхцп роль выполняет микрософт. Шлюз уиска аса. Начали хосты цеплять с чегото адрес днс не домена а например 192.168.1.1
Хотя диапазон слвсем не такой.
Может ли это быть результатом что ктото в сети себе на бук по вайфай раздал инет?
Вряд ли. Так как тогда бук становится точкой доступа.
Ищите dhcp server в сети.
Danil
Не между ли pppoe и wan?
только развернул ЦХР на ВДСке - нетутам ничего кроме ether1 с белым ИП
Artem
Вряд ли. Так как тогда бук становится точкой доступа.
Ищите dhcp server в сети.
Как это шарком сделать?
Artem
только развернул ЦХР на ВДСке - нетутам ничего кроме ether1 с белым ИП
Ну может инпут тогда дропать?
Danil
это пакеты Л2. в файрволе все дропается но там этого трафика просто нет
однако в админке ВДСки этот трафик считается и это как бы вообще не хорошо
Cumberbatch
Как это шарком сделать?
По мак адресу. Потом заблокируйте на ap этот мак. Кто прибежит тот и виноват
demonjeke
Вопрос не совсем микротиковский.
Есть сеть. Там дхцп роль выполняет микрософт. Шлюз уиска аса. Начали хосты цеплять с чегото адрес днс не домена а например 192.168.1.1
Хотя диапазон слвсем не такой.
Может ли это быть результатом что ктото в сети себе на бук по вайфай раздал инет?
может это кто то из "умников" притащил wi-fi роутер, и ткнул в твою сеть? по этому он и начал dhcp раздавать
Cumberbatch
Народ!
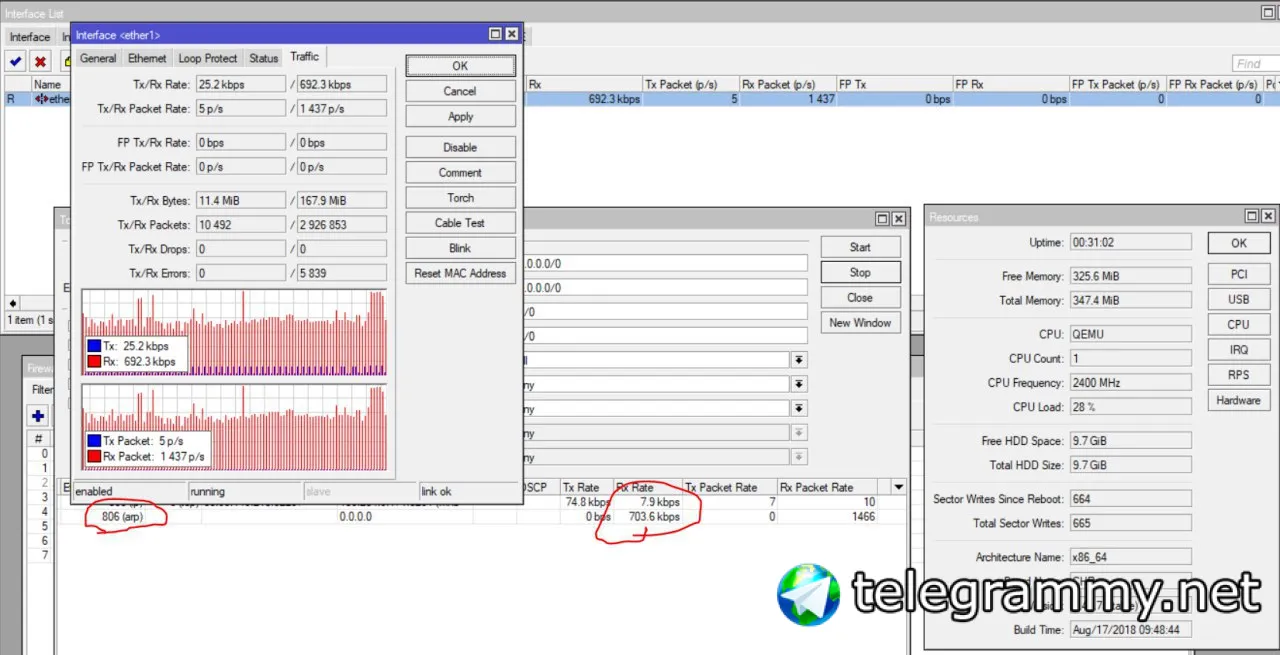
Что таки делать с входящими арп пакетами? грузят проц на 20% и постоянный трафик прет по 1Мбит
С чего вы взяли что это из-за этих пакетов нагрузка?
Cumberbatch
Danil
выше приложил скрин из торча же - там все видно вполне
Cumberbatch
 demonjeke
+1 аналогичную ситуацию заметил и у себя
demonjeke
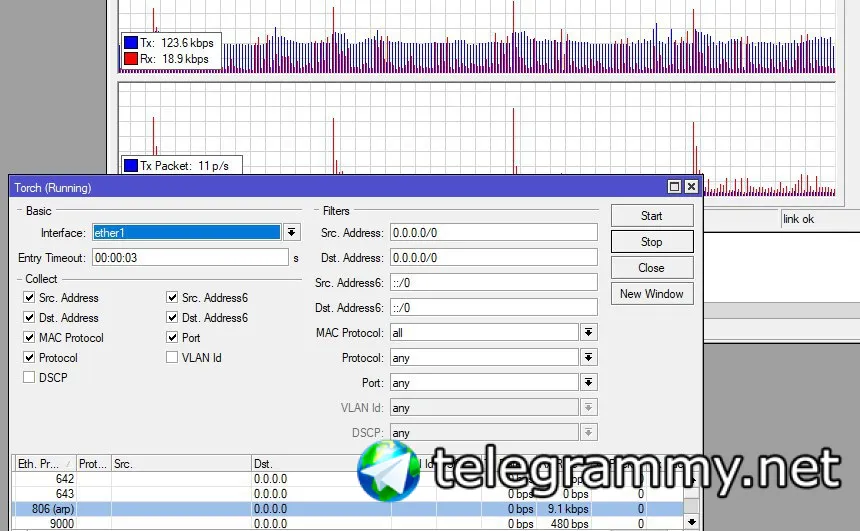 Danil
написал уже. посмотрим что ответят
demonjeke
только это внутрисеть, и здесь микрот чисто как точка доступа
Artem
При этом надо свой дхцп выкл?
Artem
А на микроте не увижу что ктото получил адрес. Я спец. Диапазон открыл на 5 адресов
Artem
Может кто подрубит и я увижу что это за зверь
Artem
А как тогда если комп получил адрес от моего дхцп. Чето я не совсем врубаюсь
Artem
В том то и дело что все пк получают норм ип. Когда я поменял на микрот и выкл на сервере майкрософт дхцп. Все вроде наладилось
Danil
написал уже. посмотрим что ответят
техподдержка радует:
"Здравствуйте.
Нам неизвестно откуда данные пакеты к вам поступают. Настройте логирование на вашем сервере и посмотрите откуда и куда и зачем данные пакеты идут на ваш сервер. Так же вы имеете возможность заблокировать источники при помощи фаервола."
Пакеты не наши, разбирайтесь сами.
Artem
Единственное что попалось на глаза это кратковременно выдался для днс адрес 192.168.1.1, хотя внутр диапазон вообще 172, а днс это домен контроллер
Cumberbatch
Danil
Чем в микротике кроме торчат можно снять лог входящего арп-трафика чтобы увидеть с каких адресов прилетают пакеты?
Innokentiy
сниффером
 Сергей
@moneron , поведуй как это делается...
Сергей
Александр, все верно. Подскажите, когда к вам можно обратиться с этим вопросом?
Сергей
Напомните послезавтра через @ здесь в чате, ответом на ваш первый вопрос.
Сергей
как Radius на mikrote запустить!? для ауетификации на роутере
sbera
как Radius на mikrote запустить!? для ауетификации на роутере
Во! Вспомнили про мой вопрос. А я ток собрался спросить :)
sbera
Вкратце нужен юзерман на микротике который будет раздавать учетку по микротам. В юзермане должны быть прописаны роутеры, которые будут к нему цепляться. На микротах которые будут цепляется во вкладке system users кнопка ААА включаем RADIUS авторизацию. Далее уже в RADIUS добавляем плюсом новый пункт где указываем тип авторизации login и адрес с "секретом" микротика с юзерманом. в целом все взято отсюда https://wiki.mikrotik.com/wiki/User_Manager/RouterOS_user_Example есть только один нюанс: связки логин-пасс не принимаются. Хотя на юзермане в логах виден запрос и то что он отвергнут по причине: логин-пасс не верны
 Alexey
потом файл забираешь с микрота и открываешь ваершарком
Danil
Попробую так - может там что найдется полезного
 Moneron 🇷🇺
это кошмар-модель
Эта "кошмар-модель" у нас весь хостинг роутила и не морщилась.
Moneron 🇷🇺
и какой порт юзает ео ип тунель чтоб открыть его
Еоип юзает гре, айписек юзает udp:500,4500