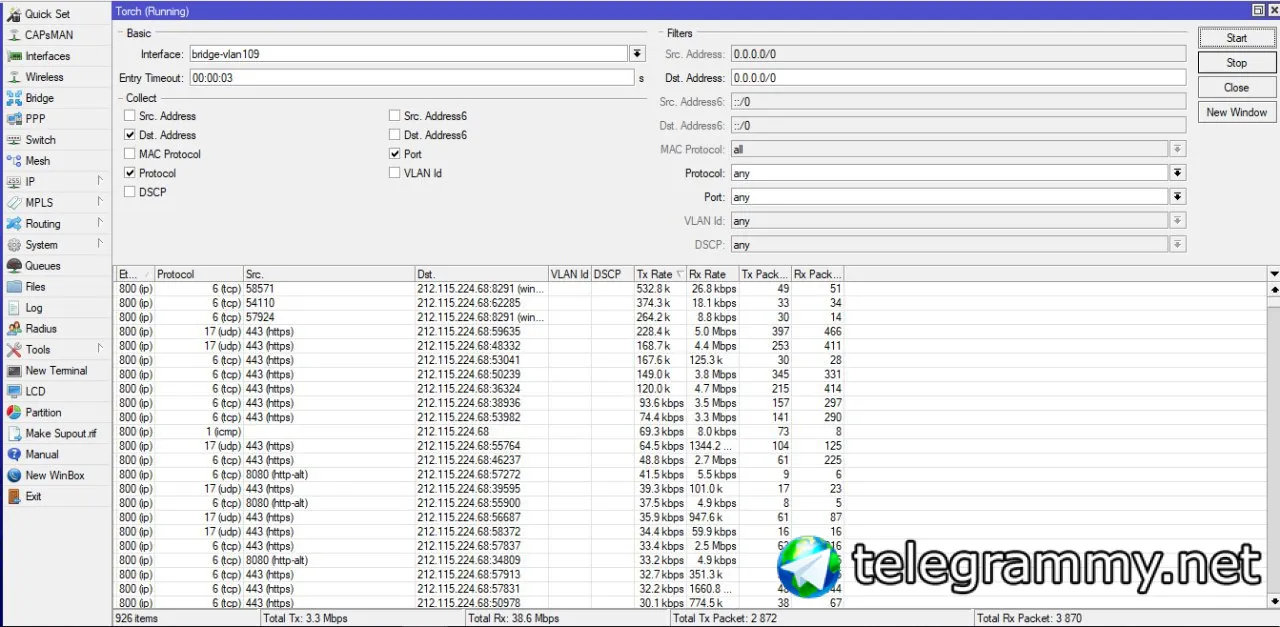
Знаете в чем прикол, когда сайт открываю резолв медленный. Когда в терминале вбиваю nslookup ya.ru 8.8.8.8 - мгновенно
браузер Opera?
случаем VPN не включен в настройках?
 Bomberman

 Andrey
Добрый день! Ума не хватает установить на rb2011Uias дополнительные пакеты, закидываю пакет в файлы, перезагружаю, после перезагрузки никаких изменений
NB
Andrey
ничего
NB
Пакеты под правильную платформу?
NB
Версия свопадает?
Dmytro
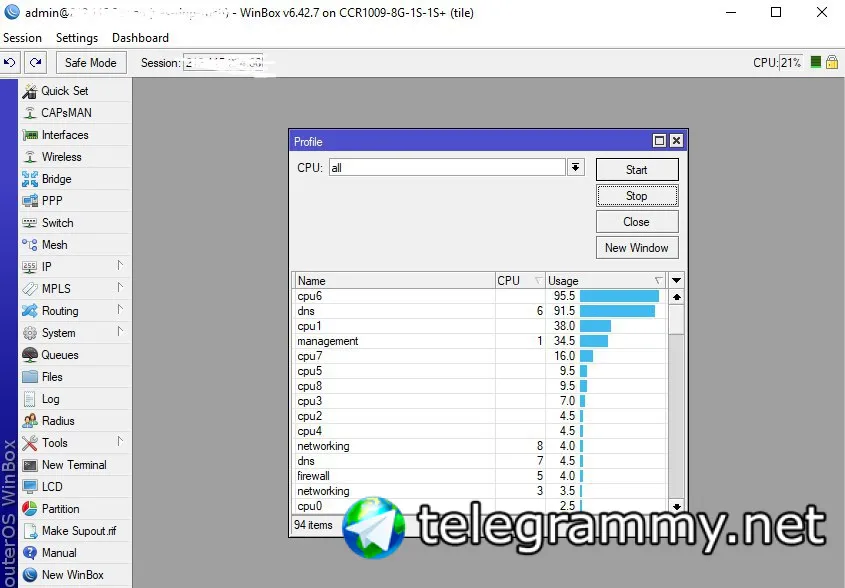 Vladimir
порт 53 снаружи закройте
Vladimir
вас явно используюь как усилителя днс
 😷Драничек
Dmytro
хочу разобраться )
😷Драничек
Дропайте 53 UDP от WAN
Dmytro
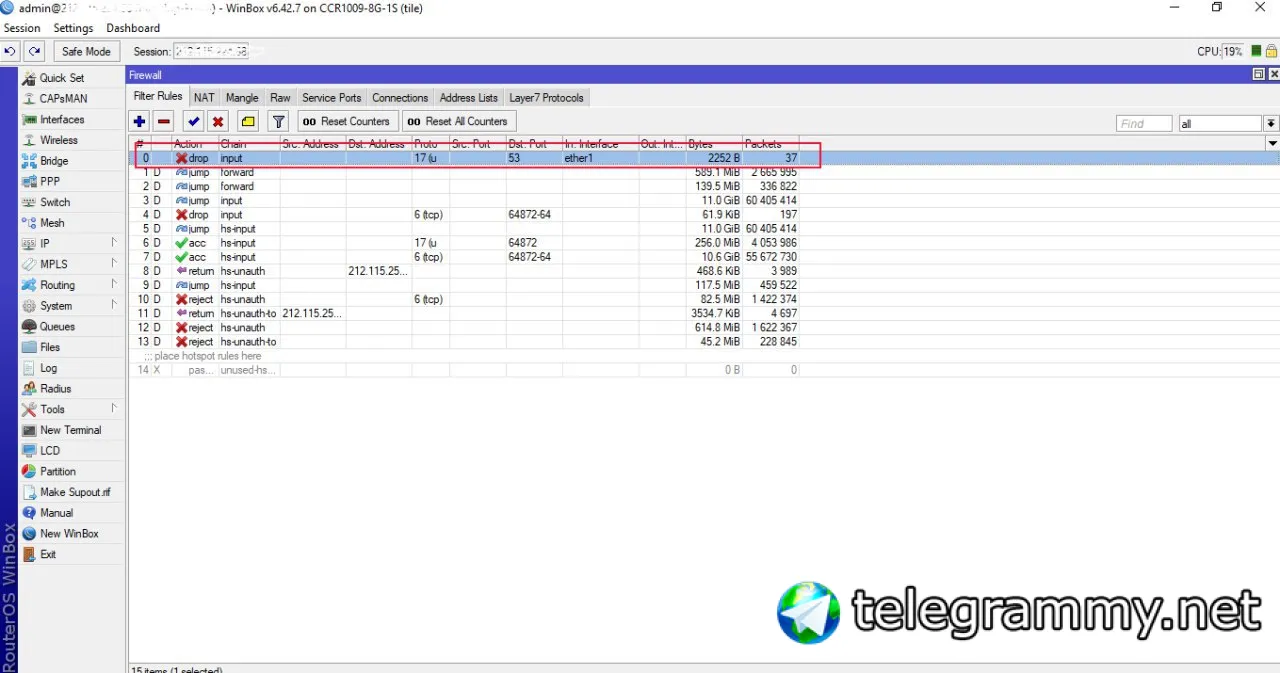
 Artem
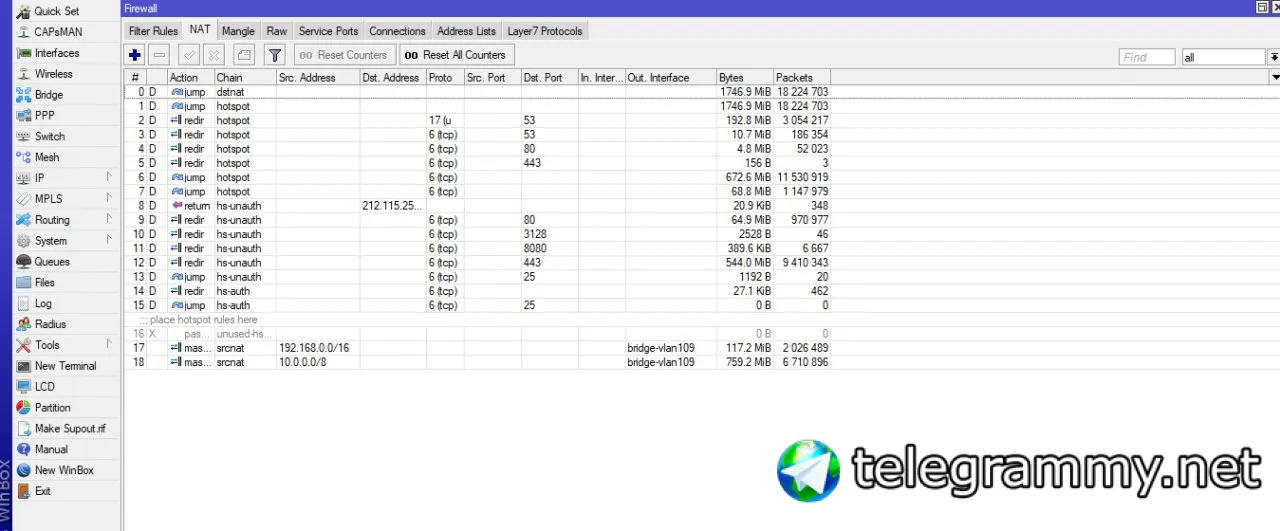
Покажите настройку ната
Artem
Первую вкладку
Artem
Либо экспорт в констли сделайте и снимите нат
Dmytro
 😷Драничек
У вас wan ethernet или pppoe?
Dmytro
ether стат ай пи
Artem
Правила фаервола у вас дикие.
Посмотрите дефолт фаервол и его запрещающие правила
Artem
А по конфигу ната наружка в влану бегает
Artem
Можете посвятить в схему сети вашей?
 Илья
Расскажите насколько большая сеть сколько клиентов кто провайдер авторизации , для чего хотспот
Artem
53 порт на редиректе в нате
Artem
Они не дикие
Дикие что запрещающее правило одно. У сеня из 300 с лишним правил 70 на запрет и на богоны
Artem
И это дома, я уж про корпоратив не говорю
Dmytro
Расскажите насколько большая сеть сколько клиентов кто провайдер авторизации , для чего хотспот
клиентов порядка 100 чел, хотспот раздается по вай фаю, связан с радиусом...провайдер глобальный украинский
Илья
клиентов порядка 100 чел, хотспот раздается по вай фаю, связан с радиусом...провайдер глобальный украинский
Роутер они же настраивали ?
Dmytro
нет, был сотрудник
Cumberbatch
Artem
100 хостов, зачем такой широкий диапазон
😷Драничек
Если сотрудник уволился, видимо он и подгадил)
Artem
Если сотрудник уволился, видимо он и подгадил)
Я тож так думаю. Явно правил нехватать. Может в памяти роутера есть файлики конфы
Artem
Бывает остаются
Artem
Или бэкап
 Dmitrii
нет-нет, давайте для начала - вы баните 53 порт снаружи по udp на порту Ether1. а в интернет выходите через bridge-vlan109?
Dmytro
Artem
Виланы на каком порту висят?
Artem
Вот 109й в часности
Artem
В интерфейсах гляньте
 Danil
Господа!
Такой вопрос:
есть удаленная сетка с интернетом - если в ней развернуть CHR на виртуалке можно ли будет сдеалть его "роутером на палке" и подняв с него туннель наружу ходит через него в удаленную локалку?
Evgeniy
Парни, подскажите решение для ситуации.
Есть 1036-12g-4s
к нему подключен стек свитчей, который может поднимать соединение на 10G, но т.к. микрот 1036-12g-4s имеет только 1G порты, поэтому лаг подключен двумя линками по гигу. На микроте подняты несколько DHCP сервера, которые по VLAN раскидывают сетку в стек, лаггруппу.
Встала необходимость стек соединения с 1G на 10G поднять, каким оборудованием лучше решить этот вопрос ?
В микрот входит 1 sfp линк от провайдера + 2 порта под стек (лаггруппа), которые надо в 10G перевести + 4 медных порта используются на самом микроте. На что заменить действующую модель микрота?
Илья
согласин , 109 банить нужно
ну забаньте , если нагрузка уйдет то клево если нет то копайте в сторону хотспота
Dmytro
ну забаньте , если нагрузка уйдет то клево если нет то копайте в сторону хотспота
не ушла...у нас два хот спота настроенно, на две вай фай сети....вот когда отключаешь хотспот который не на нашем серваке, нагрузка падает.
 Sergey
Evgeniy
на 10 sfp+ можно будет обычный sfp на гиг подключить ?
Sergey
надо было сразу 1036-2S+ брать, а провайдера втыкать через медиа конвертер в один из медных гигабитных (вот кстати опять подтверждается что медные порты на них нахрен ненужны)
Sergey
на 10 sfp+ можно будет обычный sfp на гиг подключить ?
в 1036-2S+ поднимался, но с еплю, приходилось руками с двух сторон конфигурировать
Evgeniy
да, но медяки то же слабое место я считаю, надежнее сразу точка-точка
Sergey
да, но медяки то же слабое место я считаю, надежнее сразу точка-точка
да, по этому я уже кучу лет ною тут и сотрудникам микротика перестать делать медные порты
Evgeniy
)))
Evgeniy
https://mikrotik.ru/katalog/katalog/hardware/routers/operator/mikrotik-ccr1072-1g-8s
Evgeniy
ценник бешенный
Sergey
вот ваша ситуация опять подтверждениен что они нахрен не уперлись
Evgeniy
https://mikrotik.ru/katalog/katalog/hardware/routers/operator/cloud-core-router-1036-8g
Evgeniy
это кошмар-модель
Илья
не ушла...у нас два хот спота настроенно, на две вай фай сети....вот когда отключаешь хотспот который не на нашем серваке, нагрузка падает.
тогда сделайте скриншот настроек профилей серверов хотспотов ради интереса ... еще сделайте ради смеха ip dns cache flush и посмотрите упадет ли нагрузка на днс
Sergey
https://mikrotik.ru/katalog/katalog/hardware/routers/operator/cloud-core-router-1036-8g
у меня такой, использовался только один сфп+ порт
Dmitrii
Sergey
медным портам я так и не смог найти применение
Dmytro
Evgeniy
это тоже самое что и у вас, только с нормальными двумя портами
да, но делать 10G 2 порта, а остальное все на медь - это ужас
Sergey
да, но делать 10G 2 порта, а остальное все на медь - это ужас
да, можно заклеить изолентой, что бы не так больно смотреть было
Sergey
вообще такие роутеры втыкаются в л2 коммутаторы, к которым уже и провы и прочие подключается
Evgeniy
да, можно заклеить изолентой, что бы не так больно смотреть было
в sfp порт можно медяк воткнуть, а вот в медяк sfp не воткнешь.
 Roman
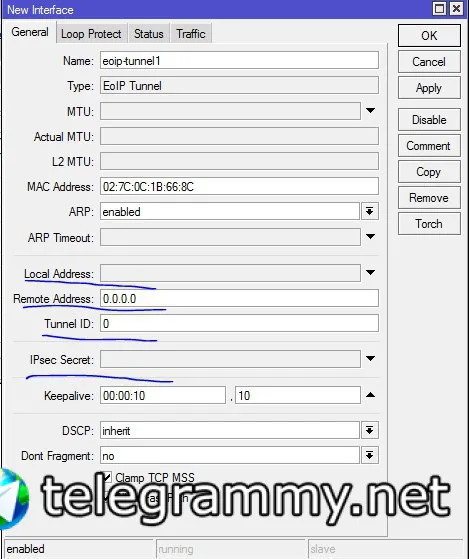
Добрый день, подскажите а кто то пускал eo ip тунель через наружные ип и ипсеком ?
Roman
 Roman
и какой порт юзает ео ип тунель чтоб открыть его
 Alexey
всем привет. у меня тут микрот внезапно начал детектить петлю. в соседях видит себя. локальный бридж на втором интерфейсе, на первом провайдер. за бриджем тупой свитч, за ним компы, телефоны, точка доступа RBwAP2nDr2 и фифи-клиенты. короче ничего, что могло создать петлю.
Alexey
ros 6.42.7
Alexey
нет никаких косяков в ней в этом плане?
Alexey
пока только один вариант - в коммутаторе 2 порта соединили патчкордом
 Innokentiy
то есть eoip это gre
Alexey
и при этом кстати не могу попасть на вифи-точку, даже по мак-телнету, хотя в соседях она есть