 Vladimir


bridge_1
vlan10_eth1
vlan10_eth2
vlan10_eth3
eth4
bridge2
vlan40_eth2
vlan40_eth3
Vladimir
vlan10_eth1 - название влана 10 на интерфейсе eth1
Alexander
ок, спасибо
Alexander
 Vladimir
так вы dhcp повесьте на бридж
Vladimir
а не на интерфейс
Alexander
я так понимаю тогда надо раскидывать вланы по разным бриджам, как он будет отдавать адреса разным вланам?
Vladimir
ну, выше я об этом и говорил вроде бы
 Danil
Господа!
если пробрасывать дстнатом порт винбокса то какой протокол выбирать? тср не работает
настроил подключение по Л2ТП между микротиками.
на р1 есть внешний белый ИП и пытаюсь пробросить порт винбокса с р2 (за туннелем) на внешку.
сетки у обоих р1 и р2 10.0.10.х/24 - от р1 к р2 мапится на 10.99.10.0/24
от р2 к р1 мапиься в 10.199.10.0/24
Внутри сети р1 могу попасть на р2 по винбоксу по адресу 10.99.10.1, а вот проброс порта с внешнего ИП на этот адрес/порт не работает
Есть идеи как победить?
 Moneron 🇷🇺
Без экспорта конфига на pastebin.com никто не поможет. Экстрасенсов уволили.
Mikе
Всем привет. Делаю экспорт/импорт конфига. Импорт на аналогичную железку. В результате, только интерфейсы и caps. Dhcp, firewall , nat... не переносятся. Ошибок при импорте нет. Кто сталкивался?
Vladimir
попробуйте импорт с ключом verbose - там покажет, где падает
Виталий
Всем привет
Задача: удалить все адрес-листы скриптом
Скрипт:
/Ip firewall address-list remove [/ip firewall address-list find]
Работает странно, иногда вообще ничего не удаляет, иногда удаляет часть. По повторном запуске удаляет все что осталось. В логе
Script error: no such item (4)
Как правильно и надёжно удалить все адрес-листы?
С foreach результат тот же
/ip firewall address-list
:foreach i in=[find] do={
:do {
remove $i;
}
}
Danil
https://pastebin.com/qsf3Cbqr
Danil
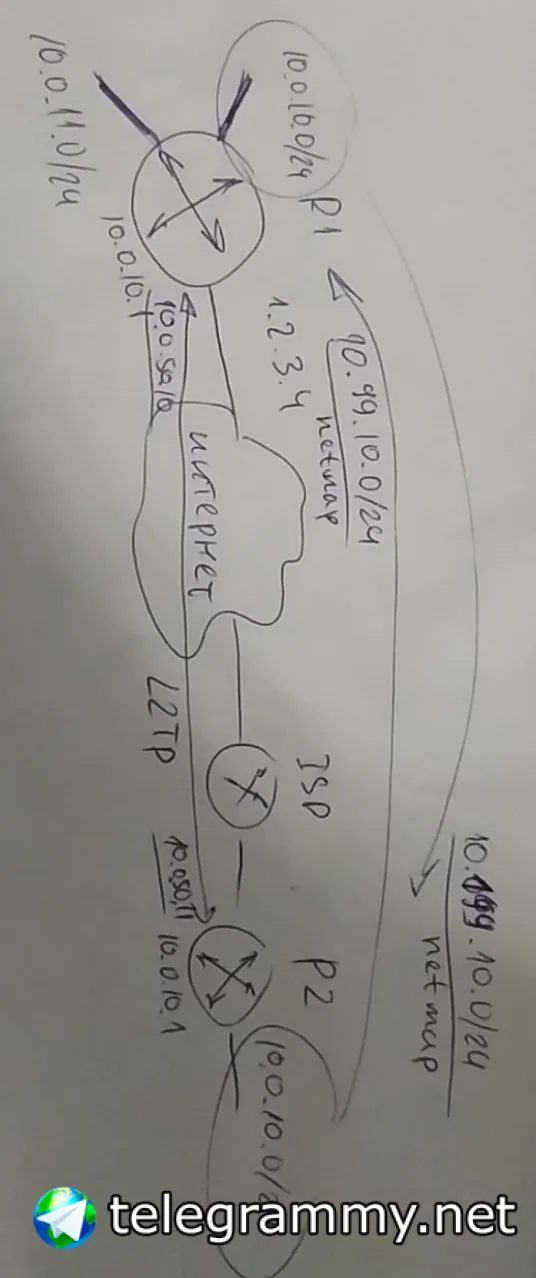
на Р1 из сетей 10.0.10.х и 10.0.11.х настроен мапинг удаленной сети 10.0.10.х на 10.99.10.х
на Р2 сеть 10.0.10.х мапится в 10.199.10.х
из локальных сетей Р1 по адресу 10.99.10.1 доступен Р2 по винбоксу
Проброс порта с белого ип Р1 (1.2.3.4:58292) не идет трафик на 10.99.10.1:8292
Как правильно сделать чтобы с внешнего порта менялись адреса корректно так же как и для сетей 10.0.10.х и 10.0.11.х на Р1?
Dmitry
А может проброс то порта работает, просто ответы не той дорогой возвращаются?
Dmitry
В правилах нигде не указано, что нужно внешнее подключение срцнатить на адрес Р1. Соответственно Р2 шлёт ответы в свой дефолтный маршрут. Логично, что внешний клиент не ждёт таких ответов и отбрасывает их.
Dmitry
Добавьте правило в срцнат, чтобы пакеты на 10.99.10.1:8291 шли от имени Р1, должно взлететт
Danil
Добавьте правило в срцнат, чтобы пакеты на 10.99.10.1:8291 шли от имени Р1, должно взлететт
подскажи как правильно это написать и еще порялок правил же имеет значение ?
Dmitry
add action=src-nat chain=srcnat comment="Winbox to remote hEX" dst-address=10.99.10.1 dst-port=8291 protocol=tcp to-addresses=10.199.10.1 (или какой там есть адрес у Р1)
Dmitry
Можно, наверное, уточнить правило, указав src-address=!10.0.10.0/23. Иначе будет маскировать и запросы из сетей Р1. И да, порядок имеет значение
Danil
спасибо, сейчас попробую
Danil
не взлетело пока
Dmitry
Включите лог на правилах, касающихся удаленного винбокса. Может так хоть понятнее будет. Ну и что в коннекшнах фаера на р1, когда удаленное подключение происходит?
 Avolon
 Avolon
привет
Avolon
не могу понять где еще прописать чтоб заработало ((
Avolon
пните в правельную сторону
Ахмет
пните в правельную сторону
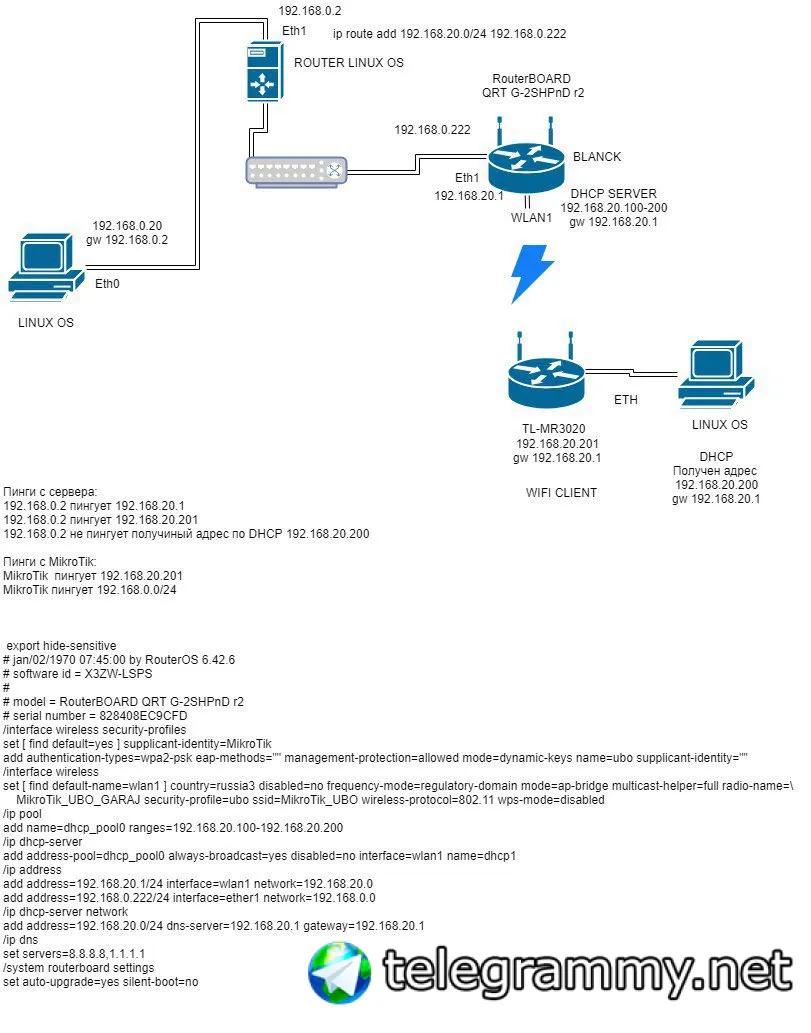
С микрота пинг 20.200
Если нету 20.201 не Бриджит трафик. Пинайтесь туда и смотрите почему
Ахмет
Если есть - проверять все остальное ;)
Avolon
с 20.200 не пенгует 20.201(((
Moneron 🇷🇺
Вообще вифи-клиенты не бриджуют интерфейсы. Почитайте статью
Moneron 🇷🇺
И раз 201 не пингуется, то разбираться нужно с той железкой
Avolon
завтра на столе буду собирать (( а то у даленно делать к дороге))
 Alexey
при чем src-адрес тебе нужно ставить тот, по которому второй мт видит первый с учётом netmap
Moneron 🇷🇺
Достаточно просто маскарад на туннель нарисовать. Если хочется уточнить правило, то маскарадить только винбокс-трафик
Alexey
Достаточно просто маскарад на туннель нарисовать. Если хочется уточнить правило, то маскарадить только винбокс-трафик
он маскарадить тогда будет в свой адрес
Alexey
а второй же видит его в другой сети
Avolon
хм если я вручную прописываю ip на железяке 192.168.20.200и шлюз 192.168.20.1 ,а на МК route 0.200 gw 0.201
то все видят 200
Moneron 🇷🇺
а второй же видит его в другой сети
Для второго мт туннельный адрес будет в коннектед-роуте. Поэтому без вариантов на этот адрес он будет отправлять в туннель
Alexey
а хотя у него же на туннеле другие адреса, да
Alexey
тогда и маскарада достаточно
Alexey
@RT_1_98 а что тебе теперь мешает сменить адресацию? ты же насколько я понял уже можешь попасть на мт за натом из сети первого роутера через туннель
Alexey
и с внутренней сетью можно творить что угодно
Danil
Сменить адресацию мне мешает удаленность в 1000 км и перспектива потери нервного здоровья и благосостояния в случае фэйла.
Весь мой предыдущий опыт по смене настроек сети на микротике однозначно обещает массу грабель с потерей доступа к железку вплоть до нетинстала
Danil
Попробую сделать срцнат или маскарад для винбокс порта
Danil
Я правильно понимаю, что если проброс идёт с 1.2.3.4:58292 то сорсадрес у пакетов в нате будет такой же а не внутренний микротика?
Moneron 🇷🇺
Я правильно понимаю, что если проброс идёт с 1.2.3.4:58292 то сорсадрес у пакетов в нате будет такой же а не внутренний микротика?
Если не меняли, он и не изменится
Moneron 🇷🇺
Сменить адресацию мне мешает удаленность в 1000 км и перспектива потери нервного здоровья и благосостояния в случае фэйла.
Весь мой предыдущий опыт по смене настроек сети на микротике однозначно обещает массу грабель с потерей доступа к железку вплоть до нетинстала
Чего? Нетинсталл после смены адресации? Сдаётся мне, что микротик тут не при чём
Danil
Чего? Нетинсталл после смены адресации? Сдаётся мне, что микротик тут не при чём
лично была история с ХАП АС который после смены адресации пропал из винбокса по ип и по маку и при этом не ресетился кнопкой вообще никак - пришлось шить нетинсталом
Danil
при чем src-адрес тебе нужно ставить тот, по которому второй мт видит первый с учётом netmap
мне нужно 2 правила:
1. дстнат с 1.2.3.4:58291 на х.х.х.х:8291
2. срцнат пакетов на адрес х.х.х.х:8291 на 10.199.10.х чтобы обратные пакеты шли
и вот для правила 1 я ставил адрес и порт назначения 10.99.10.1 (отображаемый на Р1 адрес Р2) и вроде счетчик пакетов тут тикал и в торче на Р2 тоже что-то проскакивало. Считаем что это правильно
а вот на правиле 2 у меня мозг и сломался, как и в случае правильной их очередности
Danil
 Alexey
Сменить адресацию мне мешает удаленность в 1000 км и перспектива потери нервного здоровья и благосостояния в случае фэйла.
Весь мой предыдущий опыт по смене настроек сети на микротике однозначно обещает массу грабель с потерей доступа к железку вплоть до нетинстала
если до такой степени не уверен в своих действиях, на помощь придет safe mode
Alexey
лично была история с ХАП АС который после смены адресации пропал из винбокса по ип и по маку и при этом не ресетился кнопкой вообще никак - пришлось шить нетинсталом
элементарно. адреса ты поменял, а фаервол забыл.
Danil
чтобы сменить адресацию нужно поменять:
1. adresses который на бридже висит
2. DHCP вместе с пулом и прочими настройками
После пункта 1 у меня и пропадет доступ на микротик т.к. хожу я через туннель на его локальный адрес. И что-то я не уверен что я до него достучусь после смены адресации
Danil
элементарно. адреса ты поменял, а фаервол забыл.
фаервол доступ по маку не режет на сколько я знаю
да и сброс потом даже не помогал
Alexey
сделай петлю из бриджа
Alexey
дай ей адрес
Alexey
пропиши маршрут
Alexey
подцепись к этому адресу винбоксом
Alexey
включи safe mode
Danil
с учетом того что я такого не делал никогда еще очень не хочется учится на рабочем объекте за 1000 км
Alexey
и считай у боженьки за пазухой
Danil
что значит "сделай петлю из бриджа?"
Alexey
просто пустой бридж и адрес ему назначь
Alexey
из другой подсети
Alexey
можешь хоть 172.16.1.1
Danil
мне нужно будет создать для этого бриджа маршруты сначала, причем с 2х сторон, так?
Alexey
достаточно с ближнего мт
Danil
а не сломается ли у меня интернет когда я основной бридж ломать начну?
Alexey
с чего бы ему ломаться?
Alexey
у тебя на бридже только локальная сеть
Alexey
для интернета тебе нужен адрес на интерфейсе в сторону провайдера и маршрут по умолчанию через шлюз провайдера
Danil
точка внешняя, роутер хекс