 Innokentiy


красивая картинка. на ней нарисовано, как оспф передает маршруты?
Innokentiy
я вижу маршруты, которые были посчитаны локально процессом SPF
Innokentiy
передачи маршрутов я не вижу
Innokentiy
это печально
 Danil
https://hd.zp.ua/mikrotik-dve-seti-s-odinakovymi-adresnymi-prostranstvami/
настроил все - сетки видят друг друга.
но вот на сам микротик зайти по ссх немогу
уже настроил чтобы он был доступен по всем интерфейсам и все равно - пинг есть а доступа нет
 Moneron 🇷🇺
До этого сталкивался с неверным вычислением маршрута (при вычислении почему-то использовался маршрут по умолчанию, вместо наиболее приоритетного)
Неправильно проставлены значения scope и target scope
 Алексей
Moneron 🇷🇺
Дмитрий, не флудите.
 Дмитрий
Danil
настроил все - сетки видят друг друга.
но вот на сам микротик зайти по ссх немогу
уже настроил чтобы он был доступен по всем интерфейсам и все равно - пинг есть а доступа нет
через тунел причем могу попасть по ссх на wAP AC подключеный к Хексу и снего уже по ссх на сам хекс. напрямую никак - просто висит сессия ссх и все
 HKA
Полтава ДГ/УТ у всех лежит?)
Moneron 🇷🇺
Roman
хочу CRS109-8G-1S-2HnD-IN взять, нужен управляемый коммутатор, какие могут быть грабли?
Anonymous
для каких целей?
Roman
на access level
Anonymous
Так он как l2 свич нечего толком не умеет)
Anonymous
какие функции нужны?
Anonymous
просто L2 и vlan?
Anonymous
Если нужен гигабитный свич,возьмите лучше dgs-1100-10/16/24/ME (именно ME)
Anonymous
а микротик как маршрутизатор
Roman
ну да, loop protect, mst
Roman
то есть сетку на микротиках не собрать? от access до core
Anonymous
собрать, но как свичи я бы не советовал
Anonymous
так как по фунци они не дотяшивают к нормальым полноценным l2 свичам
Anonymous
как core можно
Anonymous
поэтому смотртие на 1110/me серию и 1210/me
Roman
а чего там не хватает?
Anonymous
с мультикастом проблемы
Anonymous
MLD не работает так как хочется
Roman
ну у нас сеть предприятия, мультикаста нет
Roman
есть старые циски и микротики, еще добавлять вендора не хочется
Anonymous
смотря что вы хотите получить
Anonymous
и что предоствлять
Anonymous
если L2 и loop , то пойдет
Roman
окей, спасибо
Виталий
Всем привет
Задача: удалить все адрес-листы скриптом
Скрипт:
/Ip firewall address-list remove [/ip firewall address-list find]
Работает странно, иногда вообще ничего не удаляет, иногда удаляет часть. По повторном запуске удаляет все что осталось. В логе
Script error: no such item (4)
Как правильно и надёжно удалить все адрес-листы?
Виталий
P.s. желательно, но не обязательно не трогать динамические
 Nikolai
Попробуйте с циклом "foreach"
Moneron 🇷🇺
так как по фунци они не дотяшивают к нормальым полноценным l2 свичам
Вы удивитесь, если попробуете его настроить, насколько он "неполноценен". И поверьте, многим "управляемым" свитчам до него очень и очень далеко
Anonymous
802.1x хотя бы добавили
Anonymous
что в интерпрайз уже не пойдет
Anonymous
802.1x только работает у них на 802.11
Moneron 🇷🇺
Думаю, что в ROS7 добавят, а может и раньше. Они сейчас очень плотно пилят свой л2 сегмент.
Anonymous
надеюсь ждать никак UDP в openVPN))
Виталий
 Виталий
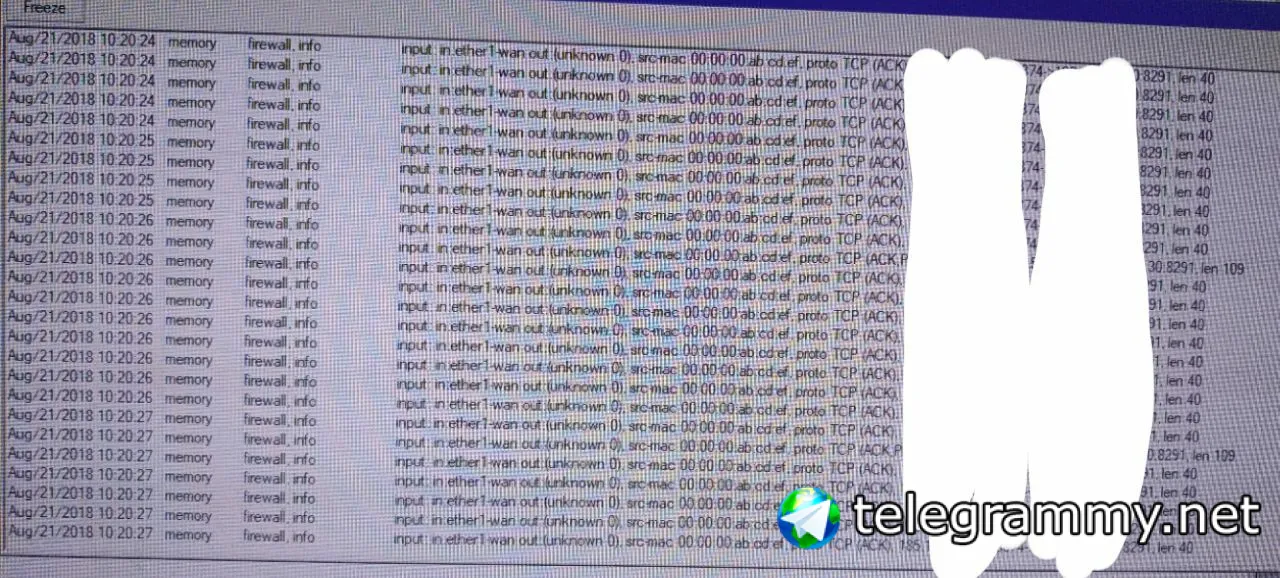
Башню сорвало или провайдер шалит?
 Artem
Странно. На hap ac в черном исполнении который. На eoip не появляется R. Сего только не делал. Со второй стороны стоит хап постарее, там RS. А на этом не хочет... при этом активирую l2tp и могу подключиться к обоим железкам
Artem
А интересен eoip между ними
Bomberman
Виталий
Это начинается когда я захожу по винбоксу. Больше ни на одном мт такого нет
Виталий
Просто "ужас". Галка log стояла. Но прикол с маком мне непонятен
Yevhen
Просто "ужас". Галка log стояла. Но прикол с маком мне непонятен
мак провайдера, наверное... МТ так видит, если снаружи идете
Виталий
мак провайдера, наверное... МТ так видит, если снаружи идете
Ну если бы это было в локалке, я бы подумал что у какой-то мыльницы длинк башню сорвало. Нехорошо же такими маками кидаться, да ещё и провайдеру
Yevhen
Просто "ужас". Галка log стояла. Но прикол с маком мне непонятен
так показало ваше соединение с наружи... при включенном логе
Yevhen
по мне, то норма
Alexander
Всем привет! У меня совсем мало опыта с микротик, может подскажете какой вариант возможен. Есть CCR1036-12G-4S, 2 порта настроены в WAN от провайдера, созданы 3 vlana и добавлены в один bridge, как привязать один порт к одному vlan без тега?
Vladimir
Vladimir
а, на бридже видимо.
Vladimir
создаете бридж, в который включаете нужный вам порт, и влан, в который вы трафик с этого порта хотите пустить
Alexander
interface vlan
Alexander
а какой режим arp ставить?
Vladimir
с настройками по умолчанию все прекрасно взлетит
Alexander
создаете бридж, в который включаете нужный вам порт, и влан, в который вы трафик с этого порта хотите пустить
сделал так, трафик вроде начинает ходить, но dhcp не отдает адрес
Vladimir
а dhcp у вас на что повешен?
Alexander
все вланы на одном бридже
Vladimir
dhcp на бридже?
Alexander
я так понимаю по хорошему их надо раскидать по разным?
Alexander
на влан
Danil
Господа!
если пробрасывать дстнатом порт винбокса то какой протокол выбирать? тср не работает
Vladimir
я так понимаю по хорошему их надо раскидать по разным?
во-первых, кого "их"? Во-вторых, независимо от ответа на первый вопрос - зависит от того, чего вы хотите добиться
Vladimir
bridge-all
vlan10
vlan20
vlan30
———
как-то так у вас?
Alexander
вланы на разные бриджы, сейчас так
Vladimir
ну в таком случае вам достаточно просто порт добавить в этот бридж - и все будет работать.
Alexander
так он будет со всем вланами и тегами
Alexander
а мне без тегов, один влан
Vladimir
да, туда будет трафик со всех вланов попадать. Ну так у вас и так все три влана в указанном мной случае неразграничены
Vladimir
если вы хотите разграничить, то лучше сделать, наверное, как-то так