А почему нельзя сделать в оспф статические интерфейса с разной стоимостью? В одну сторону на 1 канале меньше, в обратную на втором канале меньше.
Точно, делаешь на интерфейсах оспф с обоих сторон другие косты и трафик ходит как тебе нужно
 Bomberman

 yes_future2021
Точно, делаешь на интерфейсах оспф с обоих сторон другие косты и трафик ходит как тебе нужно
Как связать оспф интерфейс с dst адресом?
 Denis
Точно, делаешь на интерфейсах оспф с обоих сторон другие косты и трафик ходит как тебе нужно
Просто интерфейсы должны быть не динамическими, а статическими. И все
Bomberman
Просто интерфейсы должны быть не динамическими, а статическими. И все
Ну почему же… можно и динамические, только если интерфейс отвалился - будет ой… проходили.
А так, да, например ГРЕ-туннель
Bomberman
Вот и я о чём.
Хочется, чтобы в основном маршруты между туннелями чередовались с помощью оспф.
И только для одного dst адреса (либо может будет dst лист) прописать маршрут через gre2
В смысле чтобы через разные интересы по оспф трафик ходил что ли?
yes_future2021
Не знаю, как ещё объяснить
Denis
В соответствии с постановленной изначально задачей...
Задача, что между филиалом и центральным офисом ходили по разным каналам. В одну сторону по одному, в обратную по другому?
yes_future2021
Задача, что между филиалом и центральным офисом ходили по разным каналам. В одну сторону по одному, в обратную по другому?
Нет же. Задача, чтобы трафик ходил по активному (по дефолту 1-й) туннелю.
А на только один определенный локальный адрес в филиале - по 2-му туннелю
Denis
Denis
Мне кажется решение есть, но надо сначала попробовать
Сергей ☭
А вчем проблема указать явный маршрут для dst с конкретным gre?
yes_future2021
Я попробовал для решения своей задачи промаркировать (mark routing) трафик из центра на 192.168.1.50 (для примера),
А потом добавить статический маршрут до 0.0.0.0/0 через шлюз 172.20.1.6 для промаркированного выше трафика.
Чот не работает так
yes_future2021
Совсем. В трассировке до 192.168.1.50 бесконечно чередуются 172.20.1.2 и 172.20.1.1 (пара адресов для GRE1 туннеля)
То есть даже на первом хопе на 172.20.1.6 мы не попадаем
yes_future2021
Забыл добавить, на микротике филиала MAG01 зеркально добавлено аналогчиное правило для маркировки роутинга и статический маршрут
yes_future2021
Если что, вот настройки последнего мною описанного
В центре
/ip firewall mangle
add action=mark-connection chain=prerouting dst-address=192.168.1.50 new-connection-mark=to_1.50 passthrough=yes
add action=mark-routing chain=prerouting connection-mark=to_1.50 new-routing-mark=routing_1.50 passthrough=yes
add action=mark-connection chain=prerouting new-connection-mark=from_1.50 passthrough=yes src-address=192.168.1.50
add action=mark-routing chain=prerouting connection-mark=from_1.50 new-routing-mark=routing_1.50 passthrough=yes
/ip route
add check-gateway=ping distance=100 gateway=172.20.1.6 routing-mark=routing_1.50
=========================================
В филиале
/ip firewall mangle (то же самое, что и в центре)
add action=mark-connection chain=prerouting dst-address=192.168.1.50 new-connection-mark=to_1.50 passthrough=yes
add action=mark-routing chain=prerouting connection-mark=to_1.50 new-routing-mark=routing_1.50 passthrough=yes
add action=mark-connection chain=prerouting new-connection-mark=from_1.50 passthrough=yes src-address=192.168.1.50
add action=mark-routing chain=prerouting connection-mark=from_1.50 new-routing-mark=routing_1.50 passthrough=yes
/ip route
add check-gateway=ping distance=100 gateway=172.20.1.5 routing-mark=routing_1.50
yes_future2021
А вчем проблема указать явный маршрут для dst с конкретным gre?
Я вот переслал сообщения, как у меня не получилось это сделать
Сергей ☭
Я вот переслал сообщения, как у меня не получилось это сделать
Зачем маркировать, делайте явный маршрут с 2х сторон с высшим приоритетом.
yes_future2021
Это простой пример. У меня там будет dst list, а не dst адрес, как сейчас в примере.
А в маршруте можно только один адрес указать
Denis
В принципе есть простой верный и негибкий способ решить задачу. Добавить маршрут до нужного айпи с 32 маской с конкретным шлюзом. А с той стороны ловить коннекшены и маркировать и отвечать туда откуда пришли...
Denis
Чем меньше маска, тем выше приоритет у маршрута
 Moneron 🇷🇺
Можно просто /32 роут прописать
 Ильнур
Добрый вечер! Нужна помощь, я думаю дело пустяковое, для тех кто знает оборудование. Имеется два микротика:
1. RB 2011UiAS-2HnD-IN с маленьким дисплеем. Этот микротик полностью настроен, раздает всем интернет по портам и по вафле.
2. MikroTik wAP ac - новый, только что распаковал, у него один порт, питается по PoE, он сейчас включен, и запитывается от PoE порта первого микротика.
Ильнур
Собственно задача: нужно с точки доступа получить интернет и общую сеть с первым микротиком
Ильнур
 Ильнур
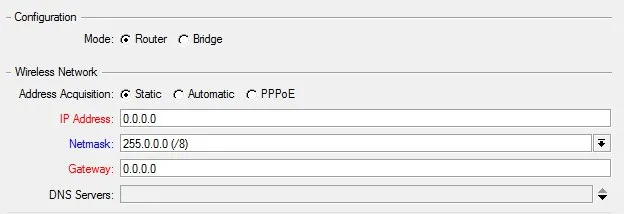
вот тут WAP AC
 Андрей
Добрый вечер! Нужна помощь, я думаю дело пустяковое, для тех кто знает оборудование. Имеется два микротика:
1. RB 2011UiAS-2HnD-IN с маленьким дисплеем. Этот микротик полностью настроен, раздает всем интернет по портам и по вафле.
2. MikroTik wAP ac - новый, только что распаковал, у него один порт, питается по PoE, он сейчас включен, и запитывается от PoE порта первого микротика.
Либо задавайте конкретные вопросы, либо объявите ценник за помощь.
Nick
По идее, в настройках дхцп-сервера указать первым нужный днс
Уже выяснил что нет, так не выйдет
Moneron 🇷🇺
Собственно задача: нужно с точки доступа получить интернет и общую сеть с первым микротиком
Сбросьте весь конфиг, создайте бридж, запихайте в него эзернет и вифи, настройте вифи. Квиксет забудьте, как страшный сон
Roman
Добрый вечер, на Hap lite netinstall в первый же порт?
Moneron 🇷🇺
Добрый вечер, на Hap lite netinstall в первый же порт?
Если на железке нет BOOT порта – то всегда первый (95% железа)
Moneron 🇷🇺
На ццр BOOT-порт подписан
Moneron 🇷🇺
Пруф у меня дома под столом. Через дней 12 смогу сфоткать
 Алексей
poe/boot иногда помечается...
Алексей
😊
 Михаил
Извиняюсь что вопрос не по теме, подскажите, грамотные люди, на всевозможных умных и не умных свичах строится таблица маршрутизации, сейчас я перестроил сеть, она сама со временем обновится или нужно всё таки перезагрузить свичи чтобы они перезаписали эту таблицу с нуля?
 Илья
обновится
Михаил
сама? через какое то небольшое верно?
Илья
да сама, все верно
Михаил
спасибо :)
 Владимир
Речь об арп таблице?
Владимир
Она перестраивается моментально
Илья
я думаю речь идет о таблице мак адресов
Михаил
ну по идее больше ничего в свичах и не храниться? или я заблуждаюсь?
Михаил
у меня офисная сеть была 192,168,3,0/24 сдела 192,168,2,0/23
Михаил
чтобы расширить доступный пул адерсов
 Cooper
вы написали таблица марш-и
Cooper
на обычных L2 нет такого
Владимир
Всё ок. Не парься. Свичи сами перестроятся
Михаил
спасибо ещё раз :)
Владимир
Уже перестроились
Moneron 🇷🇺
Извиняюсь что вопрос не по теме, подскажите, грамотные люди, на всевозможных умных и не умных свичах строится таблица маршрутизации, сейчас я перестроил сеть, она сама со временем обновится или нужно всё таки перезагрузить свичи чтобы они перезаписали эту таблицу с нуля?
Разочарую. На обычных l2 коммутаторах таблица маршрутизации не строится.
Михаил
напутал терминалогию по незнанию :)
Алексей
Там таблица комутации зато есть :)
Moneron 🇷🇺
Вот она есть, да
Виталий
Всем привет
3 роутера A B C, настраиваю оспф. Роутер A и B видят друг друга, маршруты натянули. Роутер B видит в Neighbors роутер C, но роутер C молчит, нету соседей заявляет. На всех трёх сделан loopback bridge, id у всех разные.
Фаервол?
Виталий
Между B и C прямой линк 100мбит витуха
Moneron 🇷🇺
98%, что фаервол
Cooper
анонсируемые сети везде добавлены
Виталий
Сети да. Щас фаер покручу
Moneron 🇷🇺
На инпут нужно открыть протокол 89
Виталий
Ещё вопрос, записал в мемуарах по MTCRE что "интерфейс пользователей надо сделать пассивным, чтобы в нем не гуляли анонсы ospf". А как?
Moneron 🇷🇺
роутинг-оспф-интерфейсес. Открываете пользовательский — копи — пассив — ок
Виталий
👍 Благодарю
Moneron 🇷🇺
Виталий
Только не анонсы, а hello-пакеты :)
Ну я грешу в терминах. Имел ввиду чтобы там OSPF не пытался искать соседей.
Vadim
Добрый день, есть ли у микротика железка, которая умеет gre-ipsec 100+ mbits/s?
 Сергей
hEX
Bomberman
Почти любая с аппаратным шифрованием
Сергей
https://wiki.mikrotik.com/wiki/Manual:IP/IPsec#Hardware_acceleration
Vadim
100+ по ipsec-gre в 1 канале
Vadim
либо для быстрого vpn другого вендора брать?...