 Vladimir


трафик между сетями в форварде у файрвола регулируете
 Alexander
если в фаерволе убрать все правила и сделать accept всякие "бяки" лесть не будут?
Vladimir
обязательно будут
Vladimir
так вам трафик между сетями нужно как-то ограничивать или не нужно?
Vladimir
если нужно - ограничиваете. Если не нужно - не ограничиваете
Alexander
ну в плане чтобы между сетями не бегали dhcp запросы к примеру
Alexander
весь пользовательский траффик нужен
Vladimir
так они и не будут бегать, на каком основании им бегать
Vladimir
у вас они бегали потому, что вы зачем-то бридж собрали
Alexander
т.е. по факту если я грохну бридж все будет работать?
Alexander
т.е. 5 интерфейсов со статическими адрессами не связанные ни мастер портом ни бриджем
Vladimir
дак да.
Vladimir
Только обновите прошивку
Alexander
а какая сейчас актуальная?
Vladimir
а то мастер-порты уже отменили, и я думаю, что у вас старая уязвимая прошивка. Потому что вряд ли вы сидите на ветке bugfix-only
Vladimir
на сайте можете посмотреть. Вроде 6.42.6
Alexander
нашел, спасибо
Alexander
попробую убрать бридж и глянуть что из этого выйдет
keeper
никто не знает какой командой экспортнунть дефолтные настройки микротик?
 Moneron 🇷🇺
system default-conf print (file=filename)
keeper
вот спасибо, раньше делал а потом долго не использовал и забыл ))
 yamakad
Привет, я в теме микротиков недавно и ещё не все понял
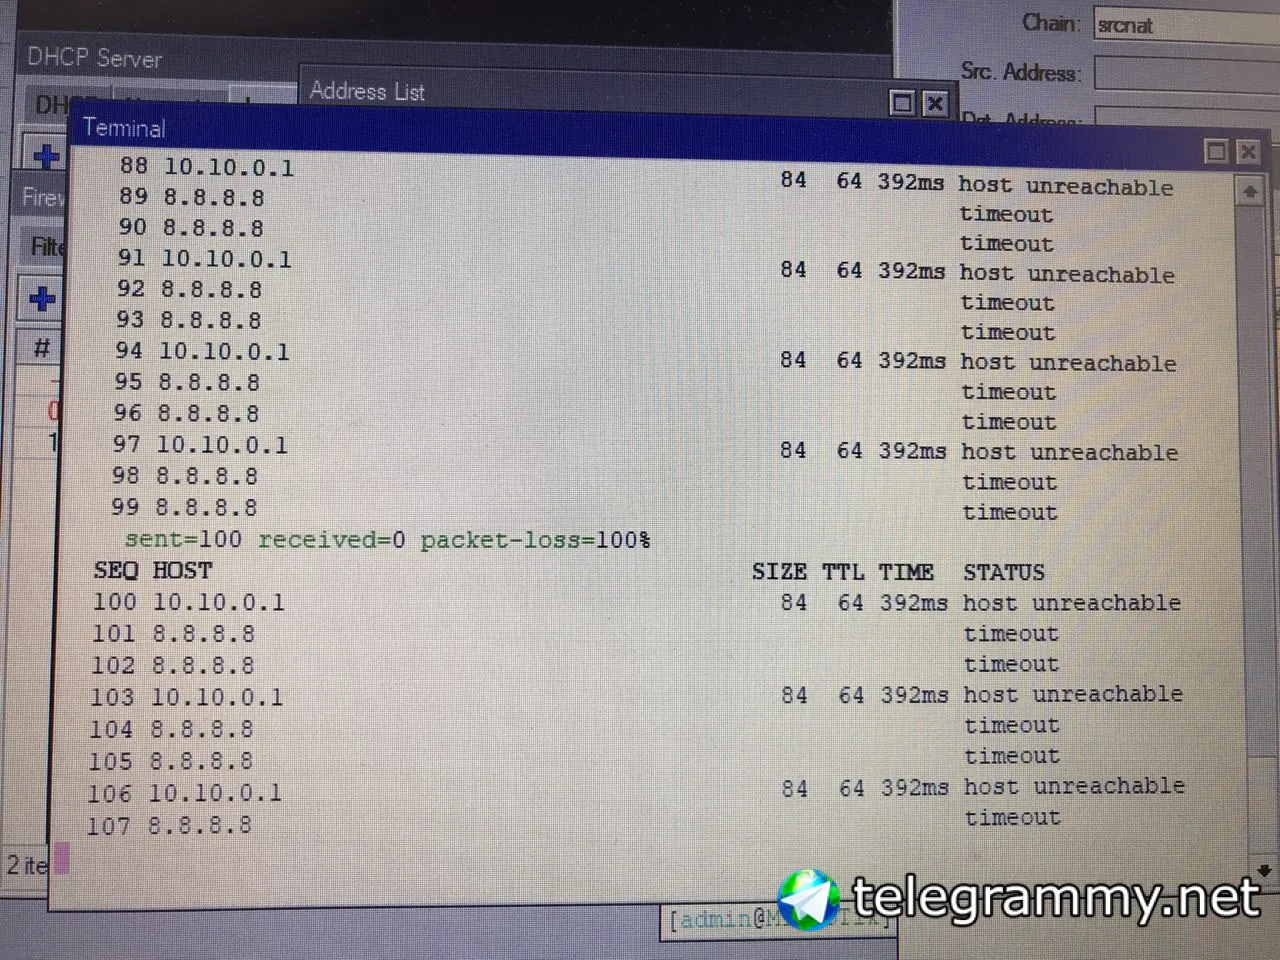
Настроил роутер с модемом, в винбоксе пинги проходят, а инета нет
Также пинги не проходят в командной строке. Что я не так делал?
Заранее спасибо.
Moneron 🇷🇺
99% некорректно настроили нат
Moneron 🇷🇺
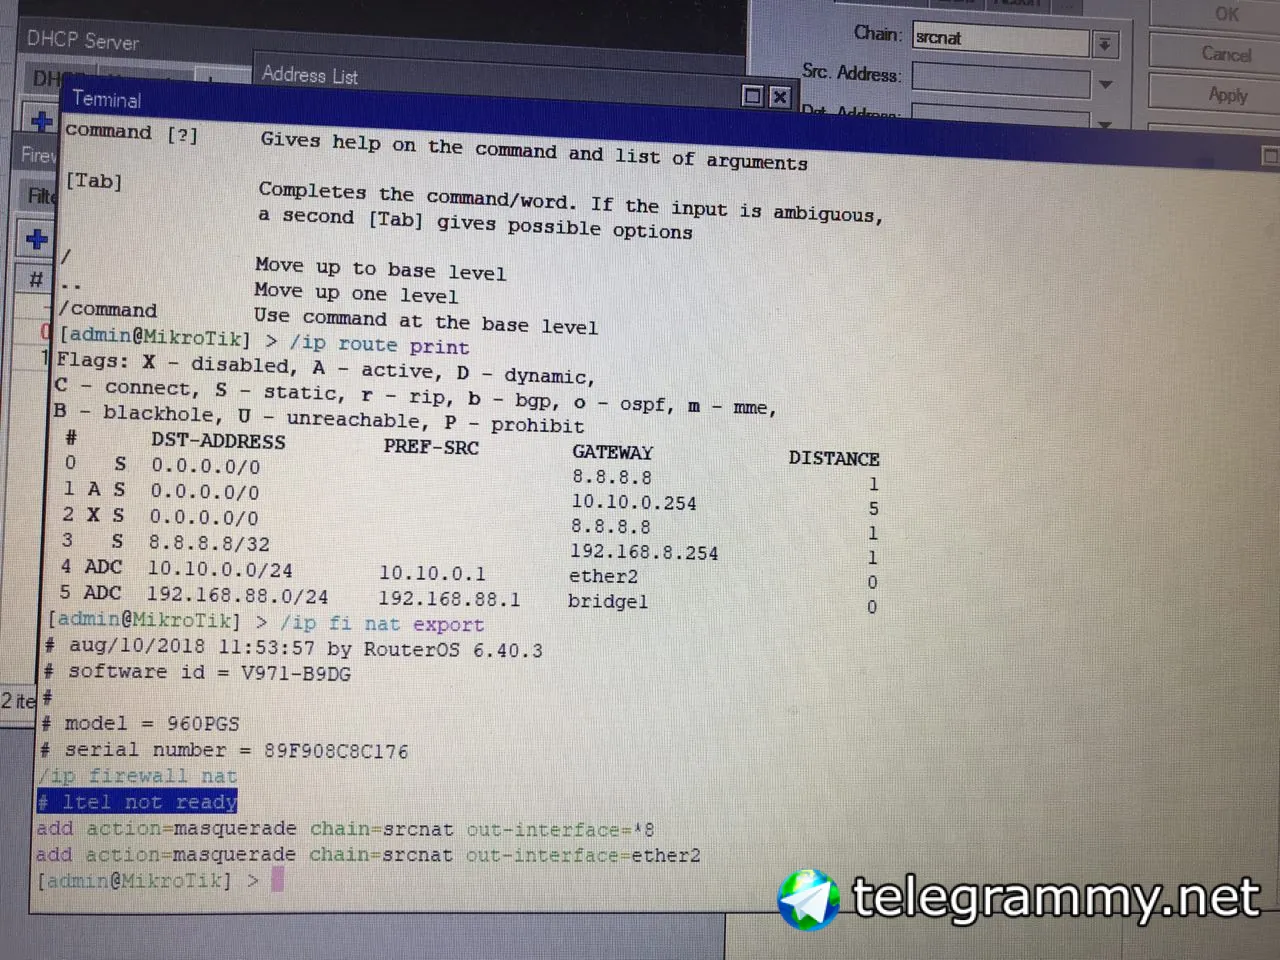
Покажите вывод
/ip route print
/ip fi nat export
yamakad
 Алексей
можно только первую строку
Алексей
Покажите вывод
/ip route print
/ip fi nat export
yamakad
 Bomberman
резервирование с рекурсией что ли?
yamakad
Ага
 Kartograf
Moneron 🇷🇺
Обновите ось, иначе сломают сразу
Moneron 🇷🇺
У маршрута под номером 3 в списке явно анричибл шлюз, из-за этого и он не активен, и дефолт через гугл.
Dmitry
Ребята, а бу оборудование Кто-нибудь продаёт?
Интересует коммутатор DGS-3120-48TC
Moneron 🇷🇺
И нужно посмотреть значения скоп и таргет скоп на роутах. Хотя проще всего сделаь скоп=10 у того же маршрута номер 3
yes_future2021
Всем привет)
yes_future2021
Был на курсах у Алексея, посоветовал ваш канал
 demonjeke
Был на курсах у Алексея, посоветовал ваш канал
ммм, инетересно, что за курсы?, где можно посмотреть\послушать?
Nick
Подскажите плз, как микрот отрабатывает список днс, нужно чтобы был один основной, а второй только если недоступен первый. Штатными средствами не реализуется?
yes_future2021
ммм, инетересно, что за курсы?, где можно посмотреть\послушать?
mikrotik-courses.ru
вот эти
yes_future2021
Так, ладно. У меня вопрос есть, связанный с роутингом
yes_future2021
Сейчас опишу вкратце. Может, тыкните меня носом, в какую сторону смотреть
yes_future2021
В общем, у нас есть центральный офис и филиалы. В офисе центральный микротик с одним (пока) провайдером с белым статическим адресом. В филиалах по два провайдера с белым статическим адресом.
От каждого из провайдеров в филиале до айпишника офиса проложена по одному IPsec over GRE туннелю (IPsec в транспортом режиме, соответственно).
Также настроена элементарная динамическая маршрутизация через OSPF, где в backbone загнаны подсеть центр.офиса, все подсети филиалов и все служебные подсети для GRE адресации.
Соответственно, до каждого филиала у нас два туннеля. OSPF Interface для 1-го GRE туннеля: Cost 10, Use BFD
OFPF Interface для 2-го GRE туннеля: Cost 20, Use BFD
То же самое зеркально для OSPF интерфейсов соответствующих GRE туннелей на центральном роутере.
Всё работает: одновременно активны 2 туннеля. Маршрут до центр.офиса идёт через 1-й туннель. Если 1-туннель падает, то благодаря BFD это моментально чекается, и маршрут прокладывается через 2-й туннель.
Надеюсь, нормально объяснил
yes_future2021
Теперь вопрос
yes_future2021
Можно ли как-то сделать, чтобы трафик из центра до определённых локальных адресов в филиале шёл через 2-й тоннель? Он ведь активен, но большую часть времени простаивает.
 Master
load balanced
Master
?
Vladimir
yes_future2021
в бондинг интерфейсы посадить можно
Бондинг - это объединение, как я понимаю. А нужна "балансировка"
К тому же в бондинг нельзя загнать GRE
Vladimir
гре промохал, да
yes_future2021
Сейчас скину кусок таблицы маршрутизации, чтобы поконкретнее было
Vladimir
а вот бондинг тем не менее умеет балансировку, еще и разными методами
Vladimir
но у вас там тока до определенных адресов задача, так что не подходит
Nick
мне кажется только дополнительную таблицу маршрутизации и маркировать
Vladimir
можно наверное руками прописать маршруты через другой тоннель, но как-то это не очень
Vladimir
ну или так, да, но тоже как-то не очень
Vladimir
можно еще фильтрами модифицировать то, что по ospf прилетает-улетает
Nick
можно еще фильтрами модифицировать то, что по ospf прилетает-улетает
оно intra-area маршруты не фильтрует, наскок я помню
yes_future2021
То есть смотрим из центра, например. Маршрут в подсеть 192.168.1.0 идёт через 172.20.1.2 - это адрес GRE туннеля, проложенного через 1-го провайдера со стороны филиала.
Если 1-й провайдер филиала становится недоступен, то маршрут в подсеть 192.168.1.0 перестраивается и идёт через 172.20.1.6 - это адрес GRE туннеля, проложенного через 2-го провайдера со стороны филиала.
yes_future2021
Я попробовал для решения своей задачи промаркировать трафик из центра на 192
yes_future2021
Я попробовал для решения своей задачи промаркировать (mark routing) трафик из центра на 192.168.1.50 (для примера),
А потом добавить статический маршрут до 0.0.0.0/0 через шлюз 172.20.1.6 для промаркированного выше трафика.
Чот не работает так
yes_future2021
но у вас там тока до определенных адресов задача, так что не подходит
Да в принципе можно и по-вашему задачу поставить. Я просто подумал, что разграничить условия конкретными адресами проще, чем тип трафика выявлять (или чем там бондинг может оперировать)
 Павел
Не работает совсем или только в одну сторону?
yes_future2021
Не работает совсем или только в одну сторону?
Совсем. В трассировке до 192.168.1.50 бесконечно чередуются 172.20.1.2 и 172.20.1.1 (пара адресов для GRE1 туннеля)
То есть даже на первом хопе на 172.20.1.6 мы не попадаем
yes_future2021
Я попробовал для решения своей задачи промаркировать (mark routing) трафик из центра на 192.168.1.50 (для примера),
А потом добавить статический маршрут до 0.0.0.0/0 через шлюз 172.20.1.6 для промаркированного выше трафика.
Чот не работает так
Забыл добавить, на микротике филиала MAG01 зеркально добавлено аналогчиное правило для маркировки роутинга и статический маршрут
yes_future2021
Если что, вот настройки последнего мною описанного
В центре
/ip firewall mangle
add action=mark-connection chain=prerouting dst-address=192.168.1.50 new-connection-mark=to_1.50 passthrough=yes
add action=mark-routing chain=prerouting connection-mark=to_1.50 new-routing-mark=routing_1.50 passthrough=yes
add action=mark-connection chain=prerouting new-connection-mark=from_1.50 passthrough=yes src-address=192.168.1.50
add action=mark-routing chain=prerouting connection-mark=from_1.50 new-routing-mark=routing_1.50 passthrough=yes
/ip route
add check-gateway=ping distance=100 gateway=172.20.1.6 routing-mark=routing_1.50
=========================================
В филиале
/ip firewall mangle (то же самое, что и в центре)
add action=mark-connection chain=prerouting dst-address=192.168.1.50 new-connection-mark=to_1.50 passthrough=yes
add action=mark-routing chain=prerouting connection-mark=to_1.50 new-routing-mark=routing_1.50 passthrough=yes
add action=mark-connection chain=prerouting new-connection-mark=from_1.50 passthrough=yes src-address=192.168.1.50
add action=mark-routing chain=prerouting connection-mark=from_1.50 new-routing-mark=routing_1.50 passthrough=yes
/ip route
add check-gateway=ping distance=100 gateway=172.20.1.5 routing-mark=routing_1.50
Павел
Как то сложно... Маршрут активен?
yes_future2021
Да, активен
yes_future2021
Активен через GRE2 туннель
Cumberbatch
Можно ли как-то сделать, чтобы трафик из центра до определённых локальных адресов в филиале шёл через 2-й тоннель? Он ведь активен, но большую часть времени простаивает.
Создайте отдельную таблицу rout-man-01 допустим где маршруты будут типа с метрикой 1
Dst = 0.0.0.0/0 gw = 172.20.1.2%имяgre1интерфейса (можно чекать шлюз для надёжности)
И второй с метрикой 2
Dst = 0.0.0.0/0 gw = 172.20.1.6%имяgre2интерфейса
Затем mangle меняйте таблицу на rout-man-01 для исходящего нужного трафика.
С обратной стороны наоборот. Должно сработать.
Cumberbatch
Создайте отдельную таблицу rout-man-01 допустим где маршруты будут типа с метрикой 1
Dst = 0.0.0.0/0 gw = 172.20.1.2%имяgre1интерфейса (можно чекать шлюз для надёжности)
И второй с метрикой 2
Dst = 0.0.0.0/0 gw = 172.20.1.6%имяgre2интерфейса
Затем mangle меняйте таблицу на rout-man-01 для исходящего нужного трафика.
С обратной стороны наоборот. Должно сработать.
Для других офисов аналогично соответственно.
yes_future2021
Создайте отдельную таблицу rout-man-01 допустим где маршруты будут типа с метрикой 1
Dst = 0.0.0.0/0 gw = 172.20.1.2%имяgre1интерфейса (можно чекать шлюз для надёжности)
И второй с метрикой 2
Dst = 0.0.0.0/0 gw = 172.20.1.6%имяgre2интерфейса
Затем mangle меняйте таблицу на rout-man-01 для исходящего нужного трафика.
С обратной стороны наоборот. Должно сработать.
Не очень пока понятно. Я сейчас не на рабочем месте. Потом вникну и попробую. Но с виду кажется, что что-то не то
 Sergey
и смысл тогда от ваших оспф Ж)
Sergey
если такие кастылинги
yes_future2021
Вот и я о чём.
Хочется, чтобы в основном маршруты между туннелями чередовались с помощью оспф.
И только для одного dst адреса (либо может будет dst лист) прописать маршрут через gre2
Cumberbatch
Вот и я о чём.
Хочется, чтобы в основном маршруты между туннелями чередовались с помощью оспф.
И только для одного dst адреса (либо может будет dst лист) прописать маршрут через gre2
Так я вам и говорю. Все оставляете как есть. Добавляете на каждый офис по отдельной таблице где просто два дефолта с разными метриками. И туда загоняете манглом то что надо
 Denis
Вот и я о чём.
Хочется, чтобы в основном маршруты между туннелями чередовались с помощью оспф.
И только для одного dst адреса (либо может будет dst лист) прописать маршрут через gre2
А почему нельзя сделать в оспф статические интерфейса с разной стоимостью? В одну сторону на 1 канале меньше, в обратную на втором канале меньше.
Bomberman
Подскажите плз, как микрот отрабатывает список днс, нужно чтобы был один основной, а второй только если недоступен первый. Штатными средствами не реализуется?
По идее, в настройках дхцп-сервера указать первым нужный днс