 Михаил


пффф, фигня делов, всего лишь 120 точек перелопатить :)
 Anonymous
шта
Anonymous
аа)))))
Anonymous
а как ты так быстро транслитеровал
Михаил
вверх нажал и переписал
Anonymous
я думал сочетание клавиш
Anonymous
пффф, фигня делов, всего лишь 120 точек перелопатить :)
все ж говорят что опен впн на микротике плохой
 Artem
Нормальный он. Просто если в микротике впн не решает нужных задач, нужно использовать другого вендора и все.
Виталий
Народ, завел ipsec между rb951g ros 6.42.1 и dlink dir140L. Вроде все дышит, но периодически в логе interface warning: ipip tunnel transmit loop detected, downing interface for 60 seconds. Пересекающихся сетей за железками нет. Гугл считает это болезнью старых ros 6.22 и иже с ними. Куда смотреть, как лечить?
 Moneron 🇷🇺
Народ, завел ipsec между rb951g ros 6.42.1 и dlink dir140L. Вроде все дышит, но периодически в логе interface warning: ipip tunnel transmit loop detected, downing interface for 60 seconds. Пересекающихся сетей за железками нет. Гугл считает это болезнью старых ros 6.22 и иже с ними. Куда смотреть, как лечить?
Возможно, keepalive так отрабатывает. Отключите его.
Виталий
Отключён (поле для параметра пустое)
Виталий
Заметил одну гадость: пока ipip up, actual mtu постепенно падает, и при достижении ~250 случается эта ошибка
Виталий
Actual mtu сразу поднимается до 1426
Виталий
Ждёт минуту, и потом снова обратный отсчет
Виталий
Выставил вручную мту на максимальный что бывает в actual, усыхать и падать перестал.
Виталий
1426
 Кирилл
Всем привет!
Как можно гарантировать одному устройству (статический адрес) канал в 5-7 мегабит? то есть чтобы он всегда мог работать стабильно
Anonymous
 Дмитрий
Всем привет!
Как можно гарантировать одному устройству (статический адрес) канал в 5-7 мегабит? то есть чтобы он всегда мог работать стабильно
За гарантированную полосу отвечает параметр limit-at, но чаще такие вопросы решают с помощью приоритетов и при необходимости добавляют limit-at.
Но, имейте в виду, что там всё сложно. И просто добавить правила для одного адреса не получится. Точнее получится, но работать не будет.
 ping win.us
По Ubiquiti тут вопрос можно задать? Или поделитесь чатом где можно
 Обсессивно беспечное начало основополагающих раздумий
Задавай
 yamakad
Такой вопрос.
Есть Mikrotik hex poe lite необходимо докупить Бп, чтобы он мог запитать 4 poe устройства
Какой по характеристикам он должен быть?
А то ничего не могу найти по этой теме.
Заранее спасибо.
 Aleksandr
Лайт вроде тока 24в умеет
yamakad
Спасибо
yamakad
А по амперам максимум 5 или 2.5А?
 Sergey
смотри максимальное напряжение какое у всех устройств и выбери минимальное из них, ток смотри по мощности устройств при выбоанном напряжении
Sergey
плюс посмотре в документации хекса какую максимальную мощность устройств он может выдать, сам не расплавясь
Sergey
весь ток же пойдет через тоненькие контакты езернет портов и стабилизаторы хекса
Sergey
4 пое устройства же могут быть разные, как кап лайты которые ничего не тратят, так и какие нибудь камеры с обогревом
Aleksandr
Хекс пое комплектуется БП 24в 2,5а обычно этого хватает на 4 порта
Aleksandr
Камеры на 24в это большая редкость
Sergey
ну вот блок питания на 60 ватт, сам хекс сколько то потребляет, и на остальные устройства остается ватт по 10-13
Sergey
в спецификации устройств надо посмотреть их максимальное потребление
ping win.us
Задавай
Ubnt NS m5 к двум портам подключены кабели. До обновления между двумя лан все работало. Сейчас пинги идут а сетевые ресурсы не открываются. Приходится внутри бриджа проброс портов делать.
 Grigorii
Всем салют!
Grigorii
Кто занимается разработкой для роутеров микротик и может сделать программу отправляющую данные с роутера во внешний мир напишите пожалуйста в ЛС
Nick
подскажите, две локалки, между ними l2tp, роутинг, все дела. Можно ли сделать чтобы между ними мультикастDNS ходил?
 Andrey
Тщательнее вычистите логины-пароли из конфигов и на pastebin их
sbera
Всем привет Есть вопрос. Есть две сети на одном микротике адресация указана в конфиге ниже
Сеть XXX имеет доступ куда угодно. Сеть yyy имеет доступ в интернет, но не в сеть XXX, так же доступ из УУУ в интернет разрешен только на группу адресов allowed
В NATe стандартный маскарадинг, проброс портов и переадресация на прокси для сети УУУ.
ссылка на конфиг:
https://pastebin.com/JjqTSQZc
Данный конфиг ведет себя как-то некоректно:
Предположительно куда бы мы не пошли из сети YYY в браузере нас должно кидать на somesite.ru Но такого не происходит вместо редиректа, он (браузер) просто не показывает др. страницы.
Подскажите в чем косяк?
Андрей
косяк в ssl может?
Sergey
он был хорошо в прошлом веке во времена irc когда в одном сообщении не больше 512 символов включая служебные. Сейчас вполне нормально скинуть конфиг сюда если размер приемлимый, или файлом если длинный. Он хотя бы будет в одном ресурсе, а не раскидан на множестве.
 Владимир
он был хорошо в прошлом веке во времена irc когда в одном сообщении не больше 512 символов включая служебные. Сейчас вполне нормально скинуть конфиг сюда если размер приемлимый, или файлом если длинный. Он хотя бы будет в одном ресурсе, а не раскидан на множестве.
В пастбин всё удобно читать. А представь себе длинный конфиг в чате на телефоне. Поэтому негласное правило кидать конфиги через пастбин. Тем самым не засоряя чат
 Abdurahim
:
Приветствую! Делаю по мануалу ikev2. Клиент windows 10 ругается (Ike не удаётся найти действительный сертификат компьютера ). Сертификат делаю и импортирую по мануал. в чем проблема?
 Алексей
можно было бы и ссылку на упомянутый мануал приложить
Abdurahim
https://wiki.mikrotik.com/wiki/Manual%3AIP/IPsec#Road_Warrior_setup_using_IKEv2_with_RSA_authentication
 Yerzhan
здраствуйте! как настроить capsman чтобы работали как одна wifi сеть?
Владимир
Настроить это сделать всё за Вас или нужен мануал?
Yerzhan
мне нужен мануал
Владимир
Он немного устарел, но вполне годный. https://forummikrotik.ru/viewtopic.php?t=6248
Artur
У меня такой вот ещё есть
https://2keep.net/mikrotik-capsman-v2-hap-ac-lite/
sbera
извините, оформил как просили.
sbera
Всем привет Есть вопрос. Есть две сети на одном микротике адресация указана в конфиге ниже
Сеть XXX имеет доступ куда угодно. Сеть yyy имеет доступ в интернет, но не в сеть XXX, так же доступ из УУУ в интернет разрешен только на группу адресов allowed
В NATe стандартный маскарадинг, проброс портов и переадресация на прокси для сети УУУ.
ссылка на конфиг:
https://pastebin.com/JjqTSQZc
Данный конфиг ведет себя как-то некоректно:
Предположительно куда бы мы не пошли из сети YYY в браузере нас должно кидать на somesite.ru Но такого не происходит вместо редиректа, он (браузер) просто не показывает др. страницы.
Подскажите в чем косяк?
Anonymous
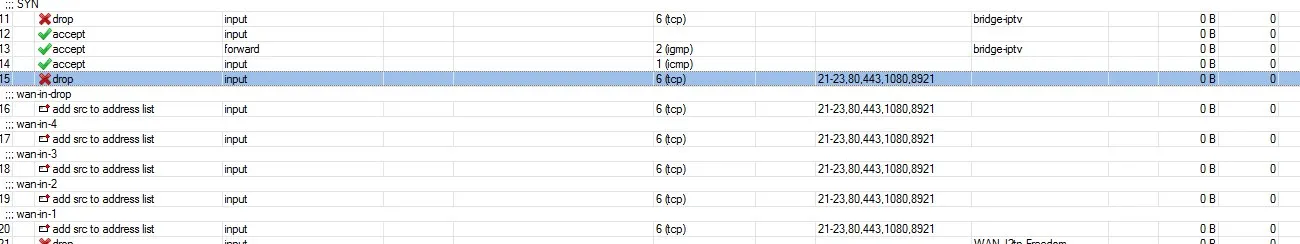
Коллеги, подскажите, залипание правил filter в ROS кто-то уже замечал/репортил?
Вчера столкнулся с еретическим поведением микрота - отключил правила filter, затем включил через откат действия и получил лог-файл с попытками залогиниться с левых адресов. При этом правила выглядели активными, а счётчики были по нулям.
Anonymous
Решилось восстановлением из бэкапа, но факт такого поведения - большой минус в репутацию МикроТиклс.
Vladimir
А там сверху было правило, разрешающее форвард или инпут для related, да?
Anonymous
 Vladimir
Ну, это и ответ
Anonymous
хм, не сбросил connections?
Vladimir
Ахха
Vladimir
Разрешено для related, established - ну и коннекты, которые были до запрещения установлены, работают. Как и должны.
Anonymous
вопрос в том, почему счётчики пакетов по нулям, в правиле разрешающим форвард или инпут для related должно быть ненулевое значение счётчика.
Anonymous
и выглядело всё так, будто фильтр как был выключен, так и остался.
Anonymous
пойду перечитаю теорию😂
Sergey
сбросить соединения надо было
Sergey
а ну да выше было Ж)
 Master
Всем доброго утра.
 Nikolai
и вам
Master
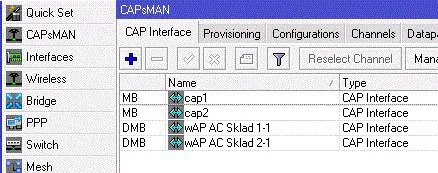
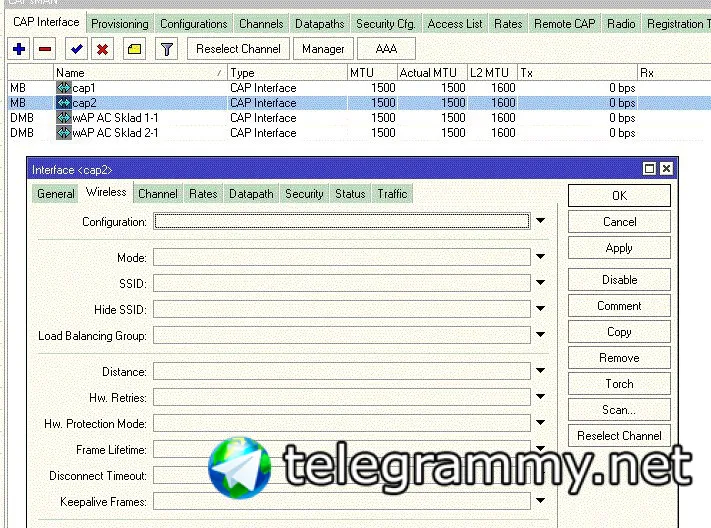
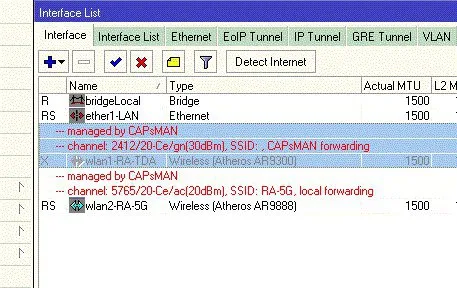
Есть два микротика wAP AC, под управлением CAPs MAN на hAP mini. Все работало без нареканий до сего дня. Капсман управляет двумя диапазонами 2.4 и 5 . Вчера перестал отдавать диапазон 2.4 , в CAP Interface весят два интерфейса для диапазона 5 ггц с параметрами, а для 2.4 интерфейсы присутствуют но на них не примененны настройки. Конфиг не менялся.
Master
В чем может быть грабля?
Master
 Master
 Master
Но если вручную на этих интерфейсах указать параметры то все работает. И получается что автоматом эти данные не передаются
Master
Прошики везде последние 6.42.6
Master
Provisioning и Configuration для данного диапазона удалял переделывал заново, не заработало
Master
на одной из подчиненных точек 2.4 диапазон в отключке
Master
 Vladyslav
сама сеть с устройств видна?