Никакого. У меня поднят капсмен с 3мя точками в офисе. Покрытие отличное. Возле одной, большое скопление народа, человек 30+. Канал очень сильно проседает... Отсюда вопрос.
нет никаких рекомендаций. все очень сильно зависит от характера трафика, окружающей среды, загрязнености эфира, поддерживаемых технологий на клиентах
 Innokentiy

 Innokentiy
пальцем в небо - 1 точка на 10 устройств
Innokentiy
радиопланирование в помощь
 Sergey
на один публичный туалет на вокзале сколько AP нужно?
Innokentiy
думаю, парочки около каждого писсуара должно быть достаточно
 Maxim
"ответы" всегда по icmp идут
Вы имели ввиду ICMP сообщение "Time exceeded", которое отправляет роутер при превышении TTL у любого пакета (UDP в том числе)?
Innokentiy
либо его, либо 3/4 port unreaachable
Innokentiy
нет :)
Innokentiy
транзитные отправляют time exceeded
Innokentiy
целевой узел отправляет port unreachable
Innokentiy
если трассировать по udp
Innokentiy
если по icmp, как винда, то вернется echo reply
Maxim
Спасибо за пояснения)
 Vladimir
pptp не подключается на IPoE? Это как? IPoE, насколько я понимаю, с точки зрения клиента - обычный ip поверх обычного Ethernet
Tymur
Вариантов несколько: сменить сеть в офисе; вынести сервисы офиса, необходимые по vpn, в отдельную подсеть
Tymur
Или вообще прописывать в vpn маршрут не к сети, а к конкретным адресам
Tymur
Tymur
С точки зрения доступности, даже из за proxy, наверное sstp будет живучее
Vladimir
Там ещё gre ходить должен
ну, так он там должен ходить с точки зрения организации данного способа доступа
Tymur
А у вас vpn клиенты в l2 с сервисами попадают сейчас?
Tymur
Ясно. Это не рекомендуемый вариант, если нет острой необходимости в l2 связности
Tymur
Это я про текущий
Tymur
Для vpn клиентов желательно выделять отдельную подсеть, а уже из неё маршрутизировать до нужных узлов в других подсетях. Тогда удобней и доступ ограничивать. Но это не решит проблему с пересечением сетей клиентов, с сетями за vpn сервером
Anonymous
 Constantin
проверяю доступность хоста за MikroTik командой
````
ssh -l admin-ssh -i /home/user/.ssh/id_dsa 10.20.1.1 "ping 192.168.1.2 count 1"
````
Как получить return code от выполнения ping на MikroTik?
Constantin
шелл в микротике что-то совсем какой-то нестандартный
Constantin
ну или как хотя бы в шелле микротика получить return code последней выполненной команды?
Constantin
не гуглится вот совсем
 Kartograf
для таких вещей проще будет линь поднять с туннелем в микротик
Constantin
когда больше сотни микротиков и за ними от 2 до 100 хостов - нет
Constantin
я, если честно, вообще сейчас шаблон для заббикса пишу
Kartograf
тогда так
ssh admin@1.1.1.1 "ping 127.0.0.1 count=1"
и парсить вывод
Kartograf
а там уже ключи делать
Constantin
понятно, без регэкспов никуда, спасибо
 res_nom
Ну слово заббикс уже сказано, копать в ту сторону
res_nom
Заббикс это крутейшая система мониторинга, вот только приручать её долго, пока вникнешь и тп
 asd
а как правила в фаерволе в новой прошивке двигать?
 Otto
так же, как в старой?
 Moneron 🇷🇺
а как правила в фаерволе в новой прошивке двигать?
Так же, как и в старой, отсортировать только нужно по колонке с номером.
asd
Так же, как и в старой, отсортировать только нужно по колонке с номером.
Спасибо большое разобрался :) и за курсы спасибо !:) С такой группой вообще все легко дается 👍
Anonymous
в ipsec. политику - шаблон надо спускать в самый низ?
Anonymous
если в политике-шаблоне у меня стоит адрес ::/0
Anonymous
а кромее нее у меня есть простые политики и там жестко прописан адрес
Anonymous
так же?
 Михаил
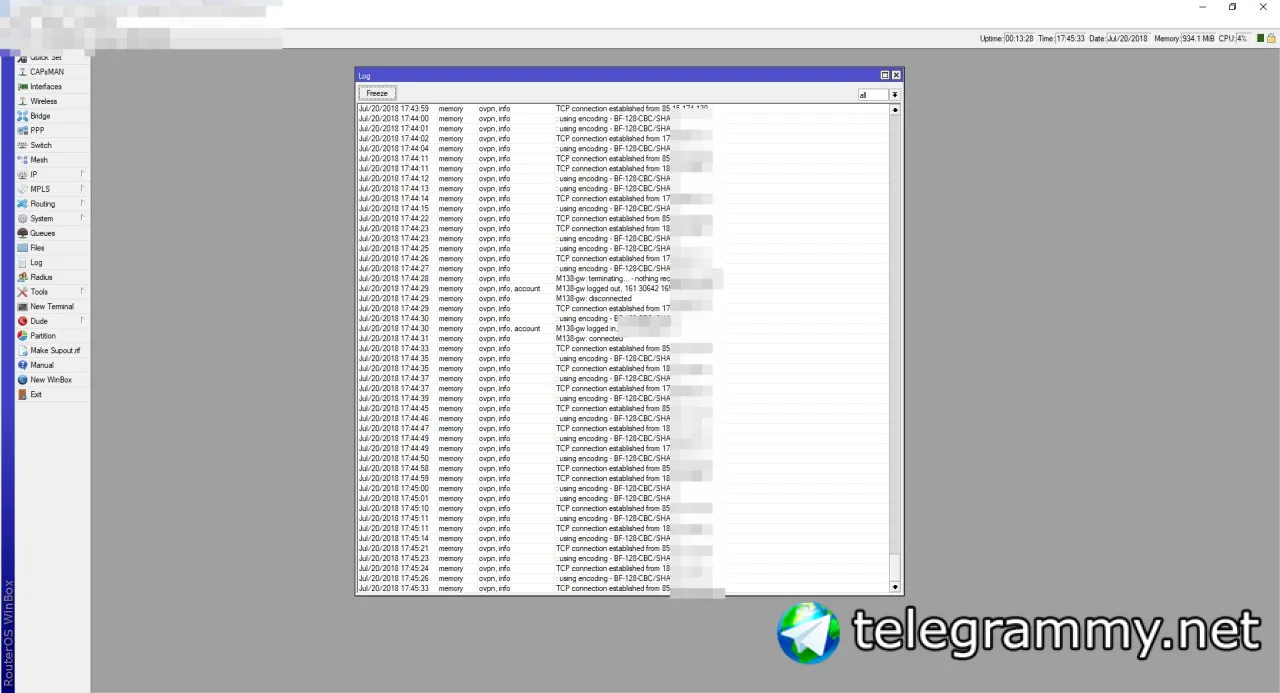
подскажите, если есть порядка 130клиентов по опенвпн, постоянно в логах пишет о подлючениях и прочем, пишет в память, это опасно? RB1100AHx4
Andrii
на сколько я знаю - там опледеленный объем выделен под все сообщения
Andrii
при заполнении этого объема старые логи уходят - новые залетают
Andrii
если нужны эти логи - то можно писать в файл на сам микротик иди удаленно через syslog
Andrii
я делаю через syslog
Михаил
спасибо
Anonymous
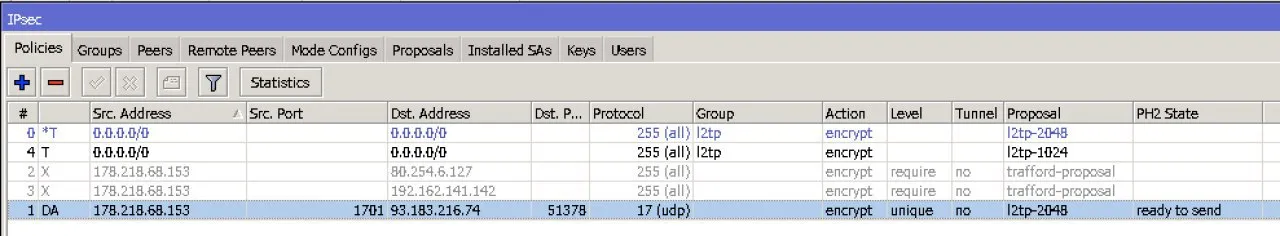
вот IPSEC политиках. когда указываешь Src.Addres и Dst Adress
Anonymous
это адрес чего?
Anonymous
например если я поднял L2TP сервер. и в профилях PPP указал локал и ремоут адреса.
Anonymous
это же не те адреса что потом можно задатьв IPsec?
Andrii
у меня полиси автоматом генерируется
Andrii
 Михаил
подскажите пожалуйста, почему может зависать опен впн? к прмиеру, сейчас постоянно сыпет логи, но недавно лог остановился, просто ничего не происходило, соединения вроде как были и работали. я решил перезагрузить опен впн сервис, выключил, включил, но клиенты не подтянулись, перезагрузил микротик полностью, и всё норм теперь
Михаил
 Михаил
куда копать?
Anonymous
подскажите пожалуйста, почему может зависать опен впн? к прмиеру, сейчас постоянно сыпет логи, но недавно лог остановился, просто ничего не происходило, соединения вроде как были и работали. я решил перезагрузить опен впн сервис, выключил, включил, но клиенты не подтянулись, перезагрузил микротик полностью, и всё норм теперь
потому что давай лучше вместе разбиратся с xauth
Anonymous
и не надо этот опен впн
Anonymous
))
Михаил
шта? ))
Anonymous
ну вот чем тебе не нравится ipsec+xauth
Михаил
тем что я его не знаю )
Михаил
всё просто
Anonymous
ты кого с кем конектишь опенвпном?
Михаил
магазины цепляються к главному мироитку
Anonymous
микротики с микротиками или микротик с виндами
Михаил
микротики с микротиками
Михаил
951 к rb1100
Anonymous
а ну тогда тут можно айписек и транспортный режим внутри gre тунеля
Anonymous
)