В lease что за устройство
Это - другая камера. Она как раз работает.
 Michael

 Андрей
А у того устройства статус не offered? Когда оно ip получает?
Michael
Я знаю, что во всех сетях - первый маршрутизатор
Часто бывает, что начало сети уже занято всякой фигней. Раньше часто бывало, да и сейчас иногда. Люди сначала нафигачили сеть плоскую без маршрутизатора, а потом хотят либо ее расширить другими сегментами, либо к инету подкдючить
Андрей
Если у него статус offered, но уже есть рабочая камера, значит проблема дальше. Пакеты в одну сторону например ходят. Патчкорд может)
Андрей
Или порт больной
Michael
Если у него статус offered, но уже есть рабочая камера, значит проблема дальше. Пакеты в одну сторону например ходят. Патчкорд может)
Ну странно, что камера работает. Просто нет записи в leases
Андрей
Ну в дампе есть
Андрей
Ну lease есть))
Андрей
Ну или второй dhcp где то или на ней статика
Michael
lease - для другой камеры. С ней все в порядке
Michael
Всего камеры 2
Андрей
Проверь кабеля и патчкорды тогда. Dhcp или совсем не работает или работает. Попробуй устройство коротким патчкордом сразу в мт подключить
Андрей
Или ноутом проверь
Michael
И неоткуда взяться 2-му dhcp. Это же Map2nd. У него всего два порта. В одном ноут. в другом - камера. Все у меня на столе.
Michael
Проверь кабеля и патчкорды тогда. Dhcp или совсем не работает или работает. Попробуй устройство коротким патчкордом сразу в мт подключить
Понятно, что что-то сломано. Хотелось бы вычислить 😊
Андрей
Начни с малого. Напрямую в порт, далее если есть коммутатор
Michael
Начни с малого. Напрямую в порт, далее если есть коммутатор
Кстати, думаю ты - прав.Похоже, в одну сторону только инфа идет. от камеры. патч. сейчас поменяю.
Андрей
И на 10 секунд появляется offered статус
Андрей
Мы пакет отправили, но он не дошел
Michael
Не патч.
Michael
остается камера
 Alexey
NHasper
на микротике отключен сервис апи.но кто-то подключается по api.как это происходит
 Moneron 🇷🇺
То бишь будет ли established трафик по портам, о которых клиент с сервером договорятся по служебному коннекту
Это называется related. Разрешите его в фаерволе.
Moneron 🇷🇺
О том что по dhcp все выдано (правильно) в логах запись есть. И эта запись на какое-то время появляется в leases. А через несколько секунд тихо исчезает. И об этом в логах уже ничего.
Яб заюзал нетинсталл, но только после дебаг-лога
Michael
Яб заюзал нетинсталл, но только после дебаг-лога
А смысл объясни. Я думал, что нетинстал для установки routeros, если обычный путь недоступен. Я ошибаюсь?
 Сергей
 Сергей
 Moneron 🇷🇺
Сейчас уже работает
Сергей
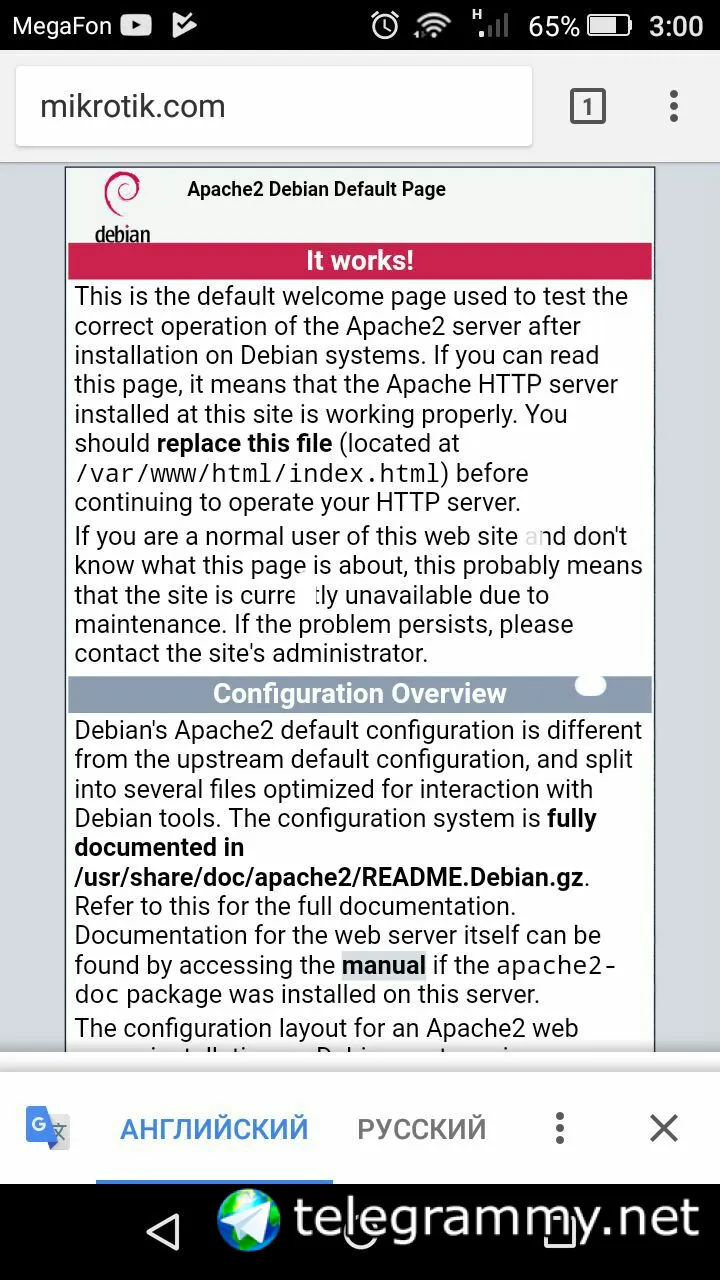
Видно кто то вёл работы с апачем и забыл убрать внешний доступ)))
 taksa
LIVE! ZABBIX MOSCOW MEETUP 2018.
А вот здесь, прямо сейчас идёт прямая трансляци митапа по Zabbix:
https://www.youtube.com/watch?v=WKa-BGTPvWo
Хватайте печеньки, лимонад и присоединяйтесь. 🤓
#zabbix #видео #фидбечат
Андрей
на микротике отключен сервис апи.но кто-то подключается по api.как это происходит
нууу. если отключен то никак
Андрей

 Алексей
Андрей
Если пользователь admin существует, то лучшеб его переименовать.
Все за firewall все равно. Да и пароли не "123". И микротик в серой сети
 Владимир
Все за firewall все равно. Да и пароли не "123". И микротик в серой сети
Если прошивка старая, то даже если 12345... Не поможет
Андрей
 Андрей
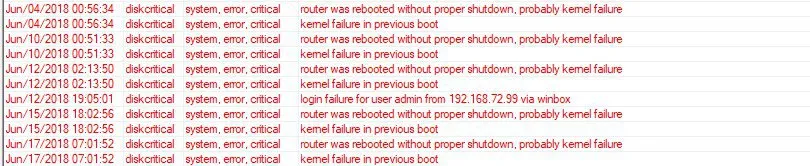
на новых просто ребутится (за это уже спасибо)
Андрей
тех поддержка по supout.rif разводит руками и ничего сказать не может.Из мира он полность закрыт, firewall настроен корректно
Алексей
Алексей
кого проверить на бэды? RAM на ошибки?
Я могу ошибаться насчёт именно этой модели. Имел в виду бэдблоки.
Андрей
nand обычно когда деградирует, она в read only переходит
 Andrey
Спасибо
Anton
nand обычно когда деградирует, она в read only переходит
Тут не однозначно, пока не знаем каким образом рос к ней обращается, может любая симптоматика проявляться.
Андрей
Тут не однозначно, пока не знаем каким образом рос к ней обращается, может любая симптоматика проявляться.
Бывали случаи, когда отлетала флешка usb с установленным ROS. Так вот MT работал нормально, но фс была не доступна
 Sergey
как fetch заставить коннектится к в6 адресу7
Андрей
Так вроде абсолютно так же
Sergey
и к ней не может из за ркн подключиться
Юрий
Всех приветствую, подскажите как для определенного Адрес-листа сделать запрос днс через интерфейс существующего впн. Сообразить что-то не могу. Или мануалом киньтесь, почитать. Заранее спасибо
Marat
Юрий
Адрес лист из локальной сети?
Адрес лист создан на микротике. Есть лист адресов которые через маркировку уходят через впн в интернет. (Обход блоков всем известной конторы) с недавнего времени провайдер стал ловить ответы днс гугла, соответсвенно ip адреса в листе не обновляются. Можно ли запросы днс с этого листа так же посылать через впн.
Marat
53 порт UDP тоже маркировать и в ВПН
Юрий
53 порт UDP тоже маркировать и в ВПН
Данной записи достаточно? chain=prerouting action=mark-routing new-routing-mark=rkn_out_route
passthrough=no dst-address-list=rkn_out log=no
или нужно еще добавить
chain=prerouting action=mark-routing new-routing-mark=rkn_out_route
passthrough=no protocol=udp src-address=192.168.10.0/24
dst-address-list=rkn_out dst-port=53 log=no
Marat
Не получается?
Sergey
а есть канал про the dude ?
Юрий
Должно быть достаточно.
работают толдько те сайты которые уже зарезолвились, а новые если вносить не все сразу получают ip адресс, вот я и решил настроить днс для этого адрес листа.
Юрий
dst-address-list указывать не надо
Тогда же все запросы пойдут в впн, а не только из адрес листа.
Marat
Тогда же все запросы пойдут в впн, а не только из адрес листа.
избирательно запрос днс отправить не получится. если только через L7 не попробовать. Но это нагрузка большая будет.
Marat
ну или внести выбранные вами днс сервера тоже в адрес лист
Marat
хотя, смысл тот же
Юрий
избирательно запрос днс отправить не получится. если только через L7 не попробовать. Но это нагрузка большая будет.
надо попробовать будет. я думаю 3011 справится с данной нагрузкой. Не попробую не узнаю.
Marat
но, думаю, будет правильной идея все запросы к днс серверам отправлять через впн, чтобы ваш провайдер не видел этих запросов.
Юрий
но, думаю, будет правильной идея все запросы к днс серверам отправлять через впн, чтобы ваш провайдер не видел этих запросов.
Попробую сначала так, а там видно будет. Я правильно понял, что оставляю 2 правила в мангле, и вношу в адрес лист днс гугла?
Marat
Попробую сначала так, а там видно будет. Я правильно понял, что оставляю 2 правила в мангле, и вношу в адрес лист днс гугла?
да, можно оставить все как есть, просто в адрес лист добавить используемые днс