 Андрей


Вам нужен ip->firewall->filter. Разрешите нужным людям форвард до вашего сервера
Michael
ну какие-то логи должны быть. Или IP выдан, или же не удалось выдать
О том что по dhcp все выдано (правильно) в логах запись есть. И эта запись на какое-то время появляется в leases. А через несколько секунд тихо исчезает. И об этом в логах уже ничего.
Bomberman
Если через белый айпи, тоггда надо разрешить 20,21 порты+ дстнат этих портов на локальный сервер. Также настроить пассивный режим в сервере ФТП и прокинуть эти порты также на локальный сервер ФТП
Андрей
Виталий
Нужным людям в dmz? Я так понимаю через 21+established ничего не будет, поэтому надо городить
Bomberman
А, блин, всё на одном МТ
Виталий
Мне в таком случае видится лучшим вариантом ограничить диапазон рабочих портов на фтп сервере и разрешить по ним траф, +21 порт
Андрей
Conntrack - отслеживание соединений. В линуксе, да мы цепляли модуль ip_conntrack. Тут этого делать не надо
Bomberman
Не проще разрешить трафик через фильтр до этого сервера?
На хрен такие грабли?
Виталий
Conntrack - отслеживание соединений. В линуксе, да мы цепляли модуль ip_conntrack. Тут этого делать не надо
Я не против. Он же разбирает new, establisheft, invalid, или мне пора на пенсию?
Андрей
Каким боком тут фтп протокол
Андрей
Можно вообще выключить conntrack
Bomberman
Чот Вы куда-то не туда полезли
Андрей
Если ната нет
Виталий
Не проще разрешить трафик через фильтр до этого сервера?
На хрен такие грабли?
Мне не надо городить фаервол на сервере, и не надо чтобы он был доступен для зверей по всем фронтам
Виталий
Каким боком тут фтп протокол
Вопрос будет ли рабочий поток данных определен conntrack'om как established если Коннект по 21 разрешить
Bomberman
Мне не надо городить фаервол на сервере, и не надо чтобы он был доступен для зверей по всем фронтам
Эммм, я же не сказал открыть все порты. Можно только 21 порт открыть, потом, возможно, придётся ещё и 20 порт открыть
Виталий
Ок сейчас попробую
Bomberman
IP-Firewall-filter
src ip -адрес компов, которым нужен доступ до сервера
dst ip - адрес сервера
Protocol - TCP
Port - 21
Chain - forward
Андрей
Action - Accept
Андрей
Chain - Forward
Андрей
Action - действие
Bomberman
А, пардон, да
Это и имел в виду)))
Андрей
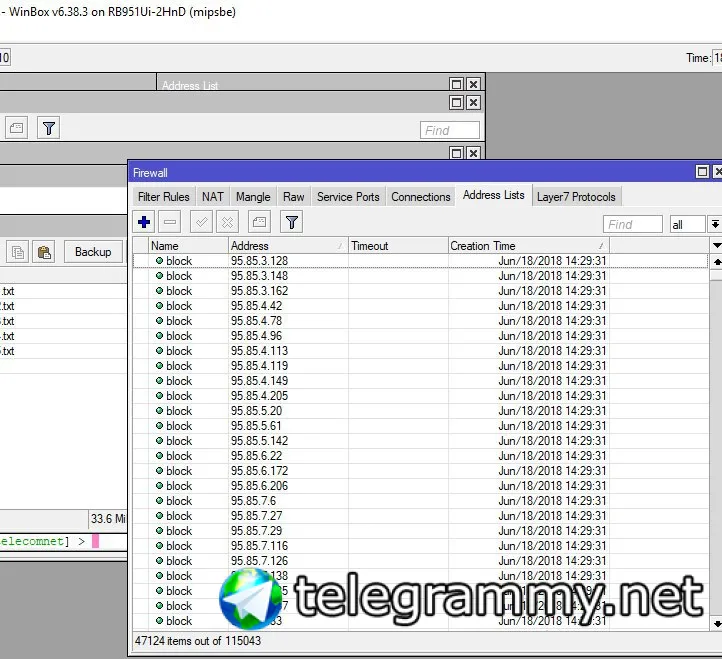
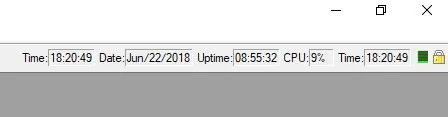
кстати, кто-то спрашивал о произовительности роутера с pptp сессиями. 70 человек + адрес лист на 115000 адресов
Андрей
 Андрей
RB951
Андрей
 Bomberman
ROS то старый
Ай, ай))
Андрей
у него нет белого адреса
Виталий
Что за прикол с вечным блок-листом, реально надо или глаз порадовать?
Андрей
есть маленький ньюанс. не всегда можно просто взять и ребутнуть роутер
Андрей
это требует РКН. Блэклист
Андрей
мы нет, но белая коробочка да
Андрей
от этого же РКН
Bomberman
Это проблема провайдера, на фиг свой роутер ещё этим напрягать
Виталий
Там вроде как ркн решил на#@#ть судьбу, полный реестр дают не всем
Андрей
Это проблема провайдера, на фиг свой роутер ещё этим напрягать
всё бы ничего, не будь провайдером)
Виталий
Чтобы не было утечек и праведный гнев не мешал им "работать"
Андрей
Там вроде как ркн решил на#@#ть судьбу, полный реестр дают не всем
последние 7 дней РКН в выгрузке дает не все ip из реестра. так что будьте аккуратны
Андрей
ip по факту в выгрузке нет, а он заблокирован
Виталий
Вот. Полный список только федеральным теперь выгружают
Виталий
И их жарят при его утечке
Виталий
В память о жарове
Андрей
на гитхабе есть дамп
 Андрей
Т.е. не федералы блочат не все?
Виталий
То есть от рядового пользователя теперь ещё скрывают, что ему заблокировали. Если сейчас что то не работает, звонок провайдеру может быть бесполезен
Андрей
в общем. есть мониторинг "качества блокировки контента" от РКН. Там каждый провайдер может скачать отчет о себе. Так вот в этих отчетах постоянно выходят нарушения блокировки. Но в дампе, который они присылают - этих адресов нет.
Андрей
а за каждое нарушение можно хорошо влететь
Виталий
Андрей
подскажите, в DUDE совсем выпилили web интерфейс?
Андрей
Смотри. У тебя 2 dhcp сервера. На ether1 и на bridge. Но ether1 уже в бридже
Андрей
Ты уверен что так надо?))
Андрей
И с разными сетями
Андрей
Выпили дефолтный конфиг с 88 сетью. Адреса, dhcp, pool
Андрей
add address=192.168.200.254/24
У меня товарищ есть. Он тоже фанат шлюзов в конце сети.
Расскажите, это секта какая то?
Michael
Смотри. У тебя 2 dhcp сервера. На ether1 и на bridge. Но ether1 уже в бридже
Так на ether1 же задизейблен.
Андрей
/ip dhcp-server
add address-pool=default-dhcp interface=ether1 name=lte
Андрей
Где
 Evgeny
Ничего не слышно про 6.41 в bugfix?
Michael
add address=192.168.200.254/24
У меня товарищ есть. Он тоже фанат шлюзов в конце сети.
Расскажите, это секта какая то?
Я думал только я один так делаю. Уже лет 20
Андрей
add bridge=bridge interface=ether1
Андрей
Disable нет нигде
Андрей
Вот он тоже лет 15 так делае. Знаеш как бесит это)
Michael
Вот он тоже лет 15 так делае. Знаеш как бесит это)
Дело привычки. Но вообще-то удобней. Я знаю, что во всех сетях - последний маршрутизатор.
Андрей
Я знаю, что во всех сетях - первый маршрутизатор
Андрей
1:1
Michael
add bridge=bridge interface=ether1
Насколько я понимаю, по умолчанию как раз disabled. Enable - см. след. строку. disabled=no
Андрей
Нет
Андрей
В винбоксе он активный?
Андрей
Хм
Андрей
В lease что за устройство
Андрей
С ним проблемы?