повторюсь,кто скажет в чём проблема:
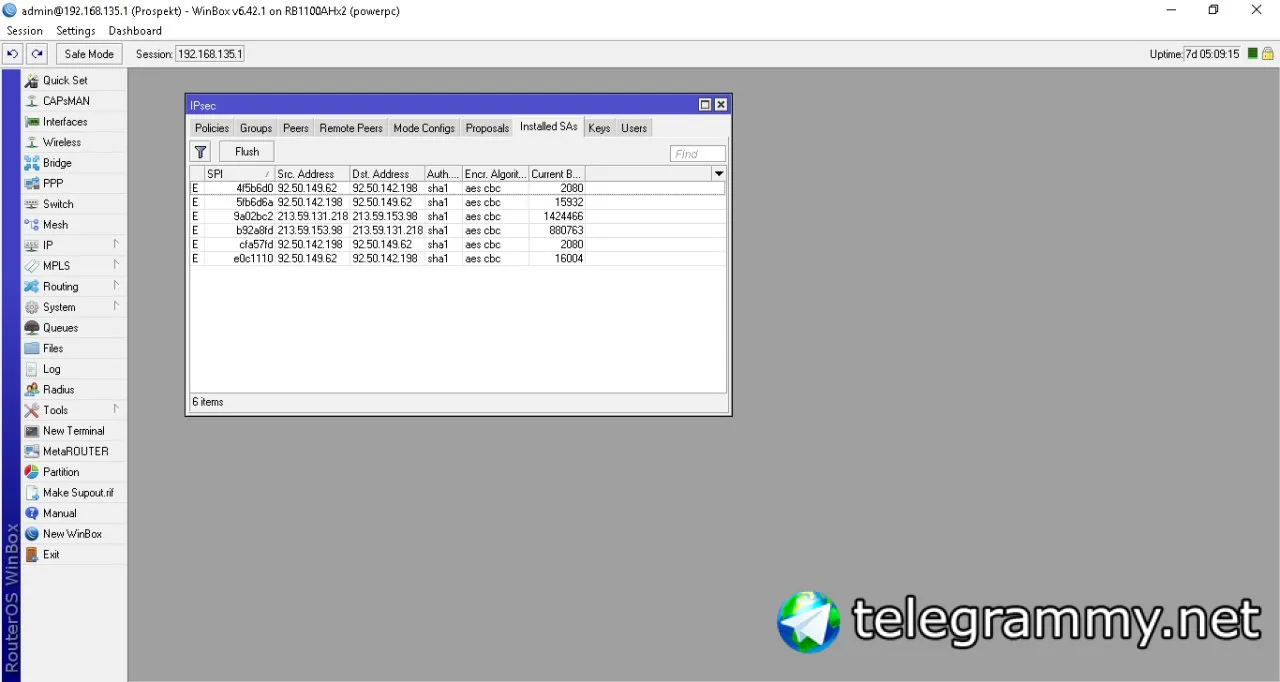
Есть 2 белых айпи, натянут GRE+IPSec туннель.
IPSec поднимается нормально, но айпи адреса на туннельныз интерфейсах не отвечают
Провайдер блочит GRE?
Провайдер гре не видит, ибо айписек
 Moneron 🇷🇺


 😷Драничек
То есть как? Он же транспортный. Или я что-то не догоняю?
Moneron 🇷🇺
То есть как? Он же транспортный. Или я что-то не догоняю?
Не догоняете. https://t.me/mikrotikclub/61201 вот всё правильно
 Bomberman
Вопрос почему это работало и вдруг перестало
😷Драничек
Не догоняете. https://t.me/mikrotikclub/61201 вот всё правильно
Перепутал с туннельным режимом. Спасибо!
Moneron 🇷🇺
И вообще если интерфейс не нужен можно ipsec в туннельном режиме настроить в /ip ip
Неееее, нафиг туннельный режим
Moneron 🇷🇺
 Moneron 🇷🇺
 Alexandr
Случайно два
Конекты маркируете с разных провайдеров чтобы ответы отдавать туда откуда они прилетели ?
Alexandr
/ip fi ma
Bomberman
Конекты маркируете с разных провайдеров чтобы ответы отдавать туда откуда они прилетели ?
Конечно, оба адреса нормально назад отдают
Bomberman
Вот смотрите, если я строю туннель через резервного провайдера, указав при этом, что для него используется айпи на интерфейсе этого провайдера. Этот туннель гарантированно будет строиться через этот интерфейс или, всё же, уйдет через роут с меньшим дистансом?
😷Драничек
Таки если у вас пакеты маркируются, дистанс вообще не при чем.
Bomberman
Таки это для входящего или для исходящего тоже актуально?
 Аня 🕊
Ребята, совсем банальный вопрос для вашего чата, но я новенькая и вовсе не сетевик, простите.
Микротик ходит в интернет через PPPoE интерфейс.
Подняла также интерфейс OVPN клиента до удалённого сервера. OVPN поднимается успешно, получает айпи адрес.
Далее самое странное. Две разные схемы:
I) 1) Делаем Address List, куда добавляем подсети, в которые хотим ходить через VPN
2) Маркируем mangle'ом пакеты, идущие до адресов из списка как "vpn"
3) Добавляем роут, заворачивающий пакеты до 0.0.0.0/0 с фильтром по маркеру "vpn", в интерфейс ovpn
II) 1) Просто добавляем роут, заворачивающий все пакеты до 0.0.0.0/0 в интерфейс ovpn
Первая схема работает, к определённым адресам имею доступ через VPN.
При второй схеме... У клиентов просто перестаёт работать доступ ко всему интернету 🤷♀️
Аня 🕊
Вторая схема не работает, даже если не добавлять руками никаких роутов, а просто указать "add default route", что добавит его автоматически. Т.е. это же самая банальная конфигурация о.О
Аня 🕊
masquerade в обоих случаях добавлен, конечно
Аня 🕊
А, и ещё. Счётчики-то тикают на ovpn-интерфейсе, когда куда-то пытаюсь идти, но ничего не доходит в итоге. Даже на ICMP ничто не отвечает
 Innokentiy
побольше бы таких "не сетевиков"
Besha
😁
Besha
Подозрительтный несетевик
Аня 🕊
Я правда не сетевик, я всего лишь разработчик
Innokentiy
а в профиле написано, PR
Innokentiy
подозрительно!
Innokentiy
на самом деле проблема у вас очевидная
Innokentiy
вы заворачиваете в туннель все
Innokentiy
а надо все, кроме трафика до другого конца туннеля
Аня 🕊
Ммм, то есть дефолтный роут, создающийся с галкой "add default route" не подходит, т.к. у меня pppoe?
Innokentiy
сделайте кастомный маршрут /32 до другого конца туннеля
Innokentiy
ручками
Аня 🕊
а, сейчас
 Сергей
подходит, но не совсем)
создай статику до ppoe
Аня 🕊
Завелось :D Сорри, глупая
Innokentiy
 Аня 🕊
А вот у меня при подъеме ovpn интерфейса подобный роут сам создается
Аня 🕊
Только он в качестве гейтвея прописывает тот же /32 конца туннеля, а надо pppoe
Innokentiy
очень похожая задача есть на CCIE-шной лабе :)
Аня 🕊
Это автоматизировать никак нельзя?
Аня 🕊
Потому что может, например, измениться IP ovpn-сервера, там домен указан
Innokentiy
скриптами?
 Egor
Потому что может, например, измениться IP ovpn-сервера, там домен указан
в ovpn сервере можно прописать нужные маршруты, чтобы они пушились
Innokentiy
да ладно?
Innokentiy
они ж будут пушиться в туннель
Innokentiy
а надо наоборот, из туннеля вытащить трафик до ендпойнта
Аня 🕊
ovpn на debian-сервере обычном)
Сергей
а где написано что ovpn на ROS?
не где)) я уточнил
мало ли , весь функционал ещё не знаю
осознаю что есть пробелы в знаниях
Egor
а надо наоборот, из туннеля вытащить трафик до ендпойнта
ну ты знаешь инфраструктуру пушни нужные и все, что куда валится и все какие проблемы?
Innokentiy
а откуда я знаю, какие маршруты и куда надо ставить?
Innokentiy
в примере Анны - откуда дебиан-сервер знает, какой будет некстхоп у pppoe?
Egor
ты интерфейс бриджа или влан не знаешь?)
Innokentiy
я не знаю, как работает OVPN, возможно там и можно указывать некстхопы
Innokentiy
но как указать некстхопом динамический р2р-интерфейс?
Innokentiy
симз импоссибру
Moneron 🇷🇺
Bomberman
Указание срц никак не влияет на роутинг
то есть, уйдет через маршрут с наименьшим distance?
Besha
так что проверяется айписец только по счетчикам SA
Можно подампить акулой пакеты посотреть че как
Cumberbatch
побороть как, вручную указать роут до адреса?
Побороть можно повесив vrf на этот интерфейс и добавить роут по умолчанию в эту таблицу и правило маркировки что бы выход был через тот же интерфейс что и вход.
Bomberman
А что, всё же, лучше: GRE+IPSec или L2TP+IPSec?
Bomberman
да, сейчас понял что сказал
Bomberman
 Besha
А кстати а в чем основное отличие л2тп туннеля от гре тунелля )
Moneron 🇷🇺
А что, всё же, лучше: GRE+IPSec или L2TP+IPSec?
Если все адреса маршрутизируемые, я за гре
Moneron 🇷🇺
А кстати а в чем основное отличие л2тп туннеля от гре тунелля )
Архитектура. Stateless vs client-server