 🧙♂️


теперь попробуй голый айписек
🧙♂️
если успех - то оборачивай гре в айписек
Bomberman
А разве этот тип туннеля так не делает?
 Alexandr
Нифига
Alexandr
Gre/ipsec туннель работает так: сначала поднимается ipsec ассоциации на шифрование gre потом уже начинает работать gre туннель. Пока ipsec не поднимается gre пакеты будут отбрасываться на роутере политикой. Провайдер даже не увидит ваш gre туннель
Alexandr
Дайте экспорт ваших туннелей
Bomberman
Дайте экспорт ваших туннелей
первый роутер:
/interface gre
add allow-fast-path=no ipsec-secret=111 !keepalive local-address=1.1.1.1 mtu=1280 name=toBMCUfanetGRE remote-address=2.2.2.2
второй роутер:
/interface gre
add allow-fast-path=no ipsec-secret=111 !keepalive local-address=2.2.2.2 mtu=1280 name=toAlfaUfanetGRE remote-address=1.1.1.1
Bomberman
Забыл сказать, с другого провайдера на этот адрес без проблем всё поднимается. Такое ощущение, что внутри сети провайдер что-то блочит....
Alexandr
Уфанет не ловил, а вот баштел я не смог побороть - туннели и шифрованные mppe и не шифрованные глючили. Как только добавил ipsec все проблемы ушли. Подозреваю что у них стоит какой то dpi.
Ваш конфиг правильный, надо посмотреть логи когда не работает, может там что-то вылезет.
🧙♂️
первый роутер:
/interface gre
add allow-fast-path=no ipsec-secret=111 !keepalive local-address=1.1.1.1 mtu=1280 name=toBMCUfanetGRE remote-address=2.2.2.2
второй роутер:
/interface gre
add allow-fast-path=no ipsec-secret=111 !keepalive local-address=2.2.2.2 mtu=1280 name=toAlfaUfanetGRE remote-address=1.1.1.1
айписек сикрет и мту убрать, сделать максимально просто, на время дебага
🧙♂️
2 поля заполняйте на обоих концах и смотрите что будет, не надо сразу обкладывать это кучей настроек
Alexandr
айписек сикрет и мту убрать, сделать максимально просто, на время дебага
Так это в корне изменит туннель.
Bomberman
2 поля заполняйте на обоих концах и смотрите что будет, не надо сразу обкладывать это кучей настроек
так и сделал... отправка идёт, приёма нет (
Alexandr
Если возможно то замените gre на l2tp
Alexandr
что это изменит? ему продебажить надо голый гре ходит или нет
А толку то если заработает голый gre ?
Туннель то шифрованный нужен
🧙♂️
А толку то если заработает голый gre ?
Туннель то шифрованный нужен
1. гре заработало? двигаемся далее
2. настраиваем айписек, желательно по взрослому, в ip -> ipsec
Alexandr
1. гре заработало? двигаемся далее
2. настраиваем айписек, желательно по взрослому, в ip -> ipsec
Гре может и не заработать а гре-аписек заработает )
🧙♂️
один шаг - одно изменение - смотрим результат
Alexandr
И вообще если интерфейс не нужен можно ipsec в туннельном режиме настроить в /ip ip
🧙♂️
а не хаотично применяем сотню настроек и интуитивно наблюдаем что выйдет
Alexandr
Alseg ваш подход в принципе правильный. Но не в данной ситуации
🧙♂️
чойта
🧙♂️
алгоритм до жути простой, всё ж выше описано
🧙♂️
осталось только блоксхему с ветвлением нарисовать
Alexandr
😁
Bomberman
Alexandr
мне не нужен L2
Я не о том немного. Если вы не используете оспф и проч., То связать два офиса можно туннельным ипсек. Две строчки на каждом роутере
Bomberman
Я не о том немного. Если вы не используете оспф и проч., То связать два офиса можно туннельным ипсек. Две строчки на каждом роутере
в том то и дело, что использую OSPF....
Alexandr
Как вариант ещё фаервол блокирует что-то например udp/500 тут уже смотреть внимально надо. Отключите на время его вообще.
Bomberman
Как вариант ещё фаервол блокирует что-то например udp/500 тут уже смотреть внимально надо. Отключите на время его вообще.
если бы он блокировал, то с других точек на этот адрес не поднимался туннель, а он поднимается...
Bomberman
а нормально что ethernet-линк поднимается по 23 секунды?
Bomberman
а теперь вообще обмена инфой между точками нет..
Evgeny
Подскажите, при использовании капсмана - где настроить очередь на влан интерфейсах точек?
Evgeny
На самой точке интерфейс типа как не активен и трафик там не ловится
Evgeny
А на контроллере - как-то вроде и не оно
 😷Драничек
а теперь вообще обмена инфой между точками нет..
Так у вас голый гре идёт, а с ипсеком - нет?
 Innokentiy
возможно, isakmp закрыт
Innokentiy
или esp
Innokentiy
а как вы определяете, что "IPsec идет"?
😷Драничек
Гре без айписека тоже?
Bomberman
а как вы определяете, что "IPsec идет"?
/ip ipsec peer> print
Flags: X - disabled, D - dynamic, R - responder
0 D ;;; toBMCUfanetGRE
address=92.50.142.198/32 local-address=92.50.149.62
generate-policy=no policy-template-group=default exchange-mode=main
send-initial-contact=yes nat-traversal=yes proposal-check=obey
hash-algorithm=sha1 enc-algorithm=aes-128,3des
dh-group=modp2048,modp1024 lifetime=1d dpd-interval=2m
dpd-maximum-failures=5
1 D ;;; toBMCGreenpointGRE
address=213.59.153.98/32 local-address=213.59.131.218
generate-policy=no policy-template-group=default exchange-mode=main
send-initial-contact=yes nat-traversal=yes proposal-check=obey
hash-algorithm=sha1 enc-algorithm=aes-128,3des
dh-group=modp2048,modp1024 lifetime=1d dpd-interval=2m
dpd-maximum-failures=5
😷Драничек
Что-то мне подсказывает, что пиры создались только потому что ipsec-secret указан и совсем не означает их работоспособность
Innokentiy
угу
Innokentiy
смотрите SA и их счетчики
Bomberman
нет, это пиры с рабочего роутера, на нём всё ОК
Innokentiy
наличие пира не означает корректность настройки IPsec или его работоспособность
Bomberman
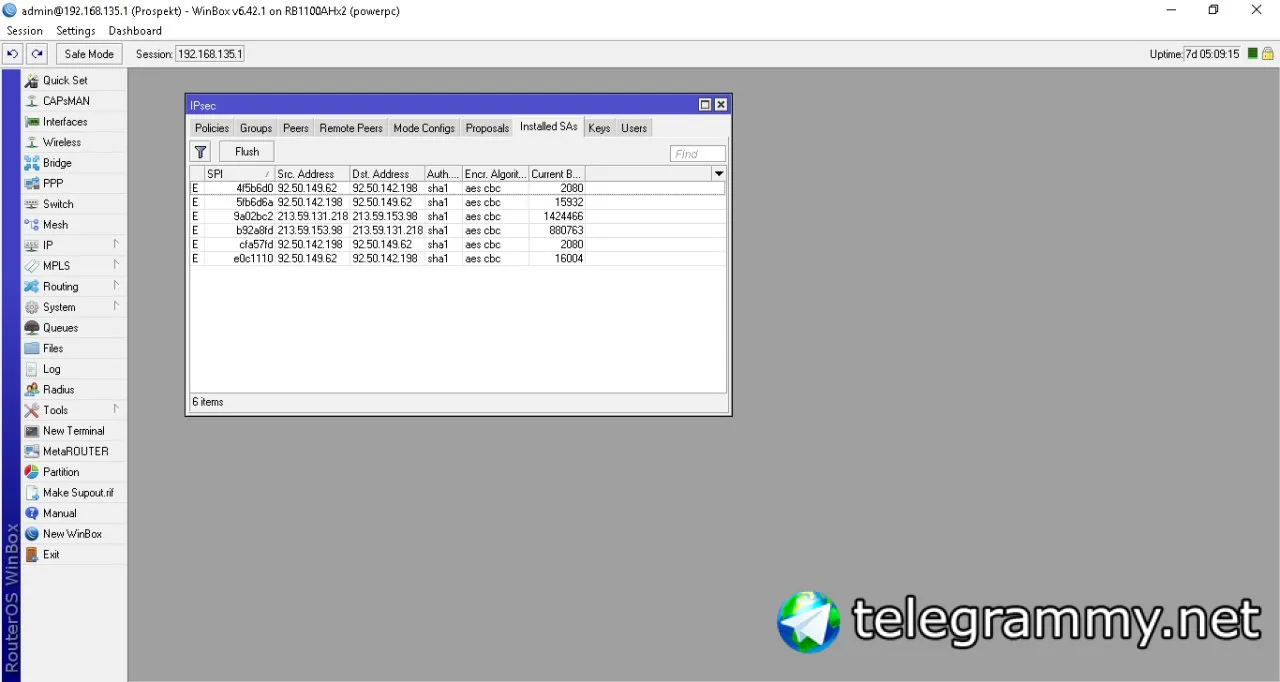 😷Драничек
Так если у вас чистый гре не идёт, зачем айписекать? Потеребите провайдера. Некоторые, типа Йоты, были замечены на блокировке гре
Innokentiy
[admin@cAP] > ip ipsec peer print
Flags: X - disabled, D - dynamic, R - responder
0 address=1.2.3.4/32 auth-method=pre-shared-key secret="11111"
generate-policy=no policy-template-group=default exchange-mode=main
send-initial-contact=yes nat-traversal=yes proposal-check=obey
hash-algorithm=sha1 enc-algorithm=aes-128,3des dh-group=modp1024
lifetime=1d dpd-interval=2m dpd-maximum-failures=5
Innokentiy
ну да, добавил gre с указанным ключом, пир создался
Bomberman
Так если у вас чистый гре не идёт, зачем айписекать? Потеребите провайдера. Некоторые, типа Йоты, были замечены на блокировке гре
такие пляски начались после обновления ROS, связано как-то?
Innokentiy
так что проверяется айписец только по счетчикам SA
😷Драничек
такие пляски начались после обновления ROS, связано как-то?
Ну, может, провайдер тоже чего-нибудь обновил)
😷Драничек
Кстати, а какую политику используют динамические пиры?
😷Драничек
Это не к вашей проблеме. Это просто вопрос
 Dmitrii
Коллеги, что-то у меня затуп. создаю правило и поднимаю его на самый верх
/ip firewall filter
add action=accept chain=input src-address=<мой ip>
пингую хост с этого ip - счетчик крутится.
winbox не работает. счетчик не крутится даже
с локальной сетки winbox работает.
ограничений ip - service нет.
Куда еще копнуть, не понимаю?
 Evgeny
Коллеги, что-то у меня затуп. создаю правило и поднимаю его на самый верх
/ip firewall filter
add action=accept chain=input src-address=<мой ip>
пингую хост с этого ip - счетчик крутится.
winbox не работает. счетчик не крутится даже
с локальной сетки winbox работает.
ограничений ip - service нет.
Куда еще копнуть, не понимаю?
Вы во входящей цепочке указываете в адресе источника СВОЙ ip. Это внешний ip микротика или какой-то другой ip где-то в инете?
Dmitrii
мой ip - это с которого я пробую винбоксится.
Dmitrii
с другого ip внешнего - такая же история, меняем адресок в myip и пробуем - пинги видит, винбокс нет
Evgeny
Попробуйте выключить файерволл - сразу поймете, в нем причина или нет
Dmitrii
при выключенном файрволе - тоже не работает.
Bomberman
решил пока проблему использование SSTP
И, что самое забавное, проблема не зависит от провайдера. Разные провайдеры на разных точках. Вот сейчас один роутер работал, работал, я для проверки канал отключил и в итоге GRE не завелся…
Dmitrii
что Вы имеете ввиду?
Evgeny
при выключенном файрволе - тоже не работает.
Да, проверьте порт винбокса. И на что ругается - не может подключиться? Или какая-то другая ошибка. Что в ip-services? М.б. другой порт указан?
Evgeny
Ну и ребутнуть не забыть) С Микротиком это иногда помогает когда вообще затуп и не понятно, что происходит
Dmitrii
сервис винбокса запущен, ограничений на ip нет
/ip service
set ftp disabled=yes
set www disabled=yes
set api disabled=yes
set api-ssl disabled=yes
в ip - firewall даже не крутится счетчик, показывая, что пакеты есть...
Dmitrii
/ip firewall filter
add action=accept chain=input src-address=<мой ip>
Dmitrii
то есть разрешены все порты с этого ip
Evgeny
Почистите коннекшен-трекер, проверьте, нет ли правил запрещающих, например, в Raw firewall
😷Драничек
И, что самое забавное, проблема не зависит от провайдера. Разные провайдеры на разных точках. Вот сейчас один роутер работал, работал, я для проверки канал отключил и в итоге GRE не завелся…
У меня на последних прошивках работает 17 туннелей гре с айписек. Причем, провайдеры самые разные. Разница лишь в том, что я политику и пиры прописывал вручную