 Эмиль


Всем привет, можете пожалуйста подсказать. Если я буду делать впн на арендуемом сервере, то какой вариант впн будет стабильным и пропускал хорошую скорость ? больше 50 мбит
l2tp
sstp
GRE
WireGuard
и тд
 Wasp
Всем привет, можете пожалуйста подсказать. Если я буду делать впн на арендуемом сервере, то какой вариант впн будет стабильным и пропускал хорошую скорость ? больше 50 мбит
l2tp
sstp
GRE
WireGuard
и тд
Тот, который у тебя будет работать, несмотря на козни РКН)
Эмиль
Тот, который у тебя будет работать, несмотря на козни РКН)
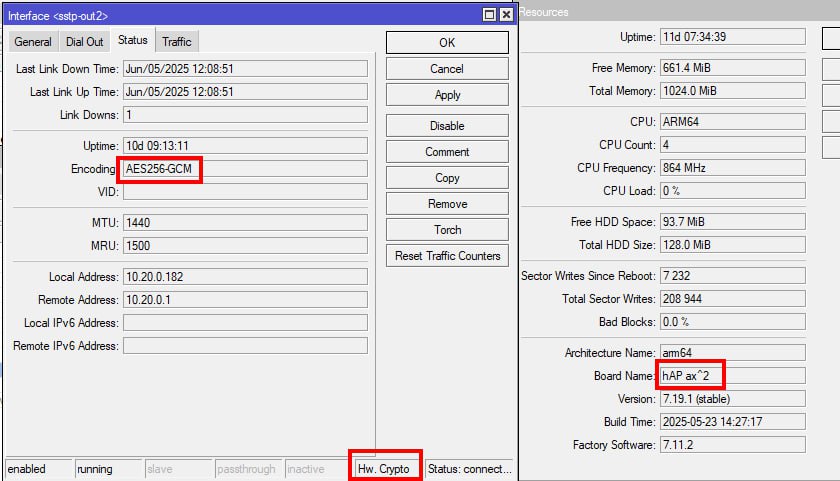
Ну вот сейчас стабильно работает сстп с сервера в чехии, но скорость маловата для всех клиентов в квартире
Wasp
Ну вот сейчас стабильно работает сстп с сервера в чехии, но скорость маловата для всех клиентов в квартире
У меня на 5009 микротике до 300 мегабит бывает на SSTP. Но от 5, если РКН вмешивается. Что у тебя за роутер?
IIyа
Ну вот сейчас стабильно работает сстп с сервера в чехии, но скорость маловата для всех клиентов в квартире
Для скоростного SSTP нужна аппаратная разгрузка AES256-GCM с обеих сторон плюс невмешательство третьих лиц.
Эмиль
Эмиль
А у меня hap ax2
Konstantin
Капсман-манагер, прокси, клиентский туннель или миссконфиг в НАТе.
Любопытно, что вы перечислили многие варианты о том когда трафик попадает с loopback-интерфейса и мне вспоминается ещё одна задача, решение на которую я не мог найти кроме как с loopback. На одном маршрутизаторе с IPsec-туннелями требуется анонсировать IPsec-policy-destination подсети с помощью OSPF, а они не появляются там если нет маршрутов в маршрутной таблице, которых нет в случае с классическим IPsec, и я не придумал ничего лучшего кроме как создать эти маршруты как статические с destination на loopback-интерфейс. Пробовал через blackhole, тогда если мне не изменяет память анонсирование, по OSPF работает, но пакеты начинают дропаться до того момента как начинается их инкапсуляция в IPsec. Мне кажется, что должно быть какое-то более элегантное решение, но я о нём не знаю. Может быть вы с этим сталкивались?
IIyа
Любопытно, что вы перечислили многие варианты о том когда трафик попадает с loopback-интерфейса и мне вспоминается ещё одна задача, решение на которую я не мог найти кроме как с loopback. На одном маршрутизаторе с IPsec-туннелями требуется анонсировать IPsec-policy-destination подсети с помощью OSPF, а они не появляются там если нет маршрутов в маршрутной таблице, которых нет в случае с классическим IPsec, и я не придумал ничего лучшего кроме как создать эти маршруты как статические с destination на loopback-интерфейс. Пробовал через blackhole, тогда если мне не изменяет память анонсирование, по OSPF работает, но пакеты начинают дропаться до того момента как начинается их инкапсуляция в IPsec. Мне кажется, что должно быть какое-то более элегантное решение, но я о нём не знаю. Может быть вы с этим сталкивались?
Не сталкивался, увы. 🤷♂️ Но вариант с использованием пустого локального бриджа в качестве loopback для IPsec (и не только для него) знаю. Недаром Микротики в конце концов добавили по-умолчанию интерфейс "Lo"
IIyа
 Artel
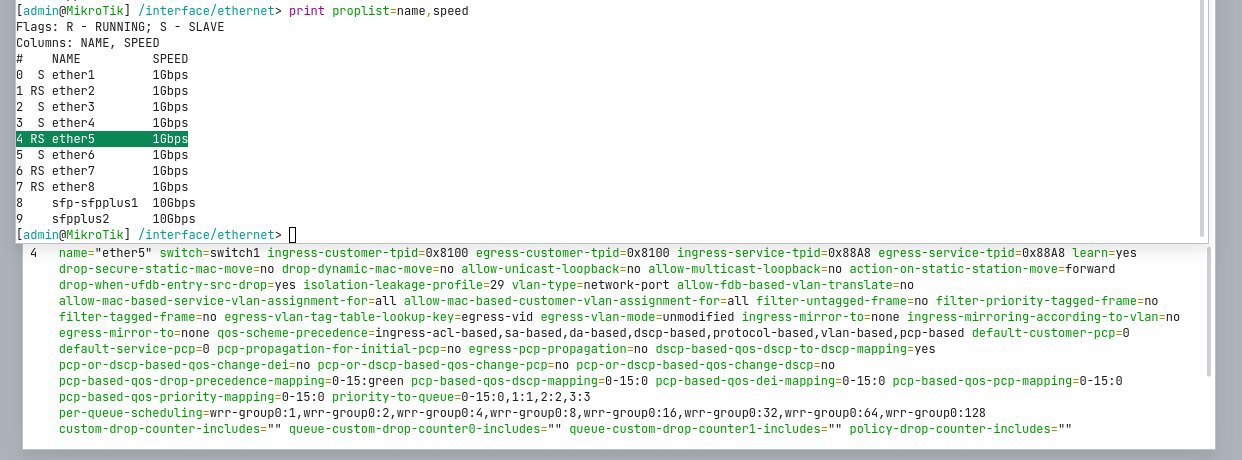
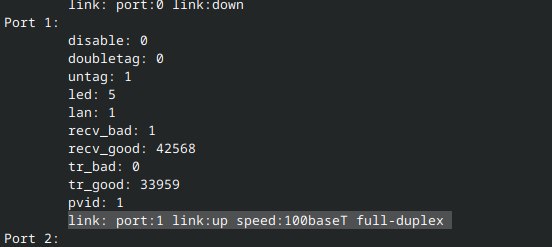
Как узнать на какую скорость езернета согласовался коммутационньій порт? Т.е., которьій в /interface/ethernet switch коммутируется, а не бриджем.
Пишет везде гигабит, но я по-факту на другой стороне знаю что там 100мбит сетевуха.
Artel
 Artel
 Leonid
Как узнать на какую скорость езернета согласовался коммутационньій порт? Т.е., которьій в /interface/ethernet switch коммутируется, а не бриджем.
Пишет везде гигабит, но я по-факту на другой стороне знаю что там 100мбит сетевуха.
/interface/ethernet/monitor [find] proplist=name,rate once
IIyа
Как узнать на какую скорость езернета согласовался коммутационньій порт? Т.е., которьій в /interface/ethernet switch коммутируется, а не бриджем.
Пишет везде гигабит, но я по-факту на другой стороне знаю что там 100мбит сетевуха.
Между сторонами не затесался ли ещё какой коммутатор? 😁 Если на одной из сторон выключить порт, на другой линк упадёт?
 Александр
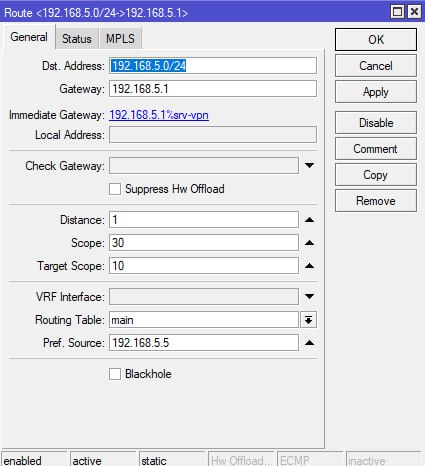
Привет всем, у меня проблема, кто может помочь, настраивал vpn l2tp, несколько роутеров работает, а один клиент не могу ни как найти проблему, сам роутер-клиент видит сервер, а клиенты этого роутера не могут, где искать проблему ни как не пойму
Александр
У вас двойной впн?
проблема в том что я в настройках микротика профан( и даже не понимаю что двойной впн, просто я понимаю, что если роутер видит удалённый сервер, то нужно прописать маршрут для клиентов, он вроде прописан, но где-то закралась ошибка, и я не могу её найти(
Александр
 Михаил
проблема в том что я в настройках микротика профан( и даже не понимаю что двойной впн, просто я понимаю, что если роутер видит удалённый сервер, то нужно прописать маршрут для клиентов, он вроде прописан, но где-то закралась ошибка, и я не могу её найти(
С такой постановкой вопроса ответ может быть только один: у вас действительно где-то ошибка
Михаил
 Евгений
Александр
На удаленной стороне тоже нужны маршруты
Спасибо, именно это и помогло, почему и как получилось что на сервере не было маршрута я не понимаю, так как были проблемы с клиентским роутером, и именно в нём я думал причина, и почему пропал адрес на сервере, хотя я его не трогал, не понимаю, спасибо большое)
 Sergei
всем привет, подскажите с кейсом, пожалуйста, может кто сталкивался:
на микротике настроен fwd в зону example.com на локальный dns сервер 1.2.3.4
есть необходимость сделать так, чтобы запись test.example.com была cname на test.example.cloud при обращении к dns микротика.
несмотря на то, что правило cname выше fwd, все равно отрабатывает fwd (подозреваю, что особенность микротика), при этом если создать А запись вместо cname, отдается она, но в связи с динамическим изменением адреса хотелось бы иметь именно cname =)
пробовал исключить имя регуляркой ^((?!test\\.).+)\\.example\\.com$ но тогда начинает резолвиться только это имя (причем именно как хотелось бы), но остальные имена перестают резолвиться вовсе (похоже, что микрот не поддерживает negative lookahead полноценно)
 Амирхан
Коллеги, можно ли сделать downgrade до 6 ROS если с завода ROS 7 используя netinstall
 Innokentiy
Коллеги, можно ли сделать downgrade до 6 ROS если с завода ROS 7 используя netinstall
даунгрейд можно сделать максимум до factory version
 КЭПпучино
Innokentiy
в смысле?
Амирхан
Коллеги и ещё один вопрос, можно ли через QoS сделать приоритет на VoWifi и т.п. (Звонки по WA и ТГ)?
IIyа
Коллеги и ещё один вопрос, можно ли через QoS сделать приоритет на VoWifi и т.п. (Звонки по WA и ТГ)?
Нужно только отловить этот трафик, промаркировать и загнать в нужные очереди.
IIyа
Вроде ещё новый тип очередей Cake можно покрутить, но я его не пробовал. Кстати, возможно, голосовой трафик уже маркируется клиентом по DSCP
Konstantin
Вроде ещё новый тип очередей Cake можно покрутить, но я его не пробовал. Кстати, возможно, голосовой трафик уже маркируется клиентом по DSCP
Но обычная практика не доверять тем DSCP, что устанавливают клиенты и перемаркировка выполняется по другим признакам, в том числе можно попробовать l7-filtering. Правда, признаюсь, что в RouterOS я им ни разу не пользовался.
Innokentiy
https://darbs.mikrotik.com/vakance/maksliga-intelekta-inzenieris-e.html хммммм
Fedor
https://darbs.mikrotik.com/vakance/maksliga-intelekta-inzenieris-e.html хммммм
ии внутри routeros?
можно было просто ссылку на этот чат оставить во вкладке
 Sergey 🌵
всем привет, подскажите с кейсом, пожалуйста, может кто сталкивался:
на микротике настроен fwd в зону example.com на локальный dns сервер 1.2.3.4
есть необходимость сделать так, чтобы запись test.example.com была cname на test.example.cloud при обращении к dns микротика.
несмотря на то, что правило cname выше fwd, все равно отрабатывает fwd (подозреваю, что особенность микротика), при этом если создать А запись вместо cname, отдается она, но в связи с динамическим изменением адреса хотелось бы иметь именно cname =)
пробовал исключить имя регуляркой ^((?!test\\.).+)\\.example\\.com$ но тогда начинает резолвиться только это имя (причем именно как хотелось бы), но остальные имена перестают резолвиться вовсе (похоже, что микрот не поддерживает negative lookahead полноценно)
К сожалению на микроте dns не трогал, но на pdns сервере под linux есть lua, там несложно вме выполняется. А в Вашей регулярке (?! Это отрицание того, что в скобке?
Sergei
К сожалению на микроте dns не трогал, но на pdns сервере под linux есть lua, там несложно вме выполняется. А в Вашей регулярке (?! Это отрицание того, что в скобке?
Угу, но, к сожалению, это отрицание не работает как хотелось бы)
Sergey 🌵
Угу, но, к сожалению, это отрицание не работает как хотелось бы)
Я просто с отрицантем в регулярке не работал, но потом идет \\. Мне тут кажется один \ лишний.
Sergey 🌵
А там везде \\ видать особенность микрота
Sergei
Я просто с отрицантем в регулярке не работал, но потом идет \\. Мне тут кажется один \ лишний.
Да, поковыряюсь еще) очень не хочется прослойку в виде dnsmasq какую-нибудь поднимать)
Антон
ии внутри routeros?
можно было просто ссылку на этот чат оставить во вкладке
AI для внутренних нужд Mikrotik.
 Alex
Ребят, всем привет. Хочу убивать все коннекшены с определённой меткой и определённым reply-dst-address, но я так понимаю параметр reply-dst-address требует ещё и обязательно порт. Есть какой ни будь способ указать все порты или обойтись без этого параметра? попробовал на шару такое, но это похоже не работает
/ip firewall connection remove [find connection-mark=conn_ISP3 where reply-dst-address=3.3.3.3:0-65536]
 Nikita
What's new in Winbox 4.0beta23:
*) add dynamic form field syntax validation
- tooltips for form labels
- edited fields now indicated with blue label
*) add tooltips for some buttons
*) add tooltips for tables
- active flags
- cells with truncated values
- header with truncated values
- cells containing extra information (e.g. netmask)
*) add hover info for some form fields
- similar to WinBox v3, but now field must be focused
*) add outline for checkbox and radio button widgets
*) minor icon color changes
What's new in Winbox 4.0beta24:
*) add "open in new window" feature in Login panel
- add "open in new" checkbox
- perform connect when pressing Enter while using keyboard in "Saved" table
- selecting multiple records from "Saved" table automatically enables "open in new window" mode
*) allow to specify workspace from command line as 4th argument
*) add "RoMON Agent" field in Login panel (stored in Saved list)
- also supports opening in multiple new OS windows
*) pass UI current state (settings) when opening new OS window
- current global/login/table settings are applied immediately to opened window
*) change some font weights and color
*) reduce input widgets default height by 2px
*) fix potential crash on disconnect
*) fix table flags font weight
*) fix terminal missing bold by including variable format font file
*) disconnect view when RoMON end-device rebooted
*) add RoMON agent info in windows OS title
*) restore selected tab in Login view when disconnecting from RoMON
*) add multi select + connect feature for Neigbors table
*) fix crash on very rare cases when ros sends notifies in specific order
*) align dragged inner windows to whole pixels (macos has visual bugs)
*) show "New Winbox" and "Global settings" top buttons in Reconnect panel
IIyа
Ребят, всем привет. Хочу убивать все коннекшены с определённой меткой и определённым reply-dst-address, но я так понимаю параметр reply-dst-address требует ещё и обязательно порт. Есть какой ни будь способ указать все порты или обойтись без этого параметра? попробовал на шару такое, но это похоже не работает
/ip firewall connection remove [find connection-mark=conn_ISP3 where reply-dst-address=3.3.3.3:0-65536]
Попробуйте как-то так или так. Причём есть нюанс, что найденное соединение может как раз в этот момент исчезнуть по TTL и скрипт надо усложнить, чтобы учитывал этот факт (сделать обработку ошибок)
:foreach i in=[/ip firewall connection find where connection-mark=conn_ISP3 and reply-dst-address~"3.3.3.3:"] do={ /ip fi conn remove $i }
/ip fi conn remove [/ip firewall connection find where connection-mark=conn_ISP3 and reply-dst-address~"3.3.3.3:"]
Dmitriy
Товарищи, подскажите пожалуйста, есть сетка, в бошке 5009, потом crs326 несколько штук, в том числе последовательно стоят. Вопрос, я могу на этой конфе + ROS 7.19.1 как то централизованно отлавливать маки по маске 30:9C:23:00:00:00 и запихивать их в vlan 100 ? В какую сторону покопать, что почитать? или это надо на каждой crs326 прописывать?
 Олег
У микротика в документации когда-то было описание того как сделать mac-based vlan на трёхсотых свитчах. Попробуйте там поискать
Олег
На 5009 это не получится сделать, в софте нет такой фичи
Антон
Для чего фильтровать тебе мак адреса?
Alex
Товарищи, подскажите пожалуйста, есть сетка, в бошке 5009, потом crs326 несколько штук, в том числе последовательно стоят. Вопрос, я могу на этой конфе + ROS 7.19.1 как то централизованно отлавливать маки по маске 30:9C:23:00:00:00 и запихивать их в vlan 100 ? В какую сторону покопать, что почитать? или это надо на каждой crs326 прописывать?
А можно поинтересоваться, для чего такой сценарий? На мой взгляд правильнее нормально настроить vlan.
Dmitriy
А что пытаешься сделать?
постоянно втыкаются устройства, мак одинаковый в первых 3 позициях. Хотелось бы автоматом доавлять их в vlan 100 изолируя от остальной сети
Alex
Попробуйте как-то так или так. Причём есть нюанс, что найденное соединение может как раз в этот момент исчезнуть по TTL и скрипт надо усложнить, чтобы учитывал этот факт (сделать обработку ошибок)
:foreach i in=[/ip firewall connection find where connection-mark=conn_ISP3 and reply-dst-address~"3.3.3.3:"] do={ /ip fi conn remove $i }
/ip fi conn remove [/ip firewall connection find where connection-mark=conn_ISP3 and reply-dst-address~"3.3.3.3:"]
Спасибо, да уже думаю в сторону тильды) завтра проверю)
Dmitriy
У микротика в документации когда-то было описание того как сделать mac-based vlan на трёхсотых свитчах. Попробуйте там поискать
ну вот пытался, что то не очень получилось -1, 2 - это надо конкретно указывать порт, но в этом случае легче по стандарту выследить в какой порт воткнули этот мак и сделать его access vlan 100
Антон
Dmitriy
Хотелось бы чтобы это было само по правилу, но видимо-не судьба. на циске в 5 строчек это делается
Dmitriy
Для чего этот вилан?
Этот вилан конкретно для панелей управления. Они должны быть в 1 сети с контроллером управления. Он в 100 влане
Dmitriy
он торчит в 8 порту rb5009
Антон
Этот вилан конкретно для панелей управления. Они должны быть в 1 сети с контроллером управления. Он в 100 влане
Порты объединить в мост и настрой фаэрвол моста
Alex
ну вот пытался, что то не очень получилось -1, 2 - это надо конкретно указывать порт, но в этом случае легче по стандарту выследить в какой порт воткнули этот мак и сделать его access vlan 100
Ну можно написать скрипт, который будет отлавливать мвк по маске, а потом конфигурировать интерфейс на vlan, и запулить его в шедулер. Но это нужно будет делать на всех коммутаторах и перед этим настроить vlan100 на всех коммутаторах.
Dmitriy
Порты объединить в мост и настрой фаэрвол моста
А это не собьет хардварную разгрузку ? у меня там мультикаста еще 300 мегабит
Dmitriy
Dmitriy
Ну можно написать скрипт, который будет отлавливать мвк по маске, а потом конфигурировать интерфейс на vlan, и запулить его в шедулер. Но это нужно будет делать на всех коммутаторах и перед этим настроить vlan100 на всех коммутаторах.
Просто была еще надежда, что я по нубски что то важное упускаю и оно там делается "в несколько кликов"
Dmitriy
на 328 когда активировал vlan filtering перестал работать igmp snooping
Антон
А это не собьет хардварную разгрузку ? у меня там мультикаста еще 300 мегабит
Тогда вам надо Switch -> Rule
Настраивать только через WinBox
Konstantin
Уже не первый раз сталкиваюсь на CCR2004-1G-12S+2XS, что после обновления firmware в логах пишется "installed system-7.19.1", а версия загружается старая. Повторное обновление обычно проходит успешно. Кто-нибудь у себя наблюдал подобное?
Konstantin
Ещё хотел поинтересоваться как вы выполняете массовые обновления firmware/bootloader в своих сетях?
Пишу скрипт, который через API-SSL команды скачивает все необходимые пакеты из локального репозитория, что удобно для устройств не имеющих доступ в интернет и контроля версий, которые хочешь установить.
Вижу два основных варианта. Первое это последовательное обновление устройств по списку с последующим перезапуском, проверками доступности и успешности обновления.
Второй вариант это массовая подготовка к установке новой версий, то есть скачивание необходимых пакетов с последующей одновременной перезагрузкой по scheduler. Оба варианта имеют свои плюсы и минусы. Может быть кто-то уже решал для себя такую задачи и мог бы поделиться сложностями с которыми сталкивался и как как их решал?
 Dmitry
скриптами
Konstantin
router-board-upgrade=yes + две перезагрузки
Знаю об этой фиче, но всё ещё опасался, что в какой-то момент это может навредить каким-то образом, а пробежаться скриптом повторно это не сложно. Хорошо, знать, что кто-то это использует.
Leonid
Случалось, что обновление загрузчика кирпичило микрот. Иногда. Но случалось точно :)
Konstantin
скриптами
Запускаете батчами? Последовательно или параллельно? Проверяете ли успешную установку новой версии скриптом?
Dmitry
Запускаете батчами? Последовательно или параллельно? Проверяете ли успешную установку новой версии скриптом?
Запускаю на самом устройстве через обычный scheduler - стало быть одновременно на всех - не проверяю. Потому что предварительно тестирую на столе
Konstantin
Запускаю на самом устройстве через обычный scheduler - стало быть одновременно на всех - не проверяю. Потому что предварительно тестирую на столе
Понял. Ну вот у меня из CCR2004 какой-то процент несмотря на то что перезагружается и пишет в логах самой первой записью о том, что обновился, на самом деле не обновляется и я теперь думаю как-то доработать этот процесс. Но тикет уже открыл.
 Bykadorov Serj
Всем привет! Подскажите, как перенести настройки и подключения winbox macos?