Чтобы выход в интернет из дома был через шлюз офиса и был доступен дома офисный сервер. При подключении vpn через windows, все прекрасно работает, а на роутере никак не могу добиться результата
Nat out interface l2tp
 Fedor


 Sasha
Возможно на офисном ограничен диапазон по src
 Руслан
Чтобы выход в интернет из дома был через шлюз офиса и был доступен дома офисный сервер. При подключении vpn через windows, все прекрасно работает, а на роутере никак не могу добиться результата
Тунель падает?
Вам надо заворачивать только локальную сетку, а не все.
Сделать отдельную таблицу для локалки и в ней уже сделать дефолт маршрут
Sasha
Если он может до того шлюза и так дойти и там уже есть
Sasha
Можно оставить в маршруте только маршрут до сервера впн в офисе и убрать дэф тогда впн будет жить
Sasha
Убрать правило маскарада и прописать дэф до шлюза в впн 11.1
Sasha
И проверить на офисе маскарад по срц не ограничен ли
Роман
Спасибо за советы, сейчас попробую...
Dmitry
Метрику 2 поставьте на туннель до офиса, если в основной интернет она 0 или 1
Fedor
И проверить на офисе маскарад по срц не ограничен ли
сейчас проверил, без ната через интерфес vpn на своем mkrt не получается. -_-
Sasha
сейчас проверил, без ната через интерфес vpn на своем mkrt не получается. -_-
Так у вас с той стороны должно
Sasha
Вы трасировку киньте и узнайте где затуп
Fedor
Вы трасировку киньте и узнайте где затуп
сразу после моего шлюза :)
ошибка в том что забыл зеркально в маршрутизации указать локалки через шлюз тоннеля, Саше спасибо!
 Евгений
Друзья, всем привет!
Помогите разобраться и правильно завернуть трафик в l2tp/ipsec туннель.
Имеется два роутера mikrotik (ROS6) в офисе и дома.
В офисе настроен l2tp/ipsec сервер 10.10.11.1
Адрес сети 10.10.10.0/24
Дома l2tp/ipsec клиент 10.10.11.2
Адрес сети 10.10.20.0/24
Маршруты настроены, устройства между сетями пингуются.
Как только указываю add default route на l2tp интерфейсе, интернет пропадает, туннель падает
Обьясните, как завернуть весь трафик из дома в офис на самом роутере
Нигде не нашел внятной инструкции
Можно в ЛС, чтобы не засорять общий чат
«Белый» адрес «сервера» л2тп напишите в роутах через гейт провайдера
Роман
Друзья, всем спасибо за советы и подсказки, разобрался с этой темой. Особая благодарность Sasha, просто профи.
Петр
Ребята подскажите, если я выявил, что ipad использует DoT вот таким правилом:
/ip firewall filter add chain=forward protocol=tcp dst-port=853 action=log log-prefix="DoT-Traffic" comment="Detect DoT (DNS-over-TLS)"
В таком случае DNS FWD может не срабатывать как в статье из закрепа?
IIyа
Ребята подскажите, если я выявил, что ipad использует DoT вот таким правилом:
/ip firewall filter add chain=forward protocol=tcp dst-port=853 action=log log-prefix="DoT-Traffic" comment="Detect DoT (DNS-over-TLS)"
В таком случае DNS FWD может не срабатывать как в статье из закрепа?
Да, надо блокировать DOT/DOH-серверы, начните с doh.dns.apple.com
Ну или вообще трафик на этот порт для клиентов заблокируйте.
Петр
Да, надо блокировать DOT/DOH-серверы, начните с doh.dns.apple.com
Ну или вообще трафик на этот порт для клиентов заблокируйте.
Вот так?
/ip firewall filter add chain=forward protocol=tcp dst-port=853 action=drop
IIyа
Вот так?
/ip firewall filter add chain=forward protocol=tcp dst-port=853 action=drop
сойдёт. Укажите ещё ,что трафик из LAN-интерфейса.
IIyа
Хотя не, лучше сделайте reject with tcp-reset
 arelive
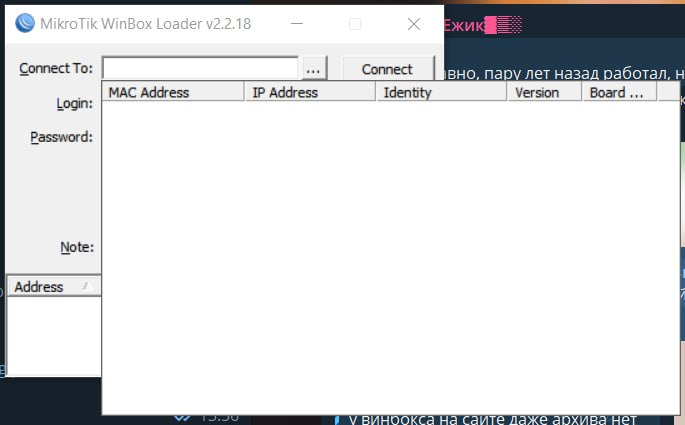
Пытаюсь настроить hap ac2, подключил комп к порту 2, на роутере горит соответствующий индикатор, но ни в winbox, ни в netinstall микротик не детектится. 192.168.88.1 тоже не пингуется, в wifi сетях тоже роутера нет. Куда бежать?
 ░▒▓ТрезвыйЕжик▓▒░
arelive
Сбросить в дефолт для начала. Wifi сеть вещается?
пробовал по инструкции, включил с зажатым res/wps, дождался пока замигает usr, отпустил. ничего не поменялось. wifi в сетях не находится.
░▒▓ТрезвыйЕжик▓▒░
arelive
откуда у вас этот роутер?
он у меня давно, пару лет назад работал, но долго не включался. мб я тогда какую то парашу прошил туда, но сброс должен был всё вернуть. есть идея попробовать netinstall старой версии, но на сайте в архиве начало от 6.49, возможно нужна ещё древнее.
░▒▓ТрезвыйЕжик▓▒░
он у меня давно, пару лет назад работал, но долго не включался. мб я тогда какую то парашу прошил туда, но сброс должен был всё вернуть. есть идея попробовать netinstall старой версии, но на сайте в архиве начало от 6.49, возможно нужна ещё древнее.
можно нагуглить более старые версии... но как минимум должен определится в нетинсталле
░▒▓ТрезвыйЕжик▓▒░
arelive
тоже гуглится на сторонних сайтах
https://mikrotik.co.id/download.php
не такой уж и сторонний :)
 arelive
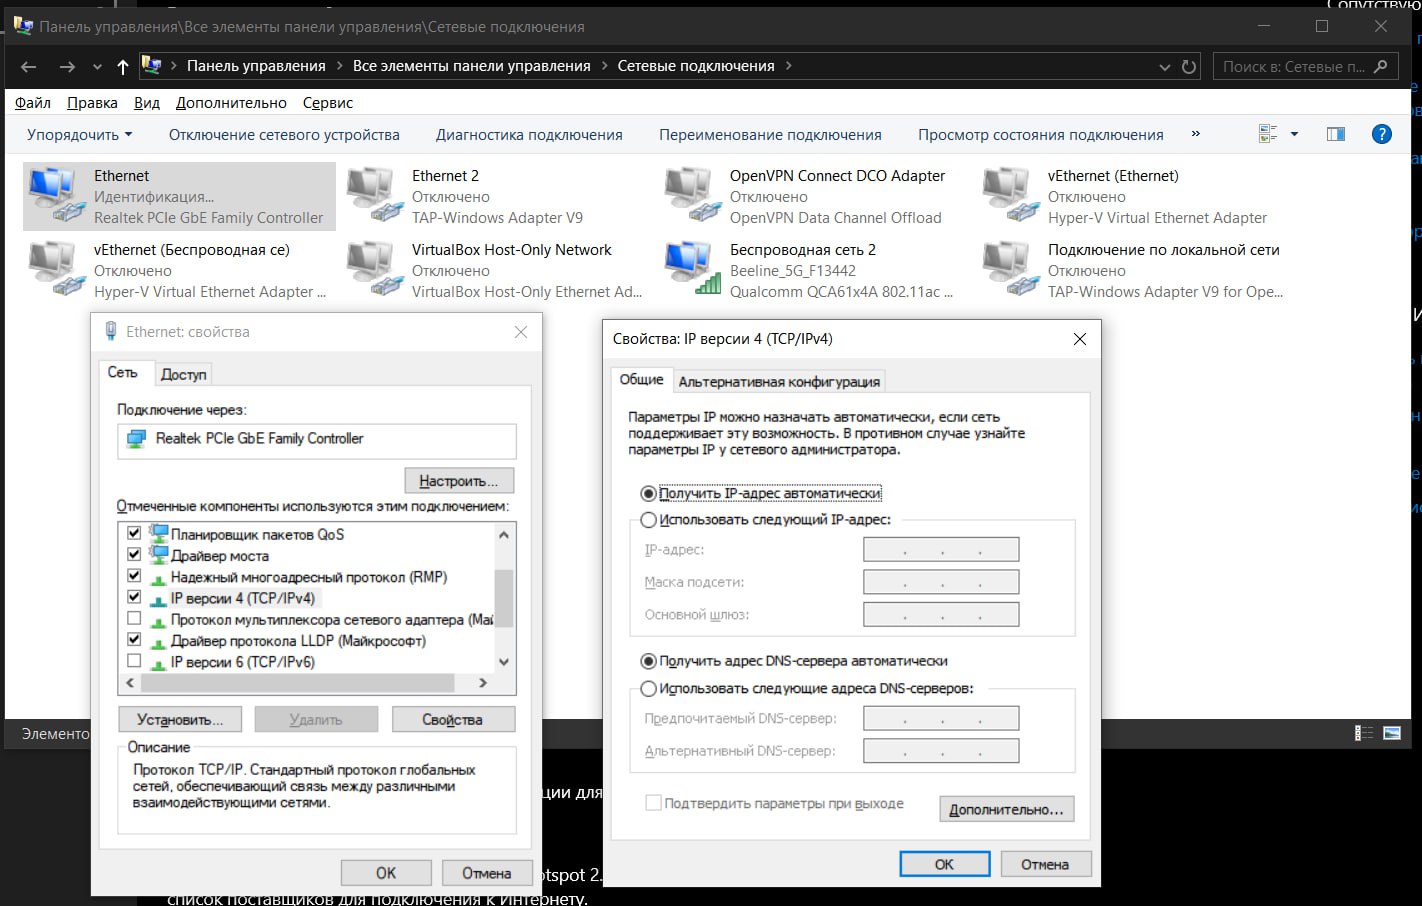
другие порты попробуй тоже
 arelive
░▒▓ТрезвыйЕжик▓▒░
к слову, 'идентификация...' у него чередуется с 'неопознанная сеть' каждую минуту. пробовал другие кабеля, но дело в кабеле.
бред конечно, но попробуй другой кабель питания
Руслан
он у меня давно, пару лет назад работал, но долго не включался. мб я тогда какую то парашу прошил туда, но сброс должен был всё вернуть. есть идея попробовать netinstall старой версии, но на сайте в архиве начало от 6.49, возможно нужна ещё древнее.
Насколько помнится нетинстал на первом порту должен работать
 Олег
Насколько помнится нетинстал на первом порту должен работать
на мелких моделях первый, на 1100 - 13й, на ccr10xx - не знаю, но обычно он подписан
arelive
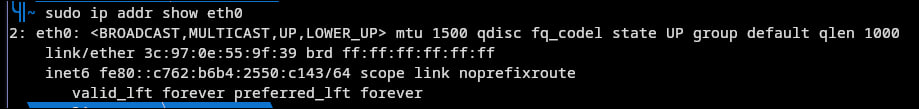
бред конечно, но попробуй другой кабель питания
 Олег
arelive
Насколько помнится нетинстал на первом порту должен работать
не детектится. а если попробовать с первого порта вручную задать mac в winbox? нужно вписывать E01 или W01?
nuc
не детектится. а если попробовать с первого порта вручную задать mac в winbox? нужно вписывать E01 или W01?
Файрвол на пк отключи
В винбоксе в нейгборс после посмотри
arelive
Файрвол на пк отключи
В винбоксе в нейгборс после посмотри
отключал, не то.
а может ли быть проблема в питании? сейчас обратил внимание, что на свистке usb к роутеру горит красный индикатор. он не должен быть зелёным?
Руслан
отключал, не то.
а может ли быть проблема в питании? сейчас обратил внимание, что на свистке usb к роутеру горит красный индикатор. он не должен быть зелёным?
Так откуда может быть известно какой цвет должен быть на свистке.
Особенно учитывая то что не известно что за свисток
Руслан
Руслан
Netinstall, def-conf router, cap mode
nuc
arelive
отключал, не то.
а может ли быть проблема в питании? сейчас обратил внимание, что на свистке usb к роутеру горит красный индикатор. он не должен быть зелёным?
внимание, спасибо за внимание
оказалось, проблема была реально в нехватке питания. свисток родной из коробки, но вот сеть была на розетке перегружена - мощности не хватало. разгрузил сеть, снова дефолтнул роутер, и он задетектился.
 Alex
Всем здравствуйте. Подскажите пожалуйста есть 3 роутера 1.1.1.1/24, 2.2.2.2/24, 3.3.3.3/24. Насторены политики ipsec R1 - src 1.1.1.1/24 dst 2.2.2.2/24 R2 src 2.2.2.2/24 dst 1.1.1.1/24, src 2.2.2.2/24 dst 3.3.3.3/24, R3 - src 3.3.3.3/24 dst 2.2.2.2/24. Между R1 -R2 и R2 - R3 всё работает. но не могу понять как шифровать трафик между R1 и R3.
Руслан
Всем здравствуйте. Подскажите пожалуйста есть 3 роутера 1.1.1.1/24, 2.2.2.2/24, 3.3.3.3/24. Насторены политики ipsec R1 - src 1.1.1.1/24 dst 2.2.2.2/24 R2 src 2.2.2.2/24 dst 1.1.1.1/24, src 2.2.2.2/24 dst 3.3.3.3/24, R3 - src 3.3.3.3/24 dst 2.2.2.2/24. Между R1 -R2 и R2 - R3 всё работает. но не могу понять как шифровать трафик между R1 и R3.
на чем гадать изволите? :)
Конфиги хотя бы в студию
Alex
на чем гадать изволите? :)
Конфиги хотя бы в студию
Не совсем понял. Что вам ещё требуется например?
Руслан
Не совсем понял. Что вам ещё требуется например?
настроить политики ipsec R1 - src 1.1.1.1/24 dst 3.3.3.3/24 R3 src 3.3.3.3/24 dst 1.1.1.1/24
Олег
а потом ещё по паре политик на каждом раутере, которые разрешают через него транзитный трафик между его соседями. для отказоустойчивости
или добавить в схему нормальные ipip или gre туннели, и не париться с лишними политиками
Alex
настроить политики ipsec R1 - src 1.1.1.1/24 dst 3.3.3.3/24 R3 src 3.3.3.3/24 dst 1.1.1.1/24
Да, забыл про это сказать. Настроил, но застревает на 2 фазе. peers, proposals. identities, profiles, использовались те же что и в рабочих политиках, но по сути одинаковые.
Руслан
Да, забыл про это сказать. Настроил, но застревает на 2 фазе. peers, proposals. identities, profiles, использовались те же что и в рабочих политиках, но по сути одинаковые.
ну а как можно понять что у вас не так работает не видя конфиг?
Руслан
поэтому и спросил на чем гадать
arelive
внимание, спасибо за внимание
оказалось, проблема была реально в нехватке питания. свисток родной из коробки, но вот сеть была на розетке перегружена - мощности не хватало. разгрузил сеть, снова дефолтнул роутер, и он задетектился.
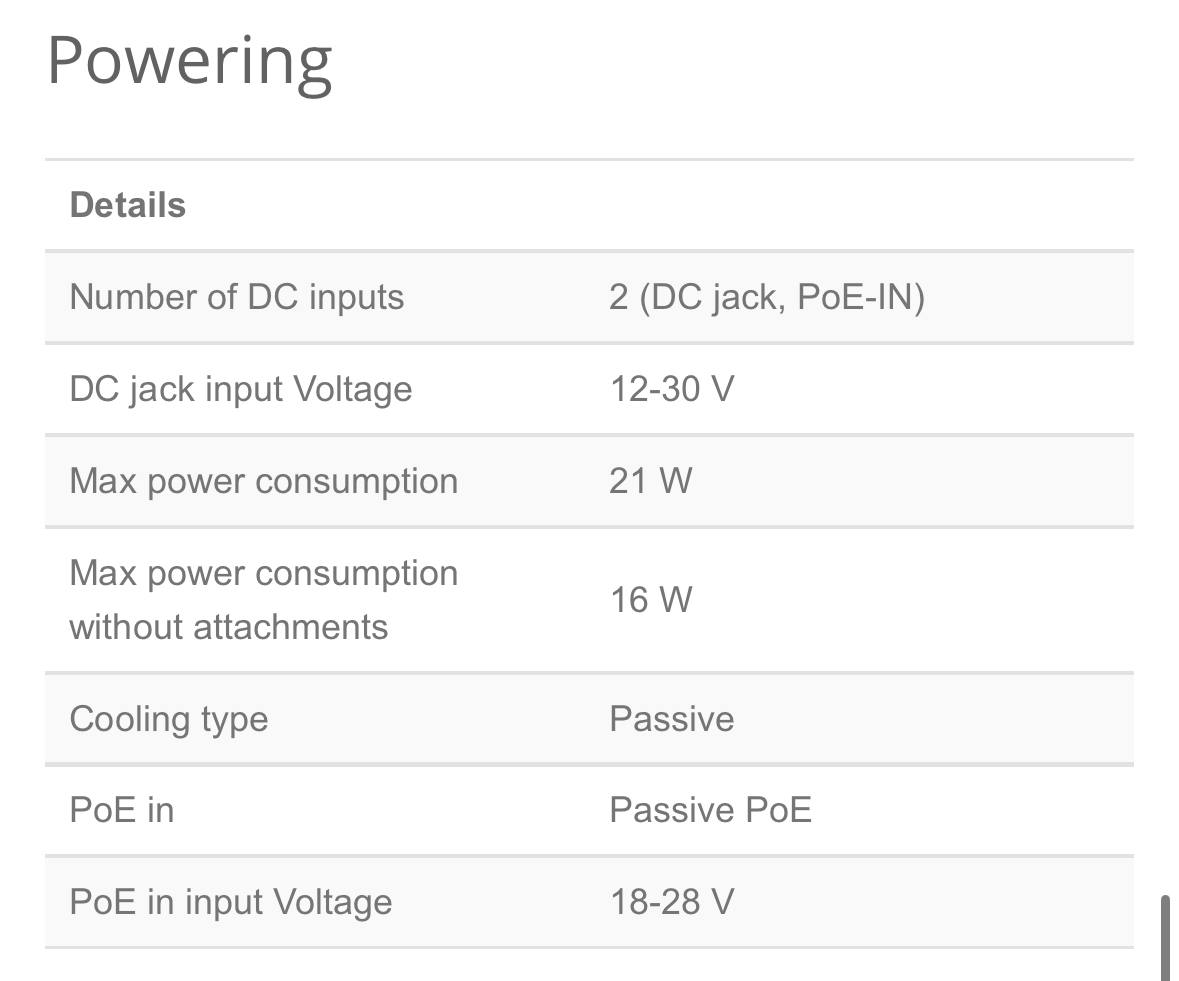
чет родной бп от роутера сосёт жёстко, всего 0.8 А выдаёт. зачем его вообще кладут такой в комплект?
Евгений
чет родной бп от роутера сосёт жёстко, всего 0.8 А выдаёт. зачем его вообще кладут такой в комплект?
 Andrew
господа нужен срочный хелп! login failure for user Login failed, in;1HHJcMikroTik 7.18.2 (stable) via local - несколько десчтков раз в минуту сыпет. что за "Login failed" и где "local"?
Andrew
это попытка логинится через консоль?
Руслан
Andrew
интерфейсы не переименовывались? или бридж
нет. эта муть с консоли сыпалась. такое ощущение, что кто-то доступ получил физически и пытается брутфорсить через консоль
Andrew
не гуглится ничего (
Руслан
не гуглится ничего (
да, не гуглится..
видимо это сериал порт таки. возможно глюк семерки либо при запуске скрипта такое всплывает
Andrew
не, прошили два раза, это чисто с консоли валит. в том смысле что версии меняли это не глюк рутерос
Руслан
консольный порт?
Руслан
да. отключил его и перестало.
ну если это кулцхакер с физическим доступом, то щас начнет в дефолт скидывать :)
либо кто-то консольный порт в локалку воткнул и там что-то внутри сети живет.
Andrew
всё может быть
Руслан
пора /sy ba sa :)
Руслан
если вдруг нет бэкапов
Artel
https://www.youtube.com/watch?v=6wiYjK_-4D8
Artel
ооочень хорошее видео
Евгений
На бумаге всё так, а на деле не хватает.
Вы в юсб что-то вставили?
Это уже плюсовать к 16 надо