 Руслан


но можно сбросить в деф-конфиг роутера
 DMT
Блин, а как теперь? Винбокс?
Руслан
винбокс, да. зайти и сделать что нужно. но для этого нужно к нему по локалке попасть :)
либо эзернет, либо с другого микротика по "соседям"
Константин
Тоже не получается
Получается. Вы просто не хотите.
Отключаете питание, зажимайте кнопку и подаёте питание. Отпускаете кнопку как только начнет мигать индикатор.
DMT
Получается. Вы просто не хотите.
Отключаете питание, зажимайте кнопку и подаёте питание. Отпускаете кнопку как только начнет мигать индикатор.
Я очень хочу) но человек на другом конце телефона не может видимо. Спасибо за помощь
Макс Паршаков
Добрый день, реализовывал ли кто либо на лте тарелках mikrotik возможность использования сразу двух сим карт для резервирования?
 olegon.ru
вопрос больше теоретический, чем конкретно по Mikrotik.
админ на сервере СУБД, к которой подключаются куча пользователей и сервисов, в том числе, через VPN, ставит Jumbo frames, настаивая, что ничего страшного не происходит, просто произойдет фрагментация на пограничных рутерах... как считаете, это нормально, зло или чудовищно?
 Sasha
olegon.ru
Изза сегментации может отлететь tls
да и pmtud black hole, но в целом интересно не "риск вероятно более большой", а общая оценка подхода, делает так кто-то из вменяемых людей и это норма, либо так поступают только бездарности
 Антон
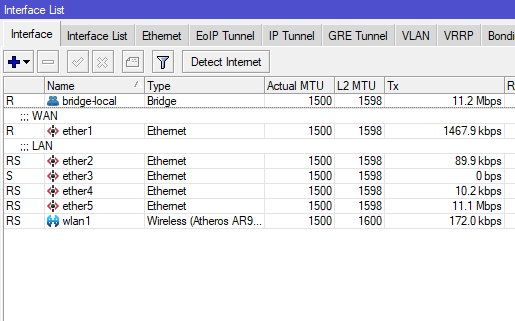
Уважаемые гуру микротика, подскажите в данной ситуации - вдруг стало не попасть на некоторые сайты через микротик. Причем иногда было просветление, доступ возобновлялся. MSS ограничивал - без толку, с провайдером связывался - они ни при чем. Это подтверждает и тот факт, что напрямую от провайдера, без роутера все работает. Также через VPN тоже все работает. Пока бился, решил импортнуть старый конфиг (хотя визуально никакие настройки он не поменял) - мгновенно ситуация исправилась. Но прошло 5 дней, и доступ опять пропал. Повторно фокус с конфигурацией не провернуть, настройки уже существуют.
Руслан
 Антон
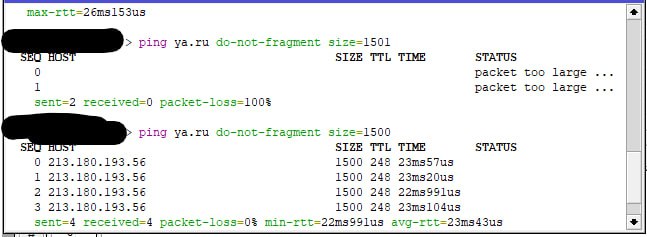
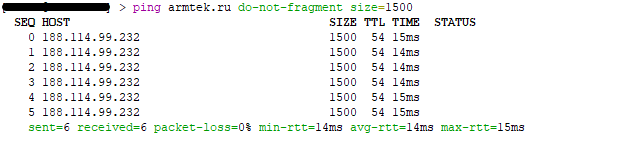
пингом проверь. с флагом "dont fragment" в сторону сайтов и в сторону локалки
пакет 1472 байта проходит, аналогично и там и там
пытался копать в эту сторону, кажется не в них дело, ограничение mss выставлено, все равно не работает
Руслан
пакет 1472 байта проходит, аналогично и там и там
пытался копать в эту сторону, кажется не в них дело, ограничение mss выставлено, все равно не работает
подключение ipoe? если в сторону провайдера выше 1472 не прохоходит, значит дело в провайдере ) должно проходить 1500
 Maxim
Из серии пальцем в небо: выключить фасттрек в фаерволле и посмотреть на результат
Maxim
подключение ipoe? если в сторону провайдера выше 1472 не прохоходит, значит дело в провайдере ) должно проходить 1500
Не должно. Кадр ethernet 1500 (ака mtu), -20 ip заголовок, -8 заголовок icmp, итого 1472 - максимальный пакет который пролезет
Антон
подключение ipoe? если в сторону провайдера выше 1472 не прохоходит, значит дело в провайдере ) должно проходить 1500
вроде с учетом заголовка как раз 1472 должно?
вообще роль провайдера исключил - напрямую через провод работает, с vpn работает, на других точках этого же провайдера работает
Антон
Maxim
а он и не включен
А форвард с established,related, untracked где-то в начале правил? А то всякое бывает...
Антон
А форвард с established,related, untracked где-то в начале правил? А то всякое бывает...
его вовсе не было, сейчас добавил в начало
Антон
А форвард с established,related, untracked где-то в начале правил? А то всякое бывает...
все равно не работает, иногда кратковременно пробивается
Maxim
инпута тоже нет такого?)
 Руслан
указывается конечный размер пакета, а не его содержимого за минусом заголовков и прочего. где вы такую инфу нашли? )
IIyа
Делать сразу MSS 1300 для пользовательского трафика и не греть голову )
Руслан
вроде с учетом заголовка как раз 1472 должно?
вообще роль провайдера исключил - напрямую через провод работает, с vpn работает, на других точках этого же провайдера работает
я так же сталкивался с похожей ситуацией . напрямую в комп с виндой подключаешь - все работает, в микротик - проблемы.
можно попробовать воткнуть провайдера в порт 2, как вариант.
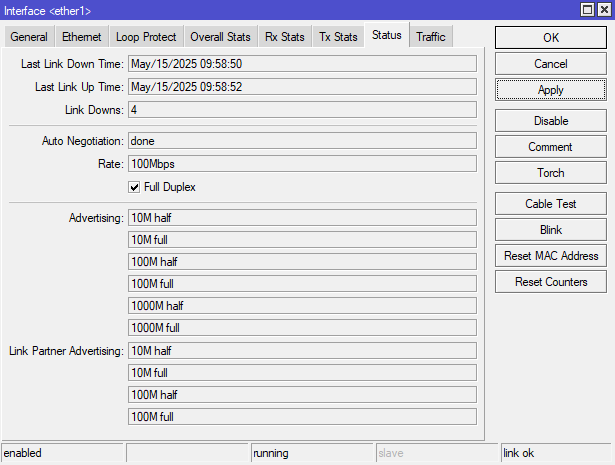
Можно попробовать убрать автосогласование и выставить руками 100mbit fd
Кстати, что сейчас в статусе ether1 ?
Maxim
 Евгений
Антон
Делать сразу MSS 1300 для пользовательского трафика и не греть голову )
1360 и так указано, тут думаю не принципиально
Антон
 Victor
https://help.mikrotik.com/docs/spaces/ROS/pages/315883568/EVPN
IIyа
1360 и так указано, тут думаю не принципиально
Иногда бывает, и меньше 1300 прриходится делать %)
У вас любые сайты так не работают?
DNS имена нормально резолвит?
Покажите вывод /ip firewall export
И попробуйте выставить коррекцию TCP MSS в 1200, для проверки.
Антон
я так же сталкивался с похожей ситуацией . напрямую в комп с виндой подключаешь - все работает, в микротик - проблемы.
можно попробовать воткнуть провайдера в порт 2, как вариант.
Можно попробовать убрать автосогласование и выставить руками 100mbit fd
Кстати, что сейчас в статусе ether1 ?
 Руслан
 Руслан
пингом проверь. с флагом "dont fragment" в сторону сайтов и в сторону локалки
а в сторону локалки нормально с МТУ?
Руслан
странная ситуация
Руслан
1. как вариант взять новый роутер , настроить в дефконф с минимально необходимым конфигом, попробовать
2. Завести резервного провайдера, попробовать через него (либо через тунель в другой офис)
3. Если вариант 1 поможет - смотреть все все настроенные правила
Антон
1. как вариант взять новый роутер , настроить в дефконф с минимально необходимым конфигом, попробовать
2. Завести резервного провайдера, попробовать через него (либо через тунель в другой офис)
3. Если вариант 1 поможет - смотреть все все настроенные правила
все все правила пробовал отключать, безрезультатно
Руслан
все все правила пробовал отключать, безрезультатно
nat, mangle, raw? и по маршрутизации тоже лишнее убирал?
IIyа
М-да..
"- У вас насчастные случаи на стройке были?
- Ннет. . Ещё ни одного..
- Будут!"
А если фильтр файрволла вернуть на стандартный заводской? И отключите на время Fasttrak.
В NAT "TSD Cleverence" закройте пустые поля с несуществующими адрес-листами.
Юзер "System" или какой другой ещё не появился?
IIyа
Да, таблицу маршрутизации тоже хорошо бы посмотреть.
Трассировка до проблемных сайтов работает? С компа через микротик
Антон
Andrew
а прошивка какая?
 0xDEFACE
Скажите пожалуйста если поставить галочку в l2tp server useIPSEC, нужно ли дополнительно политики в разделе ip ipsec настраивать?
IIyа
Скажите пожалуйста если поставить галочку в l2tp server useIPSEC, нужно ли дополнительно политики в разделе ip ipsec настраивать?
Если дефолтные политики не изменяли бездумно - то всё будет работать с ними автоматически. но IKEv1.
 Игорь
Если дефолтные политики не изменяли бездумно - то всё будет работать с ними автоматически. но IKEv1.
дефолтные, в микротике, политики? 😱
IIyа
дефолтные, в микротике, политики? 😱
Да, в IPsec они там. Их встроенный в L2TP скрипт подтягивает, при указании галки UseIPsec и пароля.
0xDEFACE
/ip ipsec ex
пусто
0xDEFACE
отсутствие политик считается дефолтом?
0xDEFACE
а ну в веб ui там ::0/ encrypt
0xDEFACE
я так понял это и есть дефолт
IIyа
я так понял это и есть дефолт
По дефолту там есть политики, их видно в винбоксе, но если их не менять, в экспорте они могут не отображаться
 Евгений
добрый день коллеги, есть идея написать скрипт. логика такая есть 100 абонентский тунелей wg вот если за последние две недели никто из них ни разу не подкючался отключать пира. есть идеи как это реализовать? пните в нужную сторону пожалуйста
Антон
Евгений
как включать выключать понятно, как прописать цикл где он будет опрашивать когда был в сети последний раз
Евгений
допустим через винбокс понятно как смотреть, а как через терминал не понятно пока что
Антон
допустим через винбокс понятно как смотреть, а как через терминал не понятно пока что
https://wiki.mikrotik.com/Manual:Scripting#Loops_and_conditional_statements
Антон
2 минуты в Гугле
IIyа
добрый день коллеги, есть идея написать скрипт. логика такая есть 100 абонентский тунелей wg вот если за последние две недели никто из них ни разу не подкючался отключать пира. есть идеи как это реализовать? пните в нужную сторону пожалуйста
Запускаете раз в день шедулером, пусть просматривает включённые пиры в плане параметра last-handshake (равный нулю или более 14 дней). И если условие соблюдено - выключает пир.
Вот пример для DHCP
# находит и печатает лизы, выданные больше ХХ дней назад
:local abc; :local def "12d"; :foreach i in=[/ip dhcp-server lease find] do={ :set abc [:tonum [:totime [/ip dhcp-server lease get $i value-name="last-seen"]]]; if ($abc> [:tonum [:totime $def]]) do={:put "Lease $abc > $def" } }
Евгений
спасибо) будем делать)
 Nikita
Hierarchical Token Bucket in Linux and RouterOS
youtu.be/wYg-9VCl3LM
#YouTube channel: MikroTik
💬 ENG ESP POR УКР РУС 中文
 Innokentiy
уже рука тянулась к банхаммеру
Max
Всем привет!
Тривиальная задача. Передать адрес находящийся в addres list - rtbh-blackhole через BGP комьюнити 65001:100.
Что похоже с out фильтром
chain=blackhole rule="if (dst in rtbh-blackhole) { set bgp-communities [65001:100]; accept } else { reject }"
Не под каким предлогом не хочет передаваться, адрес также указан в роутах как blackhole
Max
ROS 7.18.1 (stable)
Max
И выделен в отдельную таблицу маршрутов
Роман
Друзья, всем привет!
Помогите разобраться и правильно завернуть трафик в l2tp/ipsec туннель.
Имеется два роутера mikrotik (ROS6) в офисе и дома.
В офисе настроен l2tp/ipsec сервер 10.10.11.1
Адрес сети 10.10.10.0/24
Дома l2tp/ipsec клиент 10.10.11.2
Адрес сети 10.10.20.0/24
Маршруты настроены, устройства между сетями пингуются.
Как только указываю add default route на l2tp интерфейсе, интернет пропадает, туннель падает
Обьясните, как завернуть весь трафик из дома в офис на самом роутере
Нигде не нашел внятной инструкции
Можно в ЛС, чтобы не засорять общий чат
Sasha
Весь до офиса?
Роман
Как понять весь?
Чтобы выход в интернет из дома был через шлюз офиса и был доступен дома офисный сервер. При подключении vpn через windows, все прекрасно работает, а на роутере никак не могу добиться результата
Sasha
Руслан
Друзья, всем привет!
Помогите разобраться и правильно завернуть трафик в l2tp/ipsec туннель.
Имеется два роутера mikrotik (ROS6) в офисе и дома.
В офисе настроен l2tp/ipsec сервер 10.10.11.1
Адрес сети 10.10.10.0/24
Дома l2tp/ipsec клиент 10.10.11.2
Адрес сети 10.10.20.0/24
Маршруты настроены, устройства между сетями пингуются.
Как только указываю add default route на l2tp интерфейсе, интернет пропадает, туннель падает
Обьясните, как завернуть весь трафик из дома в офис на самом роутере
Нигде не нашел внятной инструкции
Можно в ЛС, чтобы не засорять общий чат
На фаерволе в офисе разрешить доступ в интернет и сделать правило маскарад