Я их раз 10 прочитал и ничего не могу понять
Если ничего не понятно, то вариантов два -либо учиться и смиренно внимать советам опытных людей, либо заплатить знающим людям и они решат эту задачу.. Второй день «я не понимаю, ничего не работает» и так далее...
 sergo


 Roman
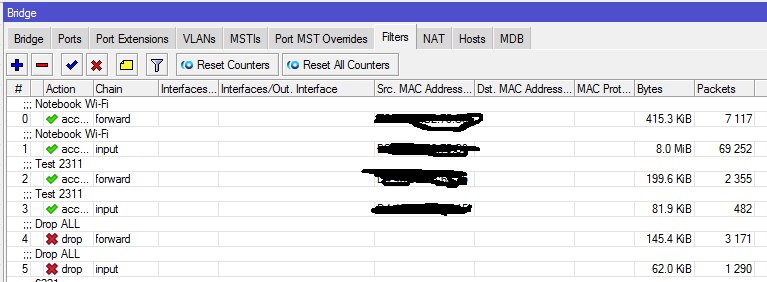 Roman
такое же в фаерволе, только не для маков, а для айпи
Dmitry
dot1x еще за сутки не вспоминали?
 Евгений
Надо сделать по адресам откуда куда, и сделать чтоб налилось все кроме богон сетей. Короче фаервол надо переписывать явно
Stan&slav
Чтобы я ни делал, "общение" между устройствами остаётся.
Да, можно отключить интернет.
Да, можно отключить доступ на сам микрот.
Но между устройствами связь остаётся - пинги, доступ на вэб-морду и т.п.
Микрот стает самым обычным свичем
есть доступ на вебморду при этом фаерволом закрыто? у вас что-то настройками явно не так
Stan&slav
ставьте в разрыв ещё одно устройство самый простой способ, отделите сети vlan
Roman
есть доступ на вебморду при этом фаерволом закрыто? у вас что-то настройками явно не так
При одном условии, что вручную вписать айпи. Я так проверяю настройки другим устройством.
Без этого "движения" нет никакого доступа
Stan&slav
При одном условии, что вручную вписать айпи. Я так проверяю настройки другим устройством.
Без этого "движения" нет никакого доступа
тем более если ip прописываете, значит у вас порт в бридже
Roman
Чтобы я не делал, таким методом нивелируются все эти защитные настройки
Stan&slav
Чтобы я не делал, таким методом нивелируются все эти защитные настройки
если не получается на микротике, почему не сделать какую-то альтернативу?
bmw
если не получается на микротике, почему не сделать какую-то альтернативу?
у МТ есть две абсолютно разные альтернативы -- v6 и v7.12+
IIyа
Чтобы я не делал, таким методом нивелируются все эти защитные настройки
Покажите /interface bridge export - снять можно в окне терминала в винбоксе.
Roman
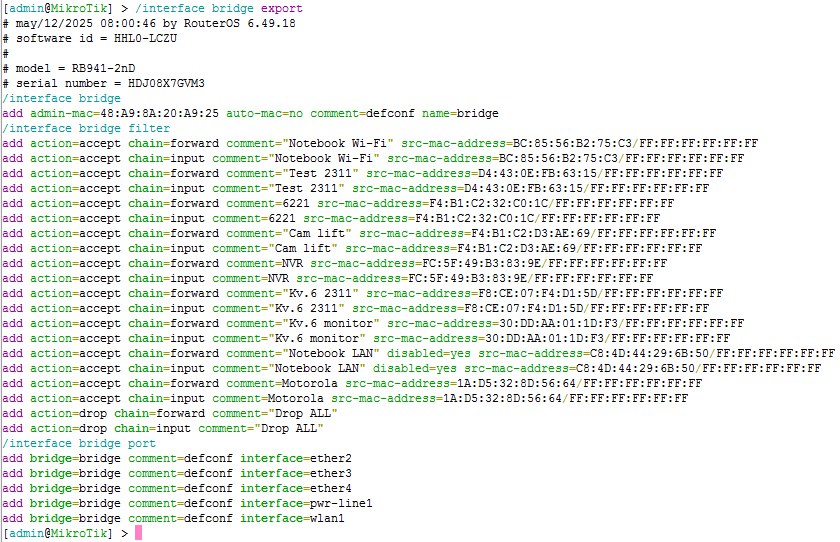
 Bykadorov Serj
Всем доброго времени!
Bykadorov Serj
Кто-нибудь подскажет, может сталкивался…. Необходимо ходить из локальной сети на один из внешних белых ip. Это реализуемо? Если да, то может приблизительный алгоритм. Сам я все прописывал в filter rules и в nat. В две стороны от white ip до локалки и обратно. Что-то не работат
 Руслан
Кто-нибудь подскажет, может сталкивался…. Необходимо ходить из локальной сети на один из внешних белых ip. Это реализуемо? Если да, то может приблизительный алгоритм. Сам я все прописывал в filter rules и в nat. В две стороны от white ip до локалки и обратно. Что-то не работат
в фаерволе разрешаете ходить на этот адрес и все.
Выдавайте диагностику. на "чтото не работает" ответов не будет
Руслан
Кто-нибудь подскажет, может сталкивался…. Необходимо ходить из локальной сети на один из внешних белых ip. Это реализуемо? Если да, то может приблизительный алгоритм. Сам я все прописывал в filter rules и в nat. В две стороны от white ip до локалки и обратно. Что-то не работат
в нат зачем? что-то мне подсказывает что вам надо не просто разрешать трафик из локальной сети к удаленному внешнему айпишнику
Bykadorov Serj
в фаерволе разрешаете ходить на этот адрес и все.
Выдавайте диагностику. на "чтото не работает" ответов не будет
Это да. Я понимаю. Просто понять направление работы
Руслан
Кто-нибудь подскажет, может сталкивался…. Необходимо ходить из локальной сети на один из внешних белых ip. Это реализуемо? Если да, то может приблизительный алгоритм. Сам я все прописывал в filter rules и в nat. В две стороны от white ip до локалки и обратно. Что-то не работат
думаю тут формулировка неверная.
Руслан
опишите что есть и что хотите сделать.
 Евгений
/ip firewall filte
add action=accept chain=forward dst-address=1.1.1.1 src-address=192.168.0.0/24
add action=drop chain=forward dst-address=!192.168.0.0/24 src-address=192.168.0.0/24
Руслан
там похоже на выходе в инет несколько айпишников и он хочет хосты через разные айпишники в инет выводить
Евгений
Bykadorov Serj
там похоже на выходе в инет несколько айпишников и он хочет хосты через разные айпишники в инет выводить
В точку. А белый ip в одной подсети. И на одном wan.
Руслан
ну тогда все данные по этому вопросу в студию - как пытался сделать, правила нат
Bykadorov Serj
Есть 2 сети 10.10.0.0/24 с белым 90.90.20.10 и 20.20.0.0/24 с белым 90.90.20.20. Нужно из сети 10.10.0.0/24 ходить на 90.90.20.20. Условно так.
Руслан
Евгений
А белые на разных интерфейсах?
Откуда они взялись?
Руслан
Есть 2 сети 10.10.0.0/24 с белым 90.90.20.10 и 20.20.0.0/24 с белым 90.90.20.20. Нужно из сети 10.10.0.0/24 ходить на 90.90.20.20. Условно так.
так понимаю интерфейс провайдера один и шлюз для выхода в инет тоже один. 10.90.20.1 условно говоря. и несколько айпишников белых.
в нате обычно используется правило маскарад, оно будет использовать наименьший адрес в таком случае.
Надо сделать src-nat с action src-nat и указать нужный адрес
Это правило поставить выше маскарада. вот и все.
Bykadorov Serj
так понимаю интерфейс провайдера один и шлюз для выхода в инет тоже один. 10.90.20.1 условно говоря. и несколько айпишников белых.
в нате обычно используется правило маскарад, оно будет использовать наименьший адрес в таком случае.
Надо сделать src-nat с action src-nat и указать нужный адрес
Это правило поставить выше маскарада. вот и все.
Да, в nat ничего. Только маскарад для инета. А в filter rules forward от 10.10.0.0 до 20.20.0.0 accept и обратно аналогично. Вот и все.
Руслан
Да, в nat ничего. Только маскарад для инета. А в filter rules forward от 10.10.0.0 до 20.20.0.0 accept и обратно аналогично. Вот и все.
не понятно. нужно детальное описание видимо
Bykadorov Serj
не понятно. нужно детальное описание видимо
chain=forward action=accept src-address=10.10.0.0/24
dst-address=20.20.0.0/24 log=no log-prefix=""
1 chain=forward action=accept src-address=20.20.0.0/24
dst-address=10.10.0.0/24 log=no log-prefix="0"
Руслан
эти правила разрешают сетям обращаться друг к другу.
На выход в инет никак не влияет
Какая задача стоит?
Bykadorov Serj
эти правила разрешают сетям обращаться друг к другу.
На выход в инет никак не влияет
Какая задача стоит?
Необходимо попадать на сервер из вне и локальной сети 10.10.0.0/24 обращаясь к ip 90.90.20.20
Bykadorov Serj
Допустим там nas или еще что
Руслан
на схемке нарисуйте, чтобы прояснить.
Bykadorov Serj
на схемке нарисуйте, чтобы прояснить.
Ну смотри есть 2 сетки. С 2-мя dhcp. Первая сеть 10-я вторая 20-я. 10-я сеть использует для выхода в нет ip 90.90.20.10, 20-я ip 90.90.20.20. Мне нужно находясь в локалке 10-й заходить обращаясь в браузере 90.90.20.20 и попадать на машину сети 20-ть. Через белый ip 90.90.20.20 попадать в локальную сеть 20-ю из сети 10-й. Напомню 10-я сеть выходит в нет с ip 90.90.20.10.
Bykadorov Serj
Правило для общения между сетками есть. Но не работает
Руслан
это точно одна локация?
Sergey
на одном микротике? как организован выход в инет 10 сети через 20.20?
Руслан
так понимаю интерфейс провайдера один и шлюз для выхода в инет тоже один. 10.90.20.1 условно говоря. и несколько айпишников белых.
в нате обычно используется правило маскарад, оно будет использовать наименьший адрес в таком случае.
Надо сделать src-nat с action src-nat и указать нужный адрес
Это правило поставить выше маскарада. вот и все.
тогда вот это надо сделать и еще отключить правила дропа на инвалид (forward) скорее всего будет мешать
задача делится на 2 части.
1. добиться чтобы сервис стал доступен под нужным адресом внешним
2. добиться чтобы в локалке по внешнему адресу стал доступен
Bykadorov Serj
на одном микротике? как организован выход в инет 10 сети через 20.20?
Что 10-я, что 20-я сети выходят в нет по одному правилу chain=srcnat out interface=wan action=masquerade
Bykadorov Serj
тогда вот это надо сделать и еще отключить правила дропа на инвалид (forward) скорее всего будет мешать
задача делится на 2 части.
1. добиться чтобы сервис стал доступен под нужным адресом внешним
2. добиться чтобы в локалке по внешнему адресу стал доступен
Я так понимаю для 10-й сети маскарад сделать с ip 90.90.20.10, а для 20-й маскарад с ip 90.90.20.20
Bykadorov Serj
Руслан
Я так понимаю для 10-й сети маскарад сделать с ip 90.90.20.10, а для 20-й маскарад с ip 90.90.20.20
да, только экшн не маскарад, а src-nat
Sergey
не думаю что это поможет для доступа из 10 сети по адресу 20.20 на ПК в 20 сети, по идее нужно сделать dst-nat: src-addr=10_сеть/24 dst-addr=20.20 to-addr=ПК_20_сети
IIyа
Roman
Странно, вот я включил у себя такие правила и все работает как задумано. Если выключить разрешающее правило (хоть одно) или чуть изменить мак-адрес, то срабатывает блокировка. Девайсы подключены к микротику напрямую.
Да, и в форварде понадобится дублировать разрешающие правила в оба направления чтобы трафик ходил.
/int br filter ex
add action=accept chain=forward in-interface-list=br-fi-lan out-interface-list=br-fi-lan src-mac-address=B8:69:F4:F3:8F:25/FF:FF:FF:FF:FF:FF
add action=accept chain=forward dst-mac-address=B8:69:F4:F3:8F:25/FF:FF:FF:FF:FF:FF in-interface-list=br-fi-lan out-interface-list=br-fi-lan
add action=drop chain=forward in-interface-list=br-fi-lan out-interface-list=br-fi-lan
Счастье длилось недолго....
Подключаю другой ноут - он ни к чему не конектится как и должно быть. Потому что не получает айпишку.
Но если я вручную в этот ноут пропишу айпишку, то он получает доступ к устройству в сети, хотя в АРП таблице этот айпи не отображается
Roman
Вот в чем проблема, трафик бежит мимо микрота.
Микрот как самый обычный свич выступает
IIyа
Счастье длилось недолго....
Подключаю другой ноут - он ни к чему не конектится как и должно быть. Потому что не получает айпишку.
Но если я вручную в этот ноут пропишу айпишку, то он получает доступ к устройству в сети, хотя в АРП таблице этот айпи не отображается
Видимо какие-то уже внесенные другие изменения мешают работать bridge firewall-у. Или таки у вас есть ещё и свитч.
В моем последнем примере как раз блокируется транзитный трафик между устройствами.
Roman
"Теперь если даже вписать на компе ручками ip, в инет злодей не попадет, но внутренние ресурсы все равно будут доступны, ибо пакеты для той же подсети не ходят через роутер. Тут нужно на уровне свича делать привязку mac-ip через dhcp option 82."
вот такое читал
Roman
IIyа
"Теперь если даже вписать на компе ручками ip, в инет злодей не попадет, но внутренние ресурсы все равно будут доступны, ибо пакеты для той же подсети не ходят через роутер. Тут нужно на уровне свича делать привязку mac-ip через dhcp option 82."
вот такое читал
Это при наличии приличного управляемого свитча.
Статья несколько для другого кейса.
У вас на микротике создан один бридж?
Dusky
привет ребяты, с этого божественного устройства css610 можно как-то забирать бекапы, кроме веб интерфейса?
Roman
Roman
 Innokentiy
IIyа
да, один
Ну типа все должно работать тогда. Если выключите разрешающие правила на форварде - никто не сможет обмениваться транзитом через микротик.
Roman
Но не работает:
Подключаю другой ноут - он ни к чему не конектится как и должно быть. Потому что не получает айпишку.
Но если я вручную в этот ноут пропишу айпишку, то он получает доступ к устройству в сети, хотя в АРП таблице этот айпи не отображается
Petr
привет ребяты, с этого божественного устройства css610 можно как-то забирать бекапы, кроме веб интерфейса?
Формально - нет
Можете посмотреть что-то такое (или поискать аналоги, мне что-то попадалось): https://github.com/ollie-galbraith/mikrotik_switch_api
IIyа
Но не работает:
Подключаю другой ноут - он ни к чему не конектится как и должно быть. Потому что не получает айпишку.
Но если я вручную в этот ноут пропишу айпишку, то он получает доступ к устройству в сети, хотя в АРП таблице этот айпи не отображается
Вот получается что правила на Input работают (не пускают трафик в роутер), а на Forward - нет (транзитный трафик пропускается). Можно сделать вывод что у вас к роутеру подключен свитч и провода воткнуты в него.
А какой роутер-то, версия ROS и загрузчика RouterBoot? Скрины не надо, так напишите.
Roman
Hap lite, версии по памяти не скажу
Roman
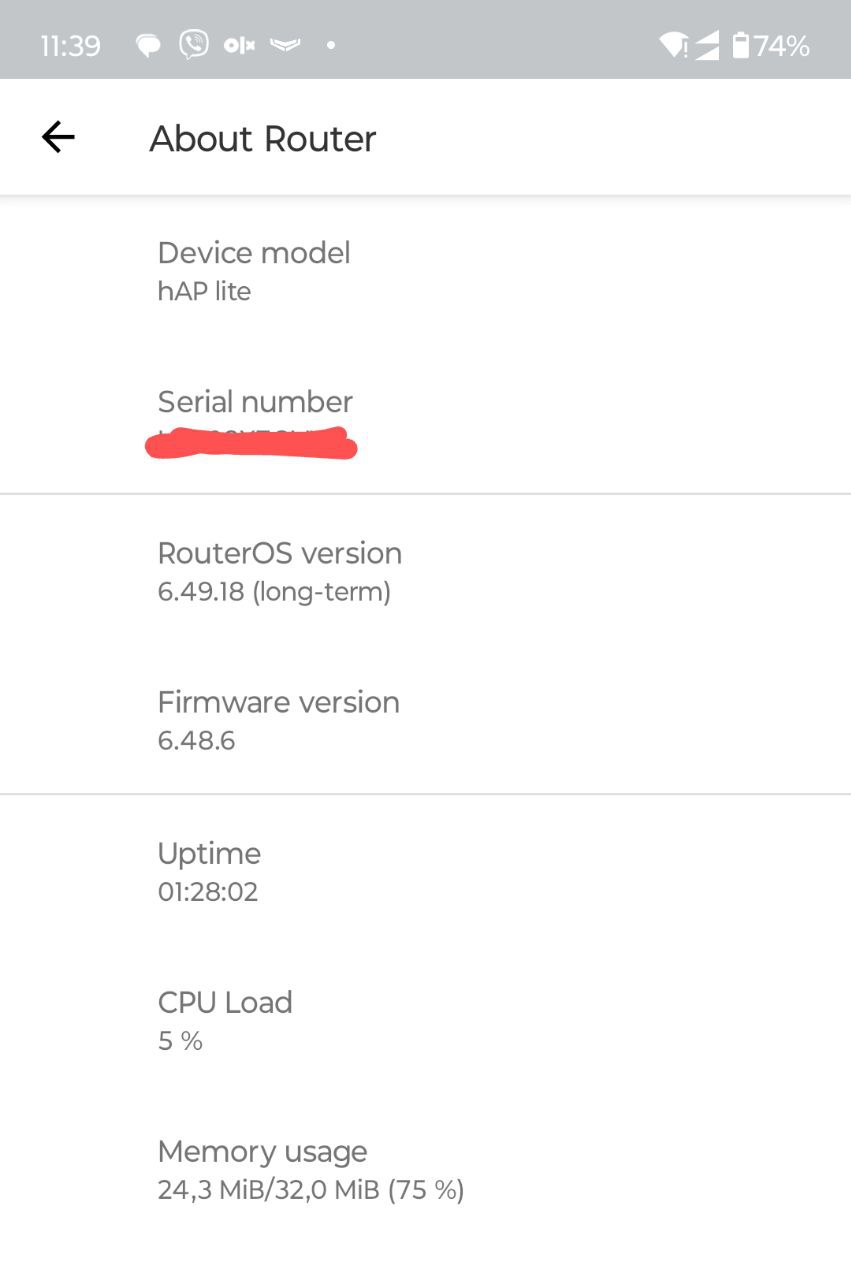 IIyа
Hap lite, версии по памяти не скажу
Обновите RouterOS до последней 6.49.18 и следом обновите RouterBoot. Может тут какая проблема (хотя сомнительно).
Roman
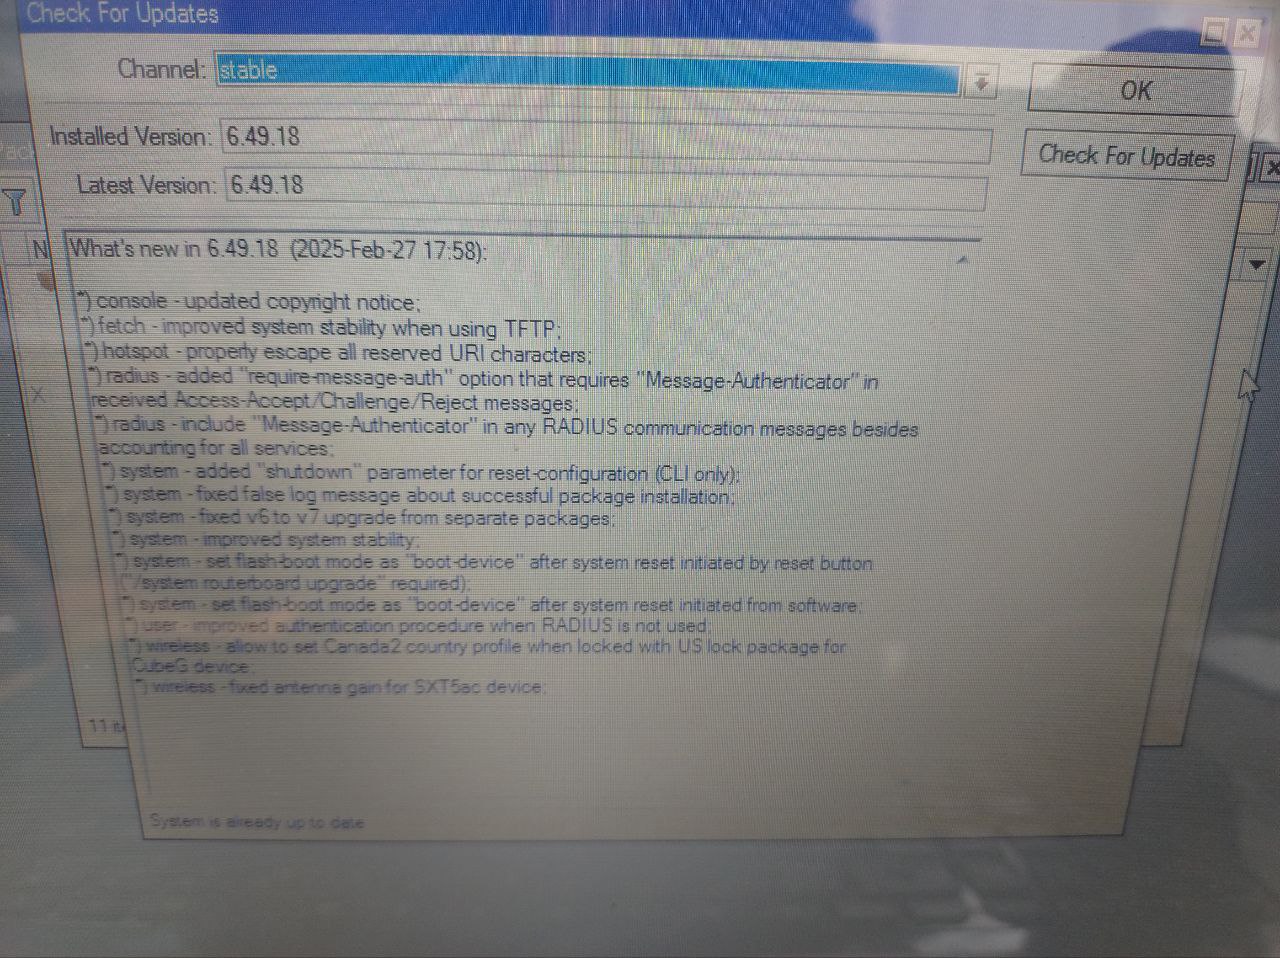 Roman
Стоит последняя
IIyа
Roman
Routerboot тоже обновите (скрины не надо кидать).
VLAN-ы не настроены на бридже? В настройках swtich не ковырялись?
Routerboot тоже обновите (скрины не надо кидать).
обновил
VLAN-ы не настроены на бридже?
нет
В настройках swtich не ковырялись?
нет
Dusky
Формально - нет
Можете посмотреть что-то такое (или поискать аналоги, мне что-то попадалось): https://github.com/ollie-galbraith/mikrotik_switch_api
спасибо, гляну. Может получится выдрать подключение в свой скрипт
Artel
господа
Artel
QCA 8519 свитч чип умеет в вланьі?
Artel
в винбоксе не дает включить offload на бридже, но на форумах я видел что таки поддерживает
Artel
потому что когда два влана грузят гигабит - скорость делится по полам, а значит он проходит через проц
Artel
стоп... а как ето... вланьі можно делать в свитче, а не на бридже?