Ну как с ипв6
да выключен, естественно
 dvonk


 Sasha
 Mikе
Если про основной канал.
Sasha
Влан 1 на тике идет натив
Mikе
Ну повесьте на ван влан с хотспотом и дхцп на сам ван интерфейс и все заработает
Хот спот сторонний сервис, трафик сквозняком должен идти
Sasha
Он и будет идти вы его в бридж потом добавите если надо. Но не eth1 а интерфейс влана
Mikе
Sasha
Делал, не прокатило
Ну у вас точно влан так? Трафик или мак в влан вообще есть? Точнее соседа в влан вы видите? Хоть какой то хост доступен? У вас влан хотспота не в списке wan?
Mikе
Нет, не проходит. Сейчас создал отдельный бридж. В него ван и порт доступа. Включил фильтрацию:trunk ван и данный бридж, untagged порт доступа на trank vlan от провайдера (сам vlan от провайдера на бридже). Pvid 1 на бридже
Mikе
Жду проверку, точка удаленная🤦
 Wasp
Это не в этом чате)
Sasha
Нет, не проходит. Сейчас создал отдельный бридж. В него ван и порт доступа. Включил фильтрацию:trunk ван и данный бридж, untagged порт доступа на trank vlan от провайдера (сам vlan от провайдера на бридже). Pvid 1 на бридже
Не обязательно так делать. Можно просто на wan кинуть vlan и посмотреть будет ли там сосед
Sasha
Но не забывайте что на влан надо сначала в лист добавить если у вас есть интерфейс листы
Alexey
/report
dvonk
Прошу помощи, если кто сталкивался. Спрашивал в параллельном чате, но особо идей ни у кого нет.
есть hap ac2 ros 7.12, все устройства в одной сети живут через wi-fi со статическими ip (и даже в одном 2.4 ГГц диапазоне эксперимента ради, пара устройств не умеют в 5.5)
конфиг через quick set
все интерфейсы, кроме wan, собраны в бридж
есть пара айпадов, айфоны и два компа на винде, на одном из которых живет веб-сервер с приложением, куда нужно ходить с айпадов или с ноутбука, и время от времени это дело валится и не работает
с виндовых компов айпады и эти компы пингуются и трейсрутятся, а с айпадов виндовые компы - нет
при этом часть яблочных устройств друг друга пингуют, а в обратную сторону - нет, с ошибкой no route to host
при этом сеть на яблоках есть и в инет доступ тоже
(причем на ros 6 это худо на яблоках бедно работало, отваливалось время от времени и само восстанавливалось, а как я сегодня обновил до ros 7, так ничего больше на них и не работает совсем, только на виндовом ноуте)
в общем, общение с механическими кетайскими мозгами deep seek в итоге привело к решению проблемы с латышским маршрутизатором
Мозги много чего предлагали, а именно:
в файрволле принудительно разрешить трафик Apple → Windows на уровне отдельных устройств
проверить icmp и arp
прописать в arp адреса яблочных устройств
отключить в бридже fast path
выставить в wireless multicast-helper=full
кроме этого он постоянно пытался вылечить несуществующие проблемы с wi-fi, предлагал разные способы диагностирования через логи на микроте, на винде посредством Wireshark или tcpdump
Основными версиями он выдвигал что-то типа
"RouterOS v7 изменила обработку 802.11-кадров для Apple-устройств, что привело к:
Потере unicast-пакетов (ICMP, TCP) между Apple и другими клиентами
Сохранению multicast/broadcast-трафика (отсюда работа интернета через роутер)"
или
"Интернет работает, потому что это маршрутизируемый трафик (роутер обрабатывает его иначе).
Локальные пакеты теряются из-за изменений в L2-коммутации в RouterOS v7."
Не знаю, разрешена ли тут обсценная лекстика, так что скажу кратко - ничего из этого не помогло. А помогло то, что механические мозги предлагали сделать в каждой итерации - обновиться до последних версий ROS (7.18.2 в итоге), и на том же самом конфиге все заработало.
В общем, любимые всеми латышы чо-то оптимизировали в промежутке между 6-ой версией, на которой это в целом работало, но хромало, и 7.12, на которой уже не работало ничего, но нашли в себе силы это исправить.
Update. Все равно не работает. Проблема перепозла на виндовый комп, он почему-то перестает отвечать на входящие запросы, приходится его руками дергать, чтобы он ожил.
Sasha
Эпл чувствительный к качеству сигнала но чтобы вот так начинало лагать удивляюсь
Sasha
Да и сеть работает в тике в рамках бриджа и там мало что влияет. То что он предлагает выклбчить никоем образом не влияет. У вас в этот момент нет маршрута до хоста а за это отвечает как раз таки тик он отдает дэф маршрут а пе общаются в рамках своей сети указаной в настройках интерфейса
 КЭПпучино
Прошу помощи, если кто сталкивался. Спрашивал в параллельном чате, но особо идей ни у кого нет.
есть hap ac2 ros 7.12, все устройства в одной сети живут через wi-fi со статическими ip (и даже в одном 2.4 ГГц диапазоне эксперимента ради, пара устройств не умеют в 5.5)
конфиг через quick set
все интерфейсы, кроме wan, собраны в бридж
есть пара айпадов, айфоны и два компа на винде, на одном из которых живет веб-сервер с приложением, куда нужно ходить с айпадов или с ноутбука, и время от времени это дело валится и не работает
с виндовых компов айпады и эти компы пингуются и трейсрутятся, а с айпадов виндовые компы - нет
при этом часть яблочных устройств друг друга пингуют, а в обратную сторону - нет, с ошибкой no route to host
при этом сеть на яблоках есть и в инет доступ тоже
(причем на ros 6 это худо на яблоках бедно работало, отваливалось время от времени и само восстанавливалось, а как я сегодня обновил до ros 7, так ничего больше на них и не работает совсем, только на виндовом ноуте)
У меня почти так было, когда роутер обновил. (винда-винда не соединялись с ошибкой no route to host)
Решилось переключением режима сети с "общественная" на "частная" и всё заработало как и раньше :)
Bomberman
Всем доброго дня.
Почему при использовании CAPsMAN на 2,4 ГГц пишет "no available channels" ?
Null
Всем доброго дня.
Почему при использовании CAPsMAN на 2,4 ГГц пишет "no available channels" ?
Доброго дня.
Потому что очевидно no available channels согласно вашим настройкам. Неверно сконфигурировали CAPsMAN. Проверьте внимательно.
Bomberman
Доброго дня.
Потому что очевидно no available channels согласно вашим настройкам. Неверно сконфигурировали CAPsMAN. Проверьте внимательно.
Настроено вот так:
/interface wifi channel
add band=2ghz-ax disabled=no frequency=2412 name=channel_2G skip-dfs-channels=all width=20mhz
add band=5ghz-ac disabled=no frequency=5200 name=channel_5G skip-dfs-channels=all width=20/40mhz
Bomberman
На 5 ГГц всё поднимается.
dvonk
У меня почти так было, когда роутер обновил. (винда-винда не соединялись с ошибкой no route to host)
Решилось переключением режима сети с "общественная" на "частная" и всё заработало как и раньше :)
Проверю. Но там какая другая история, похожая на энергосбережение. Это планшетного типа комп PIPO9 под виндой, онлайн-касса. Железо глухое. У wi-fi адаптера нет режима энергосбережения, в винде я тоже вроде все поодключал, но эта ерунда время от времени перестает на icmp отвечать, причем, я не могу пока понять, в какой момент это происходит. Тут целый день работало, а и тут через 5 минут простоя раз и в несознанку. Причем приложения, в т.ч. и касса нормально работают, а им нужен интернет. Отключил wifi, включил и все заработало опять. Сейчас вот решил вроде вопрос, а оно все равно отваливается, но я теперь хотя бы на яблоки не грешу и на микрот, тут вроде все прояснилось.
dvonk
Эпл чувствительный к качеству сигнала но чтобы вот так начинало лагать удивляюсь
Какая самба, простите? Какой уровень сигнала? У меня роутер в другом помещении стоит за стеной, по registration table айпад с микротом канал держат типа 866 мегабит. Сигнал и лаги тут и близко не лежали, как и самба, кстати - я ж там написал, все через веб-сервер работает
IIyа
По логике, что бы сработала фильтрация все вланы должны быть на бридже. У мея транковый порт на хвосте провайдера. При добавлении в отдельный бридж wan и ether8 так же не срабатывает.
Я исправил конфиг (выше), который вам дал, он вполне рабочий. Те VLANs, что повешены на бридж - и будут вашими wan и lan интерфейсами. А поскольку хотспот вам нужно только пробросить - то и vlan-интерфейс с ним не надо создавать (я его закомментировал).
Sasha
Какая самба, простите? Какой уровень сигнала? У меня роутер в другом помещении стоит за стеной, по registration table айпад с микротом канал держат типа 866 мегабит. Сигнал и лаги тут и близко не лежали, как и самба, кстати - я ж там написал, все через веб-сервер работает
Ну это особенность работы винды и других пк в сети без домена и днс в домене) я мучался с пк которые вне домена с доступом на линукс тачку по вэб. Пока не поставил на дебиан самбу
Mikе
например
/interface bridge
add name=bridge1 vlan-filtering=yes
/interface vlan
add comment=wan interface=bridge1 name=wan vlan-id=10
add comment=lan interface=bridge1 name=lan vlan-id=100
# add comment=HotSpot interface=bridge1 name=vlan1624 vlan-id=1624
/interface bridge port
add bridge=bridge1 interface=ether1 pvid=10 frame-types=admit-all
add bridge=bridge1 interface=ether2 pvid=100
add bridge=bridge1 interface=ether3 pvid=100
add bridge=bridge1 interface=ether4 pvid=100
add bridge=bridge1 interface=ether5 pvid=100
add bridge=bridge1 interface=ether6 pvid=100
add bridge=bridge1 interface=ether7 pvid=100
add bridge=bridge1 interface=ether8 pvid=1624
/interface bridge vlan
add bridge=bridge1 tagged=bridge1 untagged=ether1 vlan-ids=10
add bridge=bridge1 tagged=bridge1 untagged=ether2,ether3,ether4,ether5,ether6,ether7 vlan-ids=100
add bridge=bridge1 tagged=ether1 untagged=ether8 vlan-ids=1624
С trunk ом поверх native vlan так и не добился результата. При навешенном vlan на wan все взлетело. Спасибо!🤝
VanYOUshka
🤔
от провайдера нэтивом же первый идёт, его таким способом в 10 не загнать, оставить как есть, надо вешать влан для хотспот на wan порт, как интерфейс, затем его добавлять в бридж с включённым филтрингом и уже в нём манипулировать
КЭПпучино
Вот это точное попадание рекламы в чат. 😁
VanYOUshka
склад с микротиками наверное..
КЭПпучино
А написал бы " грузим коробки с микротиками, оплата товаром в конце смены" и народ бы потянулся. 😁
DMT
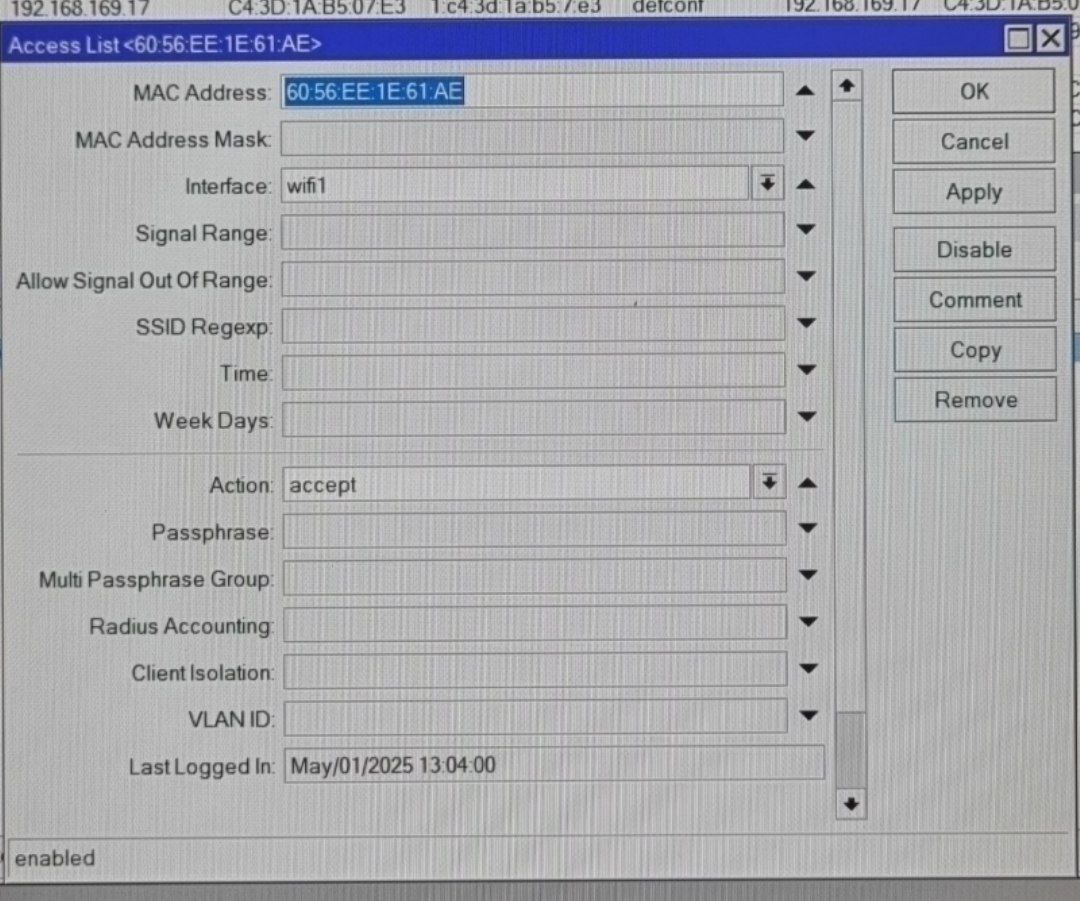
Всем привет, с праздником. Подскажите, дома wifi 2.4 и 5 под одним SSID можно на микротике как то зафиксировать клиентов под 5кой например. Чтоб к 2.4 не цеплялись? Спасибо.
 Руслан
Всем привет, с праздником. Подскажите, дома wifi 2.4 и 5 под одним SSID можно на микротике как то зафиксировать клиентов под 5кой например. Чтоб к 2.4 не цеплялись? Спасибо.
Привет. спасибо, и тебя с праздником.
использовать accesslist в wireless
DMT
Привет. спасибо, и тебя с праздником.
использовать accesslist в wireless
 DMT
У меня hap ax2
DMT
Или по аналогии к 2.4 нужно reject сделать?
Руслан
DMT
А. Понял)
DMT
Можно просто reject к 2.4
DMT
Прокатило. Спасибо 👍
bmw
Прокатило. Спасибо 👍
если для себя, то мак можно зафиксировать, всё ок. А вот с клиентами -- они вне контроля, могут и рандом-мак поставить (неосознанно даже, просто сеть забыть и заново зарегистрироваться, не уследишь), тогда надо по другим критериям отсеивать.
Андрей
Всем привет. Как можно настроить передачу днс запросов через gre тонель? Я нашел только вариант через маркировку пакетов и лаер7.
Пробовал настроить днс форвардинг, но не заработало.
Кто как решает?
 NIKOLYA
Всем привет. Как можно настроить передачу днс запросов через gre тонель? Я нашел только вариант через маркировку пакетов и лаер7.
Пробовал настроить днс форвардинг, но не заработало.
Кто как решает?
А в чем проблема то?
Укажите в днс адрес нужного хоста
Руслан
Всем привет. Как можно настроить передачу днс запросов через gre тонель? Я нашел только вариант через маркировку пакетов и лаер7.
Пробовал настроить днс форвардинг, но не заработало.
Кто как решает?
1. Указать в дхцп в качестве днс нужный севрер.
2. Настроить дстнат udp53 на нужный адрес.
3. Указать самому шлюзу использовать в качестве днс нужный сервер
Руслан
Любой способ выбирайте
Руслан
Руслан
Днс форвардинг работает корректно.
Видимо неверно настроено
Андрей
Это по инструкции 15летней давности? 😁😂
https://forummikrotik.ru/viewtopic.php?t=10198
19 ujl))
Андрей
А в чем проблема то?
Укажите в днс адрес нужного хоста
не хочется руками много записей создавать))
Андрей
 Alexander
Всем привет, вопрос с капсманом, требуется помощь.
Точка доступа только одна, интерфейсы на ней поднялись, но подключаться к вайфаю удаётся не только лишь всем. Контроллер AX, точка доступа -AC.
Телефон постарше отваливается по таймауту.
Ноутбук постарше отваливается по таймауту.
Ноутбук помоложе подключается и работает отлично по 5GHz через интерфейсы контроллера, при попытке подключиться к точке доступа цепляется, но не получает даже адрес.
https://pastebin.com/3SFzTkRM
С удовольствием провёл бы недельку за RTFM, но времени, к сожалению, нет.
Alexander
Если кто-то готов небезвозмездно помочь через какой-нить энидеск, welcome.
Руслан
не хочется руками много записей создавать))
Каких записей? Мне кажется вы неверно задачу озвучили..
Андрей
Товарищь предлагал в днс добавить адрес нужного хоста, я это понял как добавление статической записи для конкретного сервера.
Возможно не правильно понял.
Андрей
Вообще нужно что бы в филиале 1с работала, а она отвечает только адресом
Андрей
именем, опечатался))
bmw
Вообще нужно что бы в филиале 1с работала, а она отвечает только адресом
temporary fix: прописать нужный адрес в hosts всем страждущим.
Андрей
пока так и спасаюсь. боюсь как бы их не стало больше и как бы другие сервисы не захотели))
bmw
пока так и спасаюсь. боюсь как бы их не стало больше и как бы другие сервисы не захотели))
ну никто не запретит в домене, который с SOA и NS, прописать А-запись для нужного имени
bmw
хоть 127.56.87.12 )))
Руслан
пока так и спасаюсь. боюсь как бы их не стало больше и как бы другие сервисы не захотели))
Ну значит надо перенаправить запись для целевого хоста в тунель.
Либо для домена.
Руслан
/ip dns static
add forward-to=10.6.0.17 regexp=".*\\.consul\$" type=FWD
где 10.6.0.17 это ДНС сервер в серверном сегменте (тот самый сервер, который знает о существовании 1Csrv, а ".consul" это собственно домен, которому принадлежит этот сервер
Этим способом отправляем все днс-запросы касаемые домена consul на нужный сервер
Если речь идет об одной записи, то вообще можно обойтись статичной записью на микротике, на каждой машине в хост прописывать - это извращение :)
add address=10.6.0.67 name=1Csrv.consul.ru type=A
где 10.6.0.67 это сервер 1с конечно же
IIyа
Всем привет. Как можно настроить передачу днс запросов через gre тонель? Я нашел только вариант через маркировку пакетов и лаер7.
Пробовал настроить днс форвардинг, но не заработало.
Кто как решает?
Убедитесь, что клиенты действительно используют DNS Микротика. Так как современные клиенты (как браузеры и т.п.) самостоятельно разрешают DNS-запросы пользуясь собственным списком известных DOH/DOT-серверов.
IIyа
Alexander
Всем привет, вопрос с капсманом, требуется помощь.
Точка доступа только одна, интерфейсы на ней поднялись, но подключаться к вайфаю удаётся не только лишь всем. Контроллер AX, точка доступа -AC.
Телефон постарше отваливается по таймауту.
Ноутбук постарше отваливается по таймауту.
Ноутбук помоложе подключается и работает отлично по 5GHz через интерфейсы контроллера, при попытке подключиться к точке доступа цепляется, но не получает даже адрес.
https://pastebin.com/3SFzTkRM
С удовольствием провёл бы недельку за RTFM, но времени, к сожалению, нет.
отбой, зачихпыхало
надо было сразу вопрос сюда писать, сэкономил бы два дня :/
Alexander
Объясните теперь, почему ovpn-сертификаты не импортируются ))
/certificate> import file-name=ca.crt
certificates-imported: 0
private-keys-imported: 0
files-imported: 0
decryption-failures: 0
keys-with-no-certificate: 0
Ни ответа, ни привета
 Anton
Объясните теперь, почему ovpn-сертификаты не импортируются ))
/certificate> import file-name=ca.crt
certificates-imported: 0
private-keys-imported: 0
files-imported: 0
decryption-failures: 0
keys-with-no-certificate: 0
Ни ответа, ни привета
Есть мысль что овпн сертификаты надо вкладывать в .ovpn файлы, импорт которых находится несколько в другом месте.
И так же есть мысль что меню /certificates в части овпн не сильно поможет
Alexander
Есть мысль что овпн сертификаты надо вкладывать в .ovpn файлы, импорт которых находится несколько в другом месте.
И так же есть мысль что меню /certificates в части овпн не сильно поможет
То есть эта инструкция мусор
https://voxlink.ru/kb/voip-devices-configuration/ovpnclientmikrotik/
спасибо
IIyа
Она уже давно в торф превратилась.
Поищите посвежее. Также на сайте interface31 есть инструкции. Ну и на help.mikrotik.com - куда же без него :)
Anton
То есть эта инструкция мусор
https://voxlink.ru/kb/voip-devices-configuration/ovpnclientmikrotik/
спасибо
На счёт того мусор она или нет я не скажу, за этим к автору.
Но дата публикации должна навлечь на определённые мысли, например использованная версия рос
DMT
Добрый день. Подскажите к hap ax2 можно подключить внешние антенны?
Антон
Добрый день. Подскажите к hap ax2 можно подключить внешние антенны?
Внешние антенны подключаются к ax3, но не к ax2.