С микротиком лезть в настройки которых не знаешь без бэкапа. Он точно сисадмин?
Сисадмин это не сетевик, но такая опция возможна. 😁
 КЭПпучино


 Алексей видеонаблюдение Саратов
Сисадмин это не сетевик, но такая опция возможна. 😁
Согласен. В среднем, чем уже специализация, тем лучше спец. И есть вторая крайность: везде по чуть-чуть. Но главное не лезть в прод без бэкапа. А лучше всего сначала стенд, а потом в прод.
 Maxim
КЭПпучино
Согласен. В среднем, чем уже специализация, тем лучше спец. И есть вторая крайность: везде по чуть-чуть. Но главное не лезть в прод без бэкапа. А лучше всего сначала стенд, а потом в прод.
Когда собеседовал народ , всегда спрашивал самые эпичные ошибки, которые они допускали в работе.
Вот, есть те, которые гордятся тем, что-то навернули среди рабочего дня. 😁
КЭПпучино
Согласен. В среднем, чем уже специализация, тем лучше спец. И есть вторая крайность: везде по чуть-чуть. Но главное не лезть в прод без бэкапа. А лучше всего сначала стенд, а потом в прод.
Вторая это не крайность, а, часто, начало пути.
Алексей видеонаблюдение Саратов
- Какова была максимальная стоимость вашего часа?
- Миллион. Потерь компании 🤣
Алексей видеонаблюдение Саратов
Вторая это не крайность, а, часто, начало пути.
Некоторые так и остаются эникеями, или уходят управленцами, так как по-чуть-чуть понимают, что требовать от разных подчиненных
КЭПпучино
 kin63camapa
С микротиком лезть в настройки которых не знаешь без бэкапа. Он точно сисадмин?
Не ну я допустим знаю что делает запрещающее правило фаервола или что будет если интерфейс из бриджа вывести но это не значит что я так никогда не делал обрубая себе доступ XD
kin63camapa
И да про кнопку сейвмод я тоже знаю
КЭПпучино
И да про кнопку сейвмод я тоже знаю
О, и я знаю.
Сейвмод - когда кнопка отжата, сэйфмод - когда нажата. 😁
 Sasha
Не ну я допустим знаю что делает запрещающее правило фаервола или что будет если интерфейс из бриджа вывести но это не значит что я так никогда не делал обрубая себе доступ XD
Есть хитрость) делать это через ван интерфейс или вг
Sasha
Тогда с бриджом можно что угодно делать
kin63camapa
Серьёзно А что мешает ван с бриджа выдернуть?
kin63camapa
Но у меня допустим в институте 27 маска мне что их на один интерфейс повесить
kin63camapa
Четыре айпишника правда на одном висят Но это и по историческим причинам
kin63camapa
А в некоторых конторах в провайдерском интерфейсе ещё и Виланы бывают
kin63camapa
Например какая-нибудь телефония вланом приходит
 Konstantin
А кто ван в бридж пихает?
Если мне не изменяет память, это единственный способ в Микротике позволяющий изменить MAC-адрес на каком-то конкретном VLAN-интерфейсе без изменения MAC-адреса самого порта интерфейса. Это один из редких, но допустимых сценариев.
Daniil Yurevich
Конечно, нужно учитывать, что в данном синтетическом тесте ROS7 сама по себе показывает результаты ниже примерно на 33%, чем ROS6 ввиду отсутствия RouteCache в ядре Linux 5.6 и новее.
Route cache был выпилен из ядра очень давно. По моему ещё где-то в версиях 2.6.хх
IIyа
Route cache был выпилен из ядра очень давно. По моему ещё где-то в версиях 2.6.хх
Именно с 3,6 удален https://linuxfr-org.translate.goog/news/sortie-du-noyau-linux-3-6?_x_tr_sl=auto&_x_tr_tl=ru&_x_tr_hl=ru&_x_tr_pto=wapp#toc_11
А вот в 2,4 он был введён, и Микротики тогда хвастались, что новая ROS6 существенно производительнее, чем ROS5 в маршрутизации.
Daniil Yurevich
Именно с 3,6 удален https://linuxfr-org.translate.goog/news/sortie-du-noyau-linux-3-6?_x_tr_sl=auto&_x_tr_tl=ru&_x_tr_hl=ru&_x_tr_pto=wapp#toc_11
А вот в 2,4 он был введён, и Микротики тогда хвастались, что новая ROS6 существенно производительнее, чем ROS5 в маршрутизации.
Давненько это было...
Я тогда из тазиков (pc) делал маршрутизаторы. Помню как ecmp поотригвал из за удаленного route cache.

 Руслан
Добрый день. Подскажите как можно игнорировать ошибки при импорте списка?
Импортирую список address-list в ваерволл.
Список большой, в нем есть и доменные имена и просто ip записи.
Ошибка возникает "failure: already have such entry" когда импорт пытается добавить ip адрес, который уже возник в листе динамически по какому-либо имени. Как этого избежать?
Руслан
версия 6.49.13
Alex
Добрый день кто может помочь разобраться в командах перенести готовые с ROS 7 на ROS6 так сказать преобразовать в старый формат?
Sasha
Добрый день. Подскажите как можно игнорировать ошибки при импорте списка?
Импортирую список address-list в ваерволл.
Список большой, в нем есть и доменные имена и просто ip записи.
Ошибка возникает "failure: already have such entry" когда импорт пытается добавить ip адрес, который уже возник в листе динамически по какому-либо имени. Как этого избежать?
Только отключив и очистив перед этим или слить списки в 1 и залить в очищеный
Sasha
Отключить динамические добавление на это время
Руслан
я удаляю полностью весь список. и импортирую .
При импорте имен возникают динамические записи адресов
Руслан
очистить кеш и удалить ip dns ?
Sasha
я удаляю полностью весь список. и импортирую .
При импорте имен возникают динамические записи адресов
Как они динамически появляются? Кто из добавляет?
Руслан
add address=yatrs.cargorun.ru list=white_list
add address=77.88.55.50 comment=navigation list=white_list
add address=prod.app.yatrs.nv.smprojects.ru comment=navigation list=white_list
add address=45.131.97.193 comment=navigation list=white_list
вот как пример. имя yatrs.cargorun.ru при импорте тут же добавляет динамическую запись с адресом 45.131.97.193
а ниже в этом файле он 45.131.97.193 присутствует и возникает ошибка
Руслан
add address=yatrs.cargorun.ru list=white_list
add address=77.88.55.50 comment=navigation list=white_list
add address=prod.app.yatrs.nv.smprojects.ru comment=navigation list=white_list
add address=45.131.97.193 comment=navigation list=white_list
вот как пример. имя yatrs.cargorun.ru при импорте тут же добавляет динамическую запись с адресом 45.131.97.193
а ниже в этом файле он 45.131.97.193 присутствует и возникает ошибка
в случае ручного импорта помогает "from line" , начать со строки следующей после ошибки
Alex
/routing table
add disabled=no fib name=r_to_vpn
/ip firewall address-list
add address=8.8.8.8 list=to_vpn
/ip firewall address-list
add address=10.0.0.0/8 list=RFC1918
add address=172.16.0.0/12 list=RFC1918
add address=192.168.0.0/16 list=RFC1918
/ip firewall mangle
add action=accept chain=prerouting dst-address-list=RFC1918 in-interface-list=!WAN
/ip firewall mangle
add action=mark-connection chain=prerouting connection-mark=no-mark dst-address-list=to_vpn in-interface-list=!WAN \
new-connection-mark=to-vpn-conn passthrough=yes
add action=mark-routing chain=prerouting connection-mark=to-vpn-conn in-interface-list=!WAN new-routing-mark=r_to_vpn \
passthrough=yes
/ip firewall mangle
add action=mark-connection chain=output connection-mark=no-mark \
dst-address-list=to_vpn new-connection-mark=to-vpn-conn-local \
passthrough=yes
add action=mark-routing chain=output connection-mark=to-vpn-conn-local \
new-routing-mark=r_to_vpn passthrough=yes
/ip route
add distance=1 dst-address=0.0.0.0/0 gateway=<ip адрес Debian в локальной сети> routing-table=r_to_vpn
/ip firewall nat
add action=masquerade chain=srcnat routing-mark=r_to_vpn
 Аникей
Добрый день. Подскажите как можно игнорировать ошибки при импорте списка?
Импортирую список address-list в ваерволл.
Список большой, в нем есть и доменные имена и просто ip записи.
Ошибка возникает "failure: already have such entry" когда импорт пытается добавить ip адрес, который уже возник в листе динамически по какому-либо имени. Как этого избежать?
Отдайте нейросетке, пусть уберет дубликаты
Руслан
Отдайте нейросетке, пусть уберет дубликаты
Сегодня у доменного имени один айпи, завтра другой.
Надо както пропускать таки ошибки либо игнорировать их при импорте...
Не умеет так наша рос?
Аникей
Сегодня у доменного имени один айпи, завтра другой.
Надо както пропускать таки ошибки либо игнорировать их при импорте...
Не умеет так наша рос?
ну так тогда попросить найти дубли и показать, а дальше исключить статические адресы из скрипта
Sasha
Сегодня у доменного имени один айпи, завтра другой.
Надо както пропускать таки ошибки либо игнорировать их при импорте...
Не умеет так наша рос?
Уберите буквенные потом сами ручками их добавите
Sasha
Или боль и страдания
Sasha
Или писать скрипты на такие вещи
Аникей
Можно же сперва импортировать статические, а потом домены. Домены не сразу резолвятся, и если адресы совпадают, то они просто не создают запись при резолве
Руслан
всегда есть иной путь :) или путь иного.
инопутный вариант. но для этого голова нужна и много мозгов внутри 😁
Что-нибудь прикостылю, раз из коробки не работает. Странно что в импорте нет возможности пропустить строку с ошибкой, или игнорировать некоторого рода ошибки.
Аникей
ну для него это же конфиг
Аникей
а стоп
Руслан
Можно же сперва импортировать статические, а потом домены. Домены не сразу резолвятся, и если адресы совпадают, то они просто не создают запись при резолве
да, но как. если список в 1-2 к записей?
сидеть лопатить
Аникей
Нейросетке дать отсортировать
Аникей
такие рутинные задачи ей самое то отдавать
Руслан
о. ну тоже неплохо
Аникей
прям так и пиши: вот тебе список адресов для импорта, сделай так, чтобы сперва добавились все домены, и только потом IP-адресы
IIyа
Добрый день. Подскажите как можно игнорировать ошибки при импорте списка?
Импортирую список address-list в ваерволл.
Список большой, в нем есть и доменные имена и просто ip записи.
Ошибка возникает "failure: already have such entry" когда импорт пытается добавить ip адрес, который уже возник в листе динамически по какому-либо имени. Как этого избежать?
Отключите DNS-сервер на микротике перед импортом списков. Или заблокируйте микротику выход на внешние DNS-сервера по UDP 53. После импорта уберете блокировки, включите сервер обратно.
IIyа
кто подскажет как тоже самое сделать на ROS6 ?
Всё то же самое, только в ROS6 нет "/routing table" - таблицы роутер создает автоматически. Стало быть routing-table замените на routing-mark. Всё остальное подходит.
Denis
Добрый всем. Плиз подскажите. 6 версия. Поменял mac на езернет интерфейсе. Если сбросить его (микрот) на дефолт - мак заводской вернется на этом интерфейсе?
SoyuzNet
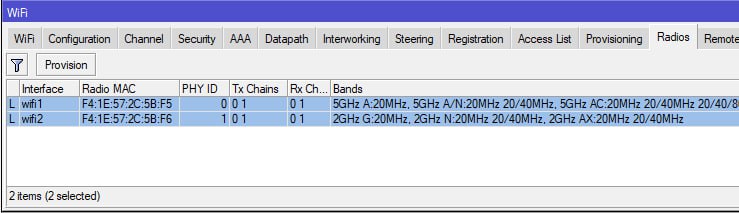
Добрый вечер, подскажите пожалуйста могу ли я в капсман добавить wlan1 и wlan2 которые находяться на то й же желеске с контролером на микротике 4011
IIyа
Добрый вечер, подскажите пожалуйста могу ли я в капсман добавить wlan1 и wlan2 которые находяться на то й же желеске с контролером на микротике 4011
Со старым капсманом не было проблем. С новым - нужны ухищрения, но вроде тоже можно прикрутить на самой железке.
SoyuzNet
Со старым капсманом не было проблем. С новым - нужны ухищрения, но вроде тоже можно прикрутить на самой железке.
То есть на ros 6 можно просто активировать cap и добавить как обычно?
IIyа
То есть на ros 6 можно просто активировать cap и добавить как обычно?
Да. Хоть как local (через локальный бридж), хоть как capsman-controlled
Петр
Добрый вечер, подскажите пожалуйста могу ли я в капсман добавить wlan1 и wlan2 которые находяться на то й же желеске с контролером на микротике 4011
 Luchezarov
 Innokentiy
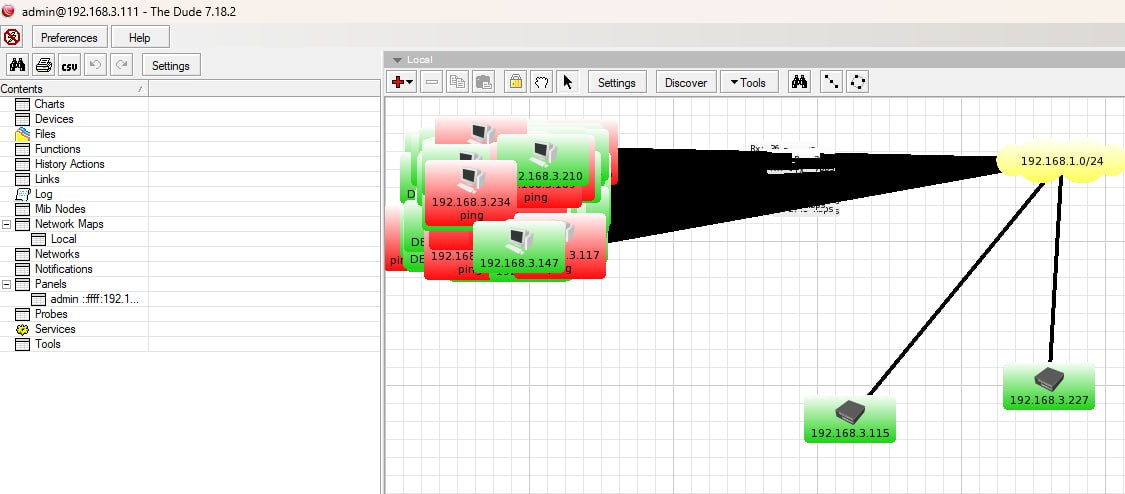
чтобы автоматом в одну кнопку на неподготовленной сети сделать хорошо - околоникак
Luchezarov
чтобы автоматом в одну кнопку на неподготовленной сети сделать хорошо - околоникак
Ну хотябы какой нить инструктаж . Как сеть готовить? и как правильно делать. Может подскажете? может ссылку какую на инструкцию желателно не сильно длинную и по делу
 Archi
Innokentiy
вы тока не ржите, я сейчас абсолютно всерьез
начните с того, что берете карандашик и лист А4, логинитесь на первую железку, и смотрите, что у нее в ip/neighbors
Innokentiy
рисуете ее на бумажке
Andrew
Innokentiy
затем логинитесь на вторую железку, пририсовыывваете ее к первой, и повторяете процесс
Andrew
вы тока не ржите, я сейчас абсолютно всерьез
начните с того, что берете карандашик и лист А4, логинитесь на первую железку, и смотрите, что у нее в ip/neighbors
упрощенно это означает натравить LLDP только на нужные интерфейсы
Innokentiy
но в общем случае единственный надежный метод - сначала расковырять руками на бумажке
Andrew
а кто не знает что такое LLDP гуглит смтп
Innokentiy
упрощенно это означает натравить LLDP только на нужные интерфейсы
я обычно делаю интерфейс лист discovery, в котором только физические интерфейсы, и включаю дискавери на нем
Luchezarov
а почему в автомате карта не может строится? В микротах же ведь есть таблицы мак адресов на портах. И по этим таблицам можно все соеденить мне казалось?
Andrew
я обычно делаю интерфейс лист discovery, в котором только физические интерфейсы, и включаю дискавери на нем
ну а там других вариантов и нет. галочки негде ставить в дискавери
Innokentiy
а почему в автомате карта не может строится? В микротах же ведь есть таблицы мак адресов на портах. И по этим таблицам можно все соеденить мне казалось?
если у вас нет карты сети, то с вероятностью 99% эту сеть плел павук под ЛСД, и там в таблицах каша
Luchezarov
у меня в сети 90 процентов устройств mikrotik c routeros и эти таблицы они ведь автоматические