Привет коллеги, такой вопрос, есть ebgp с другими офисами, каждый роутер вещает не только свои маршруты но и маршруты известные ему, получается до нужной мне сети есть 4 роут кандидата с одинаковым as path, но меня не утраивает тот кандидат которого микротик выбирает автоматом, как заставить его ходить через другого кандидата на определенный маршрут? Ros7
Препенд не вариант потому что сломает приоритет остальных вещаемых маршрутов этими кандидатами, возможно локал преф но как его выставить на конкретную сеть а не все сети получаемые от другой AS
Эххх... Очередная проблема проблем.
Решается запретом анонсирования маршрутов с непустым as-path на каждом из маршрутизаторов.
Как это делается на мт 7.x - надо читать.
 Dmitry


 Dweller
А почему он должен быть полным?
Потому что у всего что анонсирует роутер есть as path в ебгп, пустой я его видел только в ибгп
Dmitry
Видимо для того чтобы трафик ходил, через филиал, а на через ядро??
Dmitry
Потому что у всего что анонсирует роутер есть as path в ебгп, пустой я его видел только в ибгп
Я вас удивлю, но это не так... От слова совсем.
Dweller
Я вас удивлю, но это не так... От слова совсем.
Значит мне везло, фильтры на анонс у меня тоже стоят и видимо через них не проходят пустые пути
Dweller
А препенды которые я напихаю в инпут фильтр будут анонсится дальше?
Dmitry
А препенды которые я напихаю в инпут фильтр будут анонсится дальше?
Сложно сказать без топологии, но в ebgp - да.
Dweller
Получается только локал преф меня спасет, я еще думал мед использовать но в доке прочитал что он на аутпут только работает?
Dmitry
Получается только локал преф меня спасет, я еще думал мед использовать но в доке прочитал что он на аутпут только работает?
я ответил, что вас спасет - запретить анонсирование с филиалов с непустым as-path
Dmitry
т.е. анонсировать, то что либо явно объявлено, либо то что прилетает из iGP
Dweller
Ааааа кажись я допер о чем вы
 olegon.ru
а как пользователю запретить назначать фиксированный адрес себе из диапазона dhcp? подозреваю, что FAQ, но найти не могу, извините
 Innokentiy
dynamic arp inspection, на микротиках нету
olegon.ru
а хотя бы запретить брать себе адреса из leases?
Innokentiy
dynamic arp inspection, на микротиках нету
 Евгений
а как пользователю запретить назначать фиксированный адрес себе из диапазона dhcp? подозреваю, что FAQ, но найти не могу, извините
Надо сделать чтоб в арп таблицу добавлялись только адреса выданные через dhcp
Innokentiy
это не помешает негодяю взять себе адрес, совпадающий с лизом, и устроить конфликт
Innokentiy
только если опять-таки костылять private vlan и весь трафик пускать через роутер
Innokentiy
но кабута проще на авито купить б/у циску 2960 за цену пакета орешков, тем более что для pvlan тоже надо подходящие свитчи
 Алексей
а как пользователю запретить назначать фиксированный адрес себе из диапазона dhcp? подозреваю, что FAQ, но найти не могу, извините
Ограничить его в правах в Windows 😁
Denis
Добрый всем. Плиз подскажите по вланам. Вланы прикреплены к бриджу. Нужно с vlan10 видеть vlan20. Создал в fw правило форварда акцепт входящий интерфейс - vlan10 выходящий - vlan20. Счетчик пакетов изменяется, но доступа к ресурсам во vlan20 нет. С самого микрота пинг во vlan20 идет. Есть какой-то секрет? Благодарю.
 Аникей
Нет. С микрота же пинг проходит, если его во влан пустить.
Так он пингует с адреса из подсети, в которой точка доступа находится. Условно 10.9.8.0/24 разрешен на точке, а остальные подсети нет. Вот и получается, что 10.9.7.0/24, из которой вы будете пинговать её, блокируется фаерволом
Denis
Так он пингует с адреса из подсети, в которой точка доступа находится. Условно 10.9.8.0/24 разрешен на точке, а остальные подсети нет. Вот и получается, что 10.9.7.0/24, из которой вы будете пинговать её, блокируется фаерволом
Я и спрашиваю, как между вланами пропустить трафик. Форвард правило есть, но не помогает.
Аникей
Может кто-то знает похожее поведение? Есть hAP AC2 на Longterm ROS6, работающий маршрутизатором в небольшом офисе. Два провайдера, 3 VLAN, с десяток тоннелей с филиалами. трафика немного, сотрудники работают на удаленных серверах по RDP.
С конца декабря стал подвисать с промежутками по паре суток. Симптом такой: сперва начинает тормозить вся сеть, мониторинг перестаёт получать от микротика данные, винбокс подключается, но таааак тупит, что минуты по две не отображает список интерфейсов. Потом минут через 10-20 его отпускает, и он работает ещё сутки-двое без нареканий. Либо, если не дожидаюсь, пока отпустит, я его перезапускаю, и он работает пару суток без проблем.
Аникей
Я и спрашиваю, как между вланами пропустить трафик. Форвард правило есть, но не помогает.
Вы уже разешили его в фаерволе, если действительно правильно настроили правило. Вопрос к фаерволу на конечных хостах
Аникей
Может кто-то знает похожее поведение? Есть hAP AC2 на Longterm ROS6, работающий маршрутизатором в небольшом офисе. Два провайдера, 3 VLAN, с десяток тоннелей с филиалами. трафика немного, сотрудники работают на удаленных серверах по RDP.
С конца декабря стал подвисать с промежутками по паре суток. Симптом такой: сперва начинает тормозить вся сеть, мониторинг перестаёт получать от микротика данные, винбокс подключается, но таааак тупит, что минуты по две не отображает список интерфейсов. Потом минут через 10-20 его отпускает, и он работает ещё сутки-двое без нареканий. Либо, если не дожидаюсь, пока отпустит, я его перезапускаю, и он работает пару суток без проблем.
 IIyа
Может кто-то знает похожее поведение? Есть hAP AC2 на Longterm ROS6, работающий маршрутизатором в небольшом офисе. Два провайдера, 3 VLAN, с десяток тоннелей с филиалами. трафика немного, сотрудники работают на удаленных серверах по RDP.
С конца декабря стал подвисать с промежутками по паре суток. Симптом такой: сперва начинает тормозить вся сеть, мониторинг перестаёт получать от микротика данные, винбокс подключается, но таааак тупит, что минуты по две не отображает список интерфейсов. Потом минут через 10-20 его отпускает, и он работает ещё сутки-двое без нареканий. Либо, если не дожидаюсь, пока отпустит, я его перезапускаю, и он работает пару суток без проблем.
Используется встроеный свитч микротика как коммутатор?
Свободного места на нём сколько, не уходит в ноль? На диске.
Есть подозрение также на флуд в сети (неисправен какой-то девайс), который ложит свитчи.
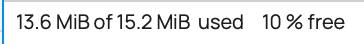 Аникей
Используется встроеный свитч микротика как коммутатор?
Свободного места на нём сколько, не уходит в ноль? На диске.
Есть подозрение также на флуд в сети (неисправен какой-то девайс), который ложит свитчи.
А остальные коммутаторы от этого не начнут так же страдать? у меня 6 CRS326 в RSTP закольцованы с этим роутером
 Andrew
 IIyа
А остальные коммутаторы от этого не начнут так же страдать? у меня 6 CRS326 в RSTP закольцованы с этим роутером
могут.
Кстати, сколько лет этому hAP ac2? Конденсаторы не подсохли?
Есть роутер на подмену ,временно, для проверки?
По поводу возможного флуда - встречались мне такие кейсы, когда не особо интенсивный флуд ложил свитч микротика наглухо (с другой моделью).
Может быть дело и в миссконфиге..
Аникей
Аникей
могут.
Кстати, сколько лет этому hAP ac2? Конденсаторы не подсохли?
Есть роутер на подмену ,временно, для проверки?
По поводу возможного флуда - встречались мне такие кейсы, когда не особо интенсивный флуд ложил свитч микротика наглухо (с другой моделью).
Может быть дело и в миссконфиге..
тут ничего утверждать не смогу, конфиг очень давно не менял, работал стабильно до декабря
Аникей
могут.
Кстати, сколько лет этому hAP ac2? Конденсаторы не подсохли?
Есть роутер на подмену ,временно, для проверки?
По поводу возможного флуда - встречались мне такие кейсы, когда не особо интенсивный флуд ложил свитч микротика наглухо (с другой моделью).
Может быть дело и в миссконфиге..
так вот я думаю, что может взять стоечный уже новый. На замену, к сожалению, ничего нет сейчас в наличии, не могу проверить
IIyа
Поищите подменный роутер, а этот вскрыть и посмотреть, может превентивно конденсаторы поменять. Может, сбросить нетинсталлом отформатировать флеш и заново настроить из текстового экспорта. Может быть файловая система повреждена
IIyа
так вот я думаю, что может взять стоечный уже новый. На замену, к сожалению, ничего нет сейчас в наличии, не могу проверить
Плохо, что нет подменного.. Сразу бы стало ясно, в роутере ли дело, или в сети флуд.
Посмотрите ARP-таблицы. Разомкните кольцо.
 Олег
 Аникей
так вот я думаю, что может взять стоечный уже новый. На замену, к сожалению, ничего нет сейчас в наличии, не могу проверить
Снова повис сейчас. Как обычно невовремя, как раз когда я уехал из офиса. На замену hAP AC2 на офис из 50 чел, средняя нагрузка 60-100мбит, в пиках при бэкапах 300мбит чем заменить стоечным?
MIKROTIK RB5009UG+S+IN норм? Или перебор?)
bmw
Снова повис сейчас. Как обычно невовремя, как раз когда я уехал из офиса. На замену hAP AC2 на офис из 50 чел, средняя нагрузка 60-100мбит, в пиках при бэкапах 300мбит чем заменить стоечным?
MIKROTIK RB5009UG+S+IN норм? Или перебор?)
Если бы, даже в нынешней ситуации, цены умножить на 10, то конечно же перебор. Но, что особенно именно для бизнеса, а не физ. лица, разница в цене с альтернативой сильно мала должна быть, помня о простое, если что...
имхо.
Аникей
Если бы, даже в нынешней ситуации, цены умножить на 10, то конечно же перебор. Но, что особенно именно для бизнеса, а не физ. лица, разница в цене с альтернативой сильно мала должна быть, помня о простое, если что...
имхо.
Вот я с этой же точки зрения смотрю Просто дешевле там есть 4011, но всего на 2к руб. 3011 на 10к дешевле, но вроде как слабоват
Innokentiy
вы на нем биткоины собрались майнить или что?
Nemo
Бери 5009, чисто за счет того, что оно новее 4011 и 3011, дольше жизненный цикл, дольше не поддержке.
bmw
у 4011 ещё и два чипа по 5 портов, и сфп слабоват, особенно если дальше коммутатор в планах
Аникей
у 4011 ещё и два чипа по 5 портов, и сфп слабоват, особенно если дальше коммутатор в планах
6шт CRS326, они не в планах)
Денис
А чем сфп слабоват? Подскажите.
Денис
у 4011 ещё и два чипа по 5 портов, и сфп слабоват, особенно если дальше коммутатор в планах
Денис
Вроде по блок-схеме там 10гб/с напрямую в чип проца заходит
 Олег
Вроде по блок-схеме там 10гб/с напрямую в чип проца заходит
это может быть достоинством или недостатком
IIyа
Вот я с этой же точки зрения смотрю Просто дешевле там есть 4011, но всего на 2к руб. 3011 на 10к дешевле, но вроде как слабоват
Берите 5009, у него и свитч производительный, и проц.
4011-й уже старенький, и как заметили выше, архитектура не очень (2 бюджетных свитч-чипа), а 3011 вообще с ROS7 не дружит - сильно падает производительность (это известный баг и лечить Микротиковцы его не будут).
 Sergey 🌵
Снова повис сейчас. Как обычно невовремя, как раз когда я уехал из офиса. На замену hAP AC2 на офис из 50 чел, средняя нагрузка 60-100мбит, в пиках при бэкапах 300мбит чем заменить стоечным?
MIKROTIK RB5009UG+S+IN норм? Или перебор?)
Может на нем хотя бы Watchdog настроить? Или виснет так что и он не работает?:
Denis
Уточнение, а у клиентов этот микрот прописан как шлюз по умолчанию? Или как они знают, что другая сеть находится именно за ним?
Да, по умолчанию. Но шлюз в той же подсети.
Аникей
Может на нем хотя бы Watchdog настроить? Или виснет так что и он не работает?:
watchdog не настраивал, но по snmp мониториться перестаёт, данные просто не получаю
Sergey 🌵
watchdog не настраивал, но по snmp мониториться перестаёт, данные просто не получаю
У меня с 1036 фигня была, аодвисал и по watchdog перезапускался. Ошибка была что в одном из виланов ip адрес микрота повторялся на другой железке.
Аникей
У меня с 1036 фигня была, аодвисал и по watchdog перезапускался. Ошибка была что в одном из виланов ip адрес микрота повторялся на другой железке.
а вот это любопытно. У меня, конечно, всего два VLAN +vid1. но я не могу исключить, что эта ситуация не повторяется, учитывая, что видеонаблюдение мне монтажники втыкают в сеть. Надо проверить
Sergey 🌵
 Sergey 🌵
а вот это любопытно. У меня, конечно, всего два VLAN +vid1. но я не могу исключить, что эта ситуация не повторяется, учитывая, что видеонаблюдение мне монтажники втыкают в сеть. Надо проверить
да, учитывая что трафика не было там... я умучался. поднимайте пока watchdog, пропал пинг , в перезагрузку. Чтобы не дергаться сильно.
Leonid
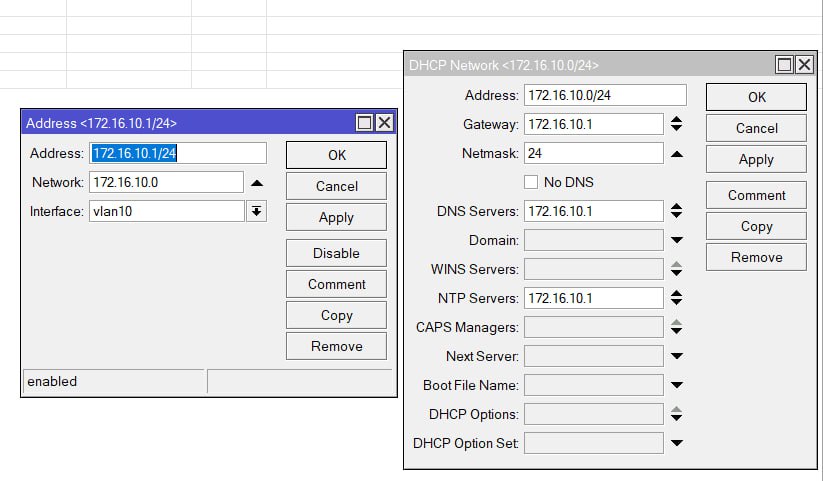
тут не уверен что 24 понимает верно, лучшу кбрать на всяк случай
Маска в Netmask пишется тогда, когда DHCP-клиенту нужно выдать маску, отличную от той, что в Address прописана. Например, мы конкретной лизе с адресом 172.16.10.234 хотим выдать другие настройки (DNS и NTP, допустим). Вот в этом случае нужно отдельно указать маску в Netmask. То, что она одна и та же указана в двух местах - не криминал.
 Абвгдейка
 bmw
Абвгдейка
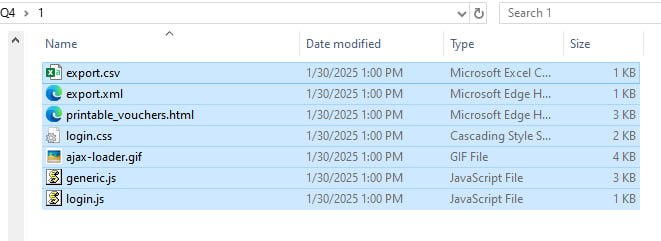
имхо два варианта:
1. drag'n'drop, выбрав все нужные файлы (можно сразу в другой МТ, кстати)
2. натравив на папку SMB
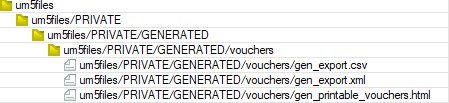
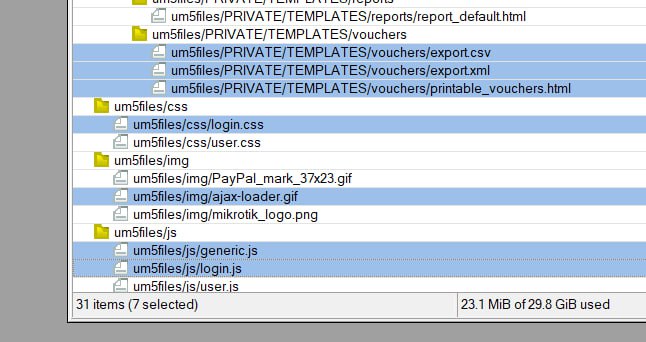
на фото как раз поштучные вариант. это не удобно, бывает и 30 шт и 100 надо распечатать, чтоб раздать пользователям. сам микротик один
bmw
на фото как раз поштучные вариант. это не удобно, бывает и 30 шт и 100 надо распечатать, чтоб раздать пользователям. сам микротик один
 bmw
 bmw
Так беда в том, что создать файл можно только олин
ну да, но если это делать в пакете, то проблем нет
[root@juniper] /user-manager> /file pr where name~"um5files/PRIVATE/GENERATED/vouchers/"
[root@juniper] /user-manager> user generate-voucher [ find "user1" ] voucher-template=printable_vouchers.html
[root@juniper] /user-manager> /file pr where name~"um5files/PRIVATE/GENERATED/vouchers/"
# NAME TYPE SIZE LAST-MODIFIED
35 um5files/PRIVATE/GENERATED/vouchers/gen_printable_vouchers.html .html file 2041 2025-01-30 13:29:02
[root@juniper] /user-manager> /file set um5files/PRIVATE/GENERATED/vouchers/gen_printable_vouchers.html name=um5files/PRIVATE/GENERATED/vouchers/user1_voucher.html
[root@juniper] /user-manager> /file pr where name~"um5files/PRIVATE/GENERATED/vouchers/"
# NAME TYPE SIZE LAST-MODIFIED
35 um5files/PRIVATE/GENERATED/vouchers/user1_voucher.html .html file 2041 2025-01-30 13:29:02
Vl
Настроил l2tp с Ipsec. Подключаюсь с windows, всё работает, пробую с linux, ошибка failed to add IKEv1 connection: global ikev1-policy does not allow IKEv1 connections. Как сделать IKEv2 на mikrotik?
Это нужно идти в IPsec - Peer? Там Exchange Mode есть и IKEv2. У стандартной которая создаётся для l2tp я сменить не могу, а если делать норвую, то ошибка не уходит. Объясните как быть пожалуйста