Прошейте нетиснталлом его, бэкап же есть?
похоже в циклическом ребуте, пробуем
 Владимир


 IIyа
да
Предлагаю занетинсталлить 7.17, включить понижение прошивки в device mode и скинуть до 7.16.2 или какой другой версии - посмотрите чей пакет system будет меньше по размеру. И никаких дополнительных пакетов!
Владимир
Предлагаю занетинсталлить 7.17, включить понижение прошивки в device mode и скинуть до 7.16.2 или какой другой версии - посмотрите чей пакет system будет меньше по размеру. И никаких дополнительных пакетов!
интересно. прошил, после перезагрузки он снова там появился.
IIyа
Надо включить нужные режимы и дернуть питание
Алексей
Коллеги, проблема с hEX S. Обновился до 7.17, загрузился штатно, mode: advanced
выполнил system/routerboard/upgrade
после перезагрузки все ок, Current Firmware: 7.17
затем выполнил еще одну перезагрузку и микрот не поднялся, горят индикаторы Power, Eth1 и SFP (SFP модуль отсутствует, подключен кабель только в Eth1)
сейчас туда едет гонец с ноутом, что могло случиться? до этого несколько других таких же хексов обновились нормально и работают.
Такая же байда с 7.17 на hap ac2.
Буквально вчера пару часов потратил.
Обновился и всё. Роутера нет. Ни LAN, ни Wi-Fi.
Пока полный сброс, пока бэкап, настройки...
И только потом вычитал, что это они такую защиту сделали, типа нужно было всего лишь питание откл. вкл. И всё. Но кто ж знал
IIyа
Такая же байда с 7.17 на hap ac2.
Буквально вчера пару часов потратил.
Обновился и всё. Роутера нет. Ни LAN, ни Wi-Fi.
Пока полный сброс, пока бэкап, настройки...
И только потом вычитал, что это они такую защиту сделали, типа нужно было всего лишь питание откл. вкл. И всё. Но кто ж знал
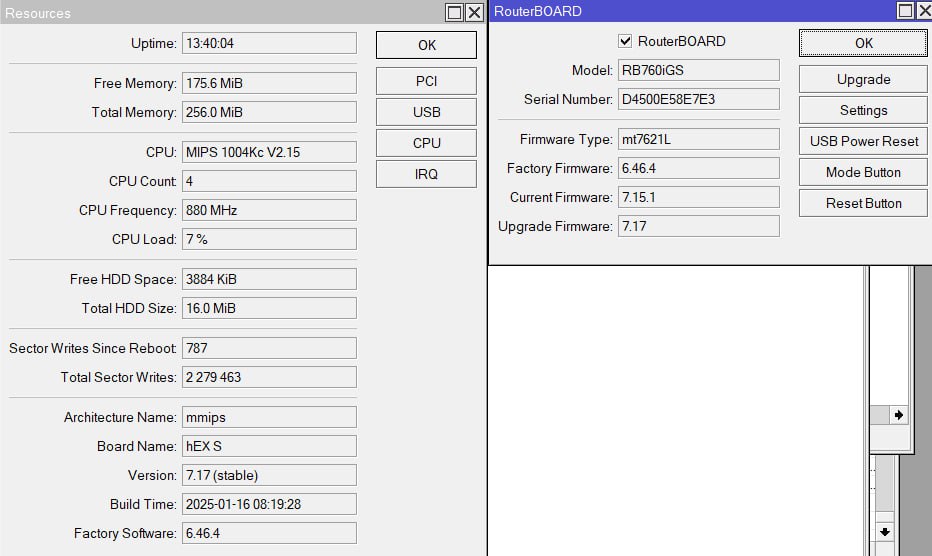
Нет, это потому что 16Мб памяти и они забились под завязку.
Сидите на 7.16.2, либо отказывайтесь от WiFi
IIyа
Чья светлая голова в Микротике решила ставить 16Мб на роутеры - неизвестно. На радиоточки типа SXTsq, cAPxx - ещё понятно, но на роутеры...
IIyа
Если будет меньше мегабайта свободного места - это тревожный звоночек
Владимир
Нет, это потому что 16Мб памяти и они забились под завязку.
Сидите на 7.16.2, либо отказывайтесь от WiFi
 Владимир
хотя там загрузчик старый, да
Владимир
прошил нетинсталлом 7.16.2 - та же петрушка, выпадает в нетинсталл
IIyа
прошил нетинсталлом 7.16.2 - та же петрушка, выпадает в нетинсталл
Это с проблемным? Систему не грузит вообще?
Владимир
флэшка приехала?
IIyа
а с резервного грузится?
IIyа
нет
Он точно по мануалу делают?
Использование кнопки сброса
Устройства RouterBOARD оснащены кнопкой сброса, которая имеет несколько функций:
Загрузка резервного загрузчика RouterBOOT
Удерживайте эту кнопку перед подачей питания и отпустите ее через три секунды после включения, чтобы загрузить резервный загрузчик. Это может быть необходимо, если устройство не работает из-за неудачного обновления RouterBOOT. Когда вы запустили устройство с резервным загрузчиком, вы можете либо настроить RouterOS на принудительный резервный загрузчик в настройках RouterBOARD, либо иметь возможность переустановить неудачный RouterBOOT из файла «.fwf» (всего 3 секунды).
Владимир
Он точно по мануалу делают?
Использование кнопки сброса
Устройства RouterBOARD оснащены кнопкой сброса, которая имеет несколько функций:
Загрузка резервного загрузчика RouterBOOT
Удерживайте эту кнопку перед подачей питания и отпустите ее через три секунды после включения, чтобы загрузить резервный загрузчик. Это может быть необходимо, если устройство не работает из-за неудачного обновления RouterBOOT. Когда вы запустили устройство с резервным загрузчиком, вы можете либо настроить RouterOS на принудительный резервный загрузчик в настройках RouterBOARD, либо иметь возможность переустановить неудачный RouterBOOT из файла «.fwf» (всего 3 секунды).
да хер их знает. щас резервный настраиваем, говорили сбросили - приехал со старыми настройками. меняем, проблемного привезут вечером для опытов.
IIyа
Ну и правильно. На выезд - замену.
Алексей
Такая же байда с 7.17 на hap ac2.
Буквально вчера пару часов потратил.
Обновился и всё. Роутера нет. Ни LAN, ни Wi-Fi.
Пока полный сброс, пока бэкап, настройки...
И только потом вычитал, что это они такую защиту сделали, типа нужно было всего лишь питание откл. вкл. И всё. Но кто ж знал
Это хорошо, что роутер вон рядом, только стремянку достать.
А если в другом городе за 300км... Да ещё и филиал человек на 15...
Это ж такой гемор неописуемый.
Честно говоря, впервые от Микрота такая подстава, я просто в шоке
IIyа
Это хорошо, что роутер вон рядом, только стремянку достать.
А если в другом городе за 300км... Да ещё и филиал человек на 15...
Это ж такой гемор неописуемый.
Честно говоря, впервые от Микрота такая подстава, я просто в шоке
Ну у меня тоже пару недель назад случилось с RB2011, модифицировал интерфейсы, причем не wan, и он отвалился напрочь.. 🤔 100 км в поселок ехать.. Редкий случай.
IIyа
Раньше и прошивки обновлял на 16Мб роутеры - особо не задумывался. Но с последними прошивками нужно быть предельно аккуратным, похоже.
И перед прошивкой смотреть на свободное место на диске.
Алексей
Алексей
Раньше и прошивки обновлял на 16Мб роутеры - особо не задумывался. Но с последними прошивками нужно быть предельно аккуратным, похоже.
И перед прошивкой смотреть на свободное место на диске.
Казалось бы, обновился всего лишь с 7.12 на 7.17, второй знак после запятой...
До этого и с 6 на 7 уходил, и с 7 на 7.12 - всегда было всё ок.
А тут такое 🤷🏻♂
IIyа
Safe mode помог бы? 🤔
Возможно. Я как раз закончил модификации, проверил и отключил safe-mode, потом смотрю - стоило бы убрать лишний VLAN-интерфейс, и.. не включая safe-mode убрал его. И всё 🤣
IIyа
Казалось бы, обновился всего лишь с 7.12 на 7.17, второй знак после запятой...
До этого и с 6 на 7 уходил, и с 7 на 7.12 - всегда было всё ок.
А тут такое 🤷🏻♂
Было при переходе на раннюю 7-ку, тоже нетинсталл пришлось использовать. Скрипт обновления криво работал. Потом допилили.
Rodion
Казалось бы, обновился всего лишь с 7.12 на 7.17, второй знак после запятой...
До этого и с 6 на 7 уходил, и с 7 на 7.12 - всегда было всё ок.
А тут такое 🤷🏻♂
Аналогично откис hEX (mmips) при переходе с 7.13 на 7.16, циклический ребут
Алексей
Кстати, может, кому интересно будет.
Давно бьюсь над VPN между своим смартфоном и своим же сервером. Цели бытовые - какие-то документы, музыка, фильмы.
Когда-то давно работал Wireguard. Быстро, просто и удобно.
Но потом его стали жёстко блочить.
Пришлось химичить с IKEv2 с шифрованием трафика.
Какое-то время работало.
Но видимо DPI становится всё умнее и умнее.
И вот на днях провел эксперимент.
Передача файлов через wireguard и через IKEv2 с IPsec.
Использовался смартфон с симкой МТС.
Скорость передачи файлов очень низкая, 512 кбайт/с... 1 Мбайт /с. Иногда до нуля падает.
Такое поведение абсолютно одинаковое для обеих технологий.
Даже sstp проверил - то же самое.
Это печально.
Интернет мобильный минимум 20...50 Мбит, а туннель 0...8 Мбит максимум.
Если у кого-то есть проверенные решения, буду признателен.
Алексей
Это же hap ac2
IIyа
Это же hap ac2
hAP ac2 с USB-модемом?
Ну могу только порекомендовать hAP AX2/AX3, обладающими необходимыми ресурсами для запуска контейнеров. Ну и потом Amnezua/Vless/Xray... Или пишите письмо провайдеру, чтобы не блокировал доступ, но поскольку вы - физлицо, шансы околонулевые.
К тому же надо еще выяснить, какой из провайдеров такие ограничения ввел, или всё дело именно в TSPU
На смартфоне можно амнезию поставить, вроде и для контейнеров решение есть - хз..
Алексей
hAP ac2 с USB-модемом?
Ну могу только порекомендовать hAP AX2/AX3, обладающими необходимыми ресурсами для запуска контейнеров. Ну и потом Amnezua/Vless/Xray... Или пишите письмо провайдеру, чтобы не блокировал доступ, но поскольку вы - физлицо, шансы околонулевые.
К тому же надо еще выяснить, какой из провайдеров такие ограничения ввел, или всё дело именно в TSPU
На смартфоне можно амнезию поставить, вроде и для контейнеров решение есть - хз..
Очень сильно подозреваю, что виновато именно РКН с их ТСПУ.
Кстати, По графику вначале всплеск скорости, будто QoS срабатывает где-то на маршруте.
Естественно, у меня его нет.
USB кажется есть. Уверен на 90%
Письмо писать... Уверен, пустая трата времени 🤷🏻♂
IIyа
Очень сильно подозреваю, что виновато именно РКН с их ТСПУ.
Кстати, По графику вначале всплеск скорости, будто QoS срабатывает где-то на маршруте.
Естественно, у меня его нет.
USB кажется есть. Уверен на 90%
Письмо писать... Уверен, пустая трата времени 🤷🏻♂
Господин Липов берега совсем потерял. А контроля за ним - нет.
Попробуйте на своем сервере внутри сервер Амнезии развернуть.
Petr
Кстати, может, кому интересно будет.
Давно бьюсь над VPN между своим смартфоном и своим же сервером. Цели бытовые - какие-то документы, музыка, фильмы.
Когда-то давно работал Wireguard. Быстро, просто и удобно.
Но потом его стали жёстко блочить.
Пришлось химичить с IKEv2 с шифрованием трафика.
Какое-то время работало.
Но видимо DPI становится всё умнее и умнее.
И вот на днях провел эксперимент.
Передача файлов через wireguard и через IKEv2 с IPsec.
Использовался смартфон с симкой МТС.
Скорость передачи файлов очень низкая, 512 кбайт/с... 1 Мбайт /с. Иногда до нуля падает.
Такое поведение абсолютно одинаковое для обеих технологий.
Даже sstp проверил - то же самое.
Это печально.
Интернет мобильный минимум 20...50 Мбит, а туннель 0...8 Мбит максимум.
Если у кого-то есть проверенные решения, буду признателен.
Из относительно простого - amnezia wireguard в контейнере вроде стабильно работает (правда у меня на тике контейнер с клиентом, сервер не проверял)
Эмиль
IIyа
Я не пробовал. Но вообще статьи и ролики на ТыТрубе )
IIyа
И не пользоваться Яндексом ))
Эмиль
Я вот сколько пытался, но завернуть днс имена через sstp интерфейс у меня не удавалось, всё равно через провайдера шло почему-то
Petr
https://hub.docker.com/r/wiktorbgu/amneziawg-mikrotik
Если что, брал этот конктейнер, инструкцию пришлось творчески допилить напильником в каких-то местах
Алексей
Господин Липов берега совсем потерял. А контроля за ним - нет.
Попробуйте на своем сервере внутри сервер Амнезии развернуть.
Поизучаю этот вопрос.
Я конечно полнейший нуб в этих делах.
Моя логика такая.
Чтобы попасть на мой сервер, необходимо сначала поднять туннель. Я это делаю для безопасности (как мне кажется).
То есть доступа напрямую из интернета нет. Только из локальной сети. А в локалку я попадаю через Ikev2, WG, sstp - любым способом.
И доступ к Микроту также. Только из локалки.
А если туннели медленные по каким-то причинам, то
... поднимать какое-то "дополнительное что-то" , это значит, нужно порт пробрасывать и делать внешний доступ. Без туннеля 🤔
Это же потенциальная опасность.
Как бы у меня там ничего секретного нет, просто плохо в этом разбираюсь и могу случайно открыть ворота нараспашку всем желающим.
Мне так скрипт на старый Микрот поставили 😂
Мой древний 951ый роутер стал майнить 😂😂😂
IIyа
Я вот сколько пытался, но завернуть днс имена через sstp интерфейс у меня не удавалось, всё равно через провайдера шло почему-то
https://t.me/mikrotikclub/331259
IIyа
Поизучаю этот вопрос.
Я конечно полнейший нуб в этих делах.
Моя логика такая.
Чтобы попасть на мой сервер, необходимо сначала поднять туннель. Я это делаю для безопасности (как мне кажется).
То есть доступа напрямую из интернета нет. Только из локальной сети. А в локалку я попадаю через Ikev2, WG, sstp - любым способом.
И доступ к Микроту также. Только из локалки.
А если туннели медленные по каким-то причинам, то
... поднимать какое-то "дополнительное что-то" , это значит, нужно порт пробрасывать и делать внешний доступ. Без туннеля 🤔
Это же потенциальная опасность.
Как бы у меня там ничего секретного нет, просто плохо в этом разбираюсь и могу случайно открыть ворота нараспашку всем желающим.
Мне так скрипт на старый Микрот поставили 😂
Мой древний 951ый роутер стал майнить 😂😂😂
Амнезия - это форк WG, пробросите порт под нее и все. Не надо ничего нараспашку открывать.
С впнами мыслите правильно, они для этого и предназначены, для связи сетей и подключения удаленных клиентов к рабочей сети.
Алексей
Амнезия - это форк WG, пробросите порт под нее и все. Не надо ничего нараспашку открывать.
С впнами мыслите правильно, они для этого и предназначены, для связи сетей и подключения удаленных клиентов к рабочей сети.
Ну я правильно понимаю, что это не на Микроте делать?
Или неправильно
IIyа
Ну я правильно понимаю, что это не на Микроте делать?
Или неправильно
На hAPac2 бесполезно что-то делать, кроме встроенного. У него памяти в обрез, просто даже не получится ничего. Поднимайте на домашнем сервере. Можете отдельную виртуалку поднять для опытов.
Захотите на руотере - тогда придется раскошелиться на hAP AX2/AX3, где ресурсов достаточно для запуска контейнеров.
Алексей
На hAPac2 бесполезно что-то делать, кроме встроенного. У него памяти в обрез, просто даже не получится ничего. Поднимайте на домашнем сервере. Можете отдельную виртуалку поднять для опытов.
Захотите на руотере - тогда придется раскошелиться на hAP AX2/AX3, где ресурсов достаточно для запуска контейнеров.
Виртуалок у меня хоть отбавляй 😁
Просто в разное время интересно было Mint поизучать, посмотреть свежую Win11 24H2, поизучать Win Server 2022...
Так оно всё и висит, вроде не надо, но вдруг пригодится 😁
IIyа
Виртуалок у меня хоть отбавляй 😁
Просто в разное время интересно было Mint поизучать, посмотреть свежую Win11 24H2, поизучать Win Server 2022...
Так оно всё и висит, вроде не надо, но вдруг пригодится 😁
Так у вас всё готово 😂 Осталось прочитать документацию и сказать дистрибутив ))
Алексей
Единственный скептицизм насчёт форка WG, я почитал очень бегло (как я обычно делаю 🤦🏻♂), смысл - там в пакеты некий мусор добавляется, чтобы обойти DPI.
Мне кажется, DPI умнеют на глазах, и этот способ в скором времени тоже перестанет работать нормально.
Но конечно, это не повод не заниматься изучением этого.
Petr
Единственный скептицизм насчёт форка WG, я почитал очень бегло (как я обычно делаю 🤦🏻♂), смысл - там в пакеты некий мусор добавляется, чтобы обойти DPI.
Мне кажется, DPI умнеют на глазах, и этот способ в скором времени тоже перестанет работать нормально.
Но конечно, это не повод не заниматься изучением этого.
Ну с точки зрения перспективы лучше смотреть Vless, там покруче защиты. Но сам по себе vless - это прокси, а не vpn, то есть придется делать бутерброд из прокси с тоннелем внутри. Что несколько ограничивает развертываемость клиентов в будущем
P.S. из простого можете еще посмотреть openconnect, там с какой-то версии добавили camouflage, но как конкретно он реалзован - я не изучал
Алексей
Ну с точки зрения перспективы лучше смотреть Vless, там покруче защиты. Но сам по себе vless - это прокси, а не vpn, то есть придется делать бутерброд из прокси с тоннелем внутри. Что несколько ограничивает развертываемость клиентов в будущем
P.S. из простого можете еще посмотреть openconnect, там с какой-то версии добавили camouflage, но как конкретно он реалзован - я не изучал
Буду изучать, спасибо.
У меня из клиентов только мой телефон. Ну и ноут изредка в поездках. Всё.
Алексей
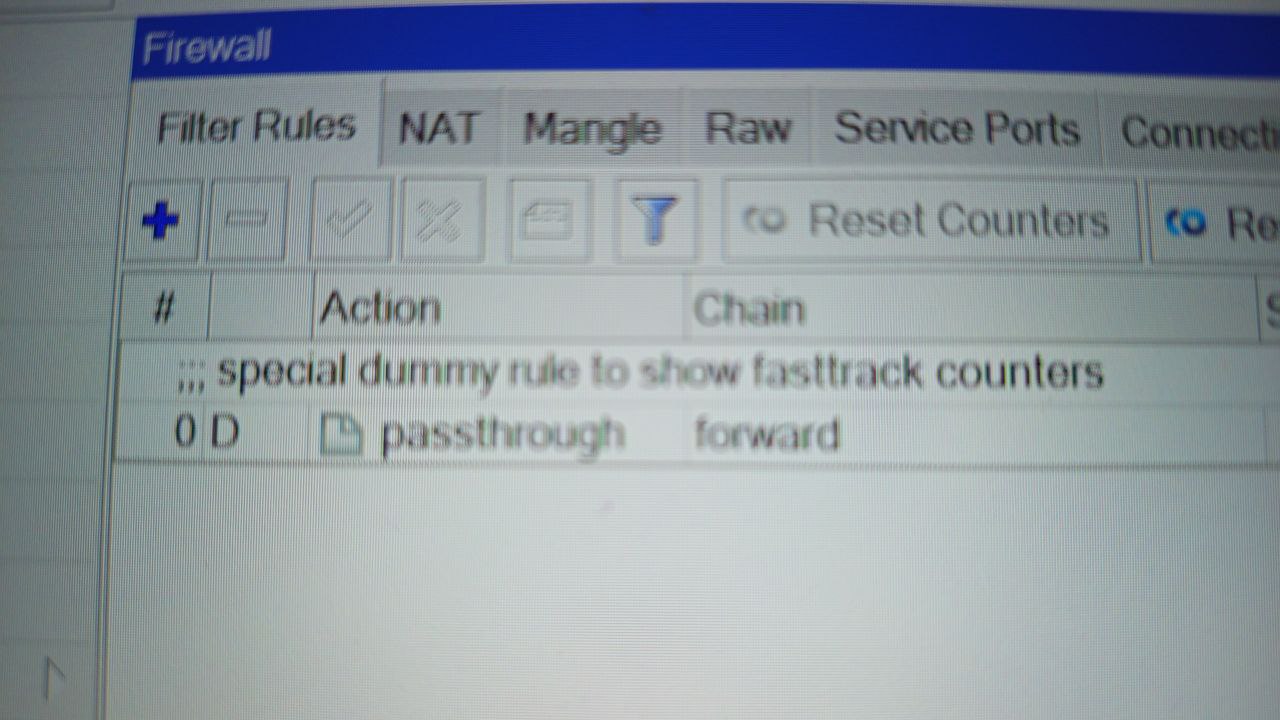
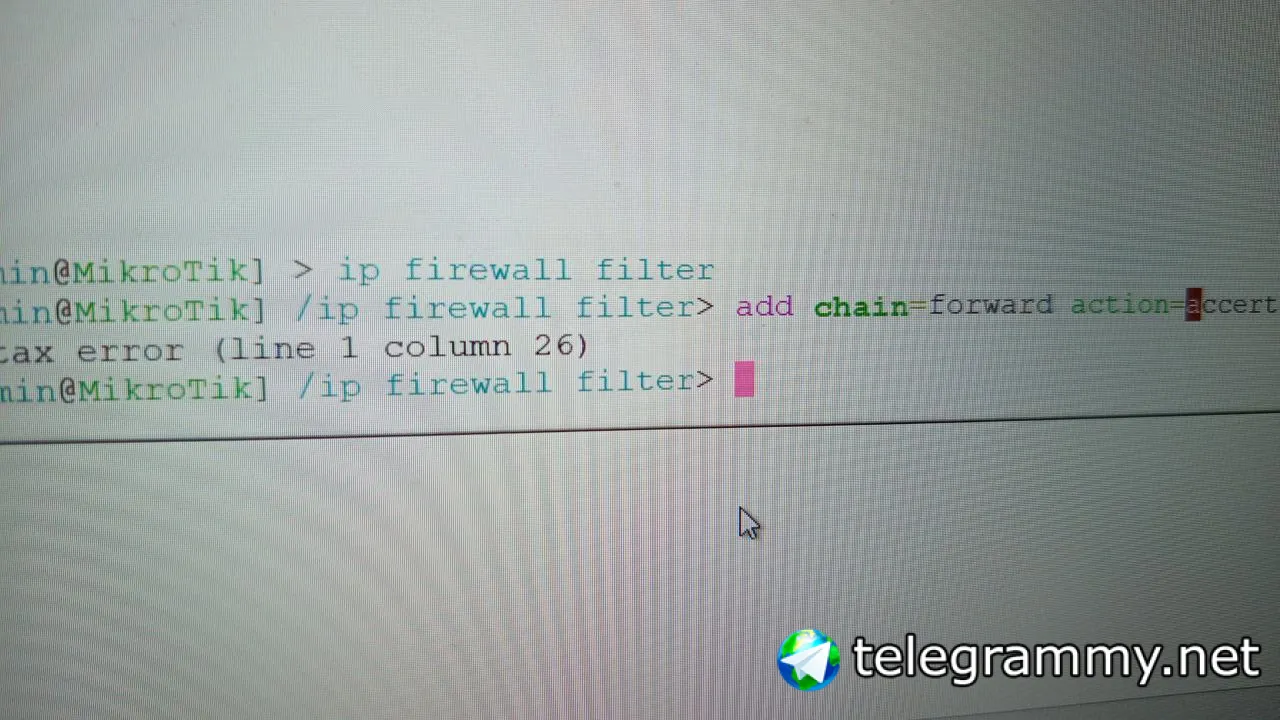
Подскажите, как очисть от строк окно Firewall - filter rules , что бы вообще строк не было...
 Руслан
Подскажите, как очисть от строк окно Firewall - filter rules , что бы вообще строк не было...
ctrl+a и значок удалить
Алексей
Нет, это потому что 16Мб памяти и они забились под завязку.
Сидите на 7.16.2, либо отказывайтесь от WiFi
Поставить такой проц 4 ядра и памяти, где свободно 400 кБ, хотя там ничего практически нет 🤦🏻♂
IIyа
Поставить такой проц 4 ядра и памяти, где свободно 400 кБ, хотя там ничего практически нет 🤦🏻♂
Угу, они сильно облажались с решением ставить 16Мб в роутеры.
 Алексей
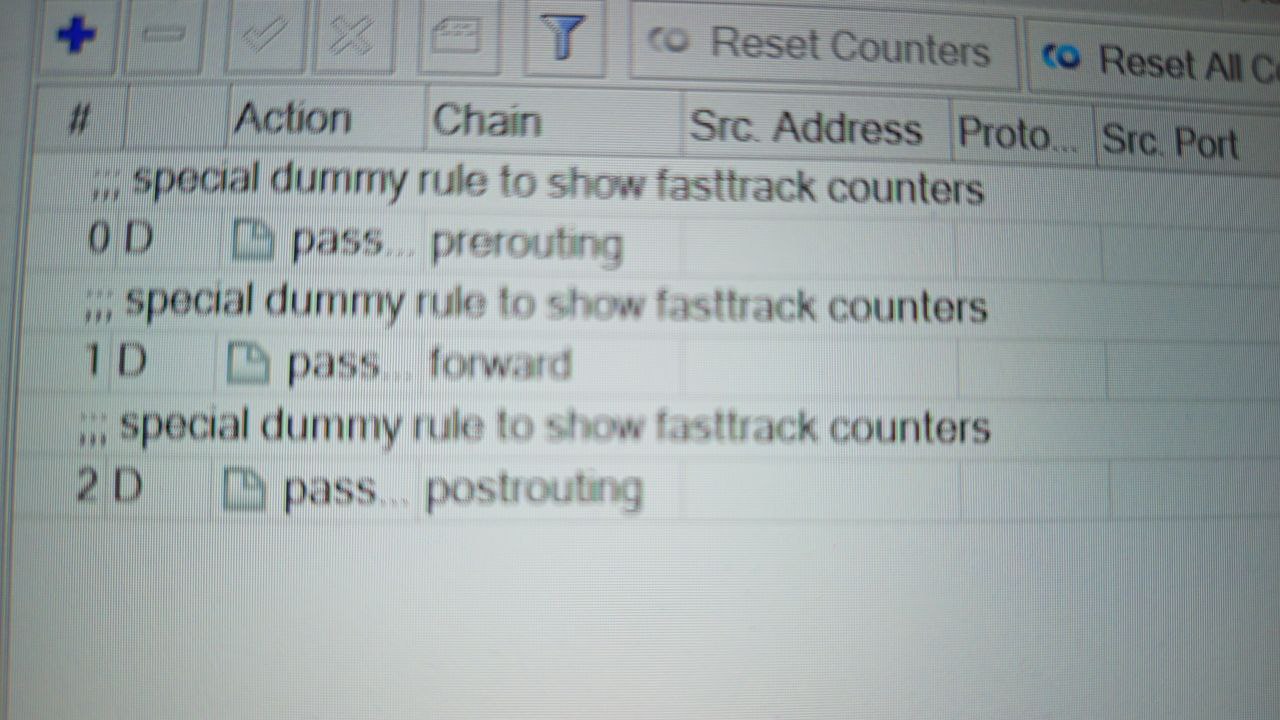
Что в mangle? Raw?
Руслан
 Алексей
Теперь ошибка в добавлении команды.
Руслан
и что?
 Михаил
 Руслан
Алексей
 Paul
 Dmitry
Парни, подскажите по CloudFlare WARP. Работает ли сейчас туннель, если регистрировался через wgcf? Второй день пытаюсь вникнуть в эту тему, но трафик в туннель упорно не идет.
Dmitry
Да еще такой момент, wgcf заработал только через туннель. Напрямую - таймаут.
 Dweller
Привет коллеги, такой вопрос, есть ebgp с другими офисами, каждый роутер вещает не только свои маршруты но и маршруты известные ему, получается до нужной мне сети есть 4 роут кандидата с одинаковым as path, но меня не утраивает тот кандидат которого микротик выбирает автоматом, как заставить его ходить через другого кандидата на определенный маршрут? Ros7
Препенд не вариант потому что сломает приоритет остальных вещаемых маршрутов этими кандидатами, возможно локал преф но как его выставить на конкретную сеть а не все сети получаемые от другой AS