а. тогда ок, сорри
Ссылку скинул, там все однозначно - микрот не может такое)
 Kontrman🐵

 Kontrman🐵
Конечно если есть какой то прикол, чтобы вылечить) я бы попробовал
 Petr
Конечно если есть какой то прикол, чтобы вылечить) я бы попробовал
Сделать статические VLAN на AX - тогда работает)
Ну и не делать смешанные сети, да(
Kontrman🐵
Сделать статические VLAN на AX - тогда работает)
Ну и не делать смешанные сети, да(
Смешанные сети? Гостевой и рабочий в моем случае, про это?
Petr
Смешанные сети? Гостевой и рабочий в моем случае, про это?
AX-AC устройства на одном капсмане имелось в виду
Kontrman🐵
AX-AC устройства на одном капсмане имелось в виду
Ааа..тогда мне проще на AX делать. 10 точек ax, только одна AC
Petr
Ааа..тогда мне проще на AX делать. 10 точек ax, только одна AC
Ну да.
У меня наоборот где-то, 3-5 AC, одна AX - тогда проще на AX сделать такие же VLAN как на AC
AK
Коллеги подскажите, насколько разумно делать IPv6 роутинг через интерфейс (не IP)?
Есть Virtualisor с сотнями тысяч VPS, они подключены в режиме моста (насколько я понял).
Так вот на него необходимо маршрутизировать с микротика несколько суперсетей IPv6 (/32) для нарезки пользователям (по /48).
Так вот если роутить суперсети /32, то придётся указывать единый интерфейс.
А если роутить /48 на каждый IP, то получится просто невменяемое кол-во роутов с указанием конкретных Link-local IPv6 каждой VPS.
 Кальмарыч
Winbox 4.0 beta 12 для macOS сломалась... Теперь не запускается
Marina, приветствуем тебя в профессиональном клубе по интересам. Тема чата – MikroTik и всё с ним связанное.
Соблюдай простые правила, и всё будет хорошо. Прочесть их можно по кнопке ниже.
В целях защиты от спама, ссылки и пересланные сообщения от новых пользователей автоматически удаляются. Ограничение действует первые сутки.
Если вдруг забыл правила, их всегда можно прочитать командой /rules
Незнание правил не освобождает от ответственности.
Anton
Коллеги подскажите а для чего вы используете VLAN Filtering на практике? Как правило саму фильтрацию VLAN проще настроить на принимающем транк коммутаторе. А для доступа и маршрутизациии между VLAN (к примеру) достаточно поднять саб интерфейс и повесить адрес. Может я не до конца понимаю назначение этой функции?
AK
Коллеги подскажите а для чего вы используете VLAN Filtering на практике? Как правило саму фильтрацию VLAN проще настроить на принимающем транк коммутаторе. А для доступа и маршрутизациии между VLAN (к примеру) достаточно поднять саб интерфейс и повесить адрес. Может я не до конца понимаю назначение этой функции?
Это включение обработки тегов в целом. Не только фильтрация.
https://help.mikrotik.com/docs/spaces/ROS/pages/328068/Bridging+and+Switching#BridgingandSwitching-BridgeVLANFiltering
Anton
Ну вот тут мне не очень понятно. Если я просто создам саб интерфейс с vlan-id нужного VLAN и сделаю с другой стороны транковый порт у меня связность внутри VLAN работает. Для этого сценария не обязательно включать фильтрацию. Я так понимаю это нужно если ты не можешь отфильтровать (ограничить) VLAN с другой стороны?
AK
Ну вот тут мне не очень понятно. Если я просто создам саб интерфейс с vlan-id нужного VLAN и сделаю с другой стороны транковый порт у меня связность внутри VLAN работает. Для этого сценария не обязательно включать фильтрацию. Я так понимаю это нужно если ты не можешь отфильтровать (ограничить) VLAN с другой стороны?
Vlan filtering - это включение процессинга Vlan на свич-чипе.
Создание саб-интерфейсов на физических портах не рекомендуется, т.к. это уже программная обработка тегов (на CPU).
Правильно - создавать Vlans на bridge, включать Vlan_filtering и делать саб-интерфейсы на bridge (если нужно L3 участие в конкретном Vlan).
Примеры должны помочь - https://help.mikrotik.com/docs/spaces/ROS/pages/119144611/Bridging+and+Switching+Case+Studies
 Yakov
Ну вот тут мне не очень понятно. Если я просто создам саб интерфейс с vlan-id нужного VLAN и сделаю с другой стороны транковый порт у меня связность внутри VLAN работает. Для этого сценария не обязательно включать фильтрацию. Я так понимаю это нужно если ты не можешь отфильтровать (ограничить) VLAN с другой стороны?
делайте так как вам удобнее, если вам удобно и хватает обходится без бриджа на роутере и просто маршрутизировать траффик между сабинтерфейсами виланов на транковом порту то и пожалуйста, никто запрещать не будет
Anton
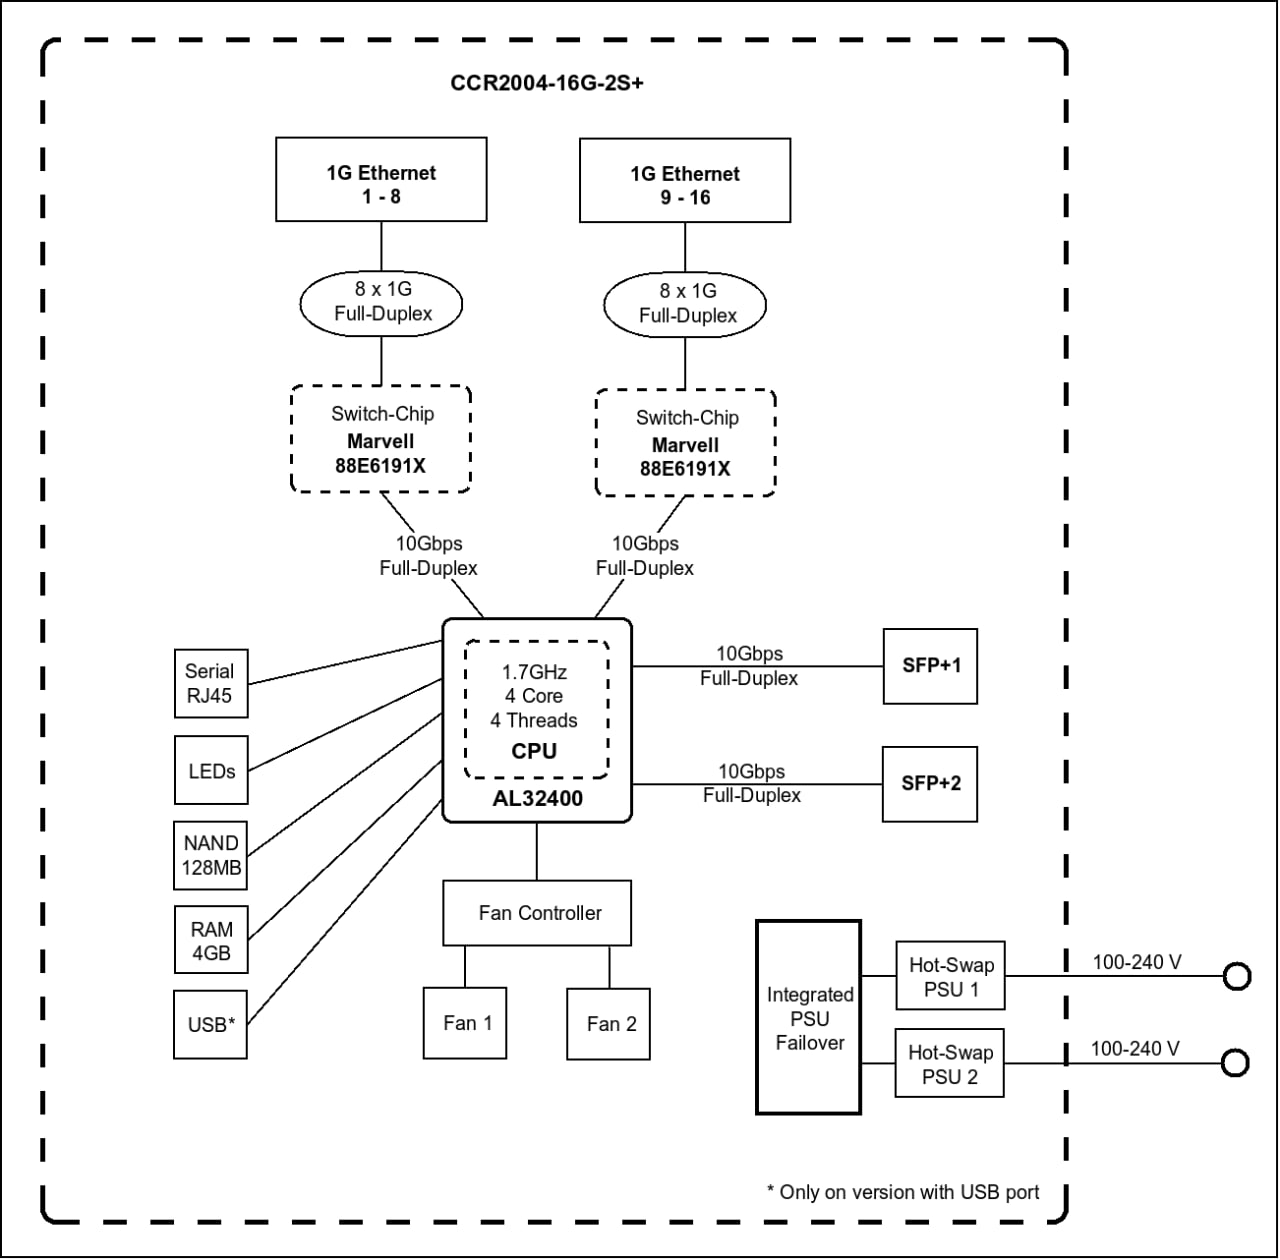
К примеру на CCR серии работа через бридж даст какой то позитивный эффект? Там есть свитч чип?
AK
К примеру на CCR серии работа через бридж даст какой то позитивный эффект? Там есть свитч чип?
 Anton
Спасибо за разъяснения, буду думать как применить у себя!
Yakov
Спасибо за разъяснения, буду думать как применить у себя!
все вышесказанное касается только коммутации, маршрутизация все равно на процессоре
AK
все вышесказанное касается только коммутации, маршрутизация все равно на процессоре
Если сделать неверно, то коммутация тоже будет на CPU.
Bolyak
Маршрутизацию тоже можно отправить на чип с l3 hw offloading
 Nikita
Winbox 4.0 beta 12 для macOS сломалась... Теперь не запускается
What's new in v4.0beta13:
*) implement opened windows list
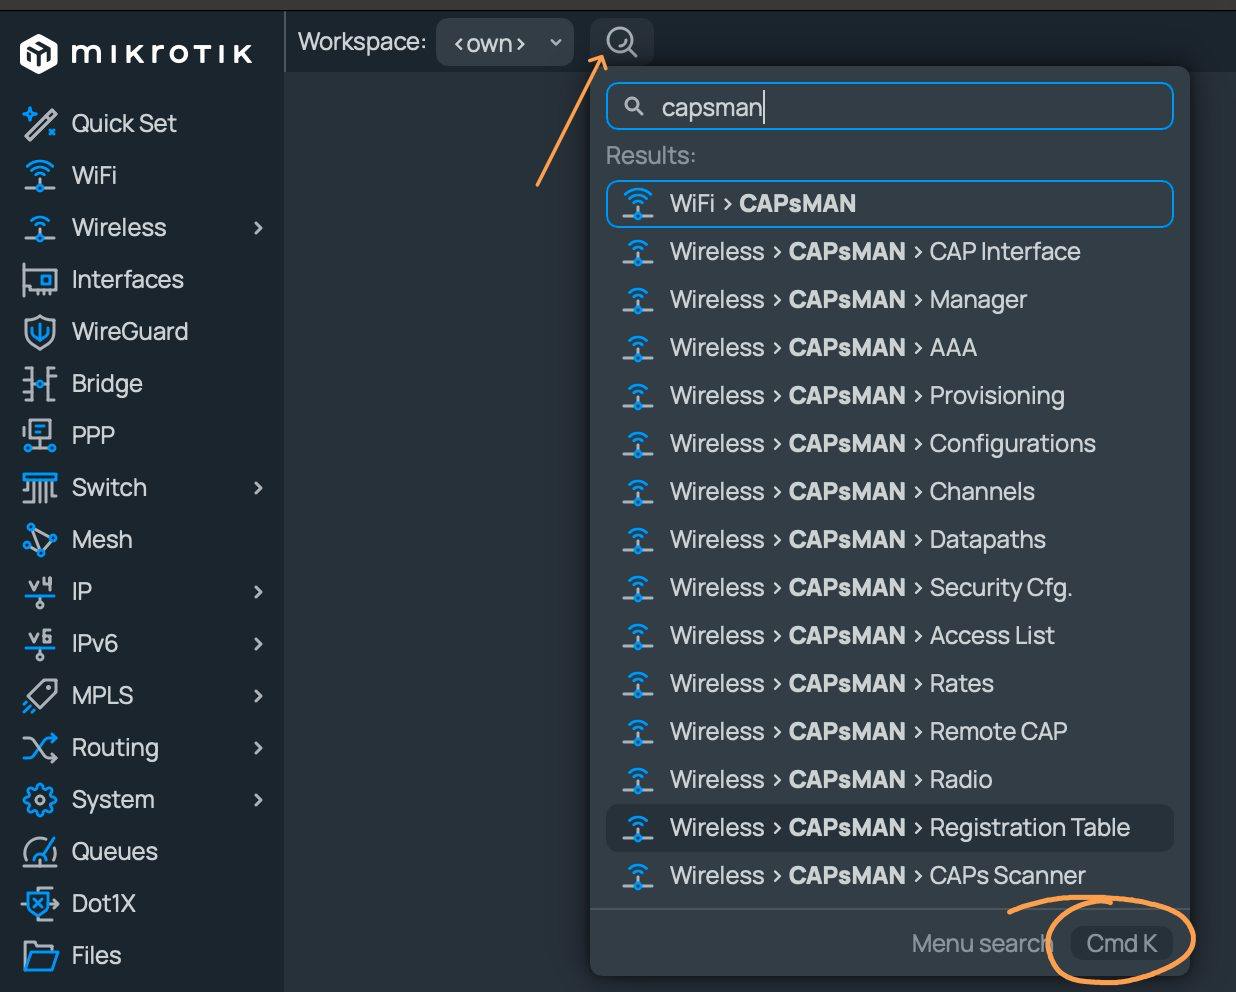
*) implement global menu search
*) bump minimal macOS version to 12.0, because 11.0 is EOL and dropped by Qt
*) accept button with Enter/Return keys also on Windows and macOS
*) fix max u32 value processing on some fields
*) fix visual 1px bug in form's anchor panel
*) move form tab's icon to left side to not overlap with scrollbar
*) fix table comment column when in wrapped mode
*) make focused button element border more accented
Nikita
 Кальмарыч
вот так всегда, у них «дроппед» а у пользаков не всегда есть возможность (и желание) переползать далее
Кальмарыч
и в итоге выйдет очередной оксюморон в виде запущенного винбокса (который дропнул поддержку) через вайнскин в системе которую он же и дропнул, Микротик как обычно не затащил
Nikita
Все взрослые дяди уже перешли на M1 ^_^
 Dmitry
Продолжаю пользоваться не модным ssh, с немодной документацией в CLI.
Кальмарыч
Все взрослые дяди уже перешли на M1 ^_^
Ага, менять дорогое железо, просто потому, что разрабы поленились использовать Qt 6.5 LTS вместо 6.8.
Отличный план, надежный как швейцарские часы.
Nikita
Давайте еще Windows 98 поддержку вернем?
Нет возможности обновить macOS - используй ламповый winbox 3, проверенный веками и поколениями
Nikita
Продолжаю пользоваться не модным ssh, с немодной документацией в CLI.
Работает даже на перфокартах 😄
Dmitry
Работает даже на перфокартах 😄
Да, поэтому и пользуюсь - это раз.
Второе - в документации только CLI - не вижу смысла тратить время на изучение ... Эм.. странного мышкотыкаткльного интерфейс, вместо обычного Ctrl+C / Ctrl+W в терминал.
Nikita
Nikita
Главный недостаток консоли – отсутствие мультиоконности
Пиксели экрана на больших мониторах используются не достаточно эффективно
Михаил
Dmitry
Главный недостаток консоли – отсутствие мультиоконности
Пиксели экрана на больших мониторах используются не достаточно эффективно
Для пользователя Mac (а я таким был) мультиоконность терминала это как бы "ну я даже не знаю как сказать" - его стандартная консоль умела
Dmitry
ахахахахах))) ctrl+W и забыть как страшный сон
Ох .. на одну букву на морозе опечатался, что ж пусть останется для истории.
Nikita
Dmitry
Я не конфигурю Mt руками уже с 2018 года (с)
Dmitry
В современных ROS перешёл на API.
Dmitry
В большинстве случаев это заливка шаблонов в скриптах ROS.
Dmitry
Но кто я такой ... Ctrl+V путаю в сообщениях.
Кальмарыч
Давайте еще Windows 98 поддержку вернем?
Нет возможности обновить macOS - используй ламповый winbox 3, проверенный веками и поколениями
Хорошая попытка в контраргумент, но нет. У разрабов есть инструментарий с широкой поддержкой, но в итоге все в фарс «совместимости» выливается.
Кальмарыч
Михаил
Но кто я такой ... Ctrl+V путаю в сообщениях.
Ой, ну чо вы, смешно ж, какбудто над вами смеюсь... Не обижайтесь !
AK
Куда-то вся переписка делась. 😕
 Василий
Notis
Приветствую, есть схема подключения:
сеть - микрот - l2vpn клиенты
задача: настроить маршрутизацию от l2vpn клиентов в сеть.
В итоге у меня с ПК в сети пинги на l2vpn клиента ходят, а в обратную сторону нет.
надо nat-ить или можно без него обойтись?
AK
Приветствую, есть схема подключения:
сеть - микрот - l2vpn клиенты
задача: настроить маршрутизацию от l2vpn клиентов в сеть.
В итоге у меня с ПК в сети пинги на l2vpn клиента ходят, а в обратную сторону нет.
надо nat-ить или можно без него обойтись?
Если есть пинг, значит роутинг есть в обе стороны.
Проверяйте файерволы.
Notis
спасибо
 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
всем добрый день
в прокмоксе есть вм на убунту
на ней закачен гитлаб ci cd выдал доменное имя, подвязал днс, но доменное имя не работает,открывается только по локальному пути машины
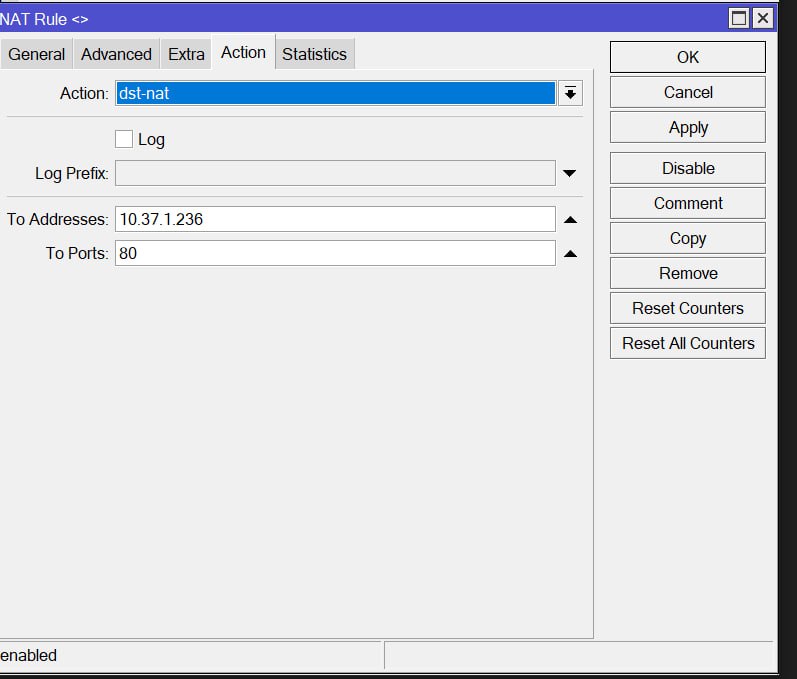
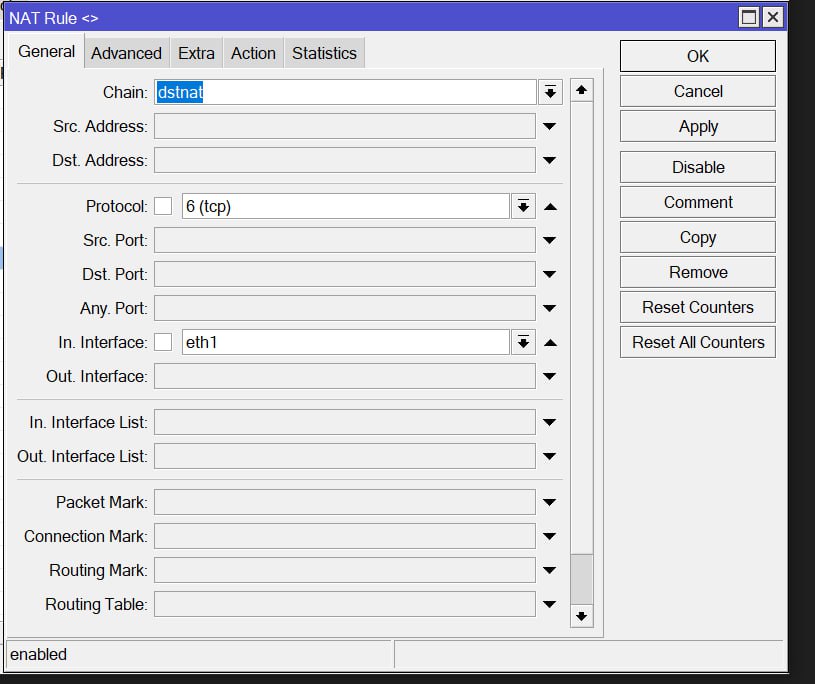
сделал проброс порта 80 в микротике но реакции 0
можете подсказать что не так?
AK
всем добрый день
в прокмоксе есть вм на убунту
на ней закачен гитлаб ci cd выдал доменное имя, подвязал днс, но доменное имя не работает,открывается только по локальному пути машины
сделал проброс порта 80 в микротике но реакции 0
можете подсказать что не так?
Смотрите на какой IP указывает доменное имя.
 Sasha
О великие.
Перенести с 751 на 5009 экспортом возможно?
AK
О великие.
Перенести с 751 на 5009 экспортом возможно?
Можно между любыми моделями, но учитывайте интерфейсы (кол-во, типы) и версию RouterOS.
 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
машина пингуется
 Andrey
Да, поэтому и пользуюсь - это раз.
Второе - в документации только CLI - не вижу смысла тратить время на изучение ... Эм.. странного мышкотыкаткльного интерфейс, вместо обычного Ctrl+C / Ctrl+W в терминал.
Я тут на днях начал пользоваться, наконец-то, терминалом. А то перенастраивать 80 радио интерфейсов, ручками в винбоксе, мне не хотелось)) Выгрузил маки, сделал скрипт в блокноте за 30 минут и импортировал. В винбоксе, я бы это часа 3-4 делал 😂 Надо приучаться пользоваться консолью. Экономия времени топ. 😁
Dmitry
Хоть кто-то понимает в чем смысл :)
 ̶N̶o̶N̶a̶m̶e̶
Добрый день, всем участникам. Может кто-то сталкивался с таким:
Маршрутизатор CCR2004-16G-2S+PC (Прошивка 7.16.2, пробовал и на 7.16.1)
При подключении ethernet кабеля провайдера в Mikrotik (пробовал в порты 1, 15, 16) интерфейс в ROS не в статусе "running" хотя и включен.
Если подключить ethernet кабель провайдера в ноутбук, то на нём появляется сеть (получает IP, DNS от провайдера). То же самое если подключить старый роутер Asus. И если от Asus подключить кабель к Mikrotik то на тех же портах всё работает.
Пробовал менять MAC-адрес на интерфейсе, но безрезультатно. Техподдержка провайдера сказала, что привязки нет. Да и раз роутер с ноутбуком подключаются без проблем, то не в этом дело.
 Евгений
Добрый день, всем участникам. Может кто-то сталкивался с таким:
Маршрутизатор CCR2004-16G-2S+PC (Прошивка 7.16.2, пробовал и на 7.16.1)
При подключении ethernet кабеля провайдера в Mikrotik (пробовал в порты 1, 15, 16) интерфейс в ROS не в статусе "running" хотя и включен.
Если подключить ethernet кабель провайдера в ноутбук, то на нём появляется сеть (получает IP, DNS от провайдера). То же самое если подключить старый роутер Asus. И если от Asus подключить кабель к Mikrotik то на тех же портах всё работает.
Пробовал менять MAC-адрес на интерфейсе, но безрезультатно. Техподдержка провайдера сказала, что привязки нет. Да и раз роутер с ноутбуком подключаются без проблем, то не в этом дело.
А если порт в 100 мбит перевести?
Проблема скорее всего в большой длине кабеля. Или качестве кабеля.
AK
Я тут на днях начал пользоваться, наконец-то, терминалом. А то перенастраивать 80 радио интерфейсов, ручками в винбоксе, мне не хотелось)) Выгрузил маки, сделал скрипт в блокноте за 30 минут и импортировал. В винбоксе, я бы это часа 3-4 делал 😂 Надо приучаться пользоваться консолью. Экономия времени топ. 😁
Вы ещё больше полюбите консоль, когда познаете язык скриптов.
Например, такой конструкцией можно настроить любое количество объектов:
for i from=x to=y do={set....}
AK
Добрый день, всем участникам. Может кто-то сталкивался с таким:
Маршрутизатор CCR2004-16G-2S+PC (Прошивка 7.16.2, пробовал и на 7.16.1)
При подключении ethernet кабеля провайдера в Mikrotik (пробовал в порты 1, 15, 16) интерфейс в ROS не в статусе "running" хотя и включен.
Если подключить ethernet кабель провайдера в ноутбук, то на нём появляется сеть (получает IP, DNS от провайдера). То же самое если подключить старый роутер Asus. И если от Asus подключить кабель к Mikrotik то на тех же портах всё работает.
Пробовал менять MAC-адрес на интерфейсе, но безрезультатно. Техподдержка провайдера сказала, что привязки нет. Да и раз роутер с ноутбуком подключаются без проблем, то не в этом дело.
Отбросьте L2/L3 и проверяйте только физику:
сбросьте порты в дефолт, посмотрите cable test.
Andrey
Вы ещё больше полюбите консоль, когда познаете язык скриптов.
Например, такой конструкцией можно настроить любое количество объектов:
for i from=x to=y do={set....}
Я на днях, хотел выгрузить маки радио интерфейсов с капсмана и отсортировать их, например, с помощью какого-нибудь order by, но не нашёл нормальной документации по скриптингу, как будто, сортировки в терминале нет о_О Мне пришлось другими средствами сортировать строки. Если есть хороший мануал (обзор, презентация с MUM) по скриптингу с разбором, я бы его посмотрел. А то на офф help`e, дока мне не сильно помогла. Хотелось бы углубиться в тему консоли, со всякими квадратными, фигурными скобками и т.д.
AK
Я на днях, хотел выгрузить маки радио интерфейсов с капсмана и отсортировать их, например, с помощью какого-нибудь order by, но не нашёл нормальной документации по скриптингу, как будто, сортировки в терминале нет о_О Мне пришлось другими средствами сортировать строки. Если есть хороший мануал (обзор, презентация с MUM) по скриптингу с разбором, я бы его посмотрел. А то на офф help`e, дока мне не сильно помогла. Хотелось бы углубиться в тему консоли, со всякими квадратными, фигурными скобками и т.д.
Если разово, то sort по нужному столбцу в Linux или Excel на крайний случай.
Andrey
Если разово, то sort по нужному столбцу в Linux или Excel на крайний случай.
Я в линуксе как раз и сделал sort по столбцу. Но я так понимаю, в микроте, так не сделаешь... Всё равно, вопрос про нормальный мануал для скриптинга, остаётся открытым. 😁
AK
Я в линуксе как раз и сделал sort по столбцу. Но я так понимаю, в микроте, так не сделаешь... Всё равно, вопрос про нормальный мануал для скриптинга, остаётся открытым. 😁
RouterOS терминал не предоставляет все функции из Linux. Там очень скромный функционал.
+ сильно не увлекайтесь с критичными вещами, т.к. со сменой мажорной версии синтаксис может немного измениться.
 Зеро
/rules@MissRose_bot
Dmitry
Я в линуксе как раз и сделал sort по столбцу. Но я так понимаю, в микроте, так не сделаешь... Всё равно, вопрос про нормальный мануал для скриптинга, остаётся открытым. 😁
Мне кажется в changelog для последних версий была функция sort.
Но я могу путать
 Viktor
Всем привет!
У меня возникла проблема с настройкой WireGuard на устройстве HapAC2 (основная железка небольшого офиса). Недавно случайно удалил интерфейс вместо его отключения. Бэкапа нет, так как на микротике не хватает места для его создания. В принципе, это не критично, так как активно используют его всего 4 сотрудника. Я планировал просто прописать новый публичный ключ для каждого, но после этого ничего не заработало. VPN внутри РФ и сломалось все сразу именно после случайного удаления интерфейса. Подозреваю, что проблема может быть в переполненной памяти, но проверить это не на чем. Нет свободной железки.
У меня вопрос: будет ли работать WireGuard, если установить его не на основной железке, а сразу за ней? Там есть свободное место. Если это возможно, нужно ли что-то дополнительно настраивать на основном устройстве, где находится firewall, и на том, что будет сразу за ним где по факту будет wireguard?
Прошу не судить строго, опыта у меня немного. Буду очень благодарен за советы и помощь по существу.
 Григорий
пробросить нужный порт туда
AK
а где всё место?))
Этот вопрос разработчикам уже не первый год задают.
Одно решение - Netinstall.