 Innokentiy


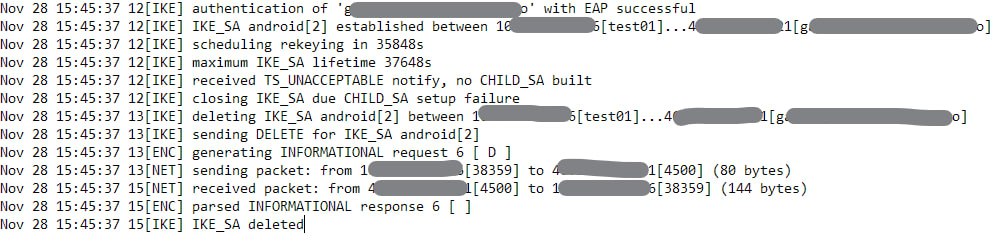
а что пишет?
 Николай
Добрый день всем
Есть у кого нибудь опыт поднятия VXLAN на микротик? Вводные данные следущие: Есть Fortinet с белым адресом, до которого нужно поднять vxlan, доступа до него у меня нет, его настраивают админы головного офиса. У меня микротик, так же с белым адресом. Мне дали белый адрес для подключения, локальный адрес который должен быть на туннеле, и параметр VNI. Вопрос в следующем, я не очень понимаю где именно вбивать внешний адрес для подключения? нужно ли заполнять поля interface и group? с vxlan до этого не работал к сожалению
 Илья
а что пишет?
На виндовом клиенте "Неопознанная ошибка". В Active peers сессия поднимается в статусе established, но dynamic address нулевой. Если к identity вяжу policies и mode conf с такой же сетью и пулом, что в политике radius, то все успешно подключается с адресом клиента из нужного пула.
Innokentiy
https://mbum.pl/archive/mbum5/Profilowanie%20Sesji%20VPN.pdf
слайды 23-25 намекают, что на ике2 этот атрибут использовать можно
Innokentiy
дебаг радиуса включите, корректно атрибут прилетает?
 Илья
https://mbum.pl/archive/mbum5/Profilowanie%20Sesji%20VPN.pdf
слайды 23-25 намекают, что на ике2 этот атрибут использовать можно
Все получилось. В представленном вами pdf увидел, что dst.address в policy был не явным, а у меня конкретная сеть была прописана. Указал 0.0.0.0/0 и клиентский ip стал подкидываться на основе политики radius. Огромное спасибо за помощь🤝
 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
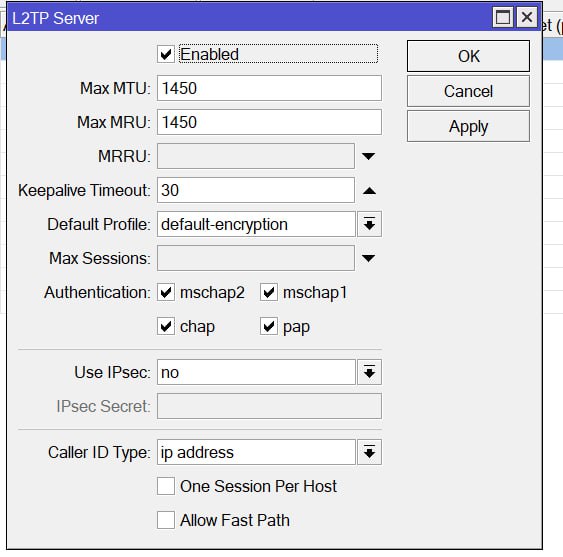
сам l2tp показывает следующее
ipsec no
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
что делать в данной ситуации?
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
по микроту лоу стак не кидайте говняшками(
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
создавать отдельное подключение l2tp +ipsec?
 Олег
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
как я понимаю нужно создать l2tp +ipsec?
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
и там уже секрет вбить
Олег
да фиг знает
главное что бы был ключ
ну его можно вот туда вписать где "ipsec secret" написано
 Andrew
Добрый день всем
Есть у кого нибудь опыт поднятия VXLAN на микротик? Вводные данные следущие: Есть Fortinet с белым адресом, до которого нужно поднять vxlan, доступа до него у меня нет, его настраивают админы головного офиса. У меня микротик, так же с белым адресом. Мне дали белый адрес для подключения, локальный адрес который должен быть на туннеле, и параметр VNI. Вопрос в следующем, я не очень понимаю где именно вбивать внешний адрес для подключения? нужно ли заполнять поля interface и group? с vxlan до этого не работал к сожалению
оно работает с фортиком.
внешний адрес надо вбивать в настройках VTEP.
только там порты разные. на микроте один используется, на фортике -- другой. на микроте поправить нужно.
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
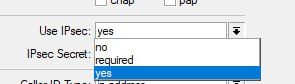
ну его можно вот туда вписать где "ipsec secret" написано
надо статус use ipsec ставить на yes
потом вбивать секрет
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
я сломал впн
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
бэкапом откатился
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
хрень какая-то
Andrew
оно работает с фортиком.
внешний адрес надо вбивать в настройках VTEP.
только там порты разные. на микроте один используется, на фортике -- другой. на микроте поправить нужно.
4789 порт на стороне фортика, емнип. его и надо прописать на микроте в настройках соседа VTEP
Andrew
4789 порт на стороне фортика, емнип. его и надо прописать на микроте в настройках соседа VTEP
/interface vxlan
add local-address=<с какого адреса устанавливается подключение> mac-address=00:11:22:33:44:55 name=vxlan909 port=4789 vni=909 vrf=main vteps-ip-version=ipv4
/interface vxlan vteps
add interface=vxlan909 port=4789 remote-ip=<адрес удалённого VTEPa>
Николай
4789 порт на стороне фортика, емнип. его и надо прописать на микроте в настройках соседа VTEP
Да, именно в этом и было дело. Спасибо вам большое, очень выручили
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
надо общий ключ добавить по l2tp и ipsec сделать
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
Пул l2tp уже имеется
 Руслан
надо общий ключ добавить по l2tp и ipsec сделать
ну так и делайте. в сети куча инструкций с примерами как поднять сервер l2tp + ipsec.
Учтите что вам потребуется изменить не только профиль сервера, но и на клиентах внести необходимые правки
Stan&slav
ну так и делайте. в сети куча инструкций с примерами как поднять сервер l2tp + ipsec.
Учтите что вам потребуется изменить не только профиль сервера, но и на клиентах внести необходимые правки
ТС как я понимаю имеет ввиду, что есть клиенты без ключа шифрования, и нужно добавить несколько клиентов с ключом шифрования, т.е. сделать два сервера, один с ключом, другой без
Руслан
ТС как я понимаю имеет ввиду, что есть клиенты без ключа шифрования, и нужно добавить несколько клиентов с ключом шифрования, т.е. сделать два сервера, один с ключом, другой без
ну это уже ваши додумки. я по-своему додумал, как мне видится))
в любом случае, ответ дал верный - придется переделывать подключение на клиентах
Stan&slav
ну это уже ваши додумки. я по-своему додумал, как мне видится))
в любом случае, ответ дал верный - придется переделывать подключение на клиентах
а реализация вообще возможно такая ? два сервера с разными конфигами на одном айпи?
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
ну так и делайте. в сети куча инструкций с примерами как поднять сервер l2tp + ipsec.
Учтите что вам потребуется изменить не только профиль сервера, но и на клиентах внести необходимые правки
В этом и вопрос
Уже имеется l2tp без ipsec и секретки
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
Можно ли как-то добавить просто ipsec в уже существующем l2tp, и указать общий ключ
Руслан
Можно ли как-то добавить просто ipsec в уже существующем l2tp, и указать общий ключ
да, можно. добавьте его и перенастройте всех клиентов на подключение с ключом )))
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
да, можно. добавьте его и перенастройте всех клиентов на подключение с ключом )))
Воот
Я добавил ipsec и секретку
Но отвалился впн
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
Как собственно перенастроить клиентов?
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
Новый secret сделать в PPP с сервисом l2tp?
Руслан
Воот
Я добавил ipsec и секретку
Но отвалился впн
ну значит что-то не разрешено в фаерволе, либо ваш vpn настроен не по новой схеме, а по прежней.
в сети посмотрите инструкции как народ делает l2tp+ipsec и попытайтесь применить на свою схему
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
ну значит что-то не разрешено в фаерволе, либо ваш vpn настроен не по новой схеме, а по прежней.
в сети посмотрите инструкции как народ делает l2tp+ipsec и попытайтесь применить на свою схему
Благодарю)
В фаервол я действительно ничего не добавлял, возможно проблема в этом
 Евгений
Благодарю)
В фаервол я действительно ничего не добавлял, возможно проблема в этом
add action=accept chain=input comment="Allow ISAKMP(IPsec)" dst-port=500,4500 protocol=udp
add action=accept chain=input comment="Allow l2tp" dst-port=1701 protocol=udp
add action=accept chain=input comment="Allow IPsec ESP" protocol=ipsec-esp
Евгений
 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
Благодарю
Завтра попробую
 Art
Коллеги, а здесь можно договариваться о платных услугах?
Хотел бы провести аудит конфигурации двух систем Wi-Fi/CAPsMANN, одна на 8 точек, другая на 4
По обеим системам есть нарекания юзеров, и возникли сомнения в корректности сетапа
 Амирхан
Всем привет! Подскажите пожалуйста, можно ли настроить в Dude ping в определённый период времени на узел?
 Dmitry
Art
Радио обследование перед установкой проводилось?
Нет( Но не думаю, что дело в плохом покрытии. Точки использованы довольно мощные - CAP Ac, плотность установки достатачно большая.
Виноват всё-таки мне кажется конфиг контроллера. Например, точки не перекидываются клиентами, а держат их даже если сигнал клиент уже совсем слабый.
Дэн Миков PRM
дак не точки держат клиентов , а клиенты не хотят переключаться (или им некуда переключаться)
 Marusya
 Marusya
не, онлайн конференция для сетевиков, подключайтесь, интересно
Руслан
это реклама :)
Denis
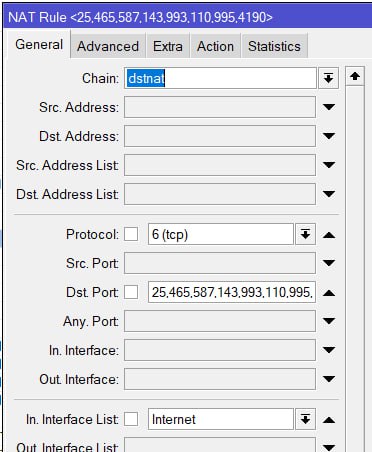
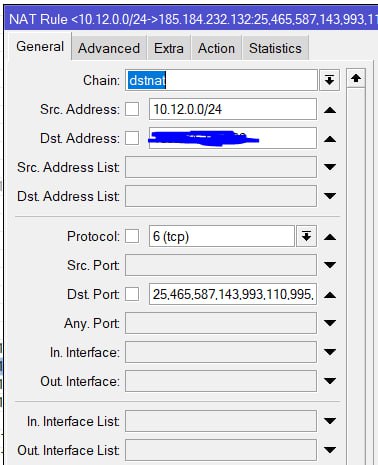
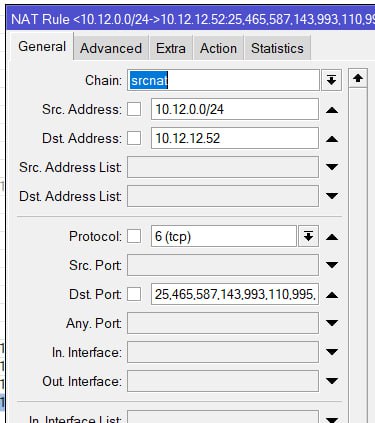
Добрый всем. Подскажите плиз. Поднимаю почтовый сервер, за микротом. Пробую подключиться из локалки по 465 порту - отказ. Dstnat правило с внешнего интерфейса на локальный ip почтовика создано.
Denis
 Denis
 Denis
 Kontrman🐵
Добрый день!
Пытаюсь на routeros 7.16.2 настроить capsman ,чтобы было бесшовное переключение между точками cap aX и wap aC.
В моем случае 2 влана, рабочий и гостевой. Переключение иногда бывает, но интернет не работает. Что то с вланом. Если в ручную выкл и вкл , то все работает.
настраивал ли кто нибудь подобное? AC и AX вместе
 Yakov
Руслан
Denis
Фаерволл?
Нат работает, а фильтры не пускают.
И с внешки то работает почтовик?
Фаерволл отключал.
С внешки отвечают 143, 993, 110, 995 - это исходящие. Не отвечают 587 и 465 - smtp
Denis
Изнутри все недоступны.
Marusya
Добрый день! Приглашаем на онлайн конференцию по сетям, участие бесплатное, еще два интересных доклада сегодня.
Прямо сейчас Annushka, которая разлила, далее BDSM (Безопасность для самых маленьких)
Прямая ссылка на трансляцию тут
 Wasp
Добрый день!
Пытаюсь на routeros 7.16.2 настроить capsman ,чтобы было бесшовное переключение между точками cap aX и wap aC.
В моем случае 2 влана, рабочий и гостевой. Переключение иногда бывает, но интернет не работает. Что то с вланом. Если в ручную выкл и вкл , то все работает.
настраивал ли кто нибудь подобное? AC и AX вместе
Mipsbe не умеет в "бесшовность"
Kontrman🐵
Wap AC новая, или старая?
разобрался, микрот не умеет во влан с перехода с AC на AX и с AX на AC
Kontrman🐵
Wap AC новая, или старая?
ссылкуи сюд скинули - https://forum.mikrotik.com/viewtopic.php?t=205757#p1106007
Руслан
/rules
Innokentiy
разобрался, микрот не умеет во влан с перехода с AC на AX и с AX на AC
умеет, но с приколами
Innokentiy
пересмотрите еще раз