 Bykadorov Serj


Ну или по client id
Bykadorov Serj
такое только для IP адресов сделано
Ну да, я про тоже… Почему не сделают. Уже хз знает какая RoS выходит, простого казалось бы действия нет
 Maxim
Ну да, я про тоже… Почему не сделают. Уже хз знает какая RoS выходит, простого казалось бы действия нет
под какие задачи вам это нужно?
Bykadorov Serj
Дропать устройства
Bykadorov Serj
150 + -
Maxim
mac-адрес можно подделать без особых трудностей
Bykadorov Serj
Думал о hot spot только
 sdnv
Парни, привет
Добавил репозиторий, чтобы коммитить могли все
Обновил пост со списками IP. Перезакрепите плиз
sdnv
Списки IP
Для Discord (в том числе webrtc)
Для Steam (не проверял)
Сделал репозиторий чтобы можно было коммитить всем
#шпаргалки
sdnv
+ отформатировал по разному
кому для wg, кому для 3x-ui
 Artur
 Алексей
nuc
 Аникей
а, стоп
 Руслан
Изнутри всех от микрота выключали, такая же проблема
значит не всех отключали. а правило блокирующее на udp или на tcp порт 53?
 Anton
Изнутри всех от микрота выключали, такая же проблема
может кто статикой себе адрес микрота единственным днс записал?
Artur
может кто статикой себе адрес микрота единственным днс записал?
физически всех отключили, кроме провайдера
Руслан
/ip fire expo
Artur
wifi отключён
Anton
Зачем?
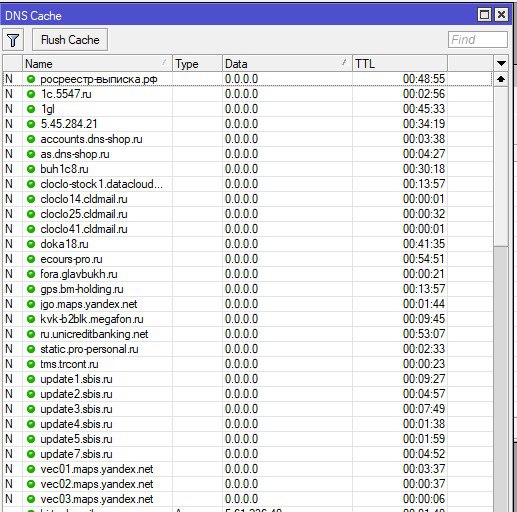
Что ты аномального увидел на скриншоте?)
Человек говорит что проблема продолжается. К скриншоту вопросов не имею )
nuc
Человек говорит что проблема продолжается. К скриншоту вопросов не имею )
Я вообще не вижу проблему)
 Artur
Я вообще не вижу проблему)
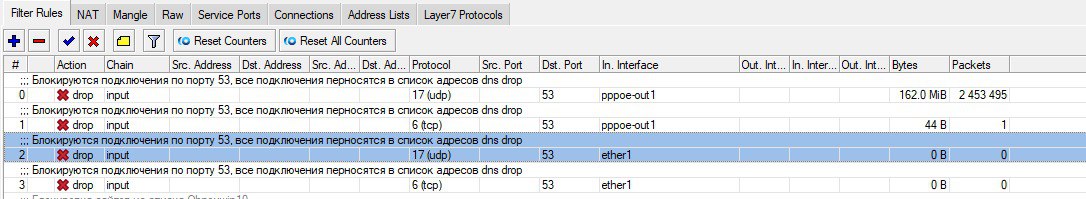
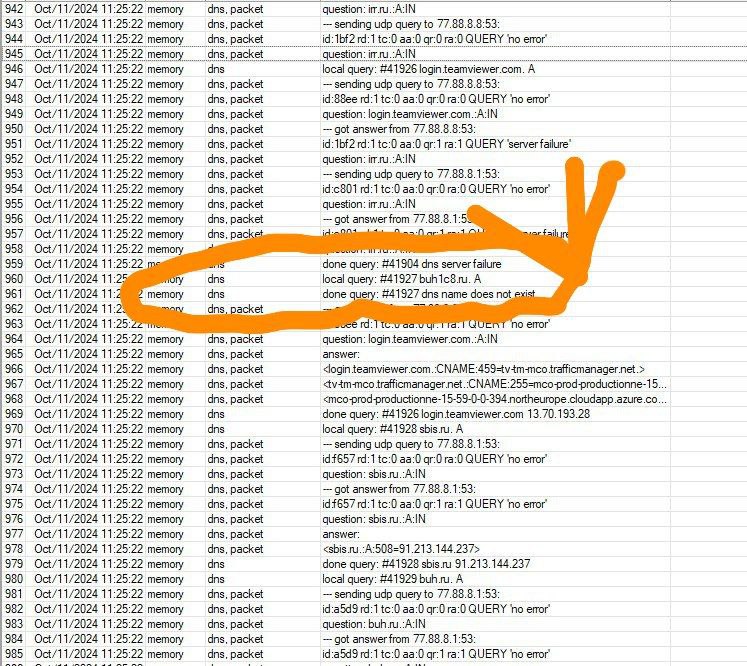
Аномально то, что есть микротик, к первому порту подключён провайдер и больше ничего (ни одного компьютера ) но кэш днс появляется. Правило которые блокируют днс по 53 порту снаружи стоит. Кто создаёт этот кэш???? А так я ничего не вижу аномального)))
nuc
nuc
 Сергей
Аномально то, что есть микротик, к первому порту подключён провайдер и больше ничего (ни одного компьютера ) но кэш днс появляется. Правило которые блокируют днс по 53 порту снаружи стоит. Кто создаёт этот кэш???? А так я ничего не вижу аномального)))
Отключи и провайдера для надежности. Будет заполнятся?
Anton
Аномально то, что есть микротик, к первому порту подключён провайдер и больше ничего (ни одного компьютера ) но кэш днс появляется. Правило которые блокируют днс по 53 порту снаружи стоит. Кто создаёт этот кэш???? А так я ничего не вижу аномального)))
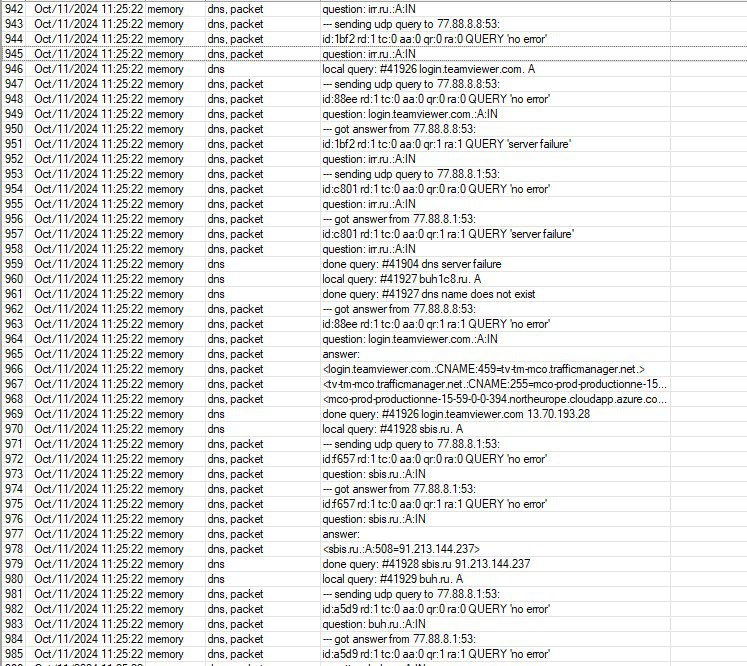
Включите логирование на инпут юдп\53 и посмотрите в логе кто этот кэш "создаёт"
Artur
Отключи и провайдера для надежности. Будет заполнятся?
Если бы я находился радом с этим микротиком, так бы и сделал но к сожалению я он в другой области
Artur
Включите логирование на инпут юдп\53 и посмотрите в логе кто этот кэш "создаёт"
 Руслан
и правило вверх уж поставьте...
sdnv
Списки IP
Для Discord (в том числе webrtc)
Для Steam (не проверял)
Сделал репозиторий чтобы можно было коммитить всем
#шпаргалки
виу виу
обнаружили маски кроме /32 в списке
sdnv
щасс починю
Oleg
Коллеги, само наличие loopback интерфейса в аппаратном роутере (сброшен в blank) — это хардверная особенность? Установил CHR 7.11, а лупбэка нет
Oleg
а в CCR2216 из коробки лупбэк есть (софт 7.14)
 Innokentiy
в 7.12 7.14 вроде появился
Аникей
раньше никогда не было, руками создавали
Artur
/ip firewall filter
add action=add-src-to-address-list address-list=dns_req address-list-timeout=none-dynamic chain=input dst-port=53 protocol=udp
правило добавил. IP адреса добавляются в список DNS_REQ, но на кэш ДНС - это ни как не влияет, так же мусор
 Sasha
А что у вас в понимании мусор?
Sasha
Те сайты что у вас там есть они некоторые не существуют
Sasha
Что ему писать в кэш тогда? Наверное 0.0.0.0
Sasha
Я 2 проверил 1 несуществующий второй не зарегистрирован.
Sasha
А днс тика добавляет запись в кэш с 0. Т.к. это значение по умолчанию если нет другого
Sasha
Вы бы лог почитали там все по полочкам описано)
Sasha
 Anton
правило добавил. IP адреса добавляются в список DNS_REQ, но на кэш ДНС - это ни как не влияет, так же мусор
Эти ip адреса Вам знакомы?
Руслан
правило добавил. IP адреса добавляются в список DNS_REQ, но на кэш ДНС - это ни как не влияет, так же мусор
Не думаю что стоит еще что-то вам обьяснять..
Sasha
Как говорил Стас Хлеб Давыдов с Повидлом: "И это хорошо"
Я как понял человека смутило наличие записей с 0.0.0.0 но он не стал читать лог. Ничего бывает. Не страшно.
Anton
Я как понял человека смутило наличие записей с 0.0.0.0 но он не стал читать лог. Ничего бывает. Не страшно.
Не совсем.
Человека смущает что при, казалось бы, всех принятых на роутере мерах по блокировке входящих днс запросов - днс кэш все равно заполняется
Но мы близки, у человека есть список адресов что заполняют этот кэш. Возможно в скором времени мы узнаем в чём же была проблема
Sasha
Не совсем.
Человека смущает что при, казалось бы, всех принятых на роутере мерах по блокировке входящих днс запросов - днс кэш все равно заполняется
Но мы близки, у человека есть список адресов что заполняют этот кэш. Возможно в скором времени мы узнаем в чём же была проблема
А как он собрался пользоваться интернетами? Галошку снимет в allow request и все. Не будет
Anton
А как он собрался пользоваться интернетами? Галошку снимет в allow request и все. Не будет
Так раздать по дхцп днс Гугла/Яндекса.
И галочка уже снята, по словам тс.
Я честно вообще уже думаю что там дикий миссконфиг фаервола и локалки
Sasha
раздать внешние днс и кайфовать как у тя друг друга компы в сетке начинают посылать в леса иногда
Sasha
У меня вот .test появляются
 Dmitriy
 Руслан
Andrei
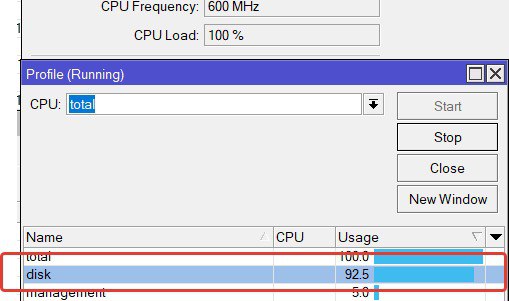
Видел подобное на зараженных
Dmitriy
а куда уже копали?
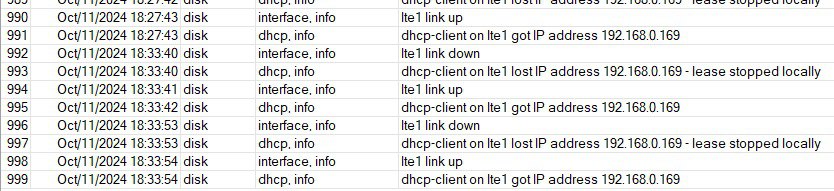
Никуда, если честно. Конфиг прост донельзя. Точка за натом. Никаких скриптов и шедулеров. Нечему грузить.
Dmitriy
 Alex
Коллеги, никто не знает есть ли что-то на рынке типа RBFTC11 (медиаконвертер с PoE и SFP портом). Интересно что-то более бюджетное чем 5500 за устройствл